🔥「炎码工坊」技术弹药已装填!
点击关注 → 解锁工业级干货【工具实测|项目避坑|源码燃烧指南】
(初学者技术专栏)
一、基础概念
定义:AWS(Amazon Web Services)是亚马逊提供的云计算服务,包含计算、存储、网络、数据库等核心能力,通过全球数据中心为用户提供灵活可扩展的IT基础设施。
关键要素
| 模块 | 描述 | 示例 |
|---|---|---|
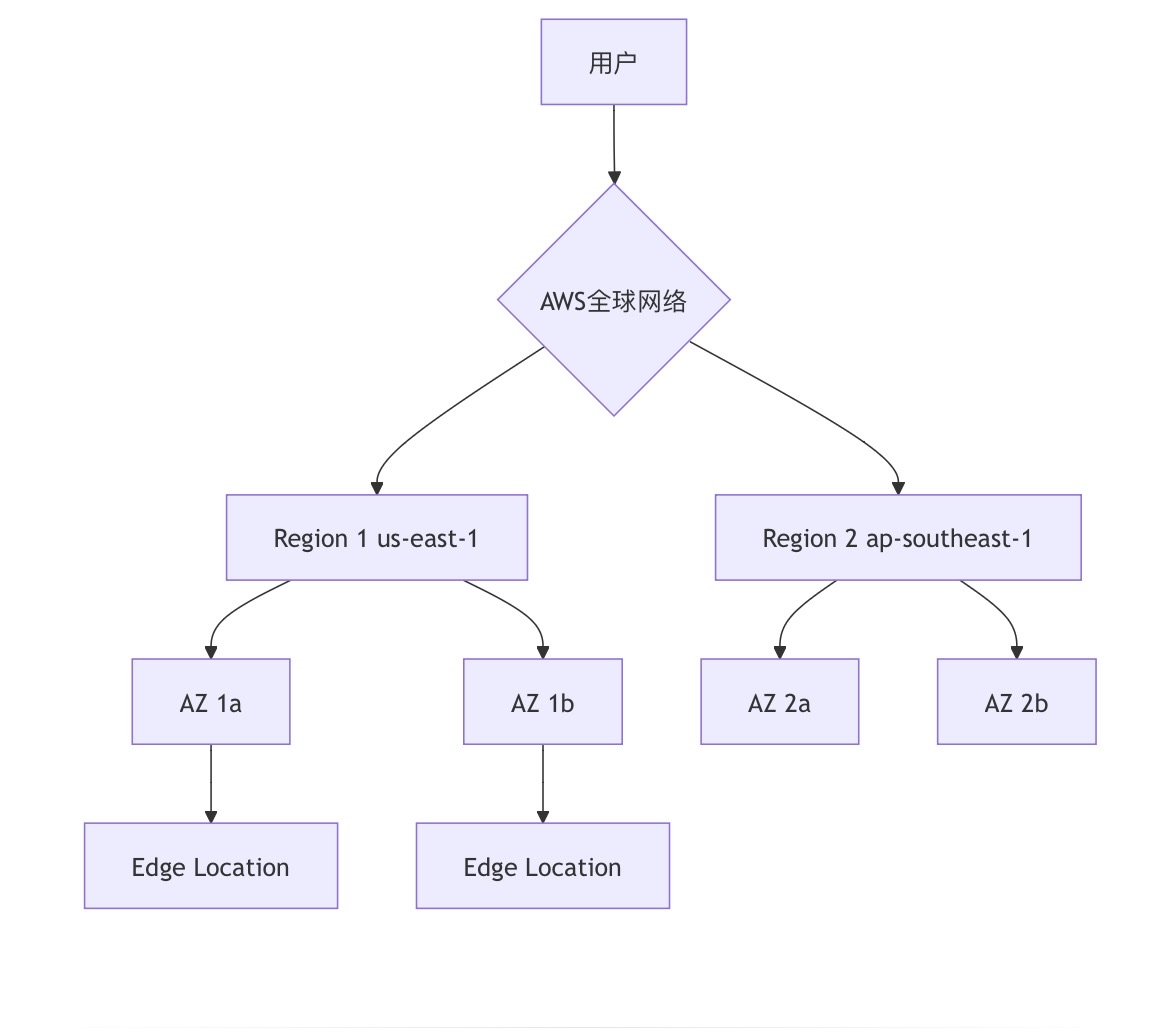
| Region(区域) | 地理位置上的独立数据中心集群 | 北弗吉尼亚(us-east-1)、新加坡(ap-southeast-1) |
| Availability Zone(可用区) | 同一区域内独立供电/网络的数据中心 | 每个Region包含2-6个AZ,AZ间延迟<2ms |
| Edge Location(边缘节点) | 全球分布的CDN缓存节点 | CloudFront加速内容分发 |
架构图
二、技术实现
核心服务协同工作原理
- 计算服务 :
- EC2 :虚拟机实例(如
t3.micro规格) - Lambda:无服务器函数(事件驱动型代码执行)
- EC2 :虚拟机实例(如
- 存储服务 :
- S3:对象存储(如存储图片、日志文件)
- EBS:块存储(绑定EC2的持久化磁盘)
- 网络服务 :
- VPC :私有网络(如
10.0.0.0/16网段) - ELB:负载均衡(分发流量到多台EC2)
- VPC :私有网络(如
- 数据库服务 :
- RDS:MySQL/PostgreSQL托管数据库
- DynamoDB:NoSQL数据库(如电商订单系统)
典型三层架构示例
三、常见风险
| 风险类型 | 说明 | 案例 |
|---|---|---|
| 配置错误 | 安全组开放所有端口(如22/3389) | 未加密的S3存储桶泄露数据 |
| 权限失控 | IAM角色赋予 AdministratorAccess |
开发者误删生产环境数据库 |
| 数据泄露 | 未启用S3对象加密 | 日志文件暴露敏感信息 |
| DDoS攻击 | 未配置WAF防护 | 游戏服务器因攻击宕机 |
四、解决方案
| 风险类型 | 解决方案 | 工具/服务 |
|---|---|---|
| 配置错误 | 最小化安全组规则,启用S3加密 | AWS Config、S3默认加密 |
| 权限失控 | IAM角色按需分配权限,启用MFA | IAM Policy、AWS Organizations |
| 数据泄露 | KMS密钥管理,启用CloudTrail日志审计 | AWS KMS、CloudTrail |
| DDoS攻击 | 使用AWS Shield和WAF防护 | AWS Shield Advanced、AWS WAF |
五、工具示例
-
CloudTrail :记录所有API调用(如谁删除了EC2实例)
# 查询过去7天删除EC2的用户 aws cloudtrail lookup-events --lookup-attributes AttributeKey=EventName,AttributeValue=TerminateInstances -
GuardDuty:威胁检测(识别异常SSH登录)
-
Config:合规性检查(验证S3是否加密)
-
KMS:密钥管理(加密RDS数据库主密钥)
六、最佳实践
- 安全优先 :
- 使用多账户架构(开发/测试/生产隔离)
- IAM用户禁用长期密钥,改用临时凭证
- 自动化运维 :
- CloudFormation/IaC部署基础设施
- Lambda + EventBridge定时清理未使用资源
- 成本优化 :
- 使用Spot实例处理非实时任务
- 启用Cost Explorer分析资源消耗
- 监控与告警 :
- CloudWatch设置CPU使用率告警
- GuardDuty检测威胁并触发SNS通知
附:专有名词说明表
| 缩写 | 全称 | 解释 |
|---|---|---|
| EC2 | Elastic Compute Cloud | 可扩展的虚拟机服务 |
| S3 | Simple Storage Service | 对象存储服务 |
| VPC | Virtual Private Cloud | 私有网络环境 |
| IAM | Identity and Access Management | 身份与权限管理 |
| RDS | Relational Database Service | 托管关系型数据库 |
| WAF | Web Application Firewall | 网络应用防火墙 |
| KMS | Key Management Service | 密钥管理服务 |
| DDoS | Distributed Denial of Service | 分布式拒绝服务攻击 |
总结:通过本文的架构图、风险分析和实践指南,初学者可快速构建AWS技术框架认知,并基于流程图理解服务协同逻辑。建议结合AWS Free Tier免费套餐动手实践,逐步掌握云原生安全技能。
🚧 您已阅读完全文99%!缺少1%的关键操作:
加入「炎码燃料仓」
🚀 获得:
√ 开源工具红黑榜 √ 项目落地避坑指南
√ 每周BUG修复进度+1%彩蛋
(温馨提示:本工坊不打灰工,只烧脑洞🔥)