Vulhub靶场搭建(Ubuntu)

前言:Vulhub 是一个开源的漏洞靶场平台,全称是 Vulhub: Vulnerable Web Application Environments,主要用于学习和复现各类 Web 安全漏洞。它的核心特征是通过 Docker 环境快速搭建出带有特定漏洞的靶场系统,适合渗透测试学习者、网络安全研究员和开发者

任务一 主机挂载代理(允许下局域网联机)

复制代码
apt -y install wget curl git proxychains4 
//安装代理
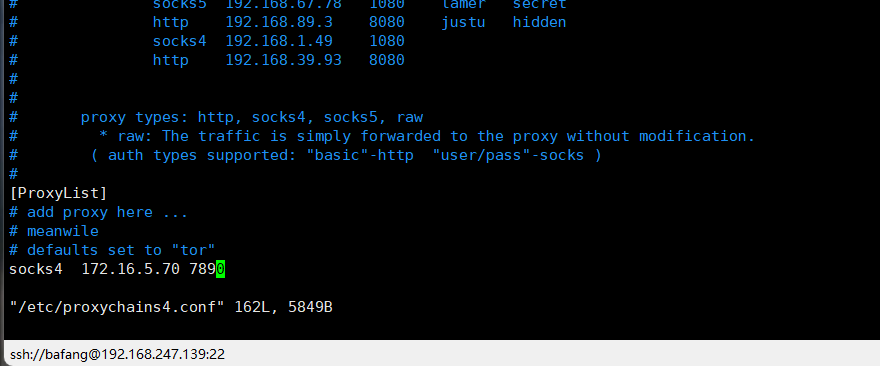
vi /etc/proxychains4.conf
//修改本机IP和代理端口
xxx.xxx.xxx.xxx 7890
任务二 安装Docker

复制代码
proxychains4 curl -fsSL https://get.docker.com | proxychains4 sh

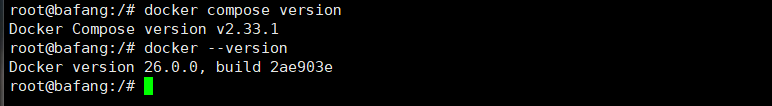
# 检查docker 和 docker compose 版本
docker --version
docker compose version
任务三 克隆

复制代码
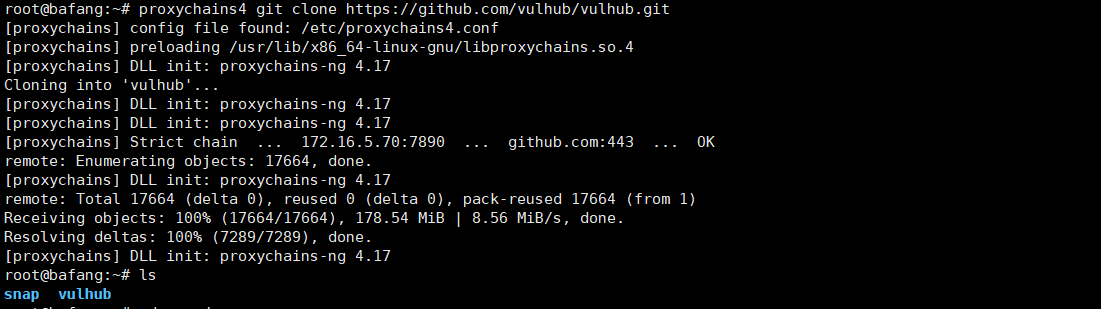
 proxychains4 git clone --depth 1 https://github.com/vulhub/vulhub.git
任务四 开启靶场

复制代码
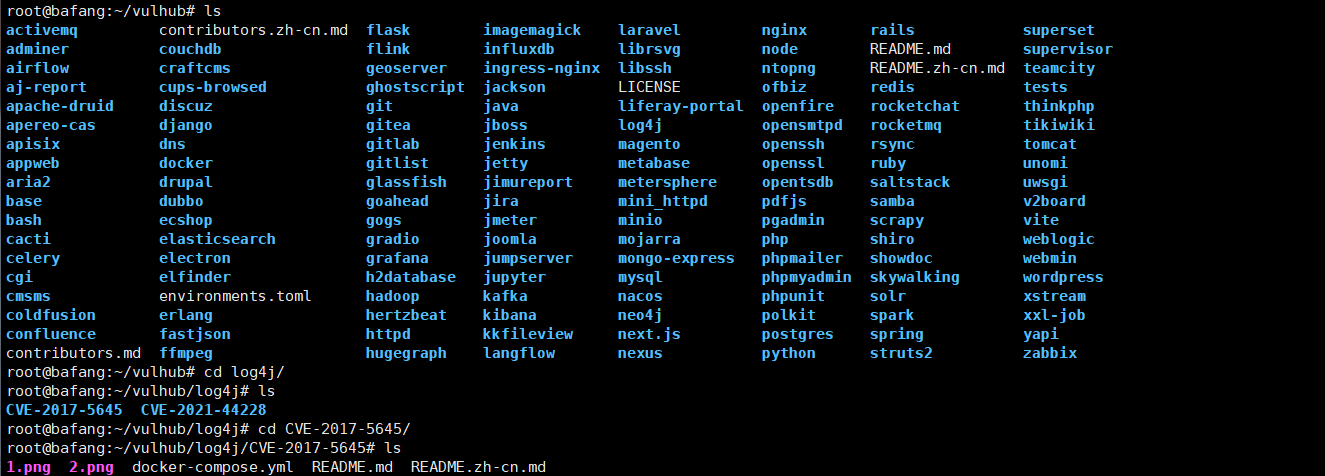
cd vulhub
cd log4j/
cd CVE-2017-5645/
//我这里随便找一个漏洞环境进入

docker compose up -d
//-d 后台启动
复制代码
这里就是拉取成功了,真正的端口是这个,去访问就好了
http://192.168.247.139:8983/solr/#/

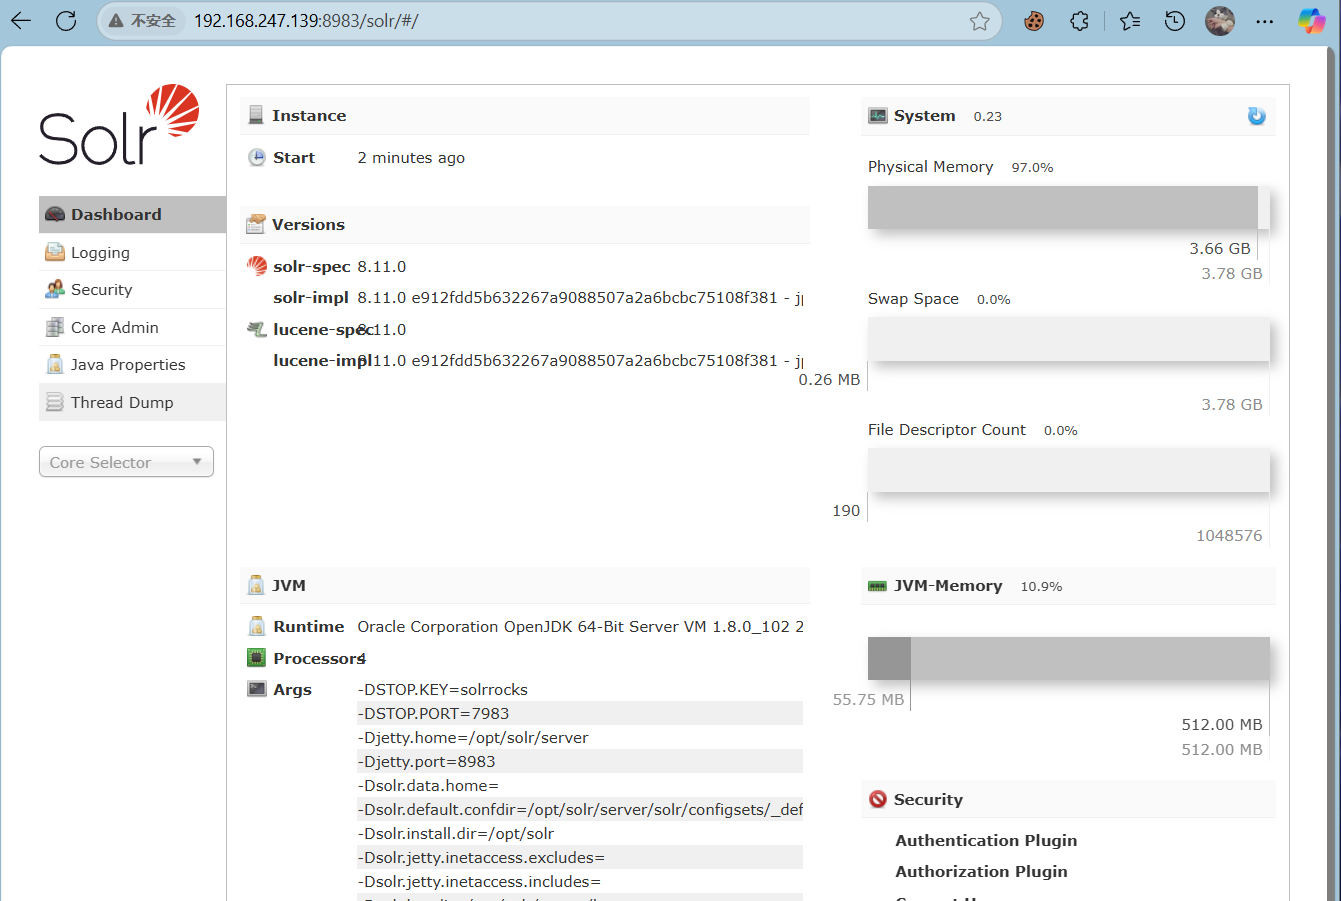
http://192.168.247.139:8983/solr/#/

相关推荐
全栈陈序员1 天前
【Git】从入门到精通(七)—— git status:查看仓库状态
大数据·git·elasticsearch
迪康Defender1 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
Flynn Liang1 天前
AI 应用的安全红线:Spring AI 下的 Prompt 注入防护、PII 脱敏、输出审计与密钥管理
人工智能·安全·spring·数据泄露·springai·prompt注入
朗迪锋1 天前
SoErgo重塑“四特”场景下的人机协同与安全边界
人工智能·安全·人机工程
fengye2071611 天前
第三章 编译cpython
大数据·elasticsearch·搜索引擎
jimmyleeee1 天前
Agent安全之九:OWASP ASI09 人机信任利用------当人类成为攻击链上最后一道被攻破的关口
人工智能·安全
其实防守也摸鱼1 天前
信创安全竞赛知识总结与题库
大数据·网络·人工智能·算法·安全·php
万联WANFLOW1 天前
异地厂区视频监控远程运维:从组网到安全的实施要点
运维·网络·安全·企业组网·sdwan
长不大的杨瑞杰1 天前
OpenCode v2 配置工程实战:Config 优先级、JSONC、变量替换与多环境治理
人工智能·安全·云计算·软件工程·devops
斗象科技1 天前
斗象入选上海市“AI+制造“服务商能力图谱·AI安全服务商
人工智能·安全·制造