🔥「炎码工坊」技术弹药已装填!
点击关注 → 解锁工业级干货【工具实测|项目避坑|源码燃烧指南】
一、基础概念
JWT(JSON Web Token) 是一种开放标准(RFC 7519),用于在客户端与服务器之间安全传递身份验证信息。其核心特点是:
- 无状态性:无需服务器存储会话信息,所有数据包含在Token中。
- 自包含性:Token本身携带用户身份、权限等必要信息。
- 跨域支持:适用于分布式系统,如微服务架构。
JWT结构:由三部分组成,通过点号连接:
- Header(头部):声明令牌类型和签名算法(如HS256)。
- Payload(负载) :包含用户身份(如
sub)、过期时间(exp)等声明(Claims)。 - Signature(签名):对Header和Payload的加密签名,确保数据不可篡改。
二、技术实现
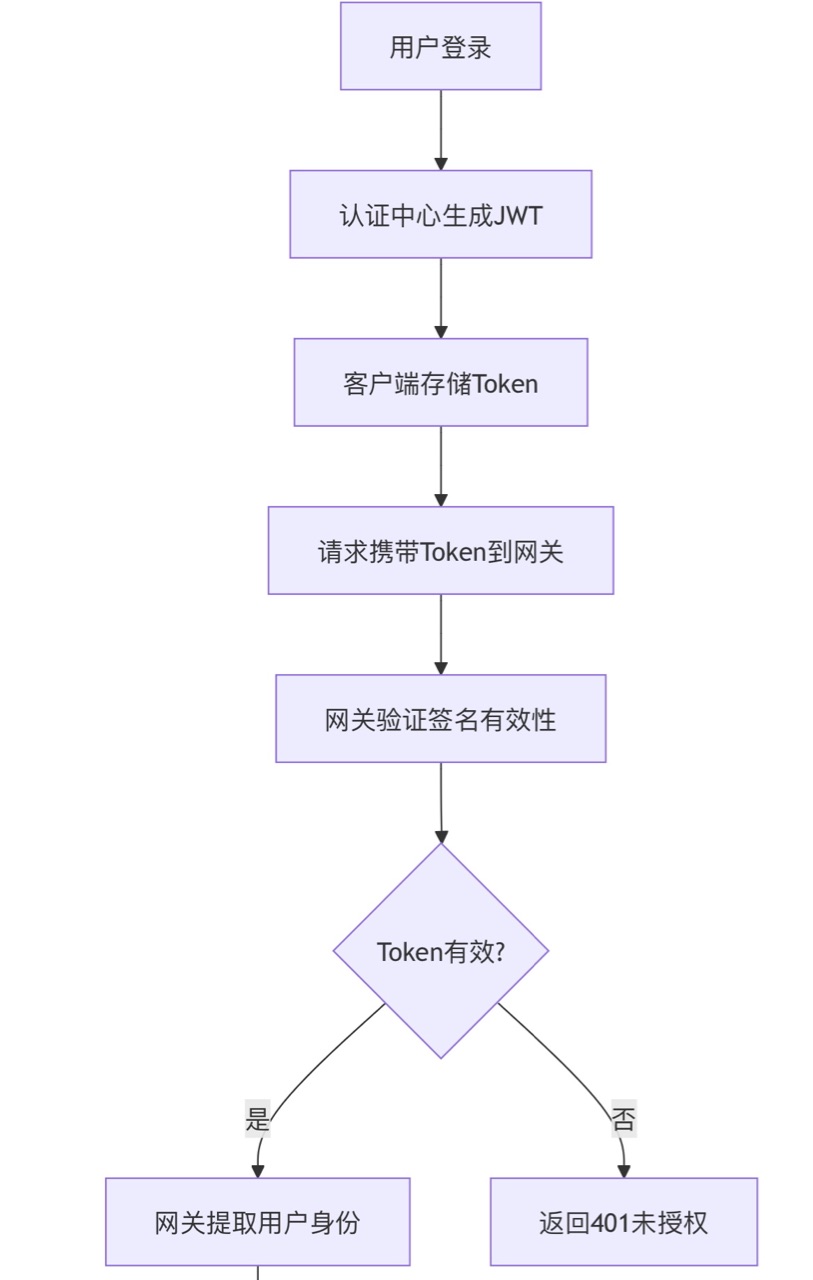
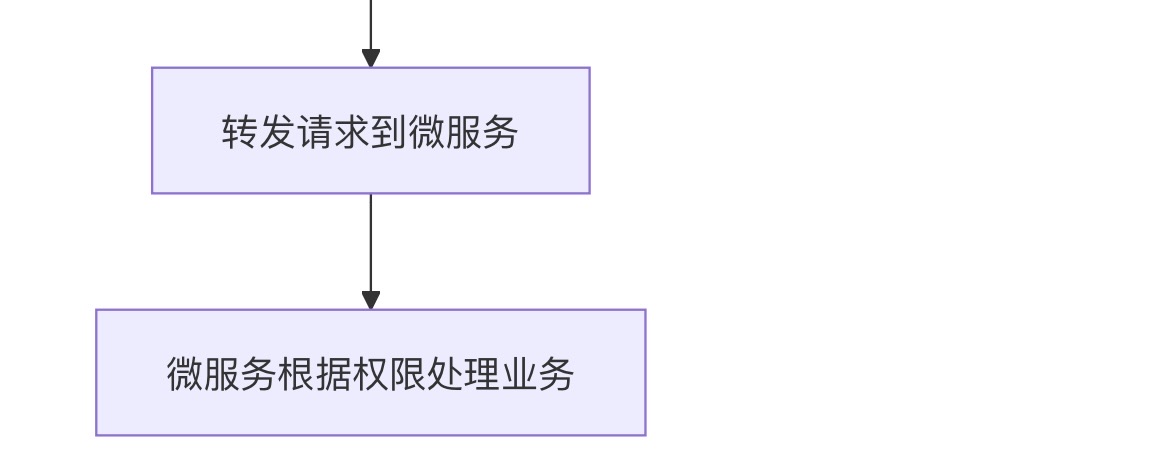
JWT在微服务中的典型流程:
- 用户认证:用户登录后,认证中心生成JWT并返回给客户端。
- 携带Token :客户端在后续请求的
Authorization头中携带JWT。 - 网关校验:API网关验证Token有效性,并提取用户身份。
- 服务调用:网关将用户信息传递给下游微服务,服务根据权限处理请求。
示例代码(Java + Spring Boot):
// 生成JWT
String token = Jwts.builder()
    .setSubject("user123")
    .claim("role", "admin")
    .setExpiration(new Date(System.currentTimeMillis() + 86400000)) // 24小时过期
    .signWith(SignatureAlgorithm.HS256, "secretKey")
    .compact();

// 解析JWT
String user = Jwts.parser()
    .setSigningKey("secretKey")
    .parseClaimsJws(token)
    .getBody()
    .getSubject();
三、常见风险
| 风险类型 | 描述 | 示例场景 |
|---|---|---|
| 令牌泄露 | JWT被中间人截获,用于伪造身份 | 公共WiFi下未加密传输 |
| 签名弱算法 | 使用弱签名算法(如HS256)易被破解 | 密钥管理不当导致密钥泄露 |
| 长期有效性 | Token有效期过长,增加攻击窗口 | 用户注销后Token仍有效 |
| 敏感信息暴露 | Payload包含敏感数据(如密码) | Token被解码后泄露用户隐私 |
四、解决方案
- 强制HTTPS传输:防止中间人窃听。
- 非对称加密(RS256):使用私钥签名、公钥验证(如RSA算法)。
- 缩短Token有效期:结合刷新令牌(Refresh Token)机制。
- 敏感信息加密:对Payload中的敏感字段额外加密。
- 黑名单机制:用户注销时将Token加入Redis黑名单。
五、工具示例
- jjwt(Java库):简化JWT的生成与验证。
- Auth0:提供完整的JWT认证服务。
- Keycloak:开源的身份认证与授权平台。
- Spring Security:集成JWT的微服务权限控制框架。
六、最佳实践
- 密钥管理:定期轮换密钥,使用硬件安全模块(HSM)存储。
- 最小化Payload:仅携带必要声明,避免敏感信息。
- 多层防护:结合OAuth2.0进行细粒度授权。
- 日志审计:记录Token生成、使用和失效事件。
微服务JWT通信流程图
专有名词说明表
| 术语 | 全称/解释 |
|---|---|
| JWT | JSON Web Token,用于安全传输身份信息的令牌 |
| OAuth2.0 | 开放授权协议,用于第三方授权访问资源 |
| HMAC | 哈希消息认证码,对称加密签名算法 |
| RSA | 非对称加密算法,使用公钥/私钥对数据加密 |
| API网关 | 微服务架构中的统一入口,负责路由和鉴权 |
| Refresh Token | 刷新令牌,用于获取新JWT,降低频繁登录压力 |
通过以上内容,初学者可以快速掌握JWT在微服务通信中的核心框架与实践方法!
🚧 您已阅读完全文99%!缺少1%的关键操作:
加入「炎码燃料仓」🚀 获得:
√ 开源工具红黑榜
√ 项目落地避坑指南
√ 每周BUG修复进度+1%彩蛋
(温馨提示:本工坊不打灰工,只烧脑洞🔥)