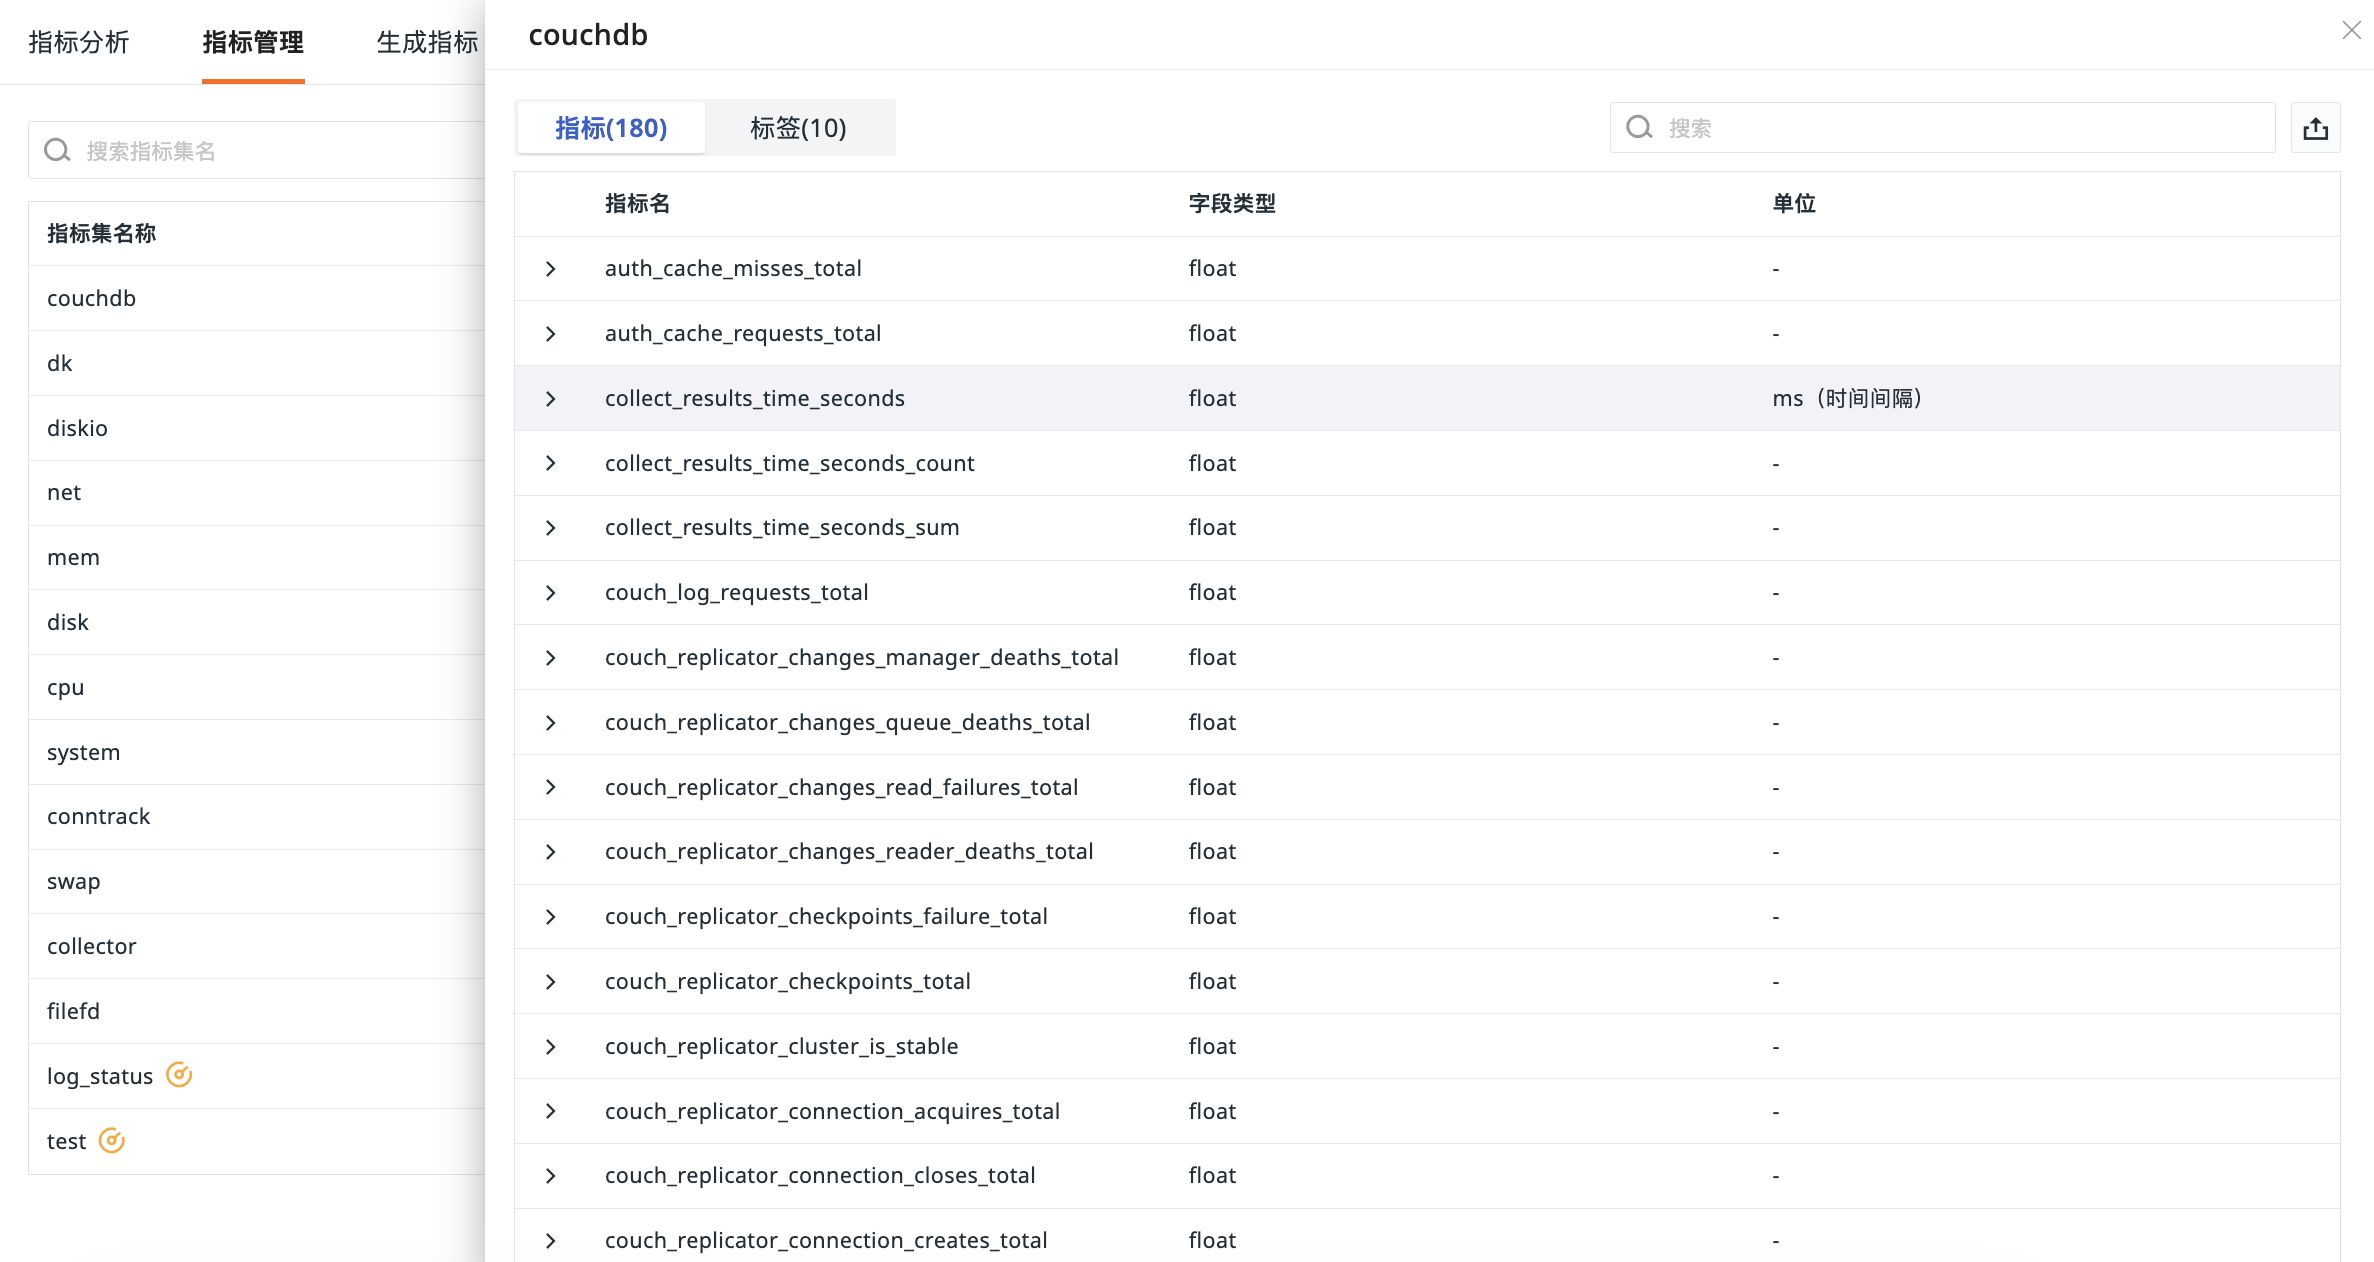
CouchDB集成最佳实践
1 安装部署CouchDB
步骤 1: 配置 Yum 仓库
首先,需要在 CentOS 系统上配置 CouchDB 的官方 Yum 仓库。这可以通过创建一个新的 Yum 仓库配置文件来完成。
-
使用以下命令创建一个新的 Yum 仓库配置文件:
sudo tee /etc/yum.repos.d/couchdb.repo <<EOF
[couchdb]
name=couchdb
baseurl=https://apache.jfrog.io/artifactory/couchdb-rpm/el$releasever/$basearch/
gpgkey=https://couchdb.apache.org/repo/keys.asc https://couchdb.apache.org/repo/rpm-package-key.asc
gpgcheck=1
repo_gpgcheck=1
enabled=1
EOF
步骤 2: 安装 CouchDB
一旦 Yum 仓库配置完成,就可以安装 CouchDB 了。
-
执行 Yum 更新以确保所有的包都是最新的:
sudo yum update -
安装 CouchDB:
sudo yum install couchdb
步骤 3: 配置 CouchDB
安装完成后,需要对 CouchDB 进行一些基本配置。
-
编辑主配置文件:
sudo vi /opt/couchdb/etc/local.ini -
可以在
[admins]部分设置管理员账户,例如:[admins] admin = your_password替换
your_password为你想要设定的密码。 -
配置 CouchDB 监听的地址,以便外部访问:
[chttpd]
port = 5984
bind_address = 0.0.0.0
默认情况下,CouchDB 只监听 localhost。将
bind_address设置为0.0.0.0可以让 CouchDB 接受来自任何 IP 地址的连接。
步骤 4: 启动 CouchDB 服务
-
启动 CouchDB 服务:
sudo systemctl start couchdb -
设置 CouchDB 服务开机自启:
sudo systemctl enable couchdb
步骤 5: 验证 CouchDB 安装
-
检查 CouchDB 的状态:
sudo systemctl status couchdb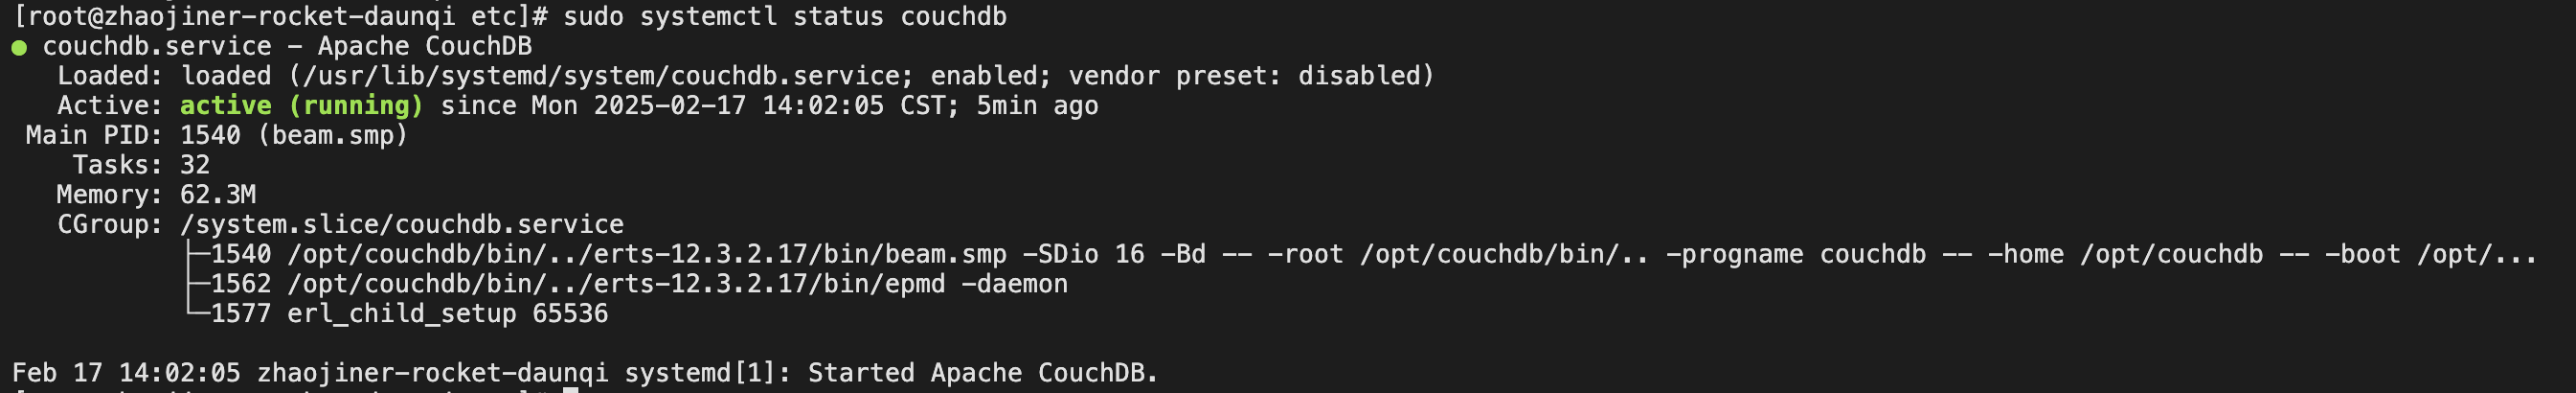
-
通过 curl 访问 CouchDB 的 HTTP API 来验证它是否正常运行:
curl http://127.0.0.1:5984/你应该会看到一些基本信息,表明 CouchDB 正在运行。

执行如下命令可以进入couchdb控制台
<ip>:5984/_utils/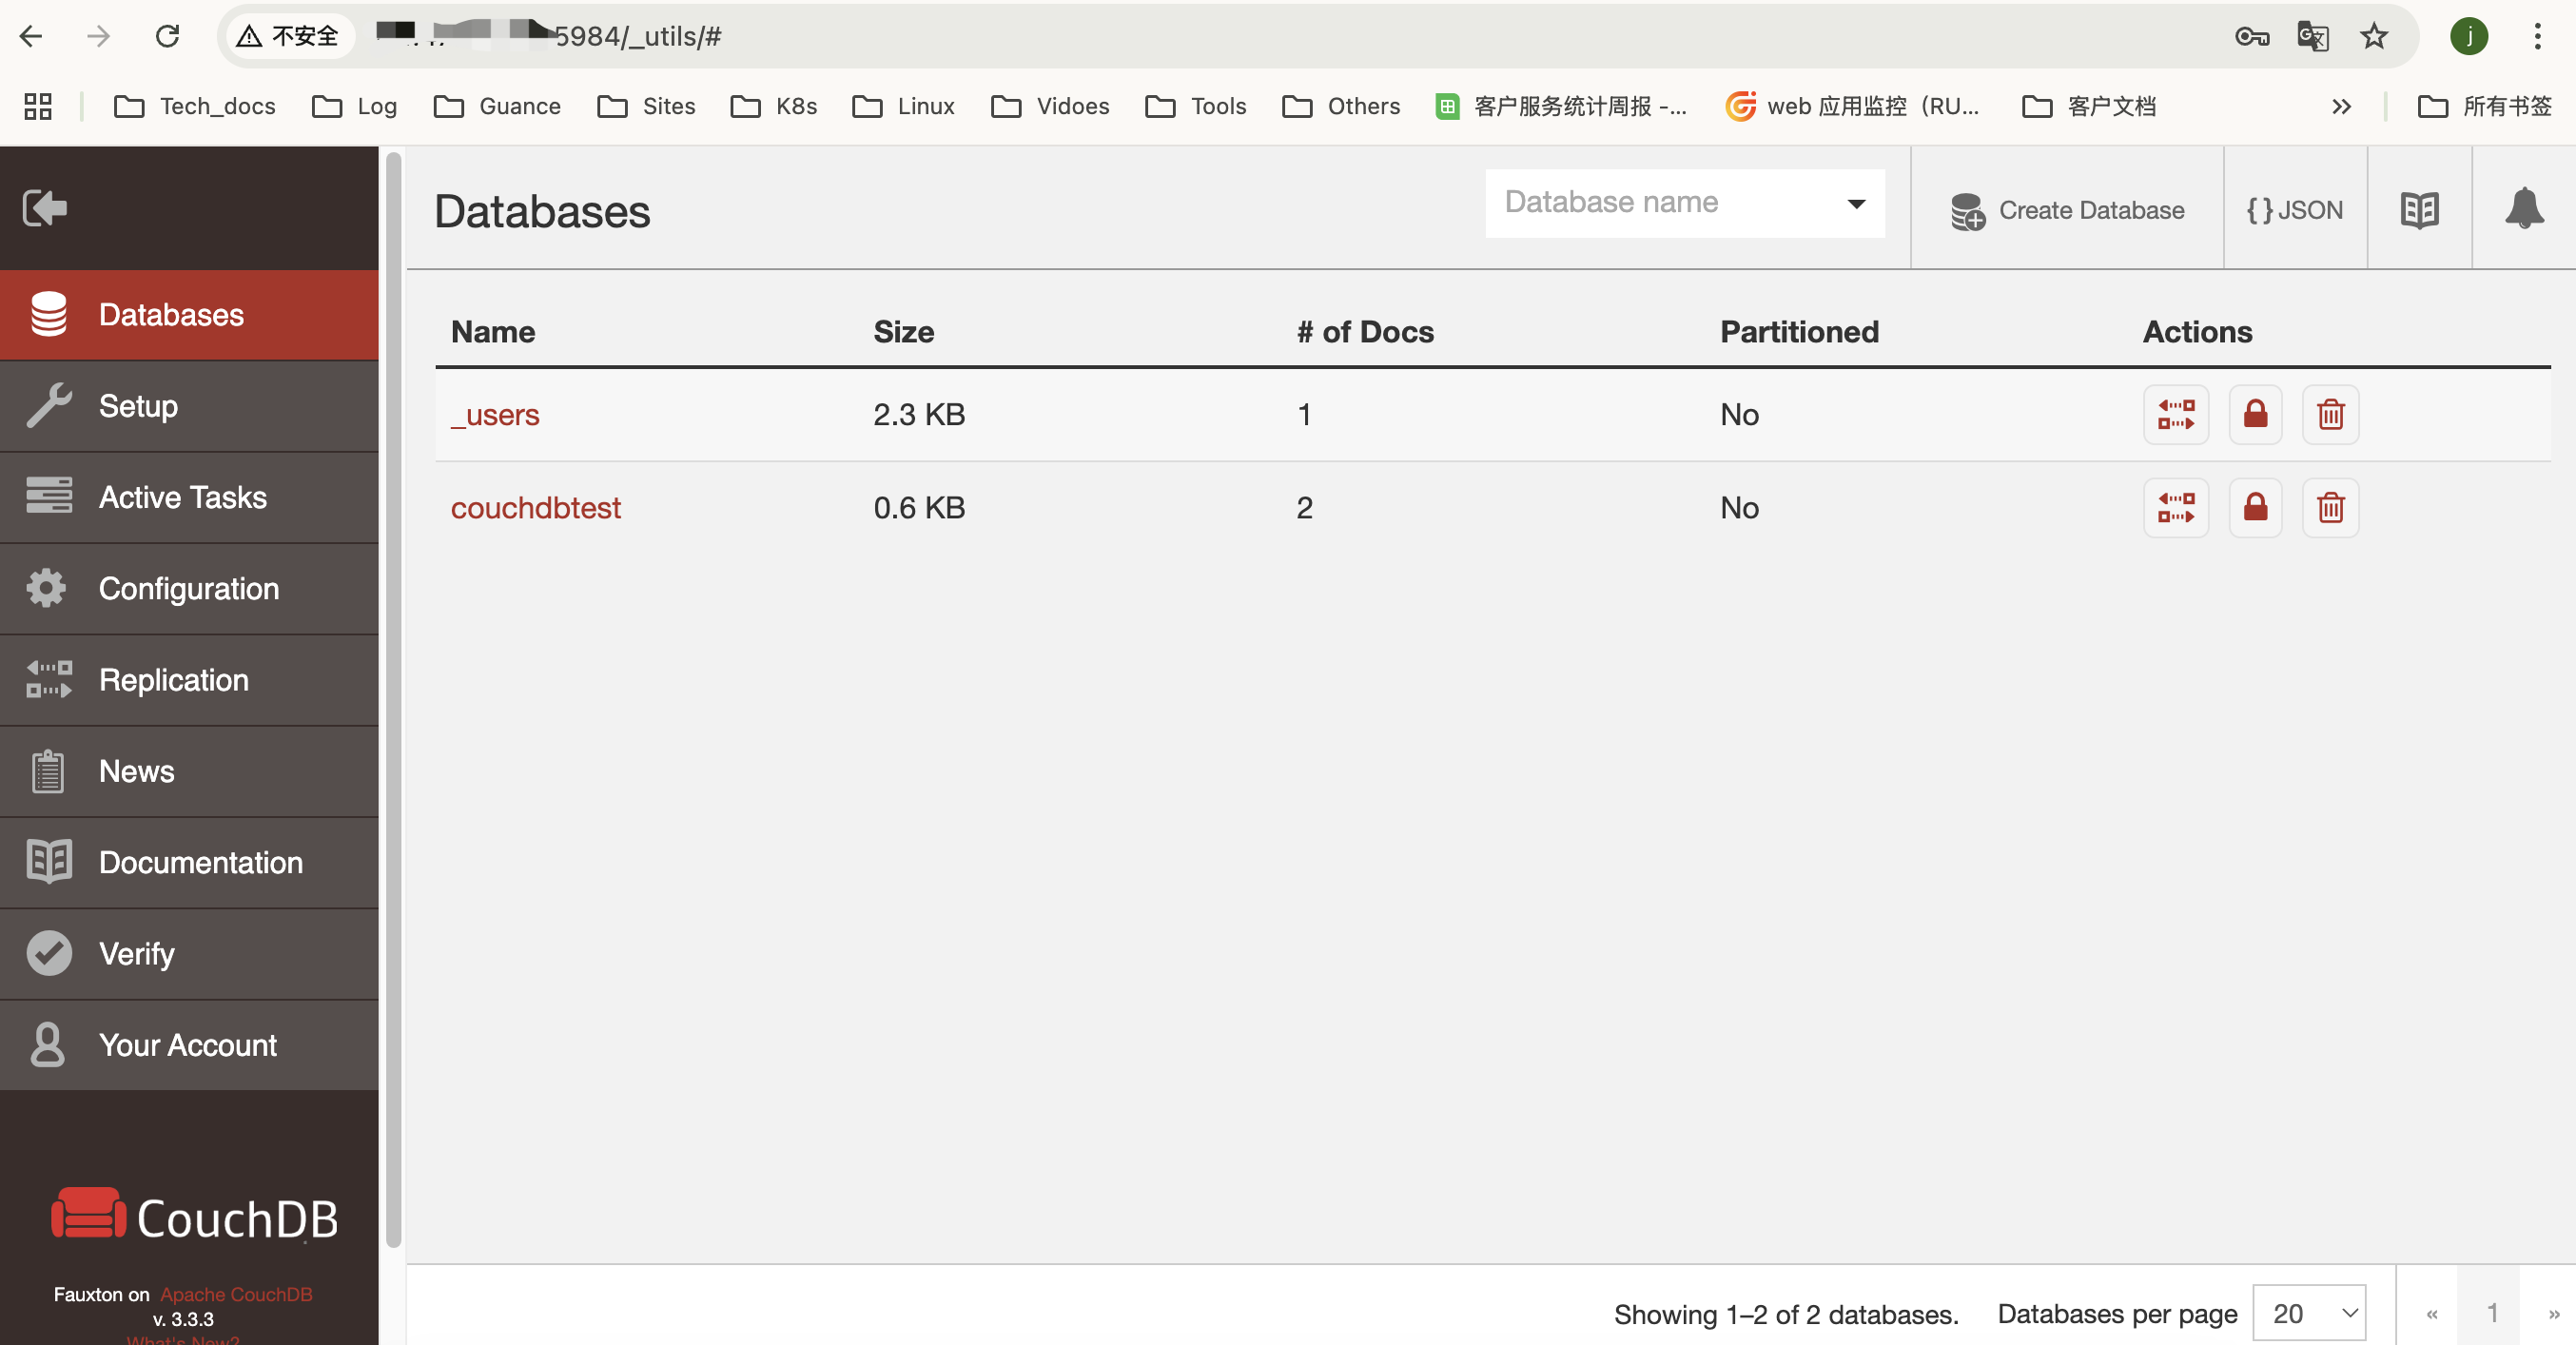
2 CouchDB接入datakit
1 打开 CouchDB Prometheus 端口
找到并编辑 CouchDB 启动配置文件,通常是在 /opt/couchdb/etc/local.ini
[prometheus]
additional_port = false
bind_address = 127.0.0.1
port = 17986
改为
[prometheus]
additional_port = true
bind_address = 0.0.0.0
port = 17986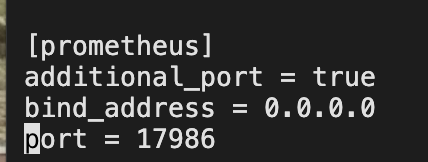
2 重启 CouchDB 服务
sudo systemctl restart couchdb3 采集器配置
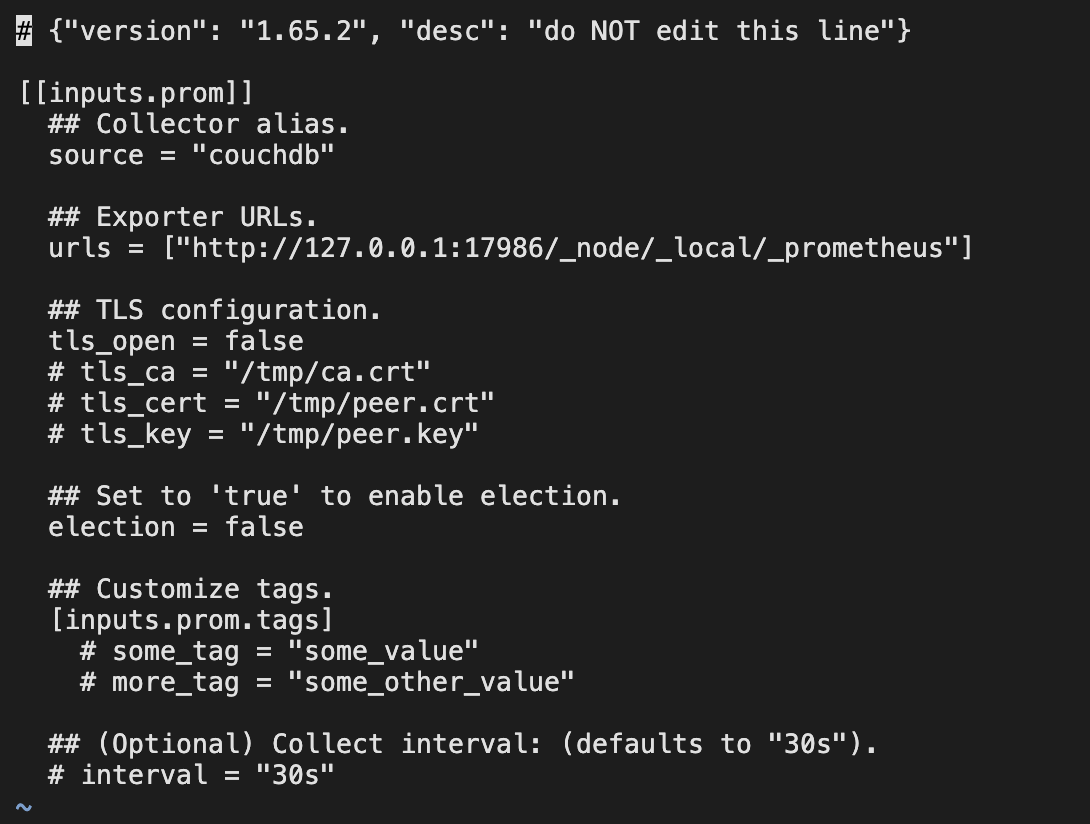
进入 DataKit 安装目录下的 conf.d/couchdb 目录,复制 couchdb.conf.sample 并命名为 couchdb.conf。示例如下:
[[inputs.prom]]
  ## Collector alias.
  source = "couchdb"

  ## Exporter URLs.
  urls = ["http://127.0.0.1:17986/_node/_local/_prometheus"]

  ## TLS configuration.
  tls_open = false
  # tls_ca = "/tmp/ca.crt"
  # tls_cert = "/tmp/peer.crt"
  # tls_key = "/tmp/peer.key"

  ## Set to 'true' to enable election.
  election = true

  ## Customize tags.
  [inputs.prom.tags]
    # some_tag = "some_value"
    # more_tag = "some_other_value"

  ## (Optional) Collect interval: (defaults to "30s").
# interval = "30s"配置好后,重启 DataKit 即可。
查看datakit monitor
datakit monitor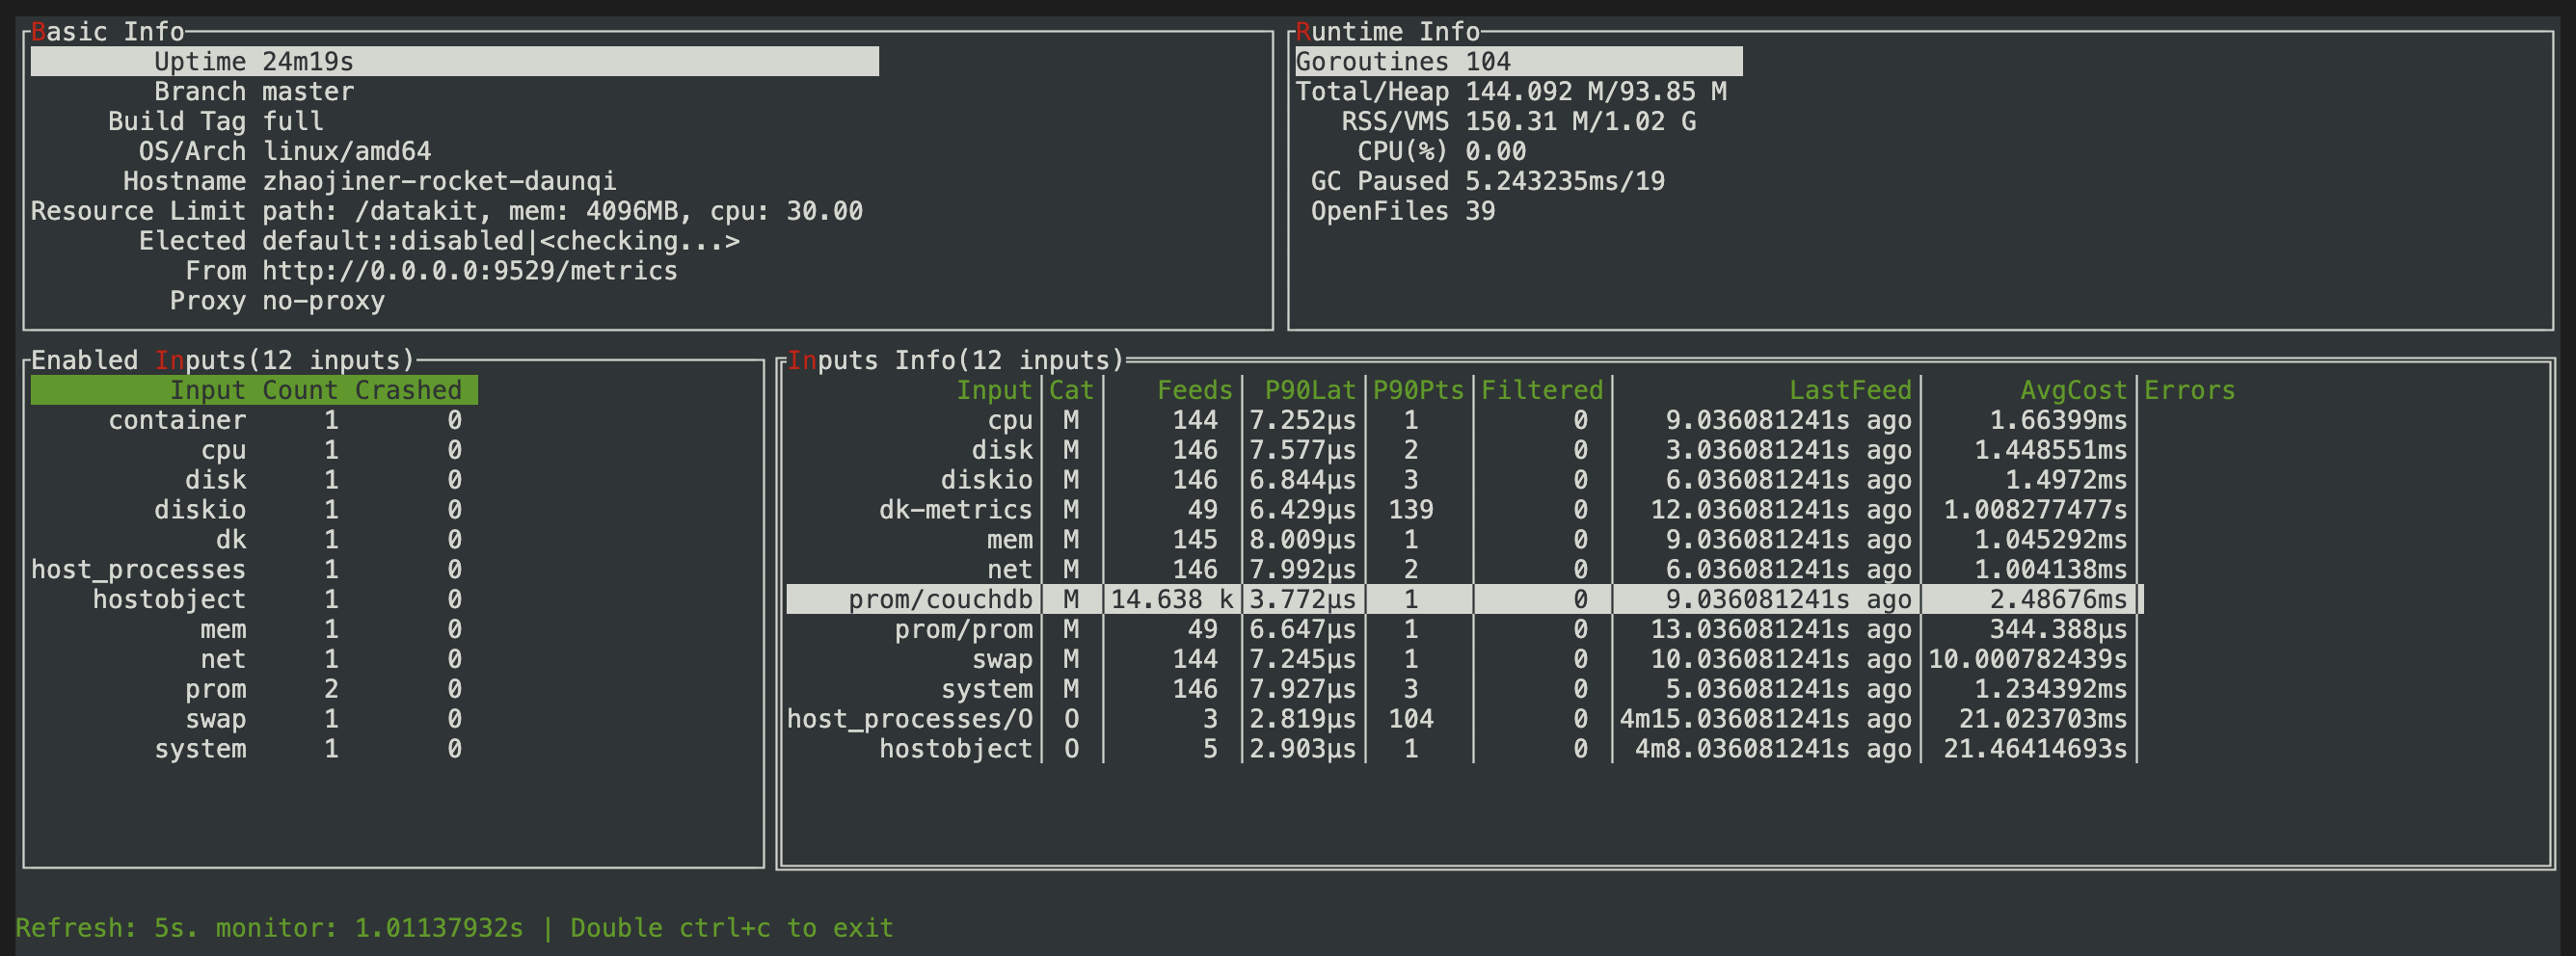
观测云控制台可以看到couchdb的指标集和指标