青藤天睿RASP再次发威!捕获E签宝RCE 0day漏洞

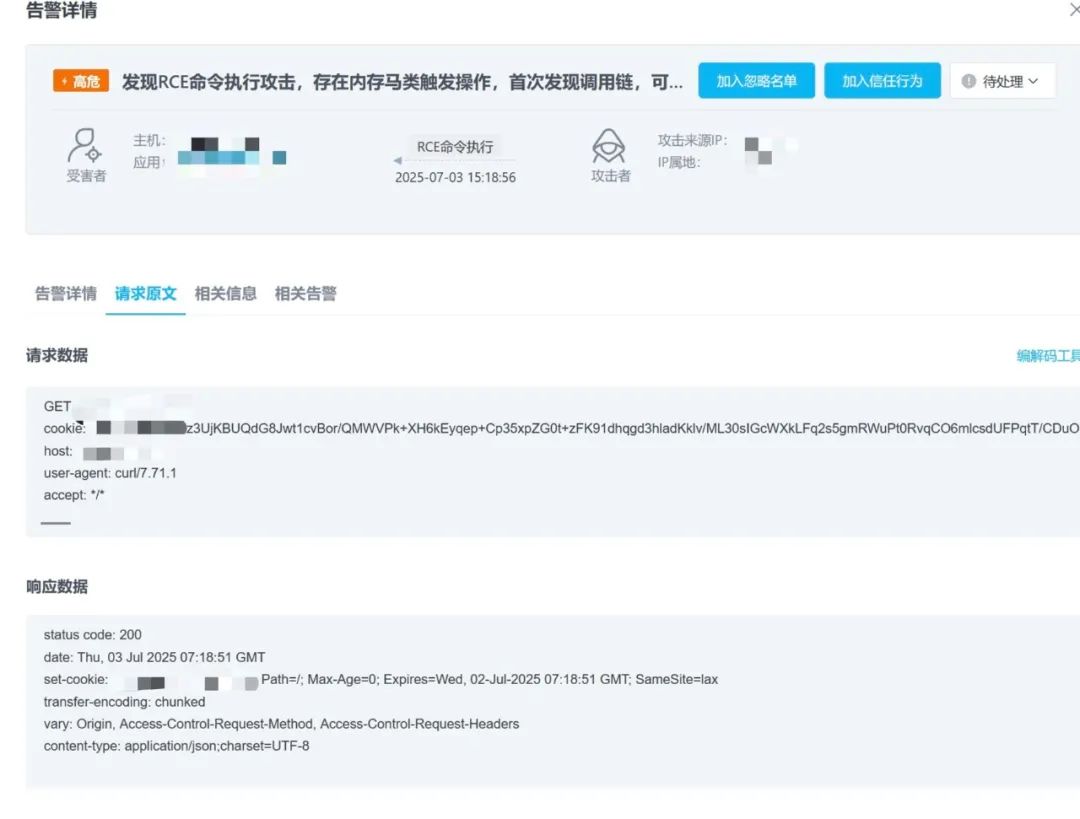
在2025年HVV关键攻防节点上,攻击队对E签宝电子合同服务发起的0day攻击被青藤天睿RASP截获。该漏洞可使攻击者在未授权情况下实现服务器远程代码执行(RCE),进而控制服务器,构成横向渗透的关键跳板。

>>>>漏洞证明及RASP告警

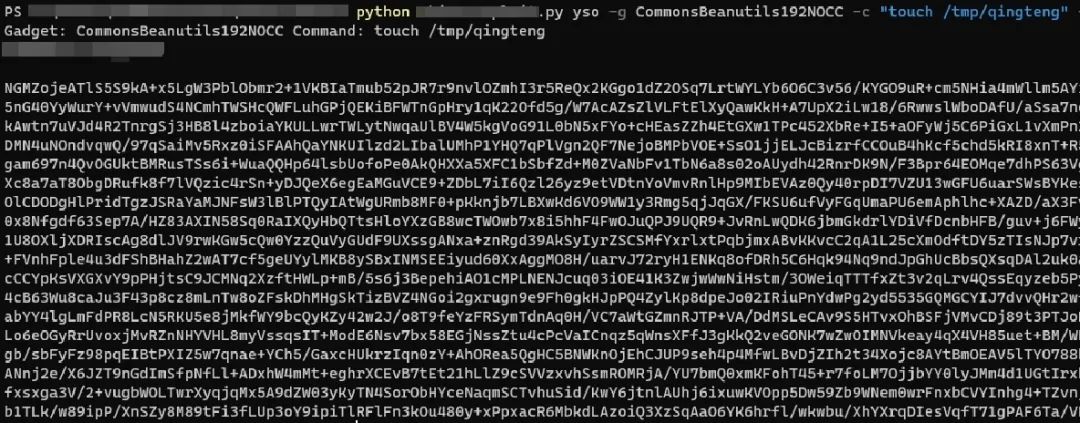
生成POC
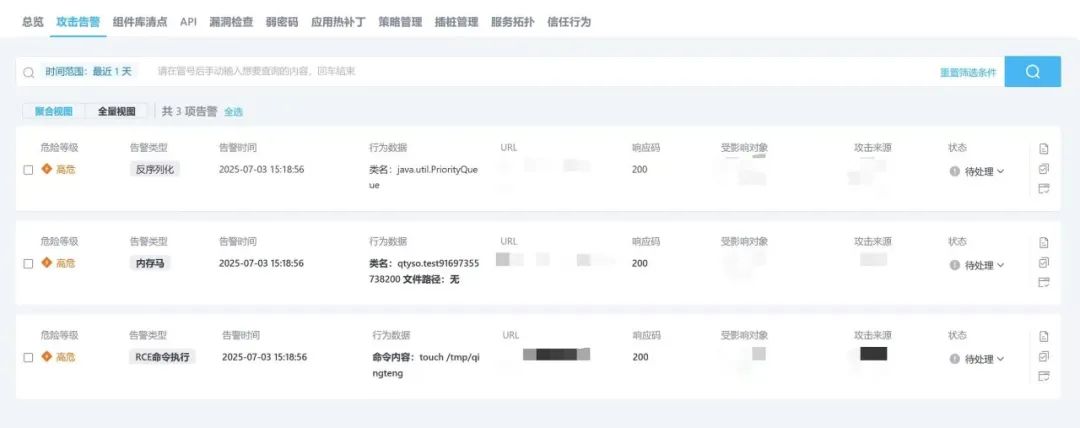
漏洞环境本地测试攻击成功,RASP报警截图
>>>>解决方案

缓解措施或漏洞修复建议:

(1)漏洞缓解:部署RASP产品,开启Java原生反序列化防护策略,对恶意行为进行阻断。

(2)漏洞修复:升级E签宝电子合同服务系统至漏洞修复版本,具体版本请咨询软件提供商。

>>>>结语

在0day漏洞攻击广泛化、高级威胁藏匿化的当下,青藤天睿RASP通过其独特的应用层深度探针与基于行为的无规则分析引擎,为高价值、高敏感性业务(如金融、政务、教育)提供了实时的、主动的内生安全能力。在2024-2025年关键基础设施攻防实战(HVV)中展现锋芒,累计阻断13起0day漏洞利用攻击。这一系列实战对抗成果,结合权威行业标准的认可,有力地佐证了该RASP技术在实战化安全防御中的领先地位。

相关推荐
航天智算7 小时前
航天智算 HTZS-1700 全信创网络安全移动工作站深度评测
网络安全·国产算力·国产化改造·算力适配·测绘信创
longzhizhui9267 小时前
Ubuntu 全版本 CVE-2026-98432 内核安全升级操作手册
ubuntu·网络安全·云计算·bash
万联WANFLOW10 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
一支蜉蝣12 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
我爱学习_zwj2 天前
IP 地址与子网划分
网络协议·网络安全
重生之我在番茄自学网安拯救世界2 天前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能·网络安全·大模型·ai编程·智能体
m0_738120723 天前
JWT 安全从入门到实战:六种典型攻击场景解析
前端·网络·python·安全·网络安全
重生之我在番茄自学网安拯救世界3 天前
AI开发者日报 第2期 | Anthropic零 Rust 团队靠Claude重写核心 API,CPU 降 40–50%
人工智能·网络安全·大模型·ai编程·claude
五萝卜3 天前
AI 供应链 RAG 安全
人工智能·网络安全·ai编程