文章目录
目录
前言
Cisco IOS Site-to-Site VPN(虚拟专用网络)是一种通过公共网络(如互联网)建立安全连接的技术,使不同地理位置的局域网(LAN)能够安全通信。它基于IPSec(Internet Protocol Security)协议,提供数据加密、身份验证和完整性保护,确保传输的机密性和可靠性。
该技术适用于企业分支机构互联、云服务集成或远程办公场景,可替代昂贵的专线方案。Cisco IOS路由器支持灵活的VPN配置,包括预共享密钥或数字证书认证,适应不同规模网络需求。通过隧道模式封装原始数据包,有效防止中间人攻击和数据泄露。
Site-to-Site VPN的部署需协调两端设备参数,如加密算法、密钥交换方式(IKE)和路由设置。其优势在于低成本、高扩展性,同时保持企业级安全性,是跨区域网络互联的核心解决方案之一。
实验配置
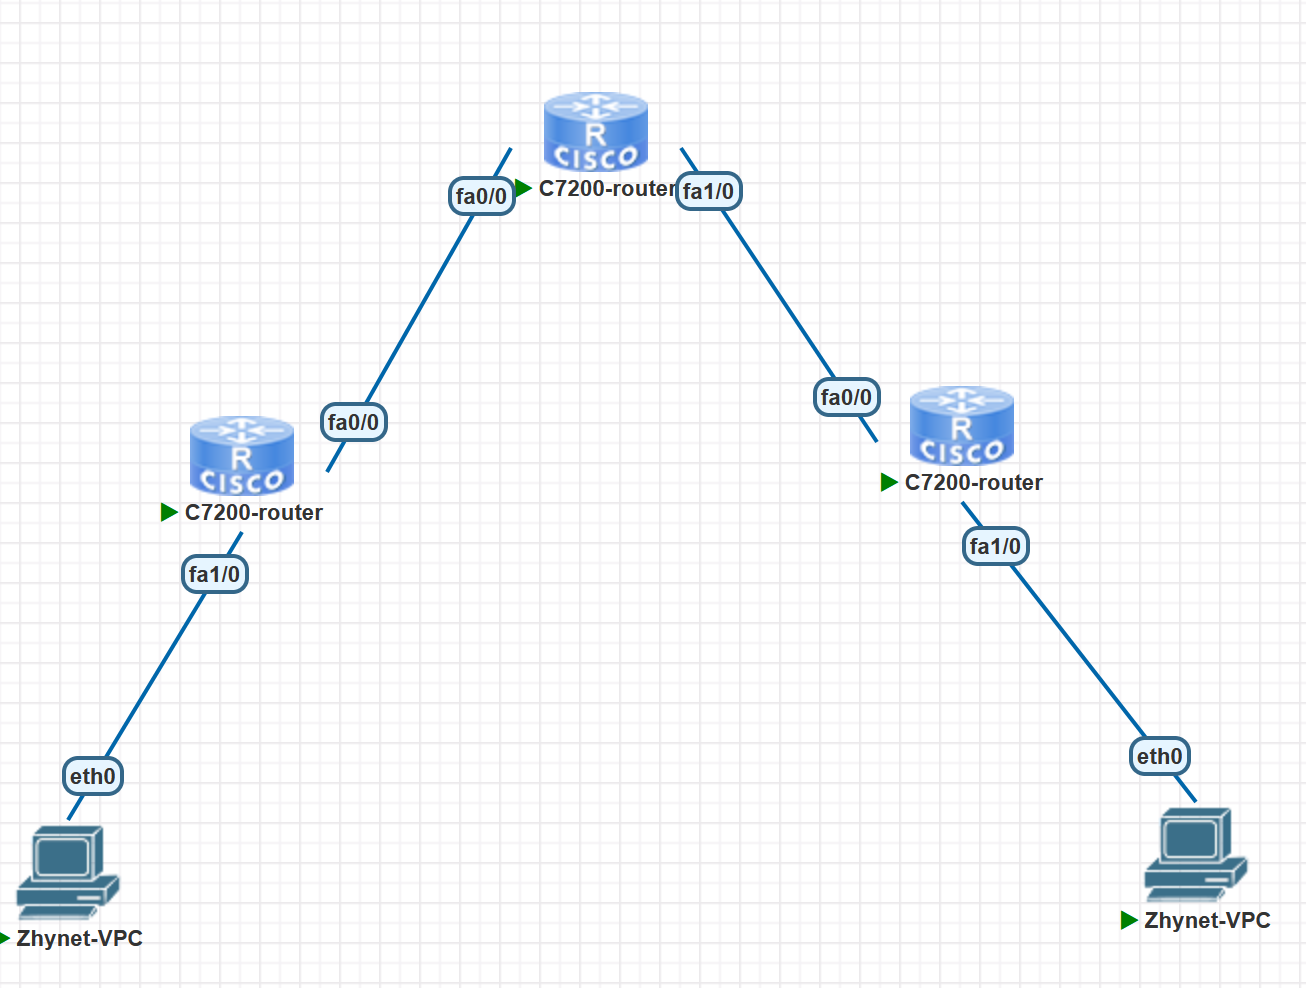
- R1路由器上连通性配置
R1(config)#interface e0/0
R1(config-if)#ip address 192.168.1.2 255.255.255.0
R1(config-if)#no shutdown
R1(config)#interface e1/0
R1(config-if)#ip address 10.1.20.1 255.255.255.0
R1(config-if)#no shutdown
R1(config)#ip route 0.0.0.0 0.0.0.0 192.168.1.1
- R2路由器上连通性配置
R2(config)#interface e0/0
R2(config-if)#ip address 192.168.2.2 255.255.255.0
R2(config-if)#no shutdown
R2(config)#interface e1/0
R2(config-if)#ip address 10.1.36.1 255.255.255.0
R2(config-if)#no shutdown
R2(config)#ip route 0.0.0.0 0.0.0.0 192.168.2.1
- R1 路由器IpSec配置
R1(config)#crypto isakmp enable (optional)默认启用
- R1 路由器IpSec isakmp配置(阶段一的策略)
R1(config)#crypto isakmp policy 10
R1(config-isakmp)#hash md5
R1(config-isakmp)#authentication pre-share
R1(config-isakmp)#encryption 3des
R1(config-isakmp)#group 2
- R1 路由器Pre-Share认证配置
R1(config)#crypto isakmp key cisco address 192.168.2.2
- R1 路由器IpSec变换集配置(阶段二的策略)
R1(config)#crypto ipsec transform-set c1 esp-3des esp-md5-hmac
R1 (cfg-crypto-trans)#mode tunnel
- R1路由器加密图的配置
R1(config)#crypto map c2 10 ipsec-isakmp
R1(config-crypto-map)#set peer 192.168.2.2
R1(config-crypto-map)#set transform-set c1
R1(config-crypto-map)#match address 101
- R1路由器定义感兴趣流量
R1(config)#access-list 101 permit ip 10.1.20.0 0.0.0.255 10.1.36.0 0.0.0.255
- R1路由器加密图绑定到接口
R1(config)#interface e0/0
R1(config-if)#crypto map c2
- R2 路由器IpSec配置
R2(config)#crypto isakmp enable (optional)默认启用
- R2 路由器IpSec isakmp配置(阶段一的策略)
R2(config)#crypto isakmp policy 10
R2(config-isakmp)#hash md5
R2(config-isakmp)#authentication pre-share
R2(config-isakmp)#encryption 3des
R2(config-isakmp)#group 2
- R2 路由器Pre-Share认证配置
R2(config)#crypto isakmp key cisco address 192.168.1.2
- R2 路由器IpSec变换集配置(阶段二的策略)
R2(config)#crypto ipsec transform-set c1 esp-3des esp-md5-hmac
R2(cfg-crypto-trans)#mode tunnel
- R2路由器加密图的配置
R2(config)#crypto map c2 10 ipsec-isakmp
R2(config-crypto-map)#set peer 192.168.1.2
R2(config-crypto-map)#set transform-set c1
R2(config-crypto-map)#match address 101
- R2 路由器定义感兴趣流量
R2(config)#access-list 101 permit ip 10.1.36.0 0.0.0.255 10.1.20.0 0.0.0.255
- R2路由器加密图绑定到接口
R2(config)#interface e0/0
R2(config-if)#crypto map c2
四 实验总结
1、ping 10.1.20.1
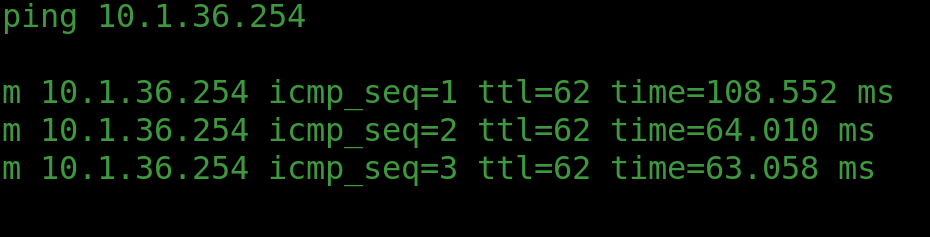
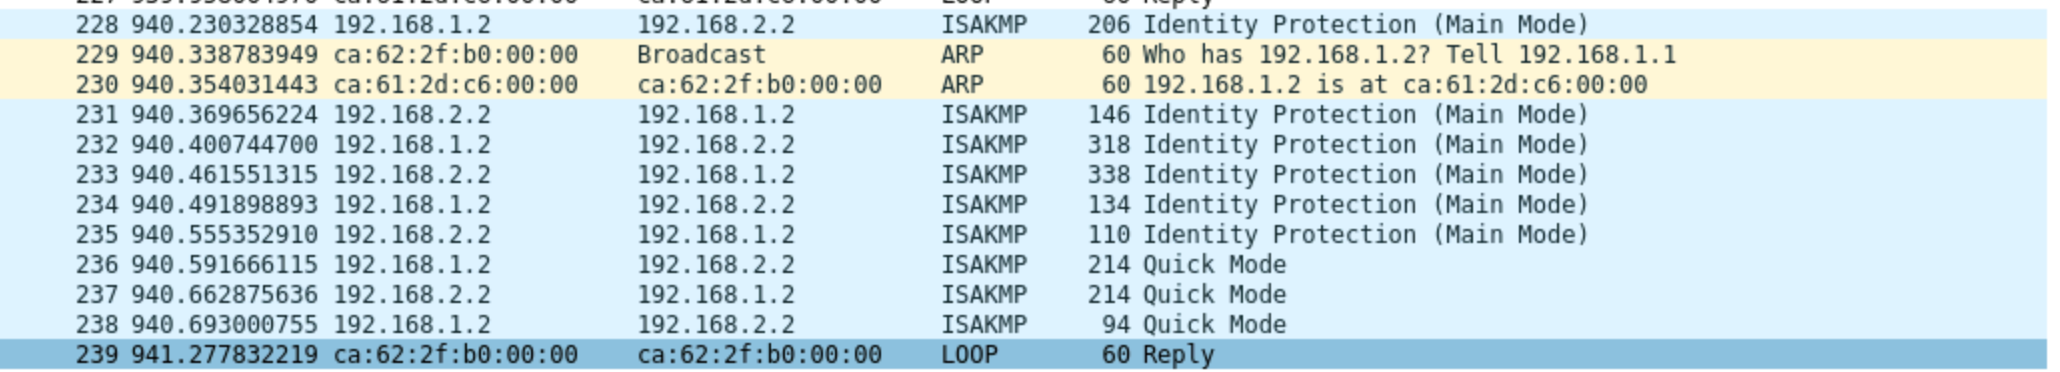
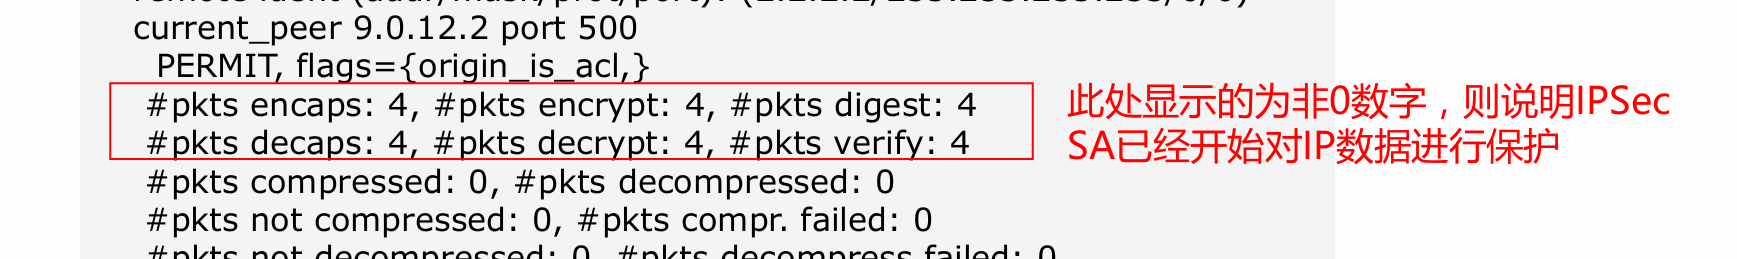
2、show crypto ipsec sa
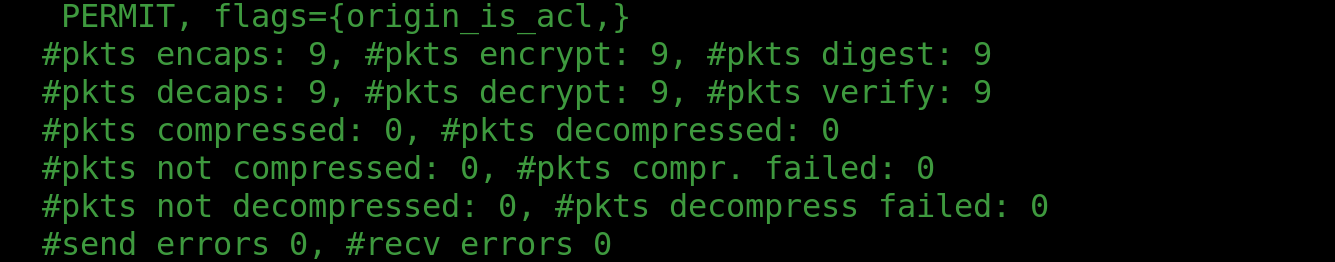
3、show crypto engine connections active
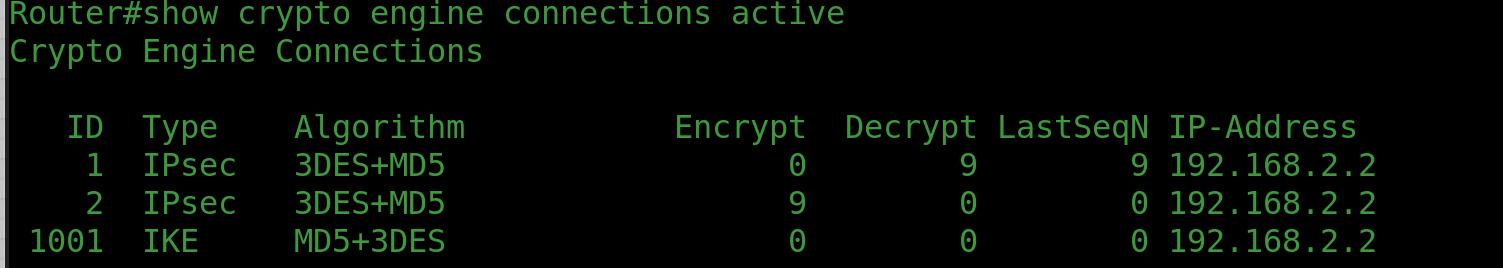
4、debug crypto isakmp

5、debug crypto ipsec
- clear cryto sa 删除SA
总结
Cisco IOS Site-to-Site VPN 通过 IPSec 协议建立安全隧道,实现不同网络间的加密通信。配置包括定义加密策略(如 IKE 阶段 1 和阶段 2 参数)、设置访问控制列表(ACL)指定流量、应用加密映射到接口。支持预共享密钥或证书认证,确保数据完整性和机密性