网络安全之防火墙

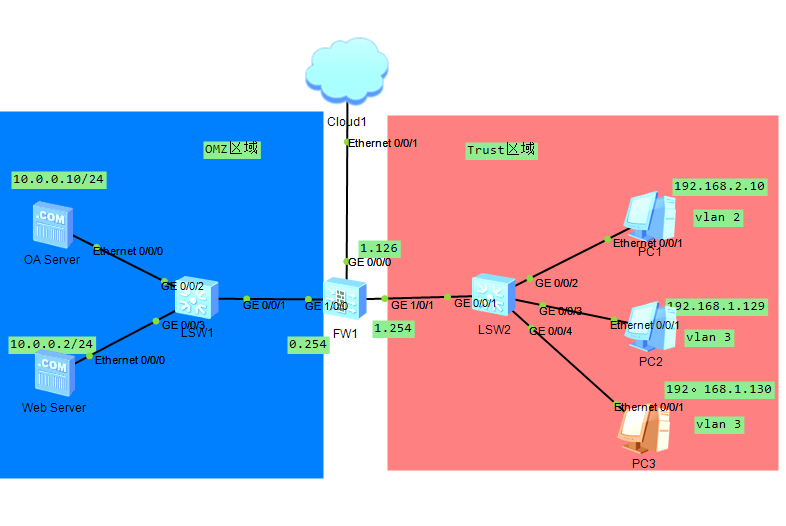
实验拓扑图

要求:

1.vlan2属于办公区,vlan3属于生产区

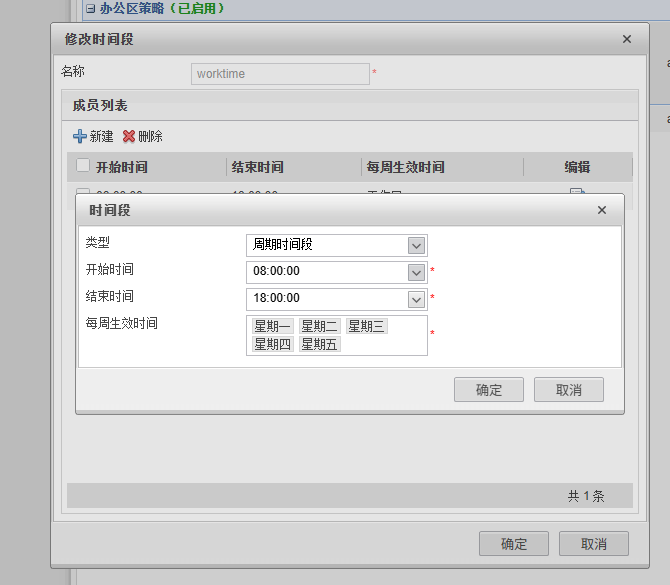
2.办公区PC周一至周五早八后晚六前才可以正常访问OA,可以任意时间访问WEB

3.生产区可以任意时间访问OA但不可访问WEB

一、先配置防火墙

cpp 复制代码
valn b 2 3 #创建vlan 2 3
int g0/0/2
port link-type access #把端口修改为access类型
port default vlan 2 #将接口划分至vlan 2
int g0/0/3
port link-type access
port default vlan 3
int g0/0/4
port link-type access
port default vlan 3
int g0/0/1
port link-type trunk #设置为trunk类型
port trunk allow-pass vlan 2 3 #允许vlan 2 3 的数据通过trunk端口

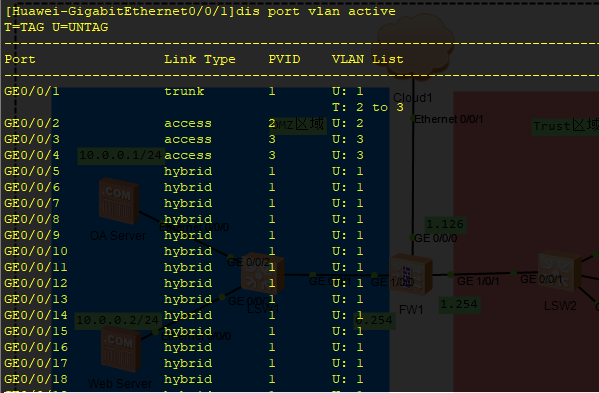
配置完成后可以用dis port vlan active查看
接下来我们就可以通过浏览器进入防火墙了

二、配置地址

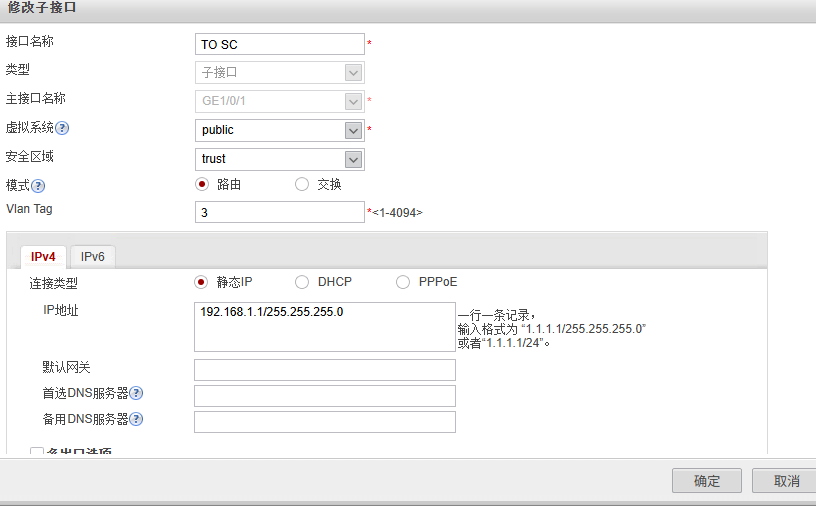
生产区网络配置
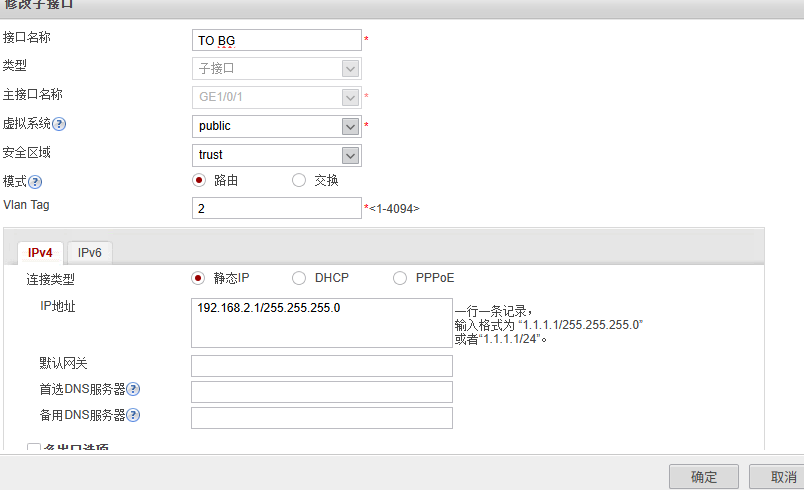
办公区网络配置
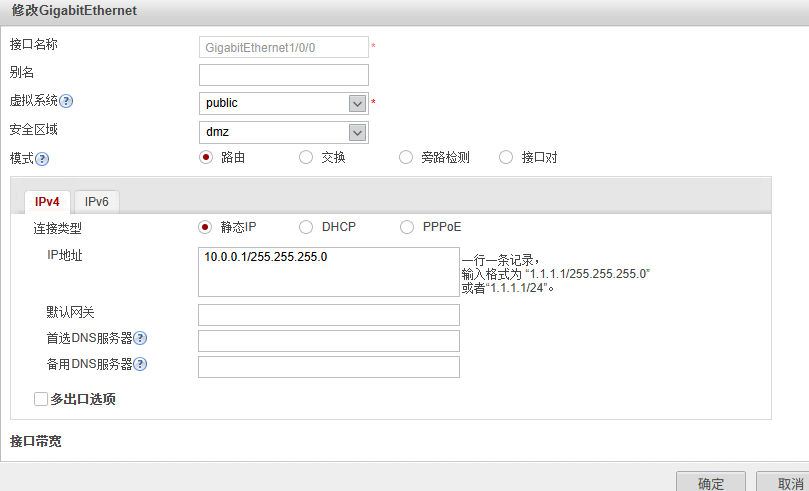
DMZ区域网络配置
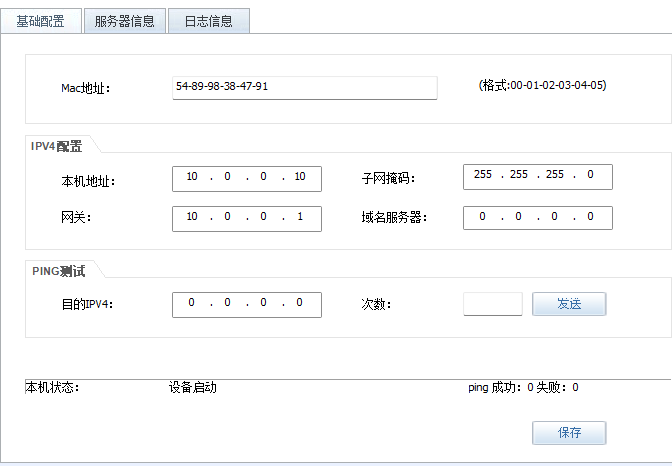
服务器配置
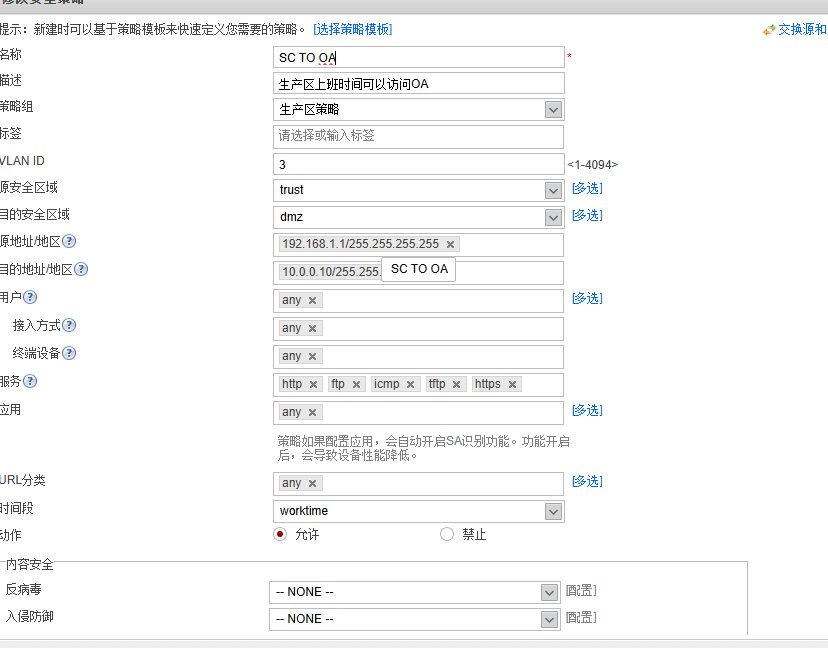
因为默认情况下PC端是ping不通服务器的所以接下来我们进行安全策略的配置

生产区到OA
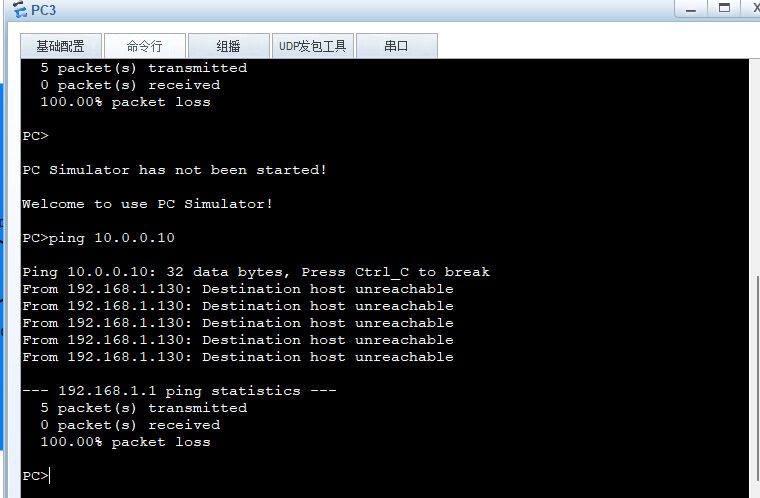
生产区pingOA
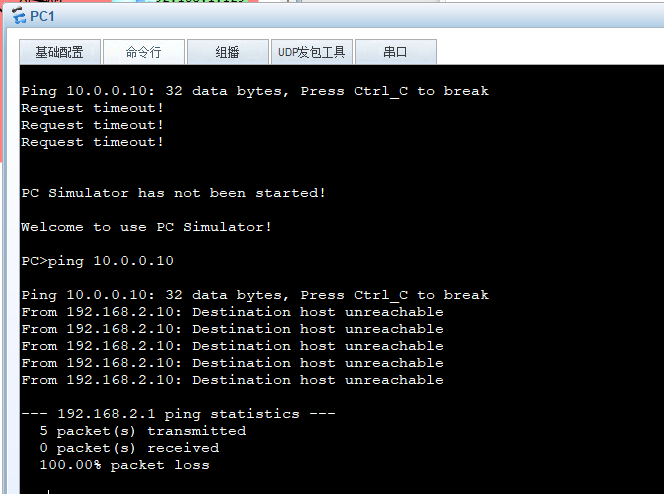
办公区pingOA
办公区时间段修改
这样就完成了

相关推荐
霂鳯39 分钟前
新手勇闯网络安全 | MySQL复习
mysql·安全·web安全
运维行者_1 小时前
供应链安全成最大风险源,企业如何构建可控的运维体系?
运维·开发语言·网络·数据库·安全·云计算·流量监控
pt10431 小时前
Cisco设备网络安全系列-20:DevSecOps集成
网络·安全·架构
IT古董1 小时前
Modbus TCP 详解:工业设备通信协议与 MES 集成实战
网络·网络协议·tcp/ip
是真的小外套2 小时前
网络安全实战第12期:三步定位已知漏洞CVE+NSE+searchsploit
安全·web安全
自由彩虹2 小时前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
叼烟扛炮2 小时前
Linux 学习笔记(四十五):Web 安全基石——Cookie、Session 与 HTTPS 原理解析
linux·前端·网络·笔记·学习·tcp/ip·安全
2401_868534782 小时前
网络规划设计师之案例分析 - 网络安全与等级保护
服务器·网络
是真的小外套2 小时前
网络安全实战第10期:Nmap主机发现之一键扫清整个网段
网络·安全·web安全
北冥you鱼2 小时前
区块链供应链金融如何降低中小企业融资成本
网络·金融·区块链