一.创建用户
在 root账户 或 sudo 权限下
1. 创建用户
bash
useradd xiaoyangzi2.为该用户设置密码或修改密码
bash
passwd xiaoyangzi3. 将用户加入wheel用户组
在 CentOS 中,属于 wheel 组的用户默认可以使用 sudo 权限。
查看所属用户组:
bash
groups xiaoyangzi将 xiaoyangzi 加入到wheel用户组
bash
**usermod -aG wheel xiaoyangzi**从 wheel用户组删除 xiaoyangzi
bash
gpasswd -d xiaoyangzi wheel4.验证 sudo 权限
切换到该用户:
bash
su - xiaoyangzi执行:
bash
sudo whoami如果返回的是 root,说明配置成功。
5.创建密钥对和密码
切换到该用户下
bash
su xiaoyangzi在该用户下创建密钥对
bash
ssh-keygen -t ecdsa如图所示:
第一个冒号直接回车即可, 如果想给该秘钥设置密码, 则在箭头指向处输入密码即可
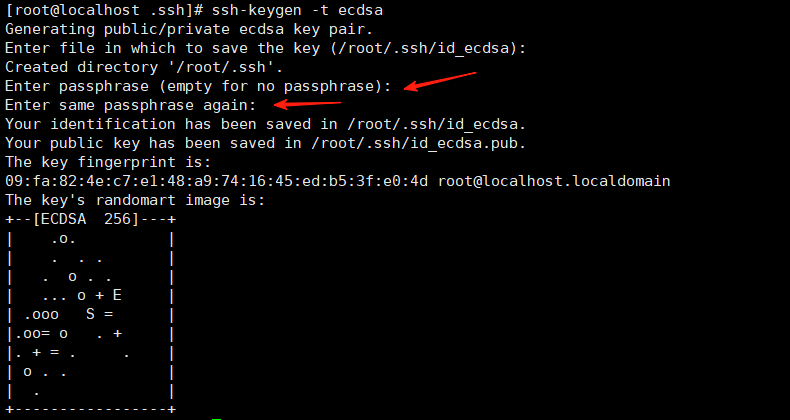
然后将 /home/xiaoyangzi/.ssh 下的 id_ecdsa.pub 放入 authorized_keys 文件中
bash
cat >> authorized_keys < id_ecdsa.pub如果没有 authorized_keys 文件
则将 id_ecdsa.pub 重命名为 authorized_keys
bash
mv id_ecdsa.pub authorized_keys此时可以用密钥对和秘钥密码进行登录了, 注意, sudo su 切换到root用户时, 需要用登录密码, 而不是秘钥密码
- 如果不禁止用户密码登录, 则用户可以使用密码也可以使用秘钥登录
二.禁止用户密码登录
bash
vim /etc/ssh/sshd_config确保一下两项是打开的, PubkeyAuthentication yes 被注释也没问题, 它本身默认值为 yes
conf
PubkeyAuthentication yes
AuthorizedKeysFile .ssh/authorized_keys
然后将 PasswordAuthentication 为 no
重启 ssh 服务:
bash
systemctl restart sshd.service三.查找某用户下的所有文件
1 查看该用户下的所有文件
bash
find / -user xiaoyangzi或指定目录
bash
find /dir -user xiaoyangzi2 查看指定的文件类型
bash
sudo find / -user xiaoyangzi -name "*.txt"3 查看文件拥有者
bash
ls -l /home/xiaoyangzi | grep xiaoyangzi四.删除用户
1 删除用户
bash
userdel xiaoyangzi2 删除用户及其主目录
bash
userdel -r xiaoyangzi3 检查是否成功删除用户
bash
id xiaoyangzi五.给文件赋予用户权限
1.将文件拥有者改为 root
bash
sudo chown root:root 文件/文件夹名或者
600 表示只有拥有者(root)有读写权限,其他人没有任何权限
bash
sudo chmod 600 文件/文件夹名2.将文件赋予普通拥有者
bash
sudo chown xiaoyangzi:xiaoyangzi 文件/文件夹名3.给指定用户读权限
bash
sudo setfacl -m u:xiaoyangzi:r 文件名4.给指定用户读写权限
bash
sudo setfacl -m u:xiaoyangzi:rw 文件5.给指定用户执行权限
bash
sudo setfacl -m u:xiaoyangzi:x 文件6.对已有文件夹和子目录递归设置读写权限
X为进入目录的权限(进入/执行)
bash
sudo setfacl -R -m u:xiaoyangzi:rwX 文件夹名或
该命令对于将来创建的文件也拥有权限
bash
sudo setfacl -d -m u:xiaoyangzi:rwX 文件夹名ACL 是 Access Control List,访问控制列表
-d = default ACL;用于将来在该目录中新建的文件/目录自动继承 ACL。
7.查看文件/文件夹权限
bash
getfacl 文件/文件名8.删除某个用户的文件/文件夹权限
bash
setfacl -x u:xiaoyangzi 文件/文件夹名六.让用户以root权限执行某命令
visudo 是系统级命令权限管理(sudo),某用户可以以 root 权限执行某命令
setfacl 是文件系统级别(ACL), setfacl 就算给 /usr/sbin/nginx 文件的可执行权限,也没有用, 因为不是 root,无法向 root 的进程发信号,也无法写日志
以 nginx 为例, 由于 nginx 为 root 创建, 所以 xiaoyangzi 没有执行权限
1. 打开 sudoers 文件
bash
sudo visudo2. 添加以下内容到文件末尾
bash
xiaoyangzi ALL=NOPASSWD: /usr/sbin/nginx或者
bash
xiaoyangzi ALL=(ALL) NOPASSWD: /usr/sbin/nginx加个(ALL), 显示写法, 默认为 root 更清晰、兼容性好、容易维护。
也可以指定特点的命令, 如:
bash
xiaoyangzi ALL=NOPASSWD: /usr/sbin/nginx -s reload