07.交换机三层功能、单臂路由与端口安全基础知识
文章目录
交换机的三层功能
交换机三层功能基本介绍
三层交换机是兼具二层交换和三层路由功能的设备。它能像普通二层交换机一样划分 VLAN(隔离不同网段),还能通过 "VLANif 接口" 实现不同 VLAN 间的通信。简单说,VLANif 接口是给每个 VLAN 配置的 "虚拟网关",让同一 VLAN 内的设备能通过它访问其他 VLAN。
在实际设备中,可将交换机的物理接口划分进vlan,然后借助vlanif接口配置ip地址。(真机上可以在接口下关闭二层功能(命令undo portswitch) ,只保留三层功能,类似路由器接口,直接配置ip地址)
实验案例
实验拓扑
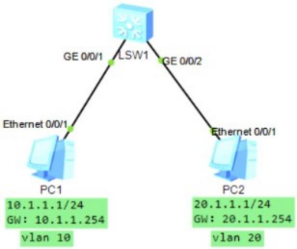
实验流程
- 创建所需 VLAN;
- 为每个 VLAN 配置 VLANif 接口的 IP 地址(作为该 VLAN 的网关);
- 将物理接口划分到对应 VLAN,并配置链路类型;
- 测试不同 VLAN 内设备的连通性
配置示例
SW1
cmd
vlan batch 10 20
#
interface Vlanif10       //进入vlanif接口
ip address 10.1.1.254 255.255.255.0    //配置ip地址 #
interface Vlanif20
ip address 20.1.1.254 255.255.255.0
#
interface GigabitEthernet0/0/1
port link-type access port default vlan 10
#
interface GigabitEthernet0/0/2
port link-type access port default vlan 20
测试: PC1和PC2此时可以三层互访
单臂路由
单播路由的基本介绍
单臂路由(Router on a Stick)是一种在路由器的一个物理接口上通过创建多个子接口,实现不同VLAN间通信的技术。每个子接口封装一个VLAN ID,并配置相应网段的IP地址,作为该VLAN的网关。
优点:节省路由资源
缺点:所有VLAN流量都经过同一物理链路,可能成为瓶颈
实验案例
实验拓扑
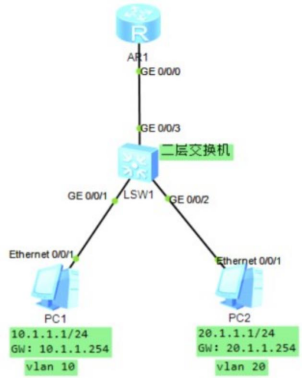
实验流程
- 交换机上创建 VLAN,配置接入接口(连接终端)和 trunk 接口(连接路由器);
- 路由器上创建子接口,配置 VLAN 封装、IP 地址(作为对应 VLAN 的网关)和 ARP 广播;
- 测试不同 VLAN 内终端的连通性。
配置示例
SW1
cmd
vlan batch 10 20
#
interface GigabitEthernet0/0/1
port link-type access port default vlan 10
#
interface GigabitEthernet0/0/2
port link-type access port default vlan 20
#
interface GigabitEthernet0/0/3
port link-type trunk
port trunk allow-pass vlan 10 20
AR1
cmd
interface GigabitEthernet0/0/0.10             //创建子接口,编号为10
dot1q termination vid 10                         //封装子接口VID
ip address 10.1.1.254 255.255.255.0
arp broadcast enable                               //开启子接口ARP广播功能
#
interface GigabitEthernet0/0/0.20 dot1q termination vid 20
ip address 20.1.1.254 255.255.255.0 arp broadcast enable
测试验证:此时PC通过路由器的子接口实现跨VLAN通信,并且实现三层互访(如:ping测试成功)
端口安全
端口安全的基本介绍
**端口安全(Port Security)**是一种网络安全机制,通过将交换机端口与终端MAC地址进行一对一的绑定,生成相应的mac地址表,防止未经授权的设备接入网络。一旦检测到非法MAC地址,交换机可执行相应惩罚动作(丢弃非法报文,丢弃非法报文并告警,关闭接口)。
实验案例
实验拓扑
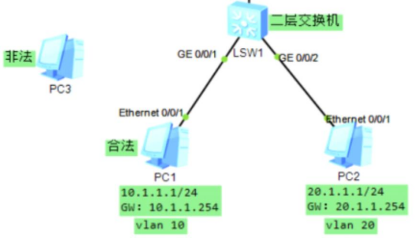
实验流程:
- 在交换机接口上启用端口安全功能。
- 设置端口允许学习的最大MAC数量(默认为1)。
- 配置违规发生后的保护动作。
- 使用
sticky方式动态学习并绑定当前设备的MAC地址。 - 测试:先让合法设备触发绑定,再更换设备验证端口安全是否生效。
配置示例
SW1
cmd
interface GigabitEthernet0/0/1
port-security enable                        //开启端口安全
port-security max-mac-num 1                 //设置端口绑定mac数量,默认为1
port-security protect-action shutdown       //设置保护动作
port-security mac-address sticky            //设置mac地址绑定
验证
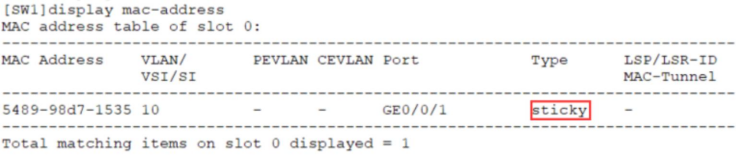
测试
- PC1连接G0/0/1口并发送流量,交换机自动学习并绑定其MAC地址。
- 将PC1断开,改用PC3连接同一接口。
- 由于PC3的MAC地址未绑定,端口安全机制触发,接口将被关闭(shutdown),从而阻止非法访问。
如涉及版权问题,请联系作者处理!!!