大家好,我是陈哥。
我前几天看了FortiGuard Labs发布的 《2025年全球威胁趋势报告》,里面写道:全球范围内利用系统漏洞发起的攻击已累计超970亿次。其中,亚太地区占比达到42%,依旧是全球网络安全风险最高的区域。
过去,代码安全防护总要等到开发快收尾时才介入。那时候开发周期长,这种模式还行得通。但现在项目的迭代速度大大加快,完成周期短到以周甚至天来计算,传统模式早就跟不上趟了。
在这样的背景下,"安全左移" 的理念慢慢兴起。而这一理念的落地,离不开对代码质量安全管控逻辑的重新梳理。
质量安全管控的核心目标,在于通过系统性措施规避风险,而非单纯应对已发生的问题。实现事前预防,需要从流程优化、技术应用等多维度构建防控体系,形成全链条的风险拦截机制。
一、明确的编码规范
在我之前写过的文章 《老板:你来弄个团队代码提交规范》中详细写了禅道的编码规范、测试规范以及提交规范。
如果大家感兴趣的话,可以直接去看,这里就不赘述了。
一旦这些规范形成落地的文档,就能从根上减少因为习惯不一样带来的质量安全问题。更重要的是,规范一明确,新人上手也能少走不少弯路,团队协作效率也上来。在遇到问题需要回溯的时候,排查起来也比较省事。
二、技术工具的深度应用
尝试在开发阶段嵌入自动化检测工具,可实现风险的实时拦截。
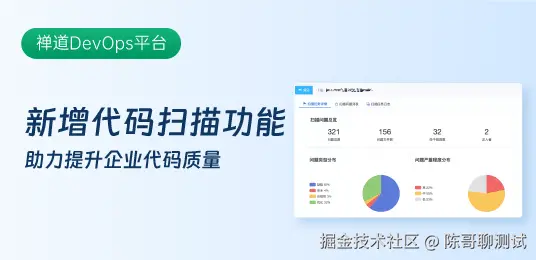
举个例子, 禅道DevOps平台扫描功能的扫描计划整合了关联代码库、扫描分支、扫描范围、扫描方案以及触发器等要素,能按照预设策略对代码进行扫描。
通过扫描计划,我们就可以针对不同项目特性定制扫描任务,及时发现代码中的缺陷、安全隐患等问题,保障代码质量,降低项目风险,确保项目在开发、维护等各阶段的代码都符合质量要求。
此外,静态代码分析工具也应该与开发环境集成,在开发者编写代码时提供实时反馈,如 IDE 插件可在输入违规代码时及时标红并提示修正方案。
这些工具的应用突破了人工检查的局限性,实现了风险识别的常态化和高效化。
三、刚性的研发流程规范
很多流程规范停留在倡导层面,并没有落地到执行层面。一旦流程变成了表面功夫,就形同虚设。我们团队前段时间刚刚开始实行研发流程规范3.0版,根据一些真实的研发问题重新调整的规范。
想和大家简单分享一下技术设计这个问题。
不少团队出问题,往往是技术设计太随意。很多团队都是将技术设计交给开发,让开发在迭代时顺带着做了,结果大多是敷衍了事,给后续开发、测试和系统优化埋了不少雷。
禅道所采取的办法就是:把技术设计从迭代里单独拎出来,硬性要求提前做。
迭代启动前,专门留三天给技术团队做设计。当然,这三天并不是额外加的,是我们在研发流程调整出来的。
我们要注意:我们得找些老员工当设计牵头人,免得责任不清、没人担事;设计方案不能一个人说了算,必须进行集体评审。《禅道研发流程规范 3.0》里也写清了各部门的设计和评审负责人,谁的事谁扛。
这么一套操作下来,技术设计就从模糊的、靠自觉的活儿,变成了有明确时间、有负责人、有评审、有宣讲的事情,从根上保证了方案质量,这就给整个迭代打了好基础。
再说一下计划会的变化。
传统定义的计划会一般都是产品经理一个人说,信息可能出现传不透的问题。
现在,禅道计划会采取了验证的方式,确保信息能够传递并实现闭环:
第一步,技术设计讲解。就像前面说的,牵头人先把方案讲清楚,让团队对"怎么干"有共识。
第二步,开发反讲需求。需求分到人后,不急着动手,先让开发自己讲讲对需求的理解,确保没跑偏。
第三步,测试把核心用例落地。开发讲完后就轮到测试了,得把需求落到具体测试点上,比如要测什么、任务怎么拆。
这样,单向的需求灌输变成了开发、测试、产品之间的多轮互动确认,大大减少了因为理解偏差导致的后期返工。
看似前期多花了点时间,其实给整个迭代省了不少事。
代码质量安全的事前预防,本质上是通过标准化、工具化、流程化的管理,将风险控制在开发过程的早期阶段。
它需要技术工具与人工管控相结合,规则约束与能力提升相呼应,最终形成"预防为主、全程拦截"的管控模式。
只有将事前预防的理念贯穿于编码、测试、评审的每个环节,才能从根本上提升代码质量安全水平,为系统稳定运行提供坚实保障。
希望我的分享可以帮助到你,也欢迎给我留言与我讨论。