Linux防火墙
1,防火墙概述
按技术划分:
包过滤防火墙:检查数据包的IP,目的IP,源端口,目的端口,TCP的syn控制位
七层防火墙:除了上述检查外,还会检查数据内容
防火墙的作用:阻止来自外部的网络攻击,进行流量控制
2,防火墙结构
用户态:
iptables:用iptables命令对防火墙规则进行管理
firewalld:用firewall-cmd命令对防火墙进行管理
ufw:用ufw命令对防火墙进行管理
内核态
四表:从内核到用户的顺序:raw到mangle到nat到filter
五链:input,output,forward,prerouting,postrouting
3,firewalld防火墙
九大域:block,dmz,drop,external,internal,home,public,trusted,work
阻塞域,非军事化管理域,丢掉域,外部域,内部域,家庭域,公共域,完全相信域,工作域
4,firewall-cmd用法
(1),
bash
firewall-cmd --list-all --zone=public
#查看防火墙公共域的所有配置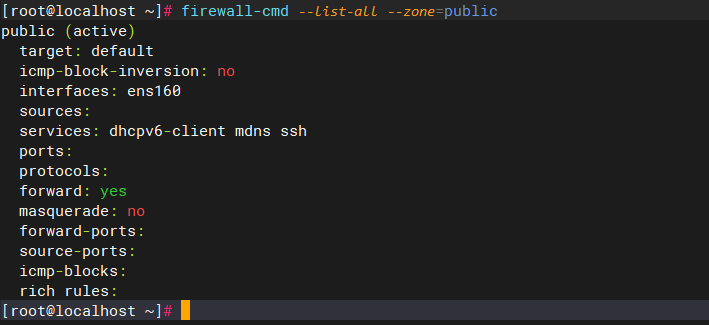
(2),
bash
firewall-cmd --get-active-zones
#查看防火墙之内所有活动的域和网络端口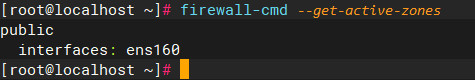
(3),
bash
firewall-cmd --set-default-zone=public
#将防火墙的固定域设置为public
(4),
bash
ficrewall-cmd --add-interface=ens160 --zone=public
#将网络端口160的固定域设置为public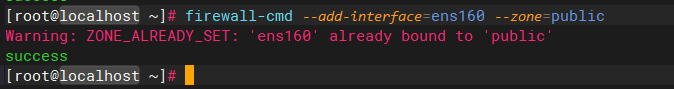
(5),
bash
firewall-cmd --add-icmp-block=echo-request --zone=public
#阻止公共域接收所有的数据包
(6),
bash
firewall-cmd --add-icmp-block=echo-reply --zone=public
#阻止公共域发出所有的数据包
(8),
bash
firewall-cmd --add-icmp-block=destination-unreachable --zone=public
#阻止公共域发出目标地址不可达的数据包
(9),
bash
firewall-cmd --add-service=http --zone=public
#打开公共域之内的http服务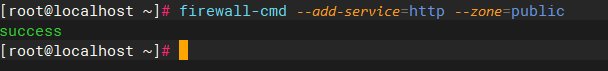
(10),
bash
firewall-cmd --add-port=54321/tcp --zone=public
#在公共域之内建立一个端口号为54321的TCP端口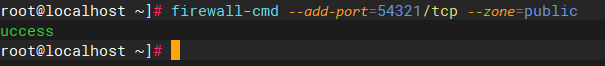
(11),
bash
firewall-cmd --list-all-zones
#列出防火墙之内所有域的状态信息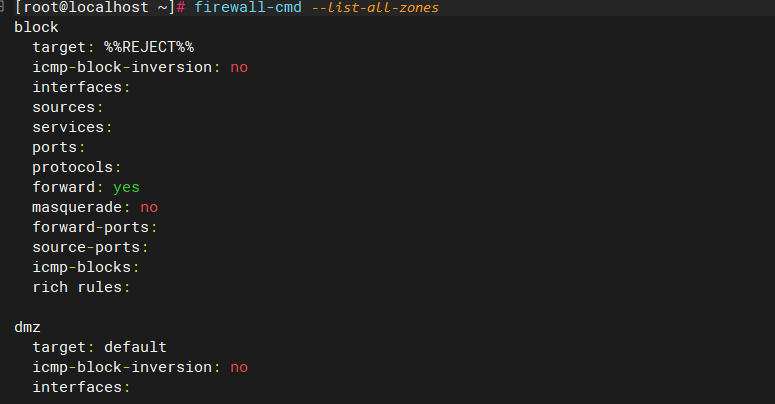
打赏链接:
