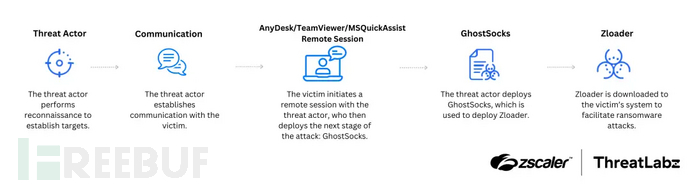
Zloader典型攻击链 | 图片来源:Zscaler ThreatLabz
沉寂近两年后,Zloader(又名Terdot、DELoader或Silent Night)携新版本卷土重来,其反分析、混淆及命令控制(C2)能力均显著增强。Zscaler ThreatLabz研究人员警告称,该恶意软件已从单纯的银行木马演变为勒索软件运营商的模块化平台。
从银行木马到勒索软件跳板
研究报告指出:"Zloader最初设计用于银行欺诈,现已被改造为初始访问工具,成为攻击者渗透企业网络部署勒索软件的入口点。"该恶意软件基于2015年泄露的Zeus源代码开发,并持续迭代进化。
隐蔽性升级与技术革新
ThreatLabz发现:"Zloader 2.13.7.0版本改进了自定义DNS隧道协议用于C2通信,并新增WebSocket支持。"这些更新并非表面改动,而是旨在规避现代检测手段,同时维持在高价值网络中的持久性。
新版Zloader展现出高级沙箱规避能力:
- 早期版本仅支持硬编码文件名执行,现改用"Updater.exe"和"Updater.dll"两个通用文件名提升攻击灵活性
- 采用多层混淆技术,包括基于XOR的整数解码
- 检测Windows进程完整性级别,遇到高权限(管理员级)执行时自动退出------此举可规避多数以管理员权限运行的沙箱环境
网络探测与横向移动增强
最新版本新增LDAP功能套件,使攻击者能够:
- 绑定目录服务器
- 查询用户及属性
- 深入渗透企业环境 其交互式shell功能也经过升级,显著提升网络探测和横向移动能力。
C2通信机制重大变革
Zloader的指挥控制体系迎来三项关键改进:
- 弃用旧版域名生成算法(DGA)
- DNS查询中改用Base32编码叠加自定义算法,使恶意流量与正常DNS流量难以区分
- 新增WebSocket支持,将恶意流量伪装成合法Web连接
研究人员解释:"Zloader引入WebSocket可能是为了进一步混入合法网络流量,规避基于网络的检测。"与广泛传播的普通恶意软件不同,Zloader目前仅针对少量高价值目标部署,这种精准攻击策略导致野外样本捕获率较低,表明其正日益成为初始访问经纪人(IAB)为勒索团伙铺路的重要工具。