目录
[1.TCP 与 IP 的关系:策略与能力的协同](#1.TCP 与 IP 的关系:策略与能力的协同)
[2.IP 协议报文:结构、核心字段与关键功能](#2.IP 协议报文:结构、核心字段与关键功能)
[2.1 核心字段解析(按功能分类)](#2.1 核心字段解析(按功能分类))
[2.2. 长度控制类:分离报头与有效载荷](#2.2. 长度控制类:分离报头与有效载荷)
[2.3. 路由与转发类:控制数据包跨网络传输](#2.3. 路由与转发类:控制数据包跨网络传输)
[2.4. 数据完整性类:确保报头未损坏](#2.4. 数据完整性类:确保报头未损坏)
[3. IP 地址的划分:从分类到 CIDR 的演进](#3. IP 地址的划分:从分类到 CIDR 的演进)
[3.1、IP 地址的基本概念](#3.1、IP 地址的基本概念)
[3.2、旧版划分方式:分类编址(A/B/C/D/E 类)](#3.2、旧版划分方式:分类编址(A/B/C/D/E 类))
[3.4、特殊 IP 地址与私有 IP](#3.4、特殊 IP 地址与私有 IP)
[4.私有 IP 与公网 IP:深度解析区别、应用及 IP 地址短缺解决方案](#4.私有 IP 与公网 IP:深度解析区别、应用及 IP 地址短缺解决方案)
[4.1、IP 地址短缺:私有 IP 与公网 IP 分工的底层原因](#4.1、IP 地址短缺:私有 IP 与公网 IP 分工的底层原因)
[4.2、核心定义:私有 IP 与公网 IP 的本质差异](#4.2、核心定义:私有 IP 与公网 IP 的本质差异)
[4.4、NAT 技术:连接私有 IP 与公网 IP 的 "翻译官"](#4.4、NAT 技术:连接私有 IP 与公网 IP 的 “翻译官”)
[4.5、实际应用:私有 IP 与公网 IP 的典型场景](#4.5、实际应用:私有 IP 与公网 IP 的典型场景)
[4.6、未来趋势:IPv6 与私有 IP 的长期价值](#4.6、未来趋势:IPv6 与私有 IP 的长期价值)
[4.7、总结:私有 IP 与公网 IP 的协作逻辑](#4.7、总结:私有 IP 与公网 IP 的协作逻辑)
[5. 理解运营商在上网中的作用](#5. 理解运营商在上网中的作用)
[5.1. 运营商搭建基础设施](#5.1. 运营商搭建基础设施)
[5.2. 费用的交付与使用](#5.2. 费用的交付与使用)
[5.3. 运营商的认证与数据控制](#5.3. 运营商的认证与数据控制)
[5.4. 运营商的网络控制](#5.4. 运营商的网络控制)
[5.5. 运营商的重要性](#5.5. 运营商的重要性)
[6.路由器深度解析:从局域网核心到 NAT 与路由的全流程](#6.路由器深度解析:从局域网核心到 NAT 与路由的全流程)
[6.1、路由器在局域网中的核心作用:子网构建与 IP 管理](#6.1、路由器在局域网中的核心作用:子网构建与 IP 管理)
[6.2、NAT 技术:路由器解决 IPv4 地址短缺的核心方案](#6.2、NAT 技术:路由器解决 IPv4 地址短缺的核心方案)
[6.3. NAT 的缺点与解决方案](#6.3. NAT 的缺点与解决方案)
[7、IP 协议的分片机制:原理、实现与影响](#7、IP 协议的分片机制:原理、实现与影响)
[7.1、为什么需要 IP 分片?:MTU 的限制与链路层特性](#7.1、为什么需要 IP 分片?:MTU 的限制与链路层特性)
[7.2、IP 分片的实现:3 个关键字段与 5 个核心问题](#7.2、IP 分片的实现:3 个关键字段与 5 个核心问题)
[7.3、分片机制示例:手把手拆解一个 IP 数据包](#7.3、分片机制示例:手把手拆解一个 IP 数据包)
[7.4、IP 分片的缺点:丢包风险与协议影响](#7.4、IP 分片的缺点:丢包风险与协议影响)
[总结:IP 分片的核心逻辑与工程启示](#总结:IP 分片的核心逻辑与工程启示)
1.TCP 与 IP 的关系:策略与能力的协同
TCP 和 IP 是互联网协议栈中不同层级的核心协议,二者相互协作,共同实现数据的可靠传输。以下是对它们关系的详细说明:
- 层级与分工不同 :IP 位于网络层,负责数据包的寻址和路由转发,根据目的 IP 地址将数据包分发到合适的路由节点,仅提供 "尽力而为" 的服务。TCP 位于传输层,基于 IP 提供的数据传输功能,实现可靠的数据传输控制,通过序列号、确认机制、重传机制等确保数据按顺序、无丢失地传送到目的地。
- 依赖关系 :TCP 依赖于 IP 提供的路由和寻址功能来构建端到端的传输路径。TCP 将应用层数据打包成报文段,附加 TCP 头部信息后传递给 IP 层,IP 层再将其封装为 IP 数据包并添加 IP 头,进行目的地的路由转发。
- 封装与解封装过程:在发送端,应用层数据经 TCP 封装成报文段,再由 IP 封装成数据包;在接收端,数据包按相反顺序逐层解封装,IP 层提取出 TCP 报文段交给传输层,TCP 检查数据完整性并按序组装后交给应用层。
- 设计目标差异:IP 层的设计目标是为所有应用提供通用的包传递服务,保持简单、无状态,专注于高效的跨网络包传递。TCP 层则是为了满足应用对可靠性、流量控制的需求,在端系统上实现复杂的端到端控制,同时允许应用程序自主选择是否需要可靠传输。
| 对比维度 | IP 协议(网络层) | TCP 协议(传输层) |
|---|---|---|
| 核心定位 | 提供 "跨网络交付数据" 的基础能力 | 提供 "保障数据可靠传输" 的控制策略 |
| 核心工作 | 1. 给数据封装 IP 报头(源 / 目的 IP、TTL 等)2. 通过路由表确定数据包 "下一跳"3. 处理数据包分片(适配不同链路的 MTU) | 1. 超时重传(丢包后重新发送)2. 确认应答(收到数据后反馈)3. 流量控制(匹配接收方处理速度)4. 拥塞控制(避免网络过载)5. 滑动窗口(提升传输效率) |
| 对可靠性的态度 | 无连接、不可靠(只尽力交付,不保证到达 / 顺序) | 面向连接、可靠(确保数据不丢、不重、有序) |
| 关注范围 | 关注 "数据到哪个网络 / 主机"(基于 IP 地址) | 关注 "数据到哪个进程"(基于端口号) |
问题1:什么是有连接传输?
有连接传输是指在数据传输之前,需要在收发主机之间建立一条逻辑或物理的通信线路,并在通信结束后断开这条连接的传输方式。
问题2:TCP 通信中,IP 层是有连接的吗?
在 TCP 通信中,IP 层是无连接的。
TCP 是传输层协议,它提供面向连接的可靠通信服务, 通过三次握手建立连接,四次挥手释放连接等机制来保证数据的可靠传输。而 IP 层是网络层协议,它负责将数据包从源网络路由到目标网络。 IP 协议仅根据目的 IP 地址来查路由表,确定数据包的下一跳位置,将数据包交付到下一跳,并不关心数据包的传输过程是否可靠,也不会与接收方建立连接。IP 层的这种无连接特性使得它能够高效地处理数据包的路由和转发,但也需要传输层的 TCP 协议来提供可靠性保障,如超时重传、确认应答等机制。
2.IP 协议报文:结构、核心字段与关键功能
IP 协议报文(以 IPv4 为例)是网络层实现 "跨网络数据包交付" 的核心载体,其结构由固定报头(20 字节)、可选字段(0~40 字节)和有效载荷三部分组成。每个字段都有明确的功能,共同支撑 IP 地址寻址、路由转发、数据完整性校验等核心能力。以下从 "报文结构总览""核心字段解析""关键功能实现" 三个维度展开详细说明。
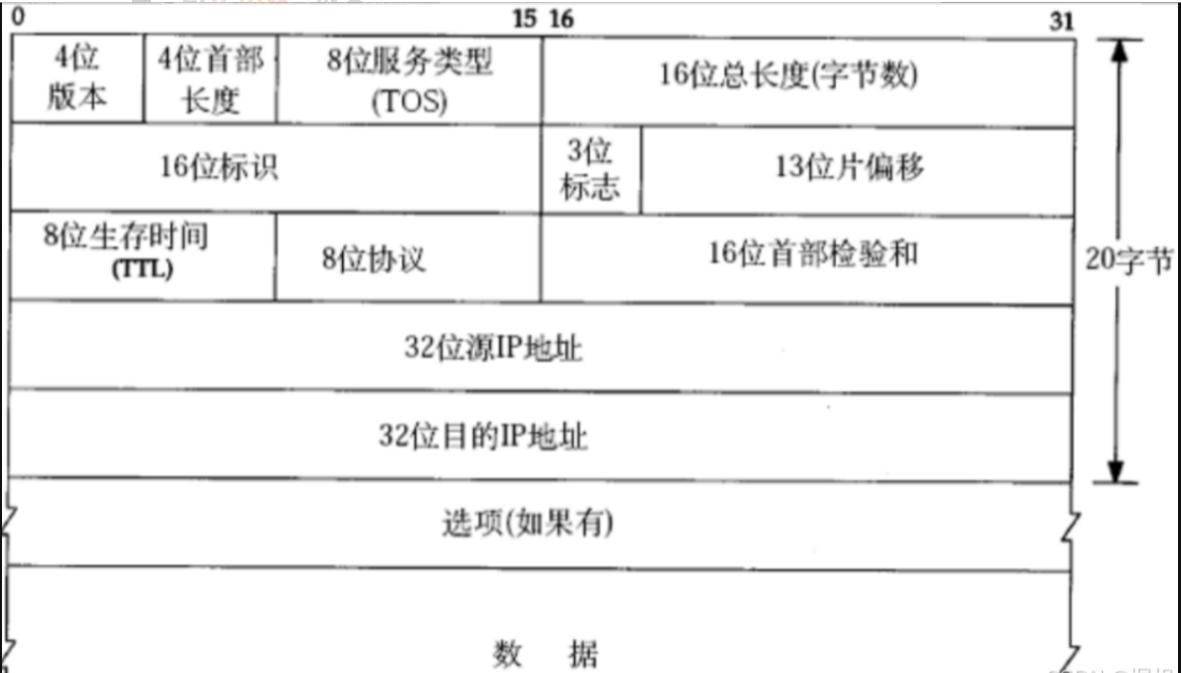
2.1 核心字段解析(按功能分类)
IP 报文的每个字段都承担特定职责,以下按 "基础标识""长度控制""路由与转发""数据完整性" 四大功能维度,解析关键字段:
1. 基础标识类:确定协议版本与上层协议
| 字段名称 | 位数 | 核心功能 | 关键细节 |
|---|---|---|---|
| 版本号(Version) | 4 | 标识 IP 协议版本 | 仅支持 IPv4(值为 4)或 IPv6(值为 6),确保设备按对应版本解析报文 |
| 协议(Protocol) | 8 | 指明上层传输层协议 | 通过固定数值映射上层协议,核心映射关系:- 1:ICMP(互联网控制报文协议,如 ping)- 6:TCP(传输控制协议,如 HTTP、SSH)- 17:UDP(用户数据报协议,如 DNS、DHCP)- 41:IPv6(用于 IPv4/IPv6 过渡) |
2.2. 长度控制类:分离报头与有效载荷
IP 报文需明确 "报头长度" 和 "整体长度",以实现报头与数据的分离,核心依赖以下两个字段:
(1)首部长度(Header Length)
- 位数:4 位
- 单位 :4 字节(即 "首部长度值 × 4 = 实际报头字节数")
- 范围 :4~15(对应报头长度 20~60 字节)
- 最小值 4:仅包含 20 字节固定报头(无选项字段);
- 最大值 15:包含 20 字节固定报头 + 40 字节选项字段(如路由记录、时间戳)。
- 作用 :告诉设备 "从报文开头到有效载荷的字节数",避免将选项字段或数据误解析为报头。
(2)总长度(Total Length)
- 位数:16 位
- 范围:20~65535 字节(最小为仅含固定报头的空数据报文,最大受限于 IP 协议设计)
- 作用 :表示整个 IP 报文(报头 + 有效载荷)的总字节数,结合 "首部长度" 可计算有效载荷长度:有效载荷长度 = 总长度 - (首部长度 × 4)
- 示例:若总长度 = 1500 字节,首部长度 = 5(对应 20 字节报头),则有效载荷 = 1500-20=1480 字节(适配以太网 MTU=1500 的限制)。
2.3. 路由与转发类:控制数据包跨网络传输
这类字段支撑 IP 的核心能力 ------"跨网络交付",包括路由循环防护、分片适配、地址寻址:
| 字段名称 | 位数 | 核心功能 | 关键细节 |
|---|---|---|---|
| 生存时间(TTL) | 8 | 防止路由循环,限制转发跳数 | - 初始值:由发送端设置(通常为 64,部分系统为 128);- 转发规则:每经过 1 个路由器,TTL 值减 1;- 丢弃条件:TTL 减至 0 时,路由器直接丢弃报文,并返回 ICMP "超时" 消息;- 意义:避免数据包因路由配置错误(如环形路由)在网络中无限循环,减少无效流量。 |
| 源 IP 地址(Source IP) | 32 | 标识数据包的发送端主机 | - 格式:点分十进制(如 192.168.1.100),本质是 32 位二进制数;- 作用:接收端可通过源 IP 回传响应,路由器无需记录源地址(无连接特性)。 |
| 目的 IP 地址(Destination IP) | 32 | 标识数据包的目标主机 | - 核心作用:路由器通过目的 IP 查询路由表,确定 "下一跳" 位置;- 特点:整个转发过程中目的 IP 不变(仅 MAC 地址随局域网切换)。 |
| 标识(ID) | 16 | 标识同一原始报文的分片 | - 生成规则:发送端对每个独立 IP 报文分配唯一 ID(同一主机内自增);- 分片适配:若报文因 MTU 限制被分片,所有分片的 ID 值相同,确保接收端重组为原始报文。 |
| 标志(Flags) | 3 | 控制分片行为 | - 第 0 位:保留(固定为 0);- 第 1 位(DF):禁止分片(值为 1 时,若报文超 MTU 则直接丢弃) ;- 第 2 位(MF):更多分片(值为 1 表示后续还有分片,值为 0 表示当前是最后一个分片)。 |
| 片偏移(Fragment Offset) | 13 | 指示分片在原始报文中的位置 | - 单位:8 字节(即 "片偏移值 × 8 = 分片在原始报文中的起始字节偏移") ;- 规则:除最后一个分片外,其他分片的长度必须是 8 的整数倍,确保重组后数据连续;- 示例:原始报文数据部分 3000 字节,MTU 限制 1480 字节(含 20 字节报头),则:- 第 1 分片:数据 1480 字节,片偏移 0(0×8=0),MF=1;- 第 2 分片:数据 1480 字节,片偏移 185(185×8=1480),MF=1;- 第 3 分片:数据 40 字节,片偏移 370(370×8=2960),MF=0。 |
2.4. 数据完整性类:确保报头未损坏
首部校验和(Header Checksum)
- 位数:16 位
- 计算范围 :仅 IP 报头(不包含有效载荷)
- 原因:有效载荷(如 TCP 段、UDP datagram)已由上层协议(TCP/UDP)自带校验和,IP 无需重复校验。
- 校验机制 :
- 发送端:将报头按 16 位分组求和,取反得到校验和,填入字段;
- 接收端(路由器 / 主机):重新计算报头校验和,若结果不为全 1(即与字段值不匹配),则判定报头损坏,直接丢弃报文。
- 作用 :检测报文在传输过程中(如链路干扰)是否出现报头错误,避免因地址错误、TTL 异常导致的转发问题。
3. IP 地址的划分:从分类到 CIDR 的演进
IP 地址划分的核心目的是高效定位网络中的主机,通过将 32 位地址(IPv4)拆分为 "网络标识" 和 "主机标识",实现层次化的网络管理。随着网络发展,划分方式从早期的 "固定分类" 演进为灵活的 "CIDR 无类别编址",以下详细解析两种方式的设计逻辑与差异。
3.1、IP 地址的基本概念
- 本质 :32 位二进制数(4 字节),为便于人类阅读,采用点分十进制 表示(如
192.168.1.1,每段 0~255,对应 8 位二进制)。 - 核心结构 :无论哪种划分方式,IP 地址均包含 "网络部分" 和 "主机部分":
IP地址 = {网络标识, 主机标识}网络标识用于定位主机所在的网络,主机标识用于定位网络内的具体主机。
3.2、旧版划分方式:分类编址(A/B/C/D/E 类)
早期通过固定位数 划分网络号和主机号,基于 IP 地址第一个字节的范围确定类别,优点是简单直接,缺点是灵活性差、易造成地址浪费。
1. 分类规则(按第一个字节范围)
| 类别 | 地址范围 | 网络号位数 | 主机号位数 | 最大主机数(2ⁿ-2) | 适用场景 |
|---|---|---|---|---|---|
| A 类 | 1.0.0.0~126.255.255.255 | 8 位 | 24 位 | 16,777,214 | 大型网络(如早期互联网骨干网) |
| B 类 | 128.0.0.0~191.255.255.255 | 16 位 | 16 位 | 65,534 | 中型网络(如企业、高校) |
| C 类 | 192.0.0.0~223.255.255.255 | 24 位 | 8 位 | 254 | 小型网络(如家庭、办公室) |
| D 类 | 224.0.0.0~239.255.255.255 | 无固定划分 | 无 | 无 | 多播(一对多通信,如视频会议) |
| E 类 | 240.0.0.0~255.255.255.255 | 无 | 无 | 无 | 保留(实验用途) |
- 关键说明 :
- 主机号全 0 表示 "网络地址"(如
192.168.1.0代表整个网段); - 主机号全 1 表示 "广播地址"(如
192.168.1.255,用于向网段内所有主机发送数据); - 两者均不可分配给具体主机,因此最大主机数需减 2。
- 主机号全 0 表示 "网络地址"(如
问题:什么是网段,网络号?
网络号是IP 地址中用于标识 "所属网络" 的部分 ,必须结合子网掩码 (或 CIDR 前缀,如 / 24)才能确定 ------ 脱离子网掩码的 IP 地址,无法单独提取网络号。
网段是由网络号和子网掩码共同定义的 "IP 地址范围" ,包含了这个网络内所有可分配给设备的 IP 地址(主机 IP),以及两个特殊地址(网络地址、广播地址)。
2. 分类编址的问题
- 地址浪费严重:A 类地址仅分配 126 个网络,但每个网络支持千万级主机,实际极少有网络需要如此多主机;B 类地址需求旺盛但数量有限(仅 65536 个网络),导致供需失衡。
- 灵活性不足:无法根据实际需求调整网络 / 主机位数(如一个需要 500 台主机的网络,只能申请 B 类地址,浪费 6 万多个主机位)。
3.3、新版划分方式:CIDR(无类别域间路由)
为解决分类编址的缺陷,CIDR(Classless Inter-Domain Routing)引入子网掩码,实现网络号和主机号的灵活划分,彻底废弃了 A/B/C 类分类。
1. 核心原理
- 子网掩码 :32 位二进制数,与 IP 地址一一对应,网络位为 1,主机位为 0 (如
255.255.255.0的二进制是11111111 11111111 11111111 00000000)。 - 网络号计算 :IP 地址与子网掩码进行按位与运算,结果即为网络号(网络标识)。
- 表示方法 :
IP地址/前缀长度,前缀长度即子网掩码中 "1" 的位数(如192.168.1.0/24,表示前 24 位为网络位,后 8 位为主机位)。
2. 示例:如何用 CIDR 划分
假设 IP 地址为192.168.1.100,子网掩码为255.255.255.128(即/25,前 25 位为网络位):
- 二进制计算:IP 地址:
11000000.10101000.00000001.01100100子网掩码:11111111.11111111.11111111.10000000按位与结果:11000000.10101000.00000001.00000000→ 网络号为192.168.1.0/25。 - 网段范围:
192.168.1.0~192.168.1.127(共 128 个地址,其中可用主机地址为1~126,共 126 个)。
3. CIDR 的优势
- 灵活划分 :可根据实际需求调整前缀长度(如需要 50 台主机,只需 8 位主机位:
2⁸-2=254,对应/24;需要 100 台主机则需 7 位主机位:2⁷-2=126,对应/25)。 - 路由聚合 :将多个连续网段合并为一个大网段(如
192.168.1.0/24和192.168.2.0/24可聚合为192.168.0.0/23),减少路由表条目,提高转发效率。
3.4、特殊 IP 地址与私有 IP
1. 特殊用途 IP 地址
| 类型 | 特征 | 用途 |
|---|---|---|
| 网络地址 | 主机位全 0(如10.0.0.0) |
标识整个网络(不可分配给主机) |
| 广播地址 | 主机位全 1(如10.255.255.255) |
向网段内所有主机发送数据 |
| 环回地址 | 127.0.0.1~127.255.255.254 |
本地测试(数据包不流出本机) |
| 0.0.0.0 | 全 0 地址 | 表示 "本网络"(如 DHCP 请求中的源地址) |
2. 私有 IP 与公网 IP
由于 IPv4 地址总数有限(约 43 亿),为缓解地址不足,引入私有 IP 地址 (局域网内使用,可重复)和公网 IP 地址(全球唯一,用于互联网通信):
- 私有 IP 范围 :
- A 类:
10.0.0.0~10.255.255.255 - B 类:
172.16.0.0~172.31.255.255 - C 类:
192.168.0.0~192.168.255.255
- A 类:
- 转换机制 :通过 NAT(网络地址转换)技术,将私有 IP 转换为公有 IP 访问互联网(多个私有 IP 共享一个公网 IP)。
总结:两种划分方式的对比
| 维度 | 分类编址(A/B/C 类) | CIDR(无类别编址) |
|---|---|---|
| 划分依据 | 固定位数(按第一个字节范围) | 子网掩码(灵活调整网络 / 主机位) |
| 灵活性 | 低(无法按需调整) | 高(前缀长度可自定义) |
| 地址利用率 | 低(易浪费) | 高(按需分配) |
| 路由效率 | 低(路由表条目多) | 高(支持路由聚合) |
| 现状 | 基本废弃 | 目前主流方案 |
理解 IP 地址划分是掌握子网规划、路由配置、NAT 转换等网络技术的基础,CIDR 的灵活性使其成为现代网络的核心编址方式。
4.私有 IP 与公网 IP:深度解析区别、应用及 IP 地址短缺解决方案
在 IPv4 地址资源日益枯竭的背景下,私有 IP 与公网 IP 的分工协作成为支撑互联网运行的核心架构。**二者通过 NAT 技术实现通信,既解决了地址不足问题,又保障了局域网的安全性与互联网的互联互通。**本文将从技术原理、实际应用、未来趋势三个维度,系统梳理二者的区别与价值。
4.1、IP 地址短缺:私有 IP 与公网 IP 分工的底层原因
IPv4 地址为 32 位二进制数,理论上限约 43 亿个,但实际使用中存在两大核心矛盾,直接推动了私有 IP 与公网 IP 的划分:
- 设备数量远超地址总量:全球联网设备(计算机、手机、物联网设备等)已突破百亿,且单设备可能包含多块网卡(如笔记本的有线 / 无线网卡),每块网卡需 1 个 IP 地址,IPv4 地址早已供不应求;
- 地址浪费问题突出 :早期分类编址(A/B/C 类)导致大量地址闲置(如 A 类地址每段支持 1677 万主机,多数组织无法用完),虽然后续 CIDR 技术优化了地址分配效率,但无法突破 32 位地址的总量限制。
为缓解这一矛盾,行业形成了 "公网 IP 全球唯一寻址 + 私有 IP 局域网重复使用 " 的解决方案,配合 NAT 技术实现二者互通,成为当前 IPv4 网络的主流架构。
4.2、核心定义:私有 IP 与公网 IP 的本质差异
私有 IP 与公网 IP 的核心区别在于 "使用范围 " 和 "互联网可达性",具体定义与特征如下:
1. 公网 IP:互联网的 "全球身份证"
- 定义 :由 IANA(互联网号码分配机构)及其下属组织(如中国的 CNNIC)统一分配,在全球互联网中唯一标识设备位置的 IP 地址,可直接与任意公网设备通信。
- 核心特征 :
- 全球唯一性 :任何两个设备的公网 IP 不可重复(如百度服务器公网 IP、家庭路由器的公网 IP);
- 直接联网能力 :无需转换即可访问互联网资源(如输入www.baidu.com时,DNS 会解析出百度的公网 IP,直接建立连接);
- 分配方式:由 ISP(互联网服务提供商,如电信、联通)分配,家庭用户多为 "动态公网 IP"(每次拨号可能变化),服务器多为 "静态公网 IP"(固定不变,确保用户可稳定访问)。
- 典型应用:互联网服务器(网站、游戏、云服务)、企业路由器的外网接口、需要远程访问的设备(如监控摄像头)。
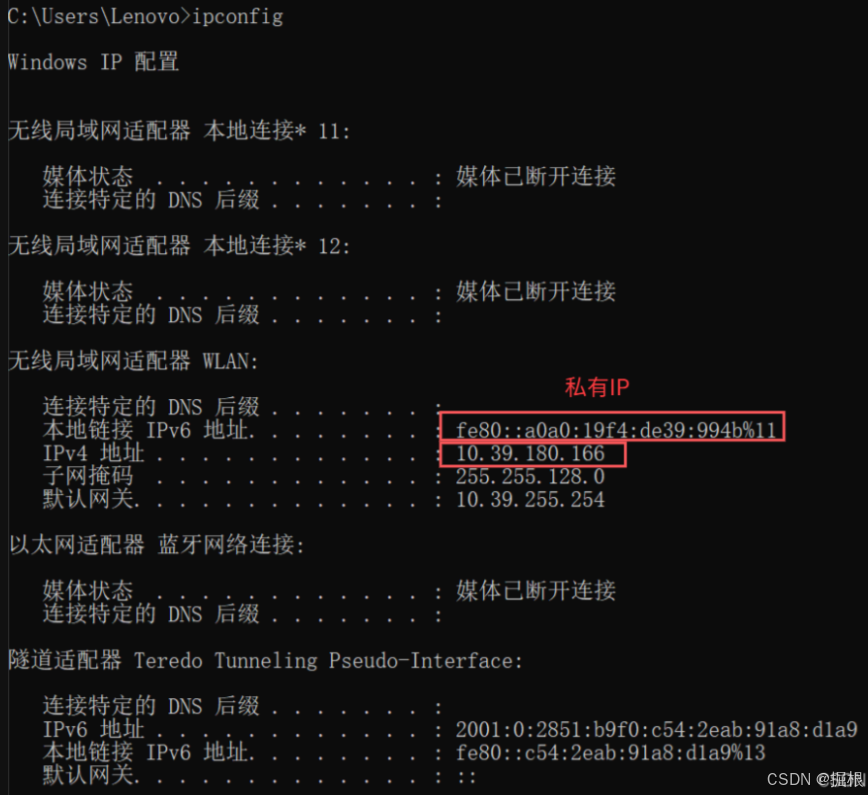
2. 私有 IP:局域网的 "内部工号"
-
定义:根据 RFC 1918 标准定义的专用地址段,仅在局域网(LAN)内有效,不参与互联网路由,可在不同局域网中重复使用,无需向 IANA 申请。
-
核心特征 :
- 局域网内唯一性 :同一局域网内设备的私有 IP 不可重复(如家庭网络中,手机为
192.168.1.100,电脑为192.168.1.101),但不同局域网可使用相同私有 IP(如全球多数家庭路由器的管理 IP 均为192.168.1.1); - 互联网不可达性 :私有 IP 无法直接与公网设备通信,必须通过 NAT 技术转换为为公网 IP;
- 免费性与灵活性 :局域网管理员可自行分配,无需付费申请,且支持通过子网掩码进一步划分子网(如企业将
10.0.0.0/8划分为多个部门子网)。
- 局域网内唯一性 :同一局域网内设备的私有 IP 不可重复(如家庭网络中,手机为
-
标准地址范围 (RFC 1918 规定,不可用于互联网路由):
地址类别 地址范围 CIDR 表示 地址数量 适用场景 A 类私有 IP 10.0.0.0 ~ 10.255.255.255 10.0.0.0/8 约 1677 万个 大型企业 / 校园 B 类私有 IP 172.16.0.0 ~ 172.31.255.255 172.16.0.0/12 约 104 万个 中型企业 / 学校 C 类私有 IP 192.168.0.0 ~ 192.168.255.255 192.168.0.0/16 约 6.5 万个 家庭 / 小型办公室
4.3、关键区别:从技术到应用的全方位对比
| 对比维度 | 公网 IP | 私有 IP |
|---|---|---|
| 唯一性范围 | 全球唯一,无重复 | 仅局域网内唯一,不同局域网可重复 |
| 互联网可达性 | 直接可达,可与任意公网设备通信 | 不可直接可达,需 NAT 转换 |
| 分配主体 | IANA→ISP→用户 / 企业 | 局域网管理员(如路由器 DHCP) |
| 地址成本 | 需付费申请(静态公网 IP 费用更高) | 免费使用,无额外成本 |
| 安全性 | 暴露在互联网中,需额外防护(如防火墙) | 隐藏在局域网内,天然隔离外部攻击 |
| 典型设备 | 网站服务器、云主机、路由器 WAN 口 | 家庭电脑、手机、企业内网打印机 |
| 地址变更频率 | 静态公网 IP 固定,动态公网 IP 可能变化 | 局域网内通常固定(DHCP 租约期内) |
4.4、NAT 技术:连接私有 IP 与公网 IP 的 "翻译官"
私有 IP 无法直接访问互联网,公网设备也无法直接访问私有 IP,二者的通信依赖NAT(网络地址转换) 技术。NAT 部署在局域网出口(如家用路由器),核心功能是 "替换 IP 报文头部的地址信息",实现 "多私有 IP 共享 1 个公网 IP",具体流程如下:
1. 出方向转换(私有 IP→公网 IP)
- 局域网设备(如手机,私有 IP 为
192.168.1.100)访问互联网时,将数据包发送给路由器; - 路由器查询 NAT 转换表,为该设备分配一个临时端口(如202.103.xxx.xxx:5000,其中202.103.xxx.xxx是路由器的公网 IP);
- 路由器将数据包的 "源 IP" 从
192.168.1.100替换为202.103.xxx.xxx,"源端口" 从设备随机端口替换为5000,并记录该映射关系; - 数据包携带公网 IP 和端口发送至互联网服务器(如百度)。
2. 入方向转换(公网 IP→私有 IP)
- 互联网服务器返回响应数据包,目标 IP 为路由器公网 IP
202.103.xxx.xxx,目标端口为5000; - 路由器查询 NAT 转换表,找到202.103.xxx.xxx:5000对应的私有 IP 和端口(192.168.1.100:12345);
- 路由器将数据包的 "目标 IP" 替换为
192.168.1.100,"目标端口" 替换为12345,转发至手机; - 手机接收响应,完成一次通信。
3. NAT 的核心价值
- 节省公网 IP:一个公网 IP 可支持数十甚至数百台私有 IP 设备同时访问互联网(通过不同端口区分);
- 隐藏内网拓扑:外部设备仅能看到路由器的公网 IP,无法直接获取局域网内设备的真实 IP,提升网络安全性。
4.5、实际应用:私有 IP 与公网 IP 的典型场景
1. 家庭网络:多设备共享 1 个公网 IP
- 家庭路由器通过DHCP 为手机、 电脑、智能电视分配私有 IP(如
192.168.1.100、192.168.1.101); - 所有设备访问互联网时,均通过路由器的公网 IP(如
60.31.73.84)进行 NAT 转换,共享同一公网出口; - 局域网内设备可通过私有 IP 直接通信(如电脑通过
192.168.1.102访问智能电视的文件共享服务)。
2. 企业网络:多层子网与公网服务器
- 大型企业通常使用 A 类私有 IP(如
10.0.0.0/8),并划分为多个子网(如10.1.0.0/24为技术部,10.2.0.0/24为市场部); - 企业内部设备通过私有 IP 通信,访问互联网时通过企业网关的公网 IP 进行 NAT 转换;
- 企业的对外服务(如官网、API 接口)部署在具有静态公网 IP 的服务器上,确保外部用户可稳定访问。
3. 云服务:私有 IP 与公网 IP 的混合架构
- 阿里云、腾讯云等平台为云主机分配 "内网 IP"(本质是私有 IP,如
172.17.0.2)和 "公网 IP"(如47.98.xxx.xxx); - 同一云账号下的云主机通过内网 IP 通信,延迟低且不产生流量费用;
- 外部用户通过公网 IP 访问云主机上的服务(如网站、数据库),云平台通过 NAT 网关实现公网 IP 与内网 IP 的转换。
4.6、未来趋势:IPv6 与私有 IP 的长期价值
尽管 IPv6(128 位地址,理论上可提供2^128个地址)是解决 IP 地址短缺的终极方案,但目前全球 IPv6 普及率仍较低(截至 2024 年,全球仅约 40% 的网络支持 IPv6),短期内私有 IP 与公网 IP 的架构仍将持续发挥作用:
- IPv6 过渡阶段:大量企业和家庭仍使用 IPv4 私有 IP,通过 "IPv6/IPv4 双栈" 或 "NAT64" 技术访问 IPv6 资源,私有 IP 仍是局域网配置的主流选择;
- 安全性需求:即使在 IPv6 时代,私有 IP(或 IPv6 的唯一本地地址 ULA)仍将用于局域网隔离,避免内部设备直接暴露在互联网中,降低攻击风险;
- 兼容性考量:大量老旧设备(如工业控制器、老式路由器)仅支持 IPv4,短期内无法替换,私有 IP 作为过渡方案仍不可或缺。
4.7、总结:私有 IP 与公网 IP 的协作逻辑
私有 IP 与公网 IP 并非对立关系,而是 "局部效率 " 与 "全局连通" 的互补:
- 私有 IP 解决 "局域网内部寻址" 问题,通过重复使用大幅降低对公网 IP 的需求,是缓解 IPv4 短缺的核心手段;
- 公网 IP 解决 "互联网全局寻址" 问题,确保设备可跨网络通信,是互联网互联互通的基础;
- NAT 技术则是二者的 "桥梁",实现私有 IP 到公网 IP 的转换,平衡了地址短缺与联网需求。
理解二者的区别与协作机制,不仅是网络配置、故障排查的基础,也是把握互联网技术演进(如 IPv6 过渡)的关键前提。
5. 理解运营商在上网中的作用
运营商是提供通信服务的公司或组织,负责搭建和维护网络基础设施,包括移动通信、互联网、有线电视等服务。它们为我们提供了日常所需的通信设施,让我们能够进行语音通话、数据传输以及各种线上活动。那么,运营商在我们上网过程中扮演了什么样的角色呢?
5.1. 运营商搭建基础设施
运营商的首要职责是为用户提供通信基础设施。如果一个家庭想要上网,首先需要确认所在区域有运营商的网络覆盖。然后,用户需要联系运营商来进行网络安装。例如:
-
运营商派遣工作人员到家庭中,安装调制解调器(即"猫儿")和无线路由器,确保家庭能连接到互联网。
-
配置账户和密码:工作人员为家庭设置连接互联网所需的账号和密码。这些账号和密码用于认证用户的设备,确保只有合法用户能够上网。
一旦设备安装完毕并配置好,家庭即可正常上网并按照运营商的收费标准按月或按年交费。
5.2. 费用的交付与使用
你可能会问,"我们上网玩抖音、刷头条,付费为什么交给运营商呢?"其实,这个问题有个简单的解释。无论是通过手机卡上网,还是家用的宽带,所有的网络连接都需要通过运营商搭建的基础设施。即使你正在使用的是一个具体的应用(如微信、外卖等),数据的传输依然需要依赖运营商提供的网络设施。正因如此,用户每个月需要支付给运营商一定的费用,这就相当于在购买通信服务或"流量"。
5.3. 运营商的认证与数据控制
每当我们通过手机卡或者家庭路由器连接互联网时,运营商都会对我们的账户进行认证,确保使用者具备合法的网络接入权限。举个例子,如果你的电话卡欠费了,为什么就不能拨打电话了呢?因为运营商会检查你账户的余额并限制服务,防止用户超出使用额度。
另外,运营商还会根据你的网络请求控制你的上网行为。例如,如果你尝试访问某个网站(比如Google、Facebook等),但由于某些原因(例如,政策或技术问题),你无法访问这些网站,这时,运营商可能会对这些请求进行拦截。简单地说,运营商可能设置了"墙",阻止某些流量或访问行为。
5.4. 运营商的网络控制
运营商除了为用户提供上网服务外,实际上也在背后控制着整个数据流的传输。所有的数据流量都必须经过运营商的设备,而运营商有能力根据不同的目的地(IP地址)来决定是否允许数据继续传输。例如,在某些国家或地区,运营商会对用户访问特定网站(如外部社交媒体或搜索引擎)进行拦截或过滤。虽然用户可能通过其他途径尝试绕过这些限制,但从根本上来说,运营商仍然掌控着流量的流向。
5.5. 运营商的重要性
总的来说,运营商的作用不仅仅是提供上网服务,它们充当了整个网络架构的中介和控制者。它们负责搭建基础设施、提供认证、控制数据流,并在需要时进行管理和审查。
运营商的这些作用使得我们能够方便地访问互联网,但同时它们也在一定程度上对我们的上网行为产生影响。例如,因政策、网络安全或其他原因,运营商可能会限制某些网站的访问,或者通过NAT(网络地址转换)技术让多个用户共享一个公网IP地址
6.路由器深度解析:从局域网核心到 NAT 与路由的全流程
路由器是连接局域网(LAN)与广域网(WAN)的核心设备, 不仅承担着 "构建子网""分配 IP" 的基础职责,还通过 NAT 技术解决 IPv4 地址短缺问题,并依靠路由表实现数据包的跨网络转发。本文将结合技术原理与实际场景,系统拆解路由器的功能、NAT 技术细节及路由机制,帮你彻底理解 "数据如何从家庭电脑到达互联网服务器"。
6.1、路由器在局域网中的核心作用:子网构建与 IP 管理
路由器的本质是 "跨子网通信的桥梁",在局域网中承担三大核心功能,是设备联网的 "第一入口"。
1. 构建子网:划分网络边界,实现隔离与管理
-
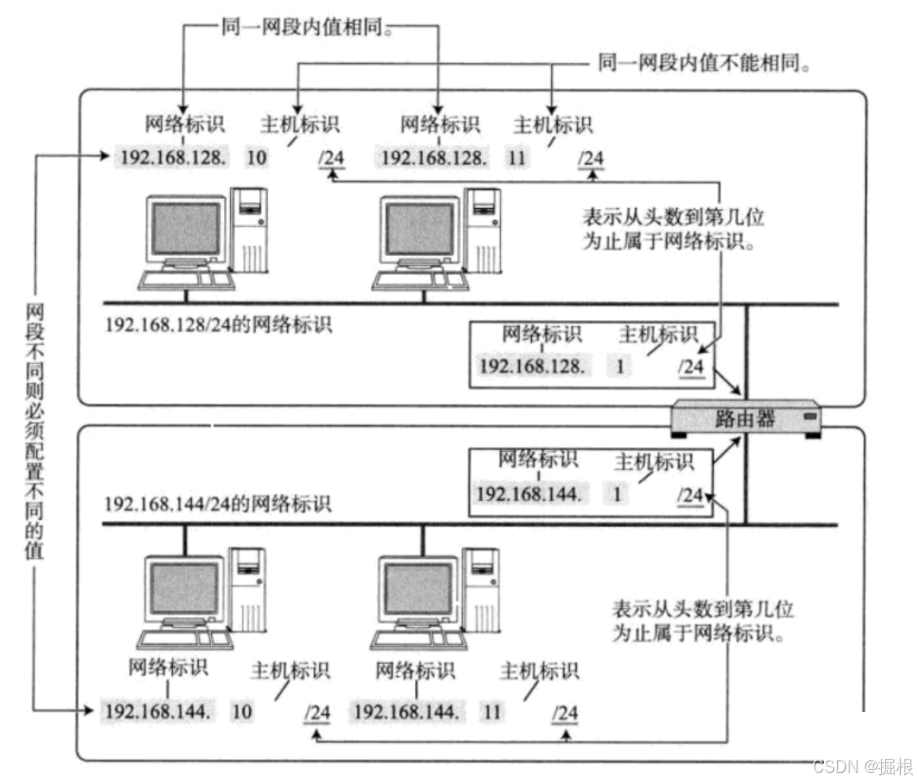
核心逻辑 :路由器通过 LAN 口(局域网接口)连接家庭 / 企业内的设备(电脑、手机、智能家居),将这些设备划分为一个 "子网"(如
192.168.1.0/24)。- 子网内的设备使用私有 IP (如
192.168.1.100),仅在子网内有效,不同子网的私有 IP 可重复(如你家与邻居家的路由器 LAN 口 IP 都可设为192.168.1.1); - 相互连接的子网(如企业总部与分支机构)网络号必须不同(否则路由器无法区分转发目标),不连接的子网网络号可相同。
- 子网内的设备使用私有 IP (如
-
硬件支撑:路由器至少有两个 "接口"(可理解为 "虚拟网卡"):
-
LAN 口 :连接内网设备,配置 "子网 IP"(如
192.168.1.1,路由器通常是子网的第一个 IP,作为内网设备的 "网关"); -
WAN 口 :连接外网(如运营商光猫),配置 "外网 IP"(可能是运营商分配的公网 IP 或私有 IP,如
100.64.2.3)。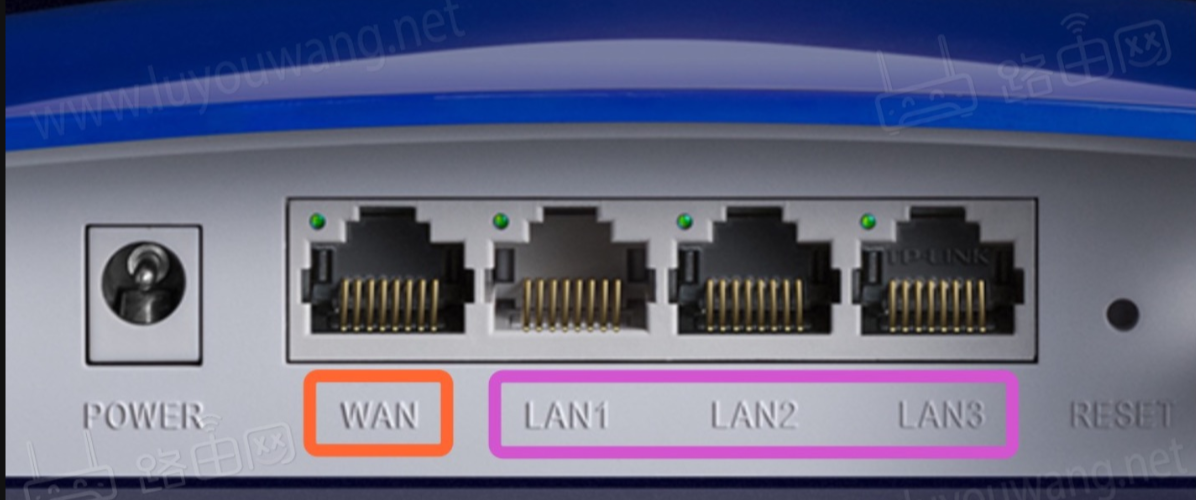
-
2. 自动分配 IP:DHCP 服务避免手动管理的麻烦
手动给每台内网设备配置 IP(如电脑、手机)不仅效率低,还易出现 IP 冲突(两台设备用同一个 IP)。路由器通过DHCP(动态主机配置协议) 自动完成 IP 分配,流程如下:
- 内网设备(如手机)连接路由器时,自动发送 "DHCP 请求";
- 路由器从预设的 IP 地址池(如
192.168.1.100 ~ 192.168.1.200)中分配一个未使用的 IP 给设备; - 同时下发 "子网掩码"(如255.255.255.0)、"网关"(路由器 LAN 口 IP 192.168.1.1)和 "DNS 服务器地址"(如运营商 DNS 202.97.224.68);
- IP 分配有 "租约期"(如 24 小时),到期后设备会自动续租,避免 IP 浪费。
- 实际场景 :你家的 5 台设备(2 台电脑、2 部手机、1 台电视)无需手动设置 IP,连接 Wi-Fi 后即可自动获取
192.168.1.101、192.168.1.102等地址,且不会冲突。
3. 内网通信与隔离:MAC 地址与 ARP 缓存表
内网设备(如电脑 A 192.168.1.101 与手机 B 192.168.1.102)通信时,需通过 "IP→MAC 地址" 的映射找到目标设备,这一过程依赖ARP 协议和路由器的 ARP 缓存表:
-
ARP 协议 :当电脑 A 要给手机 B 发数据时,先检查自身 ARP 缓存表(记录 IP 与 MAC 的对应关系);若没有手机 B 的 MAC 地址,会发送 "ARP 广播"(询问 "谁是
192.168.1.102?请回复 MAC 地址"); -
ARP 响应 :手机 B 收到广播后,回复自己的 MAC 地址(如
00:1C:42:XX:XX:XX); -
缓存记录:电脑 A 将手机 B 的 "IP-MAC" 映射存入 ARP 缓存表,后续通信直接使用该映射,无需重复广播。
-
路由器的角色:仅在 "跨子网通信" 时转发数据,内网设备间的通信(同一 LAN 口下)无需经过路由器,直接通过交换机芯片转发(家用路由器集成了交换机功能)。
6.2、NAT 技术:路由器解决 IPv4 地址短缺的核心方案
IPv4 地址仅约 43 亿个,无法满足全球百亿级设备的需求。NAT(网络地址转换)技术让 "多个内网设备共享 1 个公网 IP" 成为可能,是 IPv4 能沿用至今的关键。
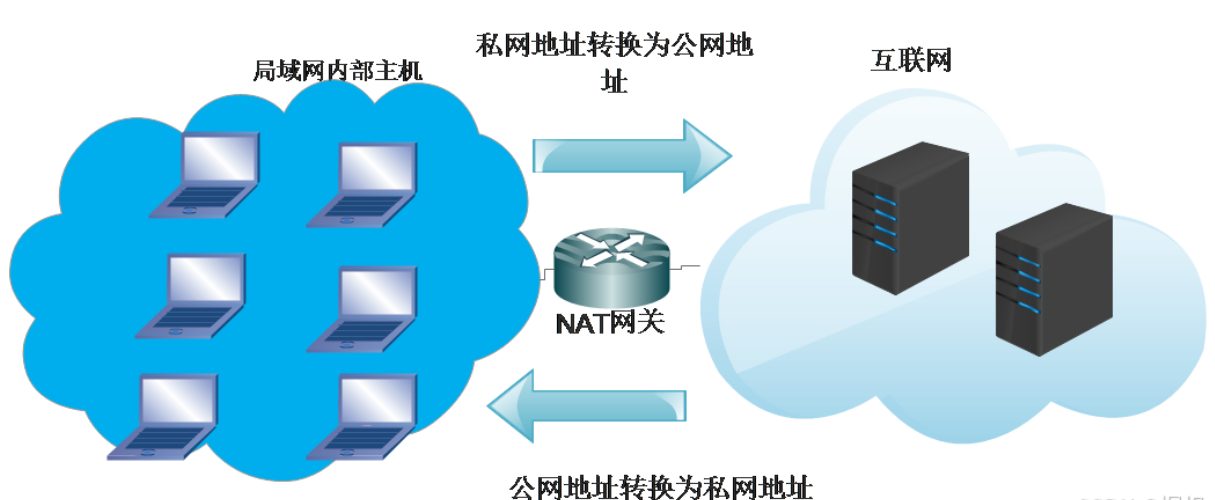
1. NAT 的核心逻辑:私有 IP 与公网 IP 的 "翻译器"
NAT 部署在路由器的 WAN 口(内网与外网的边界 ),核心是 "替换 IP 报文头部的地址信息",实现 "内网设备→公网服务器" 的通信,具体分为出方向转换 (内网→公网)和入方向转换(公网→内网):
-
出方向 :内网设备(如
192.168.1.101)访问公网时,路由器将数据包的 "源 IP" 从私有 IP 替换为自身 WAN 口的公网 IP(如202.103.7.12),并记录 "私有 IP + 端口→公网 IP + 端口" 的映射关系(存在 NAT 转换表中); -
入方向 :公网服务器(如百度
180.101.49.11)返回响应时,数据包的 "目标 IP" 是路由器的公网 IP202.103.7.12;路由器查询 NAT 转换表,找到对应的私有 IP192.168.1.101,替换目标 IP 后转发给内网设备。 -
关键结论 :NAT 对通信双方 "透明"------ 内网设备以为直接和公网服务器通信,公网服务器以为和路由器(公网 IP)通信,双方都不知道 NAT 的存在。
2. 三种 NAT 类型:从 "一对一" 到 "多对一" 的演进
根据 "私有 IP 与公网 IP 的映射关系",NAT 分为三类,其中NAPT(网络地址端口转换) 是家用路由器的默认选择。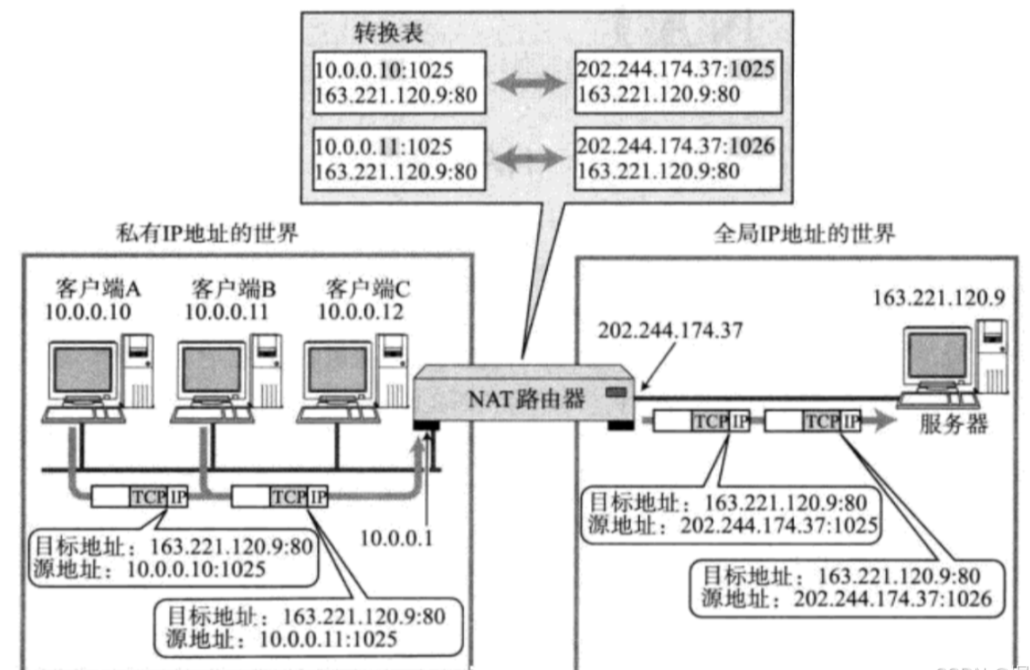
| NAT 类型 | 核心逻辑 | 公网 IP 利用率 | 适用场景 |
|---|---|---|---|
| 静态 NAT | 1 个私有 IP 固定映射 1 个公网 IP(一对一) | 低(1:1) | 内网服务器需公网访问(如企业网站) |
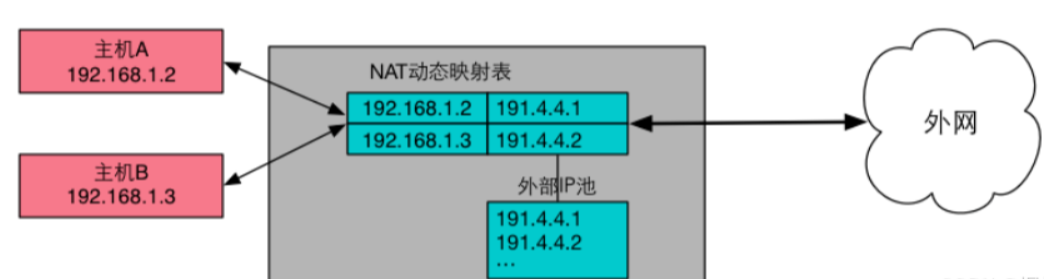
| 动态 NAT | 多个私有 IP 动态映射多个公网 IP(多对多) | 中(N:M,M<N) | 中小型企业,公网 IP 数量有限 |
| NAPT(端口 NAT) | 多个私有 IP 通过 "不同端口" 共享 1 个公网 IP(多对一) | 极高(N:1) | 家庭、小型企业,公网 IP 稀缺 |
(1)静态 NAT:固定映射,适合内网服务器
- 例子 :企业内网服务器 IP 为
10.0.0.10,需对外提供服务(如官网);路由器配置静态 NAT,将10.0.0.10固定映射到公网 IP202.97.XX.XX; - 特点 :公网用户访问
202.97.XX.XX时,路由器直接转发到10.0.0.10,稳定性高,但浪费公网 IP(1 个服务器占 1 个公网 IP)。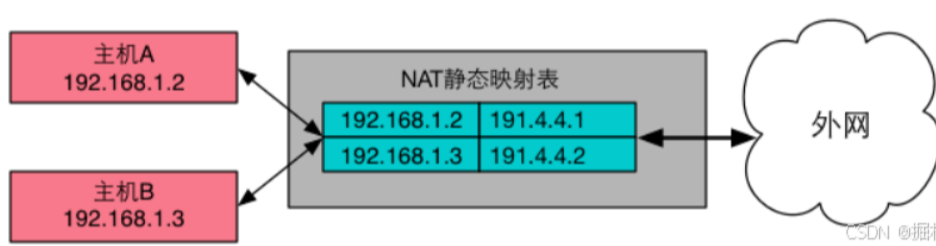
(2)动态 NAT:地址池分配,临时映射
- 例子 :企业有 100 台内网设备,申请了 10 个公网 IP(地址池
202.97.XX.1 ~ 202.97.XX.10);当设备访问公网时,路由器从地址池动态分配 1 个公网 IP,通信结束后释放该 IP 供其他设备使用; - 特点 :公网 IP 利用率比静态 NAT 高,但仍需多个公网 IP,无法满足 "百台设备共享 1 个公网 IP" 的需求。
(3)NAPT:端口区分,家用路由器的核心
NAPT 是动态 NAT 的升级 ------ 不仅替换 IP,还替换 "端口号",通过 "公网 IP + 端口" 的组合区分不同内网设备,实现 "多台设备共享 1 个公网 IP"。
实际流程(以内网设备192.168.1.101:12345访问百度180.101.49.11:80为例):
- 内网设备发请求:数据包源 IP=192.168.1.101,源端口 = 12345;目标 IP=180.101.49.11,目标端口 = 80;
- 路由器 NAPT 转换 :路由器将 "源 IP + 端口" 替换为 "公网 IP(202.103.7.12)+ 随机端口(如 56789)",并在 NAT 转换表中记录:
192.168.1.101:12345 ↔ 202.103.7.12:56789;- 公网服务器响应:百度返回数据包,目标 IP=202.103.7.12,目标端口 = 56789;
- 路由器反向转换 :查询 NAT 转换表,找到
202.103.7.12:56789对应的192.168.1.101:12345,替换目标 IP 和端口后转发给内网设备;- 通信完成:内网设备收到响应,完成一次访问。
- 关键优势 :1 个公网 IP 可支持数百台设备同时上网(端口号范围 0~65535,理论上可区分 65535 个并发连接),极大节省公网 IP 资源。
6.3. NAT 的缺点与解决方案
NAT 虽解决了地址短缺问题,但也存在局限性,需针对性应对:
(1)公网无法主动访问内网设备
- 问题:NAT 转换表仅在 "内网设备发起请求" 时生成,公网设备(如朋友的电脑)无法主动访问你的内网设备(如家庭监控摄像头);
- 解决方案 :
- 端口映射(端口转发) :在路由器上配置 "公网端口→内网 IP + 端口" 的映射(如将公网端口 8080 映射到内网监控
192.168.1.105:80),公网用户访问202.103.7.12:8080即可连接监控; - DMZ 主机:将某台内网设备(如服务器)设为 "DMZ 主机",所有公网请求直接转发到该设备(适合无复杂端口需求的场景)。
- 端口映射(端口转发) :在路由器上配置 "公网端口→内网 IP + 端口" 的映射(如将公网端口 8080 映射到内网监控
(2)NAT 会话超时导致连接中断
- 问题:路由器的 NAT 转换表有 "老化时间"(如 TCP 连接超时 30 分钟,UDP 连接超时 5 分钟),若内网设备长时间无数据传输,转换表条目会被删除,导致后续通信中断(如游戏断线、远程连接断开);
- 解决方案:应用层设置 "保活机制"(如每隔 2 分钟发送 1 个空数据包),重置 NAT 老化时间,维持连接。
(3)IPv6 的终极替代
- 问题:NAT 本质是 "过渡方案",无法彻底解决 IPv4 地址枯竭;
- 解决方案 :IPv6 使用 128 位地址(理论上可提供
2^128个地址,足够全球设备每人分配万亿个),无需 NAT 即可实现 "每台设备 1 个公网 IP";但目前 IPv6 普及率仍较低(全球约 40%),短期内 NAT 仍将持续使用。
6.4路由器工作原理与路由机制
路由器的核心价值是 "跨网段转发数据包",其工作依赖ARP 缓存表 (解决局域网内 IP 与 MAC 的映射)和路由表(确定跨网段的转发路径),而 "路由" 则是数据包从源主机到目标主机的 "多跳问路" 过程。本文将结合具体场景,拆解路由器工作流程、路由表结构及实操命令,帮你理解 "数据如何跨越多个网络到达目的地"。
一、路由器工作原理:从局域网通信到跨网段转发
路由器的工作分为 "局域网内寻址" 和 "跨网段路由" 两个阶段,前者依赖 ARP 协议,后者依赖路由表,两者结合实现 "数据包精准送达"。
1. 前提:不同网段默认无法直接通信
IP 地址由 "网络号" 和 "主机号" 组成(通过子网掩码区分),只有网络号相同的设备才能直接通信 (属于同一局域网);若网络号不同(如192.168.1.0/24和192.168.2.0/24),设备需通过路由器转发才能通信。
- 示例场景:
- 主机 A(
192.168.1.101,网络号192.168.1.0)想访问主机 B(192.168.2.102,网络号192.168.2.0); - 两者网络号不同,需经过路由器 R1(连接
192.168.1.0网段)和路由器 R2(连接192.168.2.0网段)转发。
- 主机 A(
2. 第一步:局域网内寻址(ARP 协议的作用)
主机 A 要发送数据包给路由器 R1(默认网关),需先知道 R1 的 MAC 地址(数据链路层通信依赖 MAC 地址),这一过程由ARP(地址解析协议) 完成:
(1)ARP 缓存表:IP 与 MAC 的 "临时通讯录"
每台设备(主机、路由器)都维护一张 ARP 缓存表,**记录 "同一局域网内 IP 地址→MAC 地址"**的映射关系,有效期通常为 10-20 分钟(避免过时映射导致通信失败)。
-
查看 Windows 主机的 ARP 缓存表:打开命令提示符,输入
arp -a,会显示类似结果:plaintext
接口: 192.168.1.101 --- 0x3
  Internet 地址         物理地址              类型
  192.168.1.1           00-1c-42-xx-xx-xx    动态  (路由器R1的LAN口MAC)
  192.168.1.102         00-2c-6e-xx-xx-xx    动态  (同网段主机C的MAC)
(2)ARP 请求与响应:获取未知 MAC 地址
若主机 A 的 ARP 缓存表中没有路由器 R1(192.168.1.1)的 MAC 地址,会触发 "ARP 广播" 流程:
- ARP 请求(广播) :主机 A 发送一个 "广播数据包"(目标 MAC 为
FF-FF-FF-FF-FF-FF),向同一局域网内所有设备询问:"谁是192.168.1.1?请回复你的 MAC 地址!"; - ARP 响应(单播) :只有路由器 R1(IP 为
192.168.1.1)会接收该广播,并用 "单播数据包" 回复主机 A:"我是192.168.1.1,我的 MAC 地址是00-1c-42-xx-xx-xx"; - 更新缓存表 :主机 A 将 "
192.168.1.1 → 00-1c-42-xx-xx-xx" 的映射存入 ARP 缓存表,后续访问路由器 R1 时直接使用该映射,无需重复广播。
3. 第二步:跨网段转发(路由表的核心作用)
主机 A 将数据包发送给路由器 R1 后,R1 需通过 "路由表" 确定 "下一步将数据包发给谁",最终实现跨网段转发。
(1)路由表:路由器的 "路径地图"
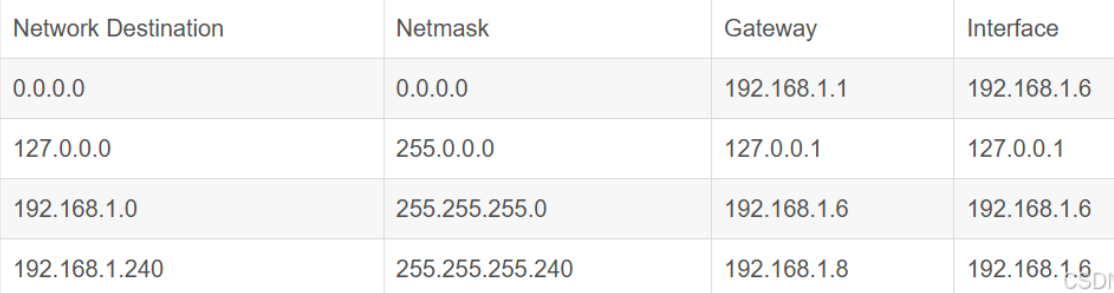
路由表是路由器内部的核心数据结构,记录 "到达目标网段的下一跳路径",每条路由条目包含 4 个关键字段(结合 Linux route -n命令输出理解):
| 字段名称 | 含义解释 | 示例值 |
|---|---|---|
| 目标网络(Destination) | 数据包要到达的 "网段"(用 CIDR 表示,如192.168.2.0/24);0.0.0.0/0表示 "默认路由"(所有未匹配的网段) |
192.168.2.0/24、0.0.0.0/0 |
| 子网掩码(Genmask) | 区分 IP 的 "网络号" 和 "主机号"(如255.255.255.0表示前 24 位是网络号) |
255.255.255.0、0.0.0.0 |
| 网关(Gateway) | 到达目标网段的 "下一跳路由器 IP"(若为0.0.0.0,表示目标网段在本地,无需转发) |
192.168.1.2(路由器 R2 的 LAN 口 IP) |
| 接口(Iface) | 路由器从哪个接口发送数据包(如eth0=LAN 口,eth1=WAN 口) |
eth1 |
| 标志(Flags) | 路由属性:- U:路由可用- G:需通过网关转发- H:目标是单个主机(非网段) | UG(可用 + 网关路由) |
(2)路由器转发流程:以 "主机 A→主机 B" 为例
假设路由器 R1 的路由表中有一条条目:Destination=192.168.2.0/24,Genmask=255.255.255.0,Gateway=192.168.1.2,Iface=eth1,转发流程如下:
- 接收数据包并解封装 :R1 的 LAN 口(
eth0)收到主机 A 发送的数据包,先拆除数据链路层封装(帧头、帧尾),提取网络层的 IP 数据包(源 IP=192.168.1.101,目的 IP=192.168.2.102); - 匹配路由表 :
- 提取目的 IP
192.168.2.102,与路由条目的子网掩码255.255.255.0进行 "按位与" 操作,得到目标网络192.168.2.0; - 在路由表中查找 "目标网络 = 192.168.2.0" 的条目,找到对应的 "下一跳网关 = 192.168.1.2" 和 "发送接口 = eth1";
- 提取目的 IP
- 重新封装并转发 :R1 将 IP 数据包重新封装成数据链路层帧(源 MAC=R1 的
eth1接口 MAC,目标 MAC=R2 的eth0接口 MAC,通过 ARP 获取),从eth1接口发送到下一跳网关192.168.1.2(路由器 R2); - 路由器 R2 重复转发 :R2 收到数据包后,发现目标网段
192.168.2.0是本地网段(自身 LAN 口连接的网段),通过 ARP 获取主机 B 的 MAC 地址,直接将数据包转发给主机 B; - 主机 B 接收并解封装:主机 B 核对帧的目标 MAC 与自身一致,拆除封装,提取数据包并向上层(传输层、应用层)交付,完成通信。
(3)关键规则:路由器转发的 "3 不原则"
- 不广播 :若路由表中无匹配条目且无默认路由,路由器会丢弃数据包,并向源主机发送 "ICMP 目标不可达" 报文(区别于交换机的广播行为);
- 不修改目的 IP :路由器仅修改数据链路层的 MAC 地址(适配下一跳),网络层的源 IP 和目的 IP 始终不变(NAT 场景除外,NAT 是地址转换,不属于路由转发的核心逻辑);
- 只关注目的 IP:路由器转发时仅根据 "目的 IP" 匹配路由表,不关心源 IP(源 IP 仅用于目标主机回复数据包)。
二、路由机制深度解析:从 "路由定义" 到 "实操命令"
"路由" 是数据包跨越多个网络的转发过程,不仅依赖路由器,主机也有路由表;同时,通过route命令可手动配置静态路由,理解这些内容能帮你排查网络故障(如 "无法访问某网段")。
1. 什么是路由?:"一跳一跳问路" 的过程
路由的本质是 "数据包从源主机到目标主机的多跳转发",每一跳都由 "目标 IP" 和 "路由表" 决定方向,类似 "从家到公司,每到一个路口问'下一个路口往哪走'"。
- 主机的路由表 :不仅路由器有路由表,主机(如你的电脑)也有!主机的路由表用于决定 "数据包是否需要发送给默认网关":
- 若目标 IP 与主机在同一网段(如主机 A
192.168.1.101访问主机 C192.168.1.102),主机直接通过 ARP 获取目标 MAC,无需转发给路由器; - 若目标 IP 与主机在不同网段(如主机 A 访问主机 B
192.168.2.102),主机将数据包发送给 "默认网关"(即路由器 R1 的 LAN 口 IP192.168.1.1),由网关负责后续转发。
- 若目标 IP 与主机在同一网段(如主机 A
2. 路由表的匹配逻辑:最长前缀优先
当路由表中有多个条目可能匹配目标 IP 时,路由器遵循 "最长前缀优先" 原则(前缀越长,网段越精准),避免转发歧义。
- 示例:路由器路由表中有两条条目:
Destination=192.168.2.0/24,Genmask=255.255.255.0(前缀长度 24);Destination=192.168.0.0/16,Genmask=255.255.0.0(前缀长度 16);若数据包目的 IP 为192.168.2.102,会优先匹配条目 1(前缀 24 比 16 长,网段更精准),而非条目 2。
3. 静态路由与route命令实操
静态路由是手动在路由器 / 主机上配置的路由条目(区别于动态路由协议如 OSPF、BGP 自动学习的路由),适用于简单网络场景。通过 Linux route命令可查看、添加、删除静态路由。
(1)查看路由表
route -n # -n:显示IP地址(而非域名),避免DNS解析延迟输出示例(关键条目已标注):
Kernel IP routing table
Destination     Gateway         Genmask         Flags Metric Ref    Use Iface
0.0.0.0         192.168.1.1     0.0.0.0         UG    100    0        0 eth0  # 默认路由(所有未匹配网段转发到网关192.168.1.1)
192.168.1.0     0.0.0.0         255.255.255.0   U     100    0        0 eth0  # 本地网段(无需网关)
192.168.2.0     192.168.1.2     255.255.255.0   UG    0      0        0 eth0  # 静态路由(到192.168.2.0网段需转发到192.168.1.2)
(2)添加静态路由
若需访问192.168.3.0/24网段,且下一跳网关为192.168.1.3,命令如下:
sudo route add -net 192.168.3.0 netmask 255.255.255.0 gw 192.168.1.3 dev eth0
# -net:指定目标是网段(若为-host则是单个主机)
# netmask:子网掩码
# gw:下一跳网关
# dev:发送接口
(3)删除静态路由
删除上述添加的192.168.3.0/24路由条目:
sudo route del -net 192.168.3.0 netmask 255.255.255.0 gw 192.168.1.3 dev eth0(4)添加默认路由
若主机未配置默认路由(无法访问外网),可手动添加默认路由(网关为路由器 LAN 口 IP):
sudo route add default gw 192.168.1.1 dev eth0三、典型场景验证:理解路由的实际应用
通过两个常见场景,验证路由机制的作用,帮你将理论与实际结合。
1. 场景 1:主机无法访问某网段,如何排查?
假设主机 A(192.168.1.101)无法访问192.168.2.0/24网段,排查步骤:
- 查看主机 A 的路由表 :输入
route -n,确认是否有192.168.2.0/24的路由条目,或是否有默认路由(0.0.0.0/0);- 若无对应条目,需手动添加静态路由(
sudo route add -net 192.168.2.0 netmask 255.255.255.0 gw 192.168.1.1);
- 若无对应条目,需手动添加静态路由(
- 测试网关连通性 :
ping 192.168.1.1(默认网关),若不通,可能是主机 A 与路由器物理连接故障(如网线松动、Wi-Fi 断开); - 查看路由器 R1 的路由表 :登录路由器管理界面(如
192.168.1.1),确认是否有192.168.2.0/24的路由条目,且下一跳网关正确(如192.168.1.2); - 测试下一跳连通性 :在路由器 R1 上
ping 192.168.1.2(下一跳网关),若不通,可能是 R1 与 R2 之间的链路故障。
2. 场景 2:默认路由的作用(访问外网)
当主机 A 访问公网 IP(如百度180.101.49.11)时,其路由表中无 "180.101.49.0/24" 的条目,此时默认路由生效:
- 主机 A 将数据包发送给默认网关
192.168.1.1(路由器 R1); - R1 的路由表中若有默认路由(
0.0.0.0/0→ 下一跳 = 运营商网关202.103.7.1),则将数据包转发给运营商网关; - 数据包经过运营商骨干网、百度机房路由器等多跳转发,最终到达百度服务器,完成访问。
四、总结:路由器与路由的核心逻辑
- 路由器的核心功能:通过 ARP 协议解决 "局域网内 IP→MAC 映射",通过路由表解决 "跨网段转发路径选择",两者结合实现 "不同网段设备的通信";
- 路由的本质:"目的 IP + 路由表" 决定每一跳的转发方向,遵循 "最长前缀优先" 原则,默认路由兜底未匹配网段;
- 实操关键 :通过
arp -a查看 MAC 映射,通过route -n查看路由表,通过route add/del配置静态路由,可快速排查 "无法访问某网段" 的故障。
7、IP 协议的分片机制:原理、实现与影响
在网络通信中,IP 数据包需要通过数据链路层的 "数据帧" 传输,而不同链路层协议(如以太网)对帧的最大有效载荷(即MTU,最大传输单元 )有严格限制(以太网默认 1500 字节)。当 IP 数据包大小超过 MTU 时,就需要在网络层(IP 层)进行 "分片"------ 将大数据包拆分为多个小分片,确保其能在链路中传输;到达目标主机后,再由 IP 层将分片重组为原始数据包。本文将从 "为什么分片""如何分片""分片的影响" 三个维度,全面解析 IP 分片机制。
7.1、为什么需要 IP 分片?:MTU 的限制与链路层特性
要理解分片的必要性,需先明确 "IP 数据包" 与 "数据帧" 的关系 ------IP 数据包是网络层的传输单元,而数据帧是数据链路层的传输单元,IP 数据包必须封装在数据帧的 "有效载荷" 中才能在物理链路(如网线、Wi-Fi)上传输。
1. 核心限制:MTU(最大传输单元)
不同链路层协议的 MTU 值不同(由物理层特性决定),例如:
- 以太网(有线 / Wi-Fi):默认 MTU=1500 字节(这是最常见的场景);
- PPPoE(宽带拨号):MTU=1492 字节(需预留 8 字节用于 PPP 头部);
- 串口链路(如早期专线):MTU 可能低至 256 字节。
MTU 的含义是 "数据帧中有效载荷的最大长度",而有效载荷正是 IP 数据包(包含 IP 头部 + 数据部分)。因此,IP 数据包的总长度(头部 + 数据)必须≤链路的 MTU ,否则数据帧会被链路层丢弃(无法传输)。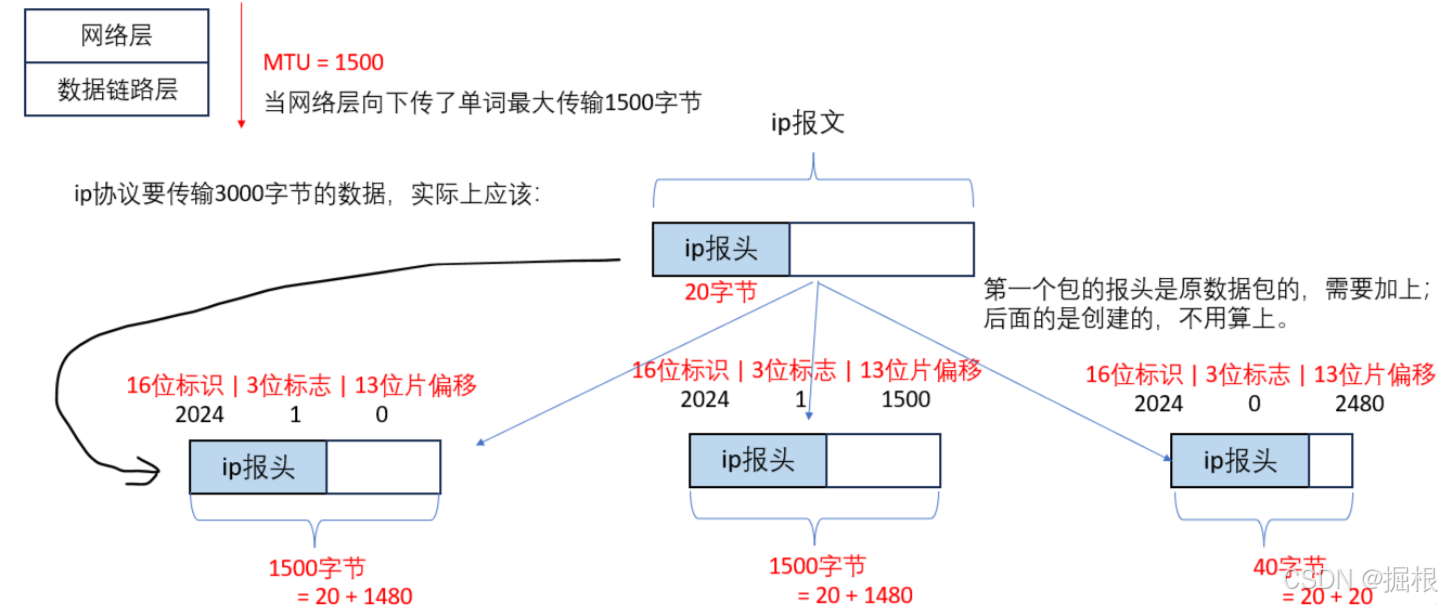
2. IP 与 TCP 的角色差异:谁决定数据包大小?
很多人误以为 "IP 协议控制数据包大小",但实际是TCP 协议通过 "MSS(最大分段大小)" 主动适配 MTU,避免 IP 分片 ,而UDP 协议因无缓冲区控制,容易触发 IP 分片:
- TCP 协议 :面向字节流,有发送缓冲区,会根据 "双方协商的 MSS" 拆分数据(MSS=MTU-IP 头部长度 - TCP 头部长度),确保每个 TCP 分段封装成 IP 数据包后,总长度≤MTU,无需 IP 分片;
- UDP 协议 :无发送缓冲区,应用层发多少数据,UDP 就直接封装成数据报交给 IP 层。若 UDP 数据报(含 IP 头部)超过 MTU,IP 层必须进行分片,否则无法传输。
3. 分片的本质:"拆包 - 传输 - 重组" 的跨链路适配
当 IP 数据包需要跨越多个不同 MTU 的链路时(如从以太网→PPPoe 链路),若前一段链路的 MTU 较大(1500 字节),后一段链路的 MTU 较小(1492 字节),则路由器会在进入后一段链路前,将 IP 数据包拆分为更小的分片(每个分片≤1492 字节),确保能通过后续链路。
总结:分片是 IP 协议为了 "适配不同链路的 MTU 限制" 而设计的核心机制,目的是让大 IP 数据包能跨越多种链路到达目标主机。
7.2、IP 分片的实现:3 个关键字段与 5 个核心问题
IP 协议通过IP 头部的 3 个特殊字段实现分片与重组,同时解决 "如何判断分片、如何识别同一数据包、如何排序重组" 等问题。
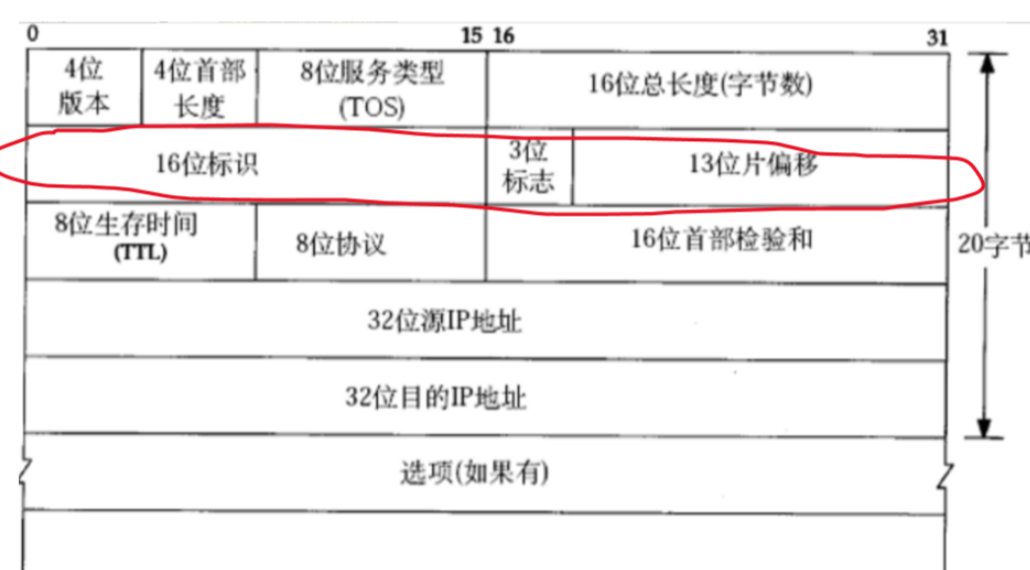
1. IP 头部中控制分片的 3 个核心字段
IP 头部(最小 20 字节,无选项字段时)中有 3 个字段专门用于分片,位置如下(简化示意图):
| 字段名称 | 长度 | 核心作用 |
|---|---|---|
| 16 位标识(ID) | 16 位 | 唯一标识一个 IP 数据包:同一原始数据包的所有分片,ID 值完全相同;不同数据包的 ID 值不同 |
| 3 位标志(Flags) | 3 位 | 控制分片行为:- 第 0 位(保留):固定为 0;- 第 1 位(DF):禁止分片(1 = 禁止,0 = 允许);- 第 2 位(MF):更多分片(1 = 后面还有分片,0 = 最后一个分片) |
| 13 位片偏移(Fragment Offset) | 13 位 | 表示当前分片的数据部分在原始 IP 数据包数据部分中的 "偏移位置",单位是 8 字节(即偏移值 ×8 = 实际字节偏移) |
 2. 分片与重组的 5 个核心问题(附解决方案)
IP 层在处理分片时,需解决 "如何判断分片、如何识别同一数据包、如何排序、如何重组、如何验证正确性"5 个问题,具体方案如下:
(1)问题 1:如何判断一个 IP 数据包是否是 "分片"?
通过 "3 位标志(Flags)" 和 "13 位片偏移" 组合判断,满足以下任一条件即为分片:
- 标志位 MF=1(表示 "后面还有分片",当前是中间分片);
- 片偏移>0(即使 MF=0,片偏移>0 也表示 "当前是最后一个分片")。
反例 :若 MF=0 且片偏移 = 0,则该 IP 数据包是 "未分片的完整数据包"。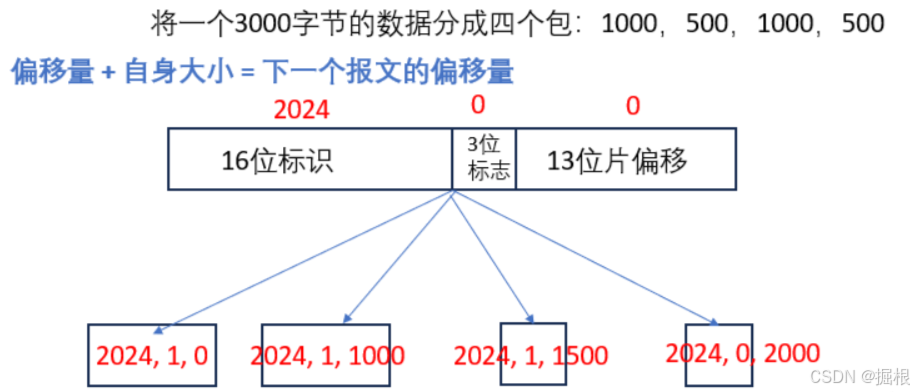
(2)问题 2:如何识别 "同一原始数据包的所有分片"?
通过 "源 IP 地址 + 目的 IP 地址 + 16 位标识(ID)" 三者唯一确定:
- 源 IP + 目的 IP:确定通信的两端主机;
- 16 位标识(ID):同一原始数据包的所有分片,ID 值完全相同(由源主机的 IP 层生成,确保同一时间段内不重复)。
例如:主机 A(192.168.1.101)给主机 B(192.168.2.102)发送一个大 IP 数据包,ID=666,其所有分片的 "源 IP=192.168.1.101、目的 IP=192.168.2.102、ID=666",目标主机 B 通过这三个字段将分片归为一组。
(3)问题 3:如何确定分片的 "前后顺序"?是否有分片丢失?
通过 "13 位片偏移" 和 "IP 数据包总长度" 计算:
- 片偏移的单位是 8 字节,例如 "片偏移 = 175" 表示 "当前分片的数据部分从原始数据包数据部分的 175×8=1400 字节处开始";
- 排序逻辑:将同一组分片按 "片偏移" 升序排列,前一个分片的 "片偏移 + 分片数据长度" 应等于后一个分片的 "片偏移"(若不相等,说明中间有分片丢失);
- 完整性判断:当收到 "MF=0" 的分片(最后一个分片)时,可通过 "最后一个分片的片偏移 ×8 + 最后一个分片的数据长度" 计算原始数据包的总数据长度,若已收到的所有分片的数据长度之和等于总数据长度,则分片收全,否则有丢失。
(4)问题 4:如何将分片重组为原始 IP 数据包?
目标主机的 IP 层按以下步骤重组:
- 分组归类:将收到的 IP 分片按 "源 IP + 目的 IP+ID" 分组,存入临时缓冲区;
- 排序:按 "片偏移" 升序排列同一组内的分片;
- 拼接数据:从第一个分片(片偏移 = 0,MF=1)开始,依次将每个分片的 "数据部分" 拼接在一起,直到最后一个分片(MF=0);
- 重构 IP 数据包:用第一个分片的 "IP 头部"(去掉分片相关的标志和偏移,恢复原始头部)封装拼接后的完整数据,形成原始 IP 数据包,再交给上层协议(TCP/UDP)。
注意 :只有目标主机的 IP 层会重组分片,中间路由器不会重组 ------ 路由器只负责 "转发分片"(若后续链路 MTU 更小,可能再次分片)。
(5)问题 5:如何验证重组后的数据包是否正确?
通过两层校验和确保正确性:
- IP 头部校验和 :每个分片的 IP 头部都有 16 位校验和,目标主机在重组前会先校验每个分片的 IP 头部是否损坏(若损坏则丢弃该分片);
- 上层协议校验和 :重组后的 IP 数据包的数据部分(TCP/UDP 数据报)包含 TCP/UDP 头部的校验和,上层协议(TCP/UDP)会校验数据是否完整(若损坏则丢弃,由 TCP 重传或 UDP 忽略)。
7.3、分片机制示例:手把手拆解一个 IP 数据包
通过一个具体案例,理解分片的计算过程(基于以太网 MTU=1500 字节,IP 头部默认 20 字节)。
1. 原始 IP 数据包参数
- IP 头部长度:20 字节(无选项字段);
- 数据部分长度:3800 字节;
- 原始 IP 数据包总长度:20+3800=3820 字节(远大于 MTU=1500 字节,需分片);
- 标识(ID):666;
- 标志:DF=0(允许分片),MF=0(初始未分片);
- 片偏移:0。
2. 分片规则:每个分片的计算逻辑
分片需满足两个核心条件:
- 每个分片的 "IP 头部长度 + 数据部分长度"≤MTU(1500 字节);
- 分片的 "数据部分长度" 必须是 8 的整数倍(因为片偏移的单位是 8 字节,确保重组时偏移准确)。
计算步骤:
- 每个分片可承载的最大数据长度 = MTU-IP 头部长度 = 1500-20=1480 字节;
- 但 1480 必须是 8 的整数倍(1480÷8=185,符合要求),因此每个分片的数据部分最大为 1480 字节;
- 原始数据总长度 = 3800 字节,需分多少片?3800÷1480≈2.57,因此分 3 片。
3. 分片结果详情
| 分片序号 | 分片总长度(头部 + 数据) | 数据部分长度 | 标识(ID) | 标志(DF/MF) | 片偏移(单位:8 字节) | 实际偏移字节(片偏移 ×8) |
|---|---|---|---|---|---|---|
| 第 1 片 | 20+1480=1500 字节 | 1480 字节 | 666 | DF=0,MF=1 | 0 | 0 |
| 第 2 片 | 20+1480=1500 字节 | 1480 字节 | 666 | DF=0,MF=1 | 1480÷8=185 | 1480 |
| 第 3 片 | 20+840=860 字节 | 840 字节 | 666 | DF=0,MF=0 | (1480+1480)÷8=370 | 2960 |
验证:
- 数据总长度:1480+1480+840=3800 字节(与原始数据长度一致);
- 第 3 片 MF=0(最后一片),片偏移 = 370(对应 2960 字节),2960+840=3800 字节(覆盖全部原始数据);
- 每个分片总长度≤1500 字节(符合 MTU 要求)。
7.4、IP 分片的缺点:丢包风险与协议影响
分片虽然解决了 "大数据包跨链路传输" 的问题,但也带来了丢包概率升高、重组开销大 等问题,且对 TCP 和 UDP 的影响差异显著。
1. 核心缺点:"一分丢全丢"
IP 分片是 "无连接、不可靠" 的 ------ 每个分片都是独立传输的,中间路由器不会跟踪分片的完整性,一旦某个分片丢失(如链路丢包、路由器缓存满),目标主机就无法重组出完整的原始数据包 ,最终会丢弃所有已收到的分片(因为缺失部分数据,上层协议无法处理)。
例如:上述 3 个分片若丢失第 2 片,即使收到第 1、3 片,目标主机也会丢弃这两片,导致整个 IP 数据包失效。
2. 对 UDP 协议的严重影响
UDP 协议本身是 "无连接、不可靠" 的,没有重传机制,因此分片对 UDP 的影响极大:
- 触发分片的场景多:UDP 无缓冲区,应用层发送的大数据(如视频流、语音包)会直接导致 IP 分片;
- 丢包后果严重:一旦某个分片丢失,整个 UDP 数据报失效,应用层会收到 "数据不完整" 或 "无数据",且无法重传(除非应用层自己实现重传逻辑);
- 典型案例:UDP-based 的视频通话若频繁分片,会出现 "卡顿、花屏"(因分片丢失导致帧不完整)。
3. 对 TCP 协议的影响(较小,因 MSS 规避分片)
TCP 协议通过 "MSS 协商" 主动避免 IP 分片,因此分片对 TCP 的影响很小:
- MSS 协商机制:TCP 建立连接时(SYN 报文),双方会在 TCP 头部的 "选项字段" 中携带自己的 MSS(MSS=MTU-20-20=1460 字节,默认 IP 头部 20 字节、TCP 头部 20 字节),最终取 "双方 MSS 的较小值" 作为通信的 MSS;
- 主动拆分数据:TCP 发送数据时,会按 MSS 拆分字节流,每个 TCP 分段封装成 IP 数据包后,总长度 = 20(IP 头)+20(TCP 头)+1460(数据)=1500 字节(正好等于以太网 MTU),无需 IP 分片;
- 极端情况:若 IP 头部带 "选项字段"(如 timestamp,占 12 字节),则 IP 头部长度 = 32 字节,此时 MSS=1500-32-20=1448 字节,TCP 会按 1448 字节拆分数据,仍避免分片。
只有一种情况 TCP 会触发分片:IP 头部选项字段长度动态增加(如路径 MTU 发现时),导致 IP 数据包总长度超过 MTU,但这种情况极少发生。
4. 额外开销:重组缓冲区与延迟
目标主机的 IP 层需要为每个分片组分配 "临时重组缓冲区",并等待所有分片到达(通常有超时时间,如 30 秒)。若分片较多(如 MTU=256 字节时,一个 3800 字节的数据包需分 15 片),会占用更多内存;若部分分片延迟到达,重组会等待,导致上层协议(如 TCP)的延迟升高。
总结:IP 分片的核心逻辑与工程启示
- 分片的本质:IP 协议为适配不同链路的 MTU 限制,在网络层对大数据包进行 "拆包 - 传输 - 重组" 的机制,核心是 "通过 3 个 IP 头部字段(ID、Flags、片偏移)实现分片的识别与排序";
- 协议差异 :TCP 通过 MSS 主动规避分片,UDP 因无缓冲区控制易触发分片,因此UDP 应用需避免发送超过 MTU 的数据(建议≤1472 字节,即 1500-20-8,UDP 头部 8 字节);
- 风险规避:工程中应尽量避免 IP 分片(如配置正确的 MTU、UDP 应用层限制数据包大小),因为分片会显著升高丢包概率,影响通信可靠性;
- 关键结论:IP 分片是 "必要的妥协"------ 没有分片,大数据包无法跨链路传输;但分片的缺点也提醒我们,协议设计需 "分层协作"(如 TCP 的 MSS 适配 IP 的 MTU),才能实现高效可靠的通信。
理解分片机制后,你能更清晰地排查 "网络卡顿" 问题(如 UDP 视频流卡顿可能是分片丢失),也能在设计网络应用时(如物联网 UDP 设备),主动控制数据包大小,避免分片带来的风险。