1、网络安全审计概述
(1)是指对网络信息系统的安全相关活动信息进行获取、记录、存储、分析和利用的工作
(2)作用:建立"事后"安全保障措施,为网络安全事件分析提供线索及证据,以便于发现潜在的网络安全威胁行为,开展网络安全风险分析及管理
(3)等级划分准则从第二级开始要求提供审计安全机制
2、等保五级对审计要求
|---------|-------------------------------------------------------------------------|
| 级别类型 | 安全审计要求 |
| 用户自主保护级 | 无 |
| 系统审计保护级 | 计算机信息系统可信计算基能创建和维护保护客体的访问审计跟踪记录,并能阻止非授权的用户对它访问或破坏 |
| 安全标记保护级 | 在系统审计保护级的基础上,要求增强的审计功能:审计记录包含客体名及客体的安全级别。此外,计算机信息系统可信计算基具有审计更改可读输出记号的能力 |
| 结构化保护级 | 在安全标记保护级的基础上,要求增强的审计功能:计算机信息系统可信计算基能够审计利用隐蔽存储信道时可能被使用的事件 |
| 访问验证保护级 | 在结构化保护级的基础上,要求增强的审计功能:能够监视可审计安全事件发生与积累的机制,当超过阈值时,能够立即向安全管理员发出报警 |
3、网络安全审计系统组成
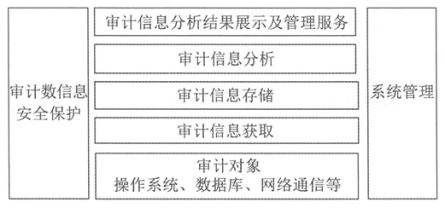
一般包括审计信息获取、审计信息存储、审计信息分析、审计信息展示及利用、系统管理等
4、网络安全审计系统类型
(1)按照审计对象不同:操作系统安全审计、数据库安全审计、网络通信安全审计、应用系统安全审计、网络安全设备审计、工控安全审计、移动安全审计、互联网安全审计、代码安全审计等
操作系统审计:一般是对操作系统用户和系统服务进行记录,主要包括用户登录和注销、系统服务启动和关闭、安全事件等
①Windows操作系统基于审计信息有注册登录事件、目录服务访问、审计账号管理、对象访问、审计策略变更、特权使用、进程跟踪、系统事件等
②Linux操作系统基本审计信息有系统开机自检日志boot.log、用户命令操作日志acct/pacct、最近登录日志lastlog、使用su命令日志sulog、当前用户登录日志utmp、用户登录二号退出日志wtmp、系统接收和发送邮件日志mail log、系统消息messages等
数据库审计:监控并记录用户对数据库服务的读、写、查询、添加、修改以及删除等操作,并可以对数据库操作命令进行回放
网络通信安全审计:采用专用审计系统,通过专用设备获取网络流量,然后再进行存储和分析,常见内容为IP源地址、IP目的地址、源端口号、目的端口号、协议类型、传输内容等
(2)按照审计范围,可以分为综合审计系统和单个审计系统。由于各IP产品自带的审计功能有限,审计能力不足,于是安全厂商研发了综合审计系统。单个审计系统主要针对独立的审计对象,审计数据来源单一,缺少多源审计对象的关联分析,常见的是IP系统或产品自带的审计功能
5、网络安全审计机制与实现技术
(1)技术分类:基于主机、基于网络通信、基于应用的审计机制等
(2)系统日志数据采集技术:把操作系统、数据库、网络设备等系统中产生的事件信息汇聚带统一的服务器存储,以便于查询分析与管理
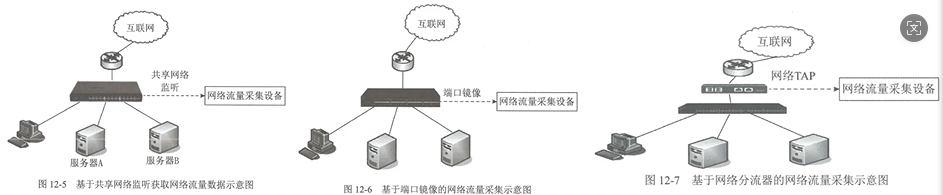
(3)网络流量数据获取技术:共享网络监听、交换机端口镜像(Port Mirroring)、网络分流器(Network Tap)
6、网络安全审计机制与实现技术
(1)网络流量采集设备安全网络数据捕获软件,从网络上获取原始数据,然后再进行后续处理。
开源网络数据采集软件包Libpcap(Library for Packet Capture),其工作流程如下:
①设置嗅探网络接口,在Linux操作系统中,大多数为eth0
②初始化Libpcap。设定过滤规则,明确获取网络数据包的类型
③运行Libpcap循环主体。Libpcap开始接收符合过滤规则的数据包
(2)除了Libpca外,还有Winpcap,它支持在Windows平台捕获网络数据包。Windump是基于Winpcap的网络协议分析工具,可以采集网络数据包。Tcpdump是基于Libpca的网络流量数据采集工具,常常应用于Linux操作系统中
(3)Wireshark图形化的网络流量数据采集工具,可用于网络流量数据的采集和分析
7、网络审计数据安全分析技术
常见的技术有字符串匹配、全文搜索、数据关联、统计报表、可视化分析等
(1)字符串匹配:通过模式匹配来查找相关审计数据,以便发现安全问题。常见的字符串匹配工具是grep,其使用的格式:grep optionsregexpfilename
(2)全文搜索:利用搜索引擎技术来分析审计数据。如开源搜索引擎工具Elasticsearch
(3)数据关联:指将网络安全威胁情报信息,如系统日志、全网流量、安全设备日志等多个数据来源进行综合分析,以发现网络中的异常流量,识别未知攻击手段
(4)统计报表:对审计数据的特定事件、阈值、安全基线等进行统计分析,生成告警信息,形成日报、周报、月报
(5)可视化分析:将安全审计数据进行图形化处理,形成饼图、柱状图、折线图、地图等各种可视化效果,以支持各种用户场景。将不同维度的可视化效果汇聚成仪表盘,辅助用户实时查看当前事件变更。安全关键KPI状态高亮显示,突出异常行为的重要性