HTTPS的四次握手过程

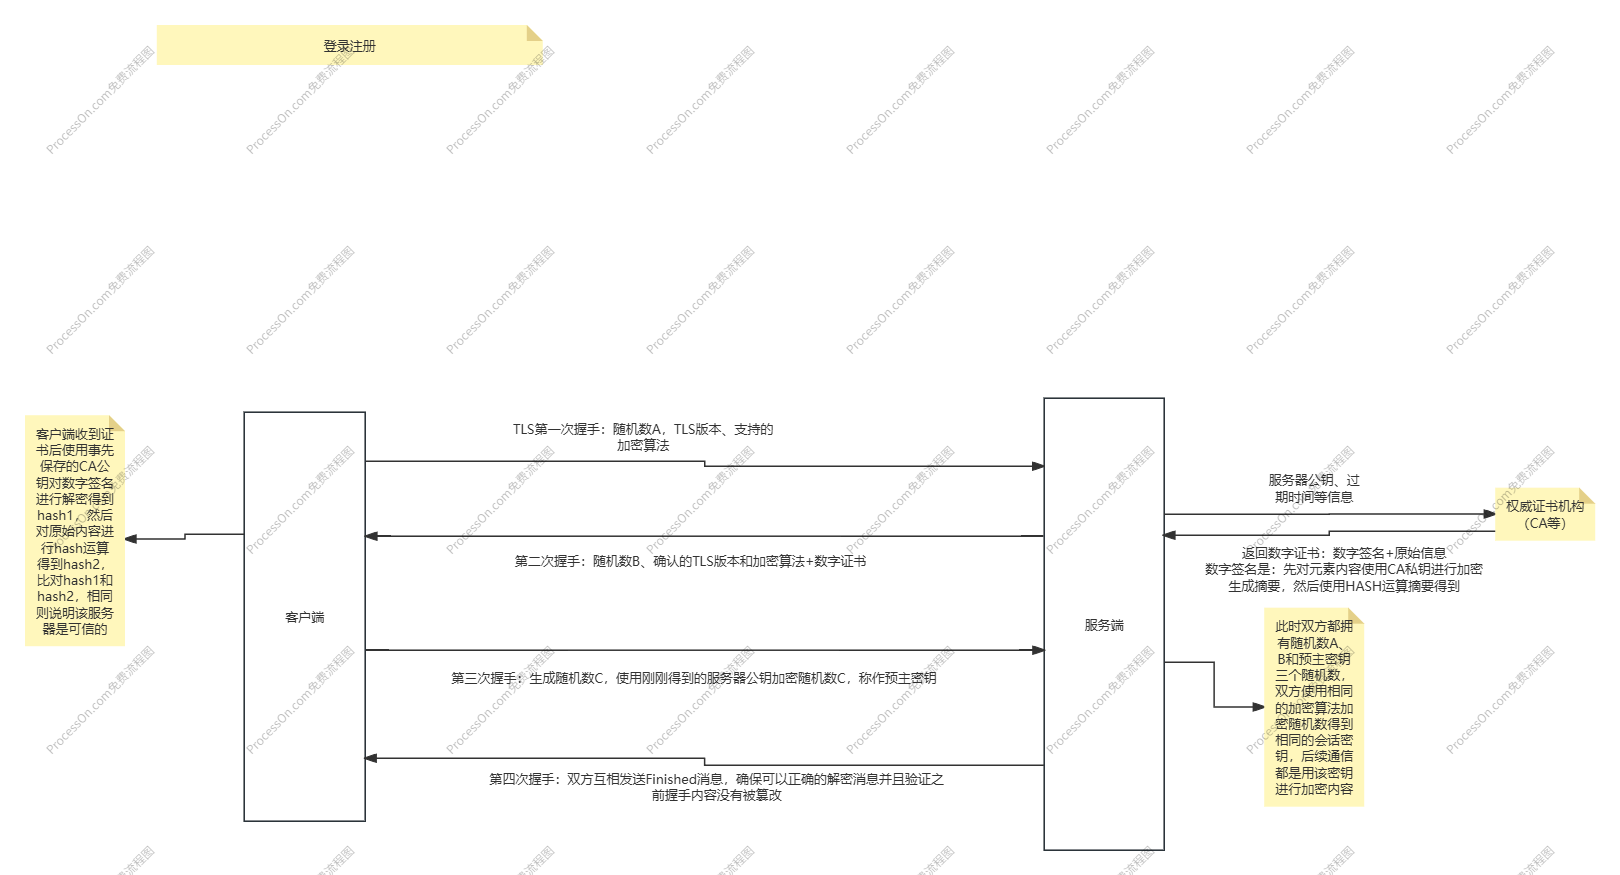
第一次握手:客户端先发起连接请求,携带一个随机数、加密算法列表以及支持的TLS版本(明文传输)。

第二次握手:服务端接收到客户端请求后,向客户端发起响应,内容包括选择一个TLS版本和加密算法(RSA等),除此之外,服务端还会发送一个数字证书(该证书包含服务器公钥、等信息,由证书机构颁发,这是为了确保服务器的可信)该数字证书通过机构私钥加密。

第三次握手:客户端接收到服务器发来的信息后,使用预先保存的证书机构的公钥解密数字证书,验证服务器身份是否可信,接着再生成一个随机数,使用服务器刚刚发送的公钥进行加密该随机数,将该信息发送给服务器。

第四次握手:现在客户端服务端都有三个随机数,双方使用相同的算法根据这三个随机数生成会话密钥。双方使用这个密钥发送消息,这一步是确保双方可以正确的加密解密消息
相关推荐
91刘仁德几秒前
传输层协议深度拆解:端口寻址、UDP 报文与 TCP 可靠性机制全解析
linux·网络·c++·网络协议·tcp/ip·udp·c
AIgorithmGEEK9 分钟前
[Linux]HTTP 应用层协议全解(中篇)
linux·网络·网络协议·http
91刘仁德13 分钟前
HTTPS 加密原理与 CA 数字证书:从对称加密到完整通信流程
网络·笔记·网络协议·http·https
奈落2427 分钟前
【RAG 深度修炼】专栏 · 第 9 期(收官):安全专题与生产 Checklist 总集——从能跑的 Demo 到睡得着觉的生产系统
大数据·网络·人工智能·安全·ai编程
程序猿老A1 小时前
云服务器怎么配置视频存储?
运维·服务器·音视频
sogw-三叶草️1 小时前
HITCON CTF 2014 — stkof · Unsafe Unlink
网络·安全·web安全·pwn·堆·二进制安全·堆漏洞
Ivanqhz1 小时前
BURG(自底向上重写生成器)
服务器·数据库·人工智能·深度学习·算法
其实防守也摸鱼1 小时前
网安自测题:掌握核心知识点的实用练习
linux·运维·服务器·前端·数据库·sql·xss
木白CPP1 小时前
[QNX] 深入理解 Resource Manager 接口设计
linux·服务器·数据库