【安全】网站如何防范上传导致后门漏洞

一 上传时, 限制扩展名的类型, 不符合要求的不能上传.

比如上传图片或文档时, 限制为 .jpg, .png, .gif, .bmp, .docx, .pdf 等必须的格式, 这样, .aspx, .html 等带脚本攻击性(有的不是攻击性, 但可能涉H, 导致GA找上门, 也不是好事)的文件就不会上传了.

二 上传图片时, 先验证是否为真实图片. 如果不是不允许上传

代码类似下面:

cs 复制代码
try
{
    using (System.Drawing.Image img = System.Drawing.Image.FromStream(postedFile.InputStream))
    {
        // 加载成功,很可能是有效图片
        // 还可以进一步检查尺寸等属性
    }
}
catch (Exception ex)
{
    // 不是有效图片,拒绝上传
    throw new Exception("文件不是有效的图片格式。");
}

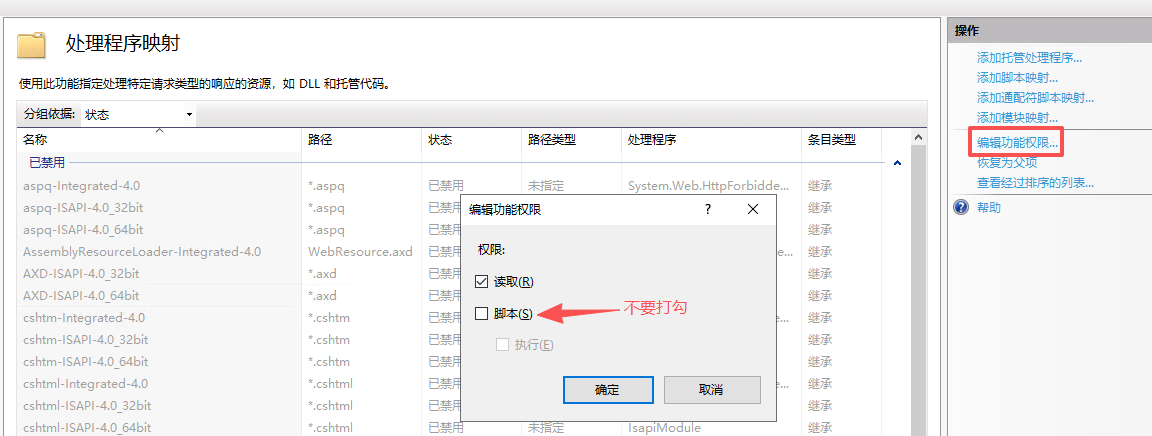
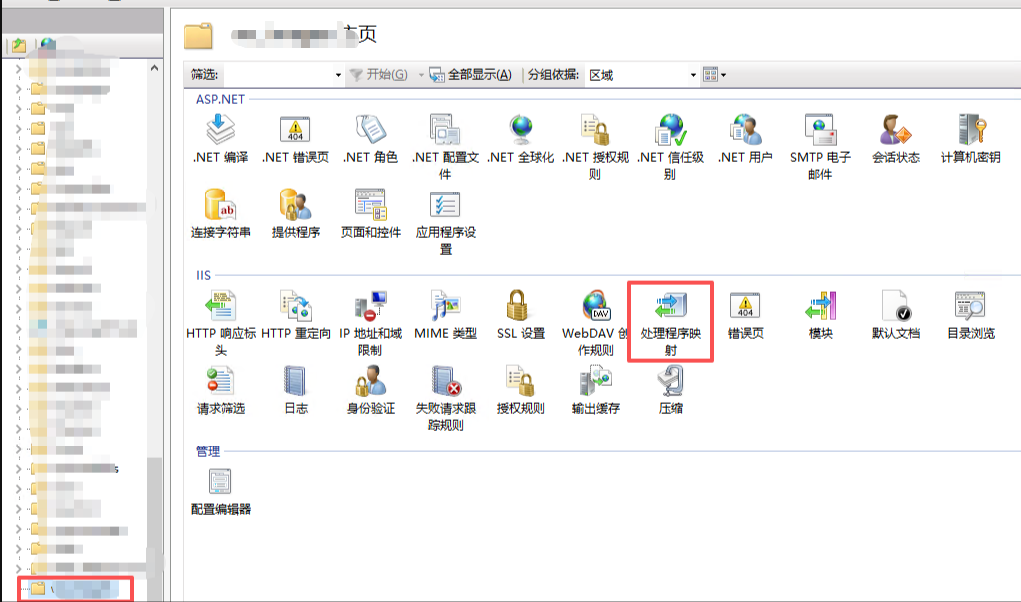
三 Web中间件上设置, 上传目录不允许执行脚本

下面是 IIS 上设置示例. 这样, 即使黑客上传成功了, 执行不了也是白费劲.
相关推荐
亚远景aspice1 小时前
亚远景 - 无方向盘 L4 车辆批量认证,ASPICE 过程证据成制造商安全举证底座
安全·自动驾驶·aspice·研发管理·亚远景科技·过程能力评估·aspice评估
可涵不会debug1 小时前
PHP2Shell 爆发一周后:CVE-2026-109618/109619 自查、修复与防护实录
安全·php·云安全·waf·phpshell
福大大架构师每日一题2 小时前
excelize v2.11.1发布:Go 1.26.0起步,16项安全修复与嵌入对象能力全面升级
开发语言·安全·golang
yunlaodacom2 小时前
做异地灾备,华为云国际站 OBS 跨地域复制该怎么配置?
安全·华为云·云计算
江湖中的阿龙3 小时前
Oracle 紧急安全警报:Java 9.1 分漏洞 CVE-2026-91403,撤销对 eMudhra 风险证书的信任
java·安全·oracle
是真的小外套3 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
山东科恩光电4 小时前
安全地毯压敏传感防护在工业机器人与流水线区域的耐腐蚀材质及快速停机应用
安全
奈落2410 小时前
AI辅助的另一面:从2026年国际AI安全报告的“故障”清单到国内专家的可靠性短板,自主行动的Agent为什么更难及时干预
人工智能·安全·agent·本地部署·ai 办公
赛博守夜人15 小时前
AI安全攻防与治理之十六:对抗样本、恶意文件与多模态攻击,AI 内容安全检测的真实盲区
人工智能·安全
ZEB110617 小时前
首届安全应急救援机器人大赛在广州举办 深圳璇玑动力斩获多项冠军
安全·机器人·消防