1128第十三周周五授课讲义
温故知新:上节课主要讲了IP地址的应用VLSM技术中的不同场景的应用,对等子网划分以及非对等子网划分。
第七章访问控制列表ACL
回顾(知识和技能点:网络设备S和R;VLAN;路由技术(静态、默认、动态)安全----管理)
安全相关的要素(资源和用户)
ACL是管理数据流量和方向的技术。
思科的ACL有两种(标准ACL;扩展ACL);默认情况下ACL没有配置;路由不会默认过滤流量。允许permit拒绝deny;数据的流量有方向(进inbound出方向outbound)。
ACL访问控制列表 ACE访问控制项
标准ACL(0-99)扩展ACL(100-199)
IPV4: class A (A类IP地址)
10.0.0.0---10.255.255.255 (A类私有IP地址的全网段)/8
255.0.0.0 (A类IP地址的默认子网掩码)
反掩码就是0.255.255.255
通配符的关键字host / any
通过实验验证理论并理解理论的部分内容
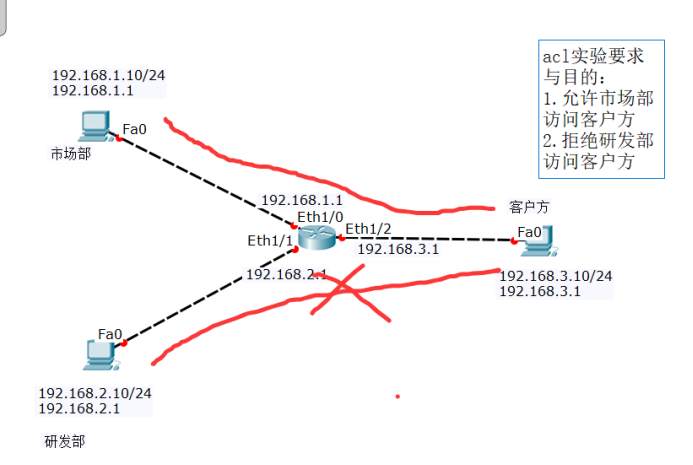
实验步骤:
配置思路:ACL配置的步骤是先配置规则,然后将规则应用与接口上。
1.完成基本配置
1.1配置终端设备的IP地址
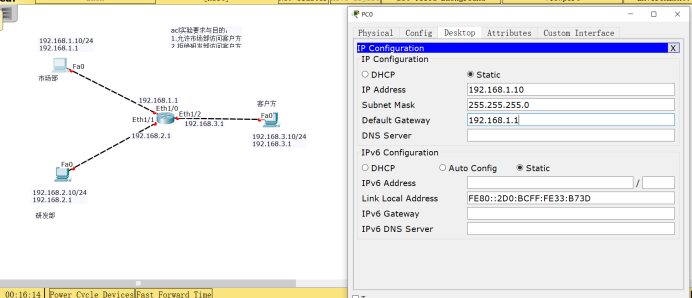
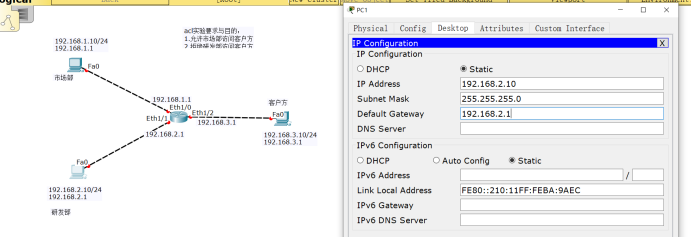
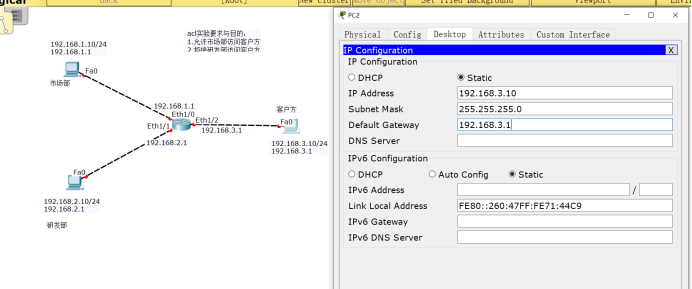
1.2配置路由器接口信息(配置网关地址)
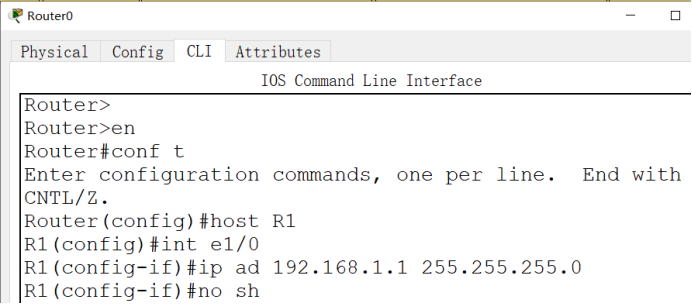
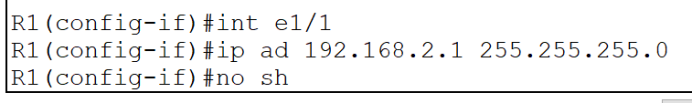
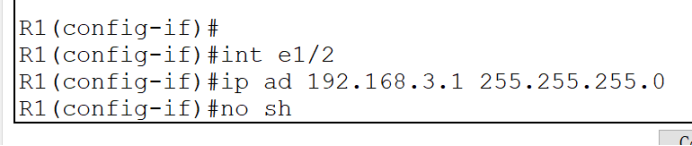
此时三个终端之间可以通信
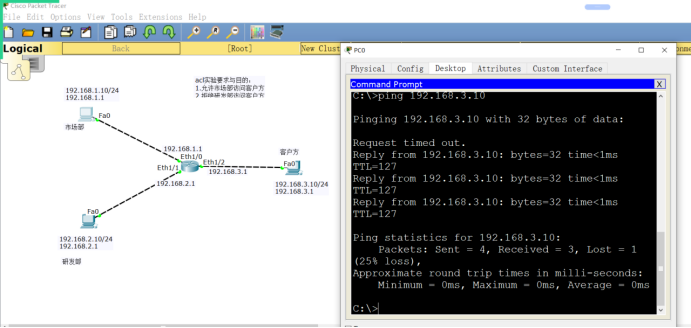
为何三个不同网段的终端设备可以通信?
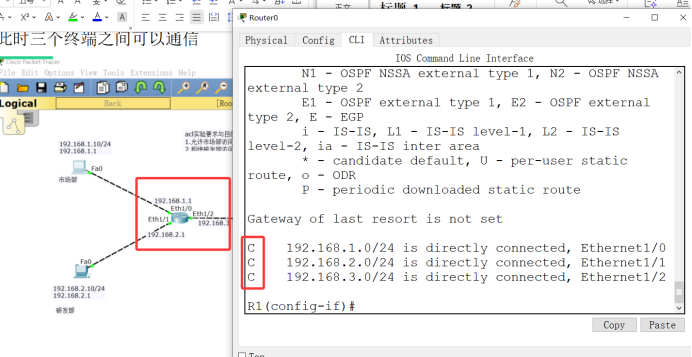
因为三个终端的网段都是直连路由所以能通信。
现在的任务是拒绝研发部192.168.2.10访问客户端192.168.3.10
先配一条ACL规则,再应用该规则到某个接口上(本例中使用e1/1)
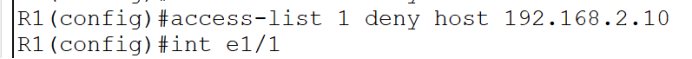
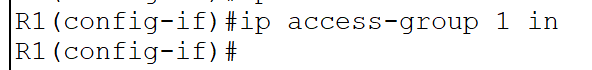
测试效果如下图(研发部的流量被拒绝进入路由器)
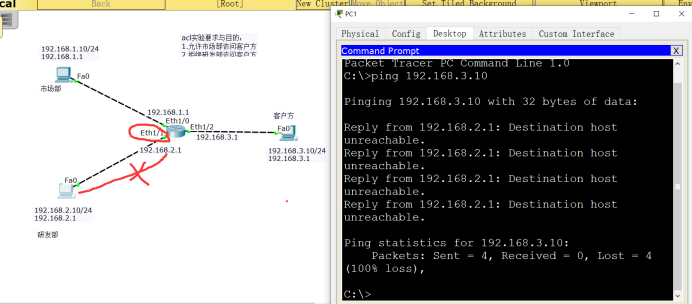
如何删除ACL,从接口上删除应用。(使用no命令)
两种操作方式:
1.删除ACL;
2.从接口上删除应用ip access-list group in/out
用实验证明,从接口上删除应用并不删除ACL
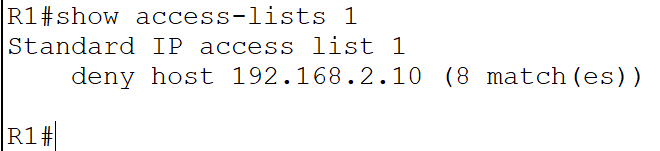
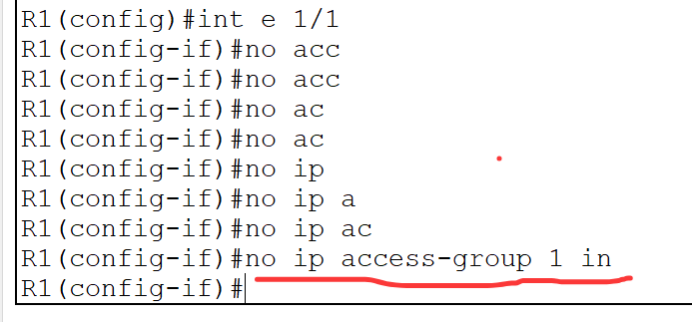
从e1/1接口上删除了ACL规则的应用,效果如下
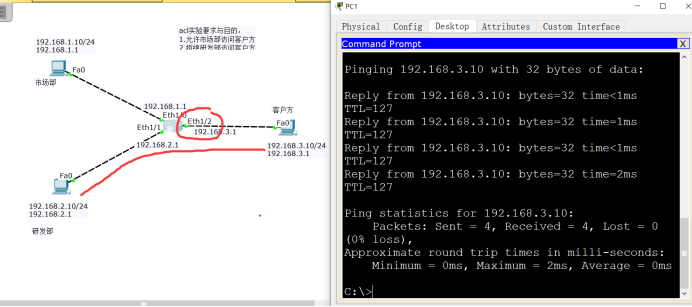
将此应用用于路由器的出口,然后再测试实验效果
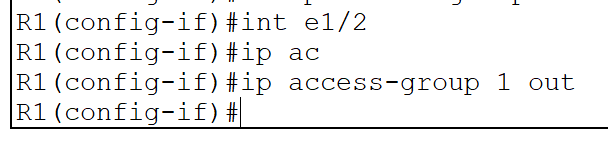
测试效果如下
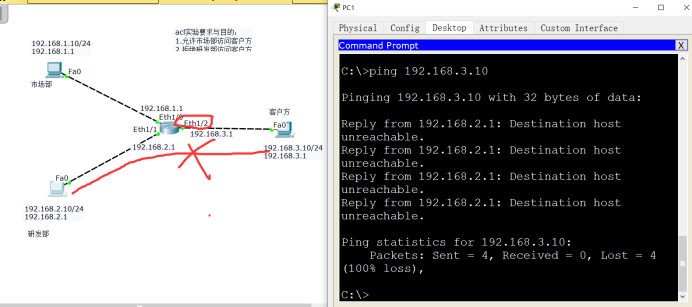
小结:第一步删除接口上的应用,第二步将此应用用于另外一个接口上。如果这个规则影响到了其他设备,例如市场部的流量也不能访问客户端,情况如下:
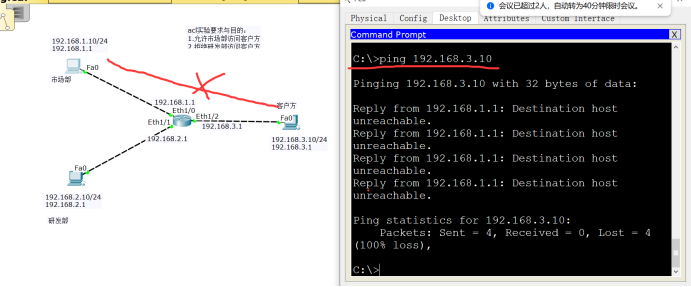
遇到这个问题后,需要审核已有的ACL规则并修改,直到不影响市场部访问客户端为止。
一般来说拒绝的规则应该放置在举例源靠近的地方(本案例中的入口位置)
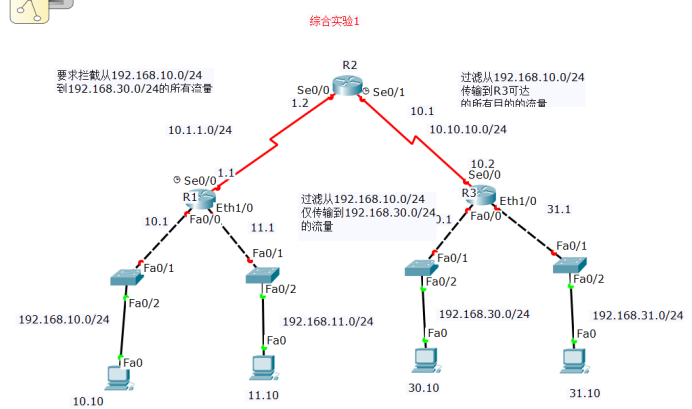
实验步骤:
1.完成基本配置
1.1配置所有的PC端
1.2配置路由器的接口地址(网关IP)
2.配置路由使得网络能够通信
R1
rou ospf 1
network 192.168.10.0 0.0.0.255 area 0
network 192.168.11.0 0.0.0.255 area 0
network 10.1.1.0 0.0.0.255 area 0
R2
rou ospf 1
network 10.1.1.0 0.0.0.255 area 0
network 10.10.10.0 0.0.0.255 area 0
R3
rou ospf 1
network 192.168.30.0 0.0.0.255 area 0
network 192.168.31.0 0.0.0.255 area 0
network 10.10.10.0 0.0.0.255 area 0
3.测试网络连通性
配置ACL规则并应用与接口