Linux tcpdump抓包实践(以http为例)

捕获HTTP流量并保存为wireshark格式文件(pcap格式文件)

  1. ‌基本命令 ‌:

    使用tcpdump捕获所有流量的基本命令如下:

    bash 复制代码
    sudo tcpdump -i any -w output.pcap port 80 or port 443

    这里,-i any表示监听所有网络接口,-w output.pcap指定输出文件名为output.pcap,port 80 or port 443表示只捕获到80端口(HTTP)和443端口(HTTPS)的数据包。

  2. ‌捕获特定方向的流量 ‌:

    若只想捕获进入或离开特定IP地址的流量,可以指定源或目标IP地址,例如:

    bash 复制代码
    sudo tcpdump -i any -w output.pcap src host 192.168.1.100 or dst host 192.168.1.100 and (port 80 or port 443)

    这个命令将捕获从IP地址192.168.1.100发往任何地方或从任何地方到192.168.1.100的HTTP和HTTPS流量。

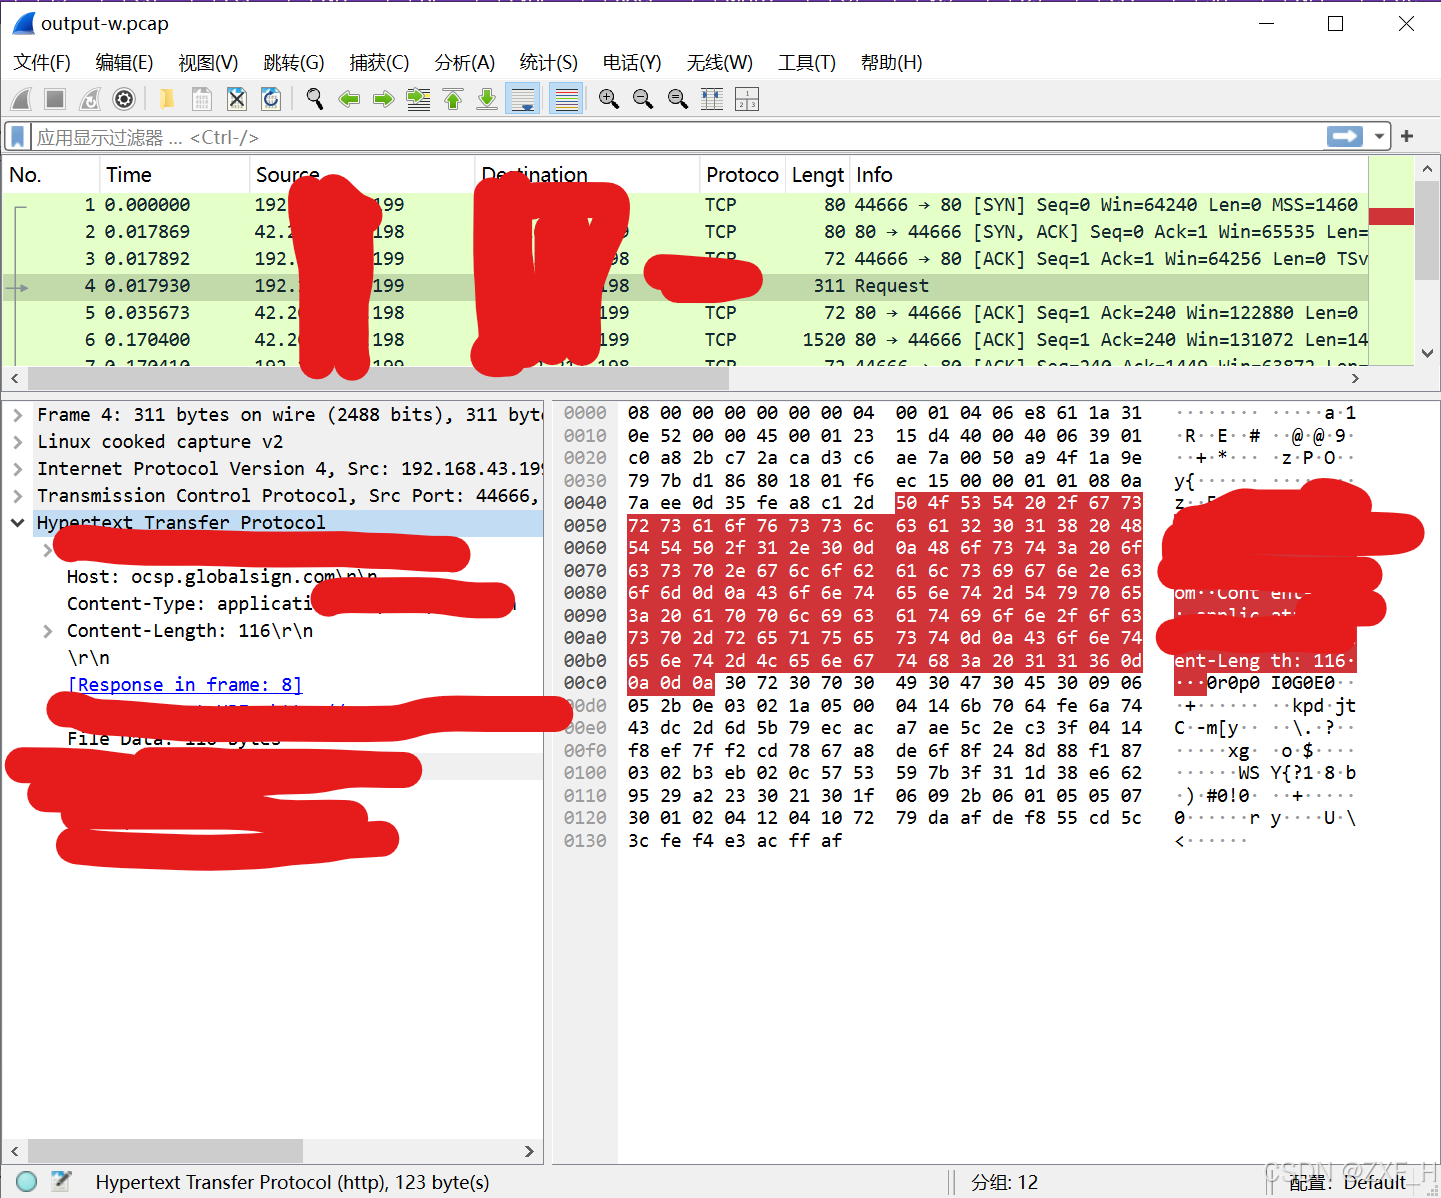
  3. 使用wireshark查看数据包

相关推荐
此生决int3 小时前
Linux系列(08)——进程控制
linux·运维·驱动开发
Percep_gan4 小时前
Linux中安装gitea,很详细
linux·elasticsearch·gitea
Rabitebla13 小时前
【Linux 底层原理】进程(十):进程等待详解---从僵尸进程到 wait、waitpid 与 status
linux·c++·笔记·学习·visual studio
Android系统攻城狮18 小时前
Linux FFmpeg深度解析之avcodec_default_get_encode_buffer调用流程与实战(二十八)
linux·运维·服务器·ffmpeg·车载音视频·ffmpeg音视频
程序员初一18 小时前
8080 打不开的四层定位:监听地址、ufw、DOCKER 链、安全组
linux·ssh
程序开发阿元18 小时前
swappiness 60 和 10 差在哪:一台 1C1G 的三轮对比
linux·ssh
无足鸟ICT19 小时前
【RHCA+】mpstat命令(监控CPU)
linux
GeW20 小时前
新质生产力Linux和数据库为啥这么关键
linux
番茄啊20 小时前
linux 开启xftp连接
linux·运维·服务器
CodeYp201920 小时前
第1讲:Linux 基础指令
linux·指令