ElasticSearch部署
ElasticSearch是一个实时的分布式搜索引擎和分析引擎,可以用于全文搜索,结构化搜索以及分析。建立在全文搜索引擎Apache Lucene基础上的搜索引擎,使用Java编写。
主要特点:
- 实时分析
- 分布式实时文件存储,并将每一个字段编入索引
- 文档导向,所有对象称为文档。
- 高可用、易扩展,支持集群、分片、复制
- 接口友好,支持JSON。
前置操作
- 配置JDK(文中版本是jdk1.8)
- 系统环境变量配置
shell
#编辑系统限制
sudo vi /etc/security/limits.conf
#添加以下内容:
jiang soft nofile 65536
jiang hard nofile 65536
jiang  soft nproc 4096
jiang hard nproc 4096

#编辑 sysctl 配置
sudo vi /etc/sysctl.conf
#添加:
vm.max_map_count=262144

#应用配置
sudo sysctl -p- 下载elasticsearch部署包
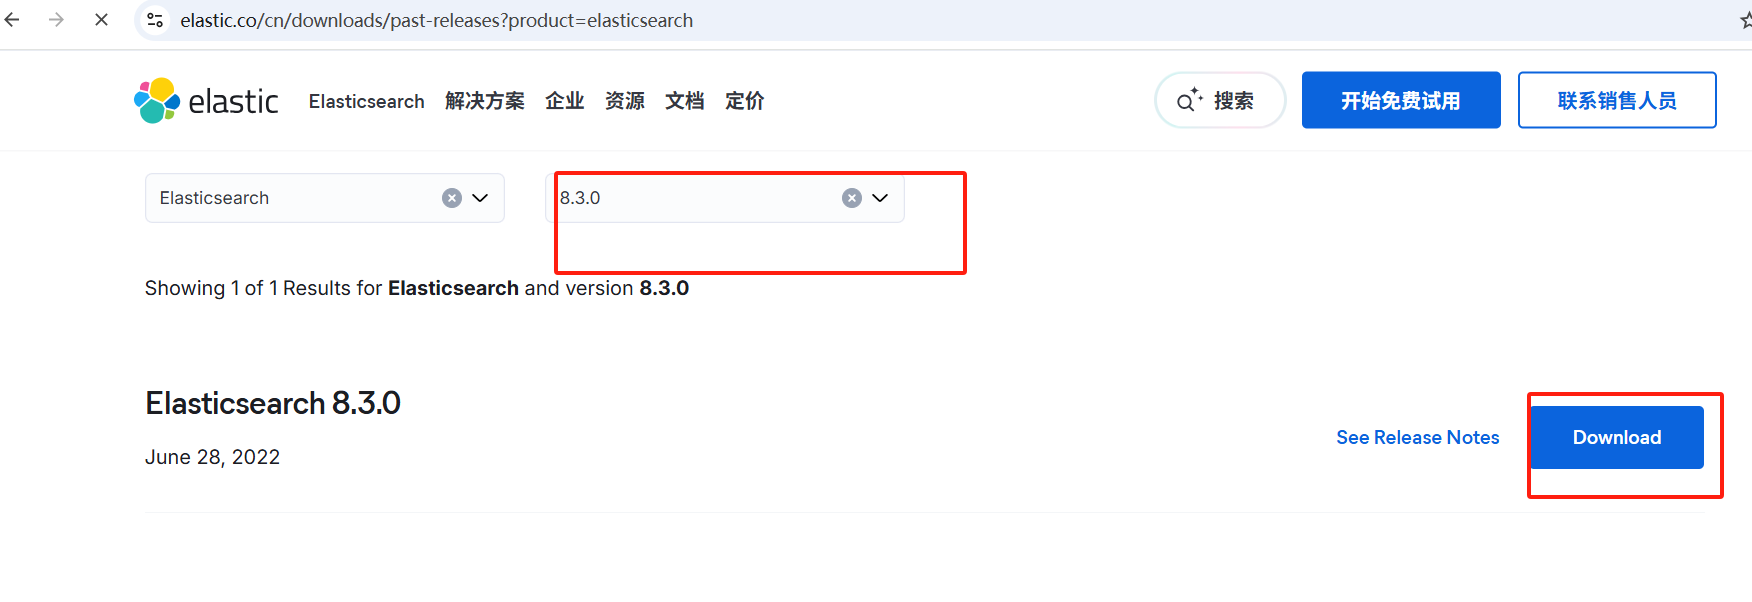
下载地址:https://www.elastic.co/cn/downloads/past-releases?product=elasticsearch
- 解压
shell
tar -zxvf elasticsearch-8.3.0-linux-x86_64.tar.gz -C /data- 修改配置文件
config/elasticsearch.yml
yaml
path.data: /data/elasticsearch-8.3.0/data
path.logs: /data/elasticsearch-8.3.0/logs
network.host: 0.0.0.0
http.port: 9200
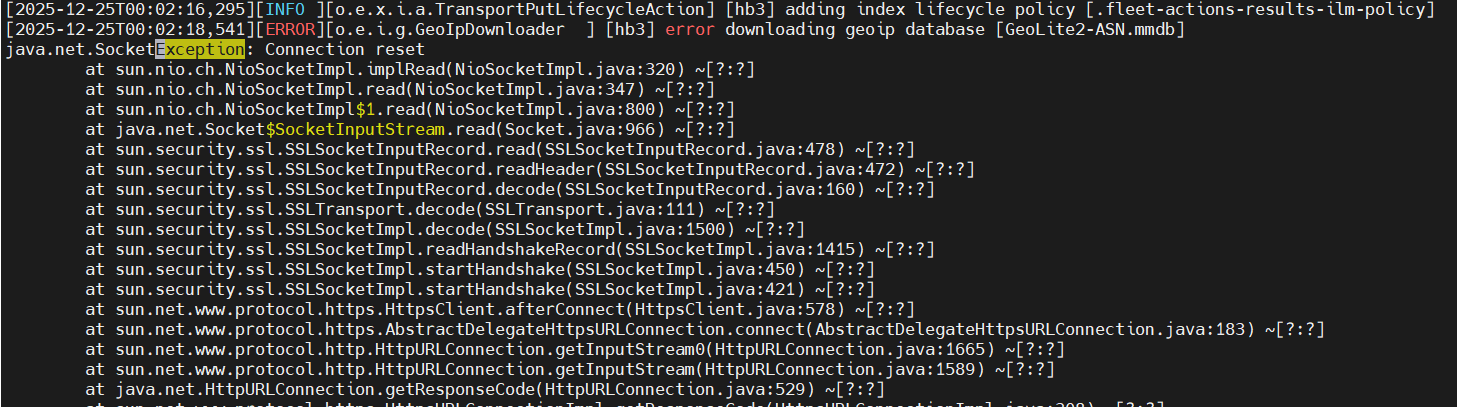
ingest.geoip.downloader.enabled: false
discovery.type: single-node - path.data 设置数据存储路径
- path.logs 设置日志存储路径
- network.host 网络绑定
- http.port 暴露服务的端口
- discovery.type: 标识启动是单机模式
- ingest.geoip.downloader.enabled 禁止下载geoip,默认会进行下载,日志会打印报错。
- 启动ES服务
注意ES默认不允许root启动,所以在进行部署elasticsearch时,需要用普通用户
shell
bin/elasticsearch -d- -d 表示后台启动
注意第一次启动后,会生成elastic默认的随机密码,
不过不需要记,可以进行重置
- 重置密码
这里将密码设置跟账户名称一致
shell
bin/elasticsearch-reset-password -u elastic -i6.验证
shell
curl -k -u elastic:elastic https://localhost:9200/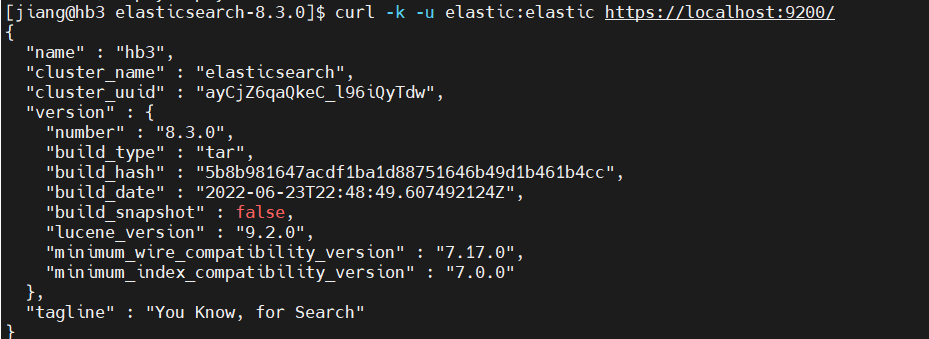
Kibana部署
Kibana是一款基于Apache开源协议,使用JavaScript语言编写,为ElasticSearch提供分析和可视化平台。开源在ES中索引数据并进行各种数据维度的分析。
- 下载
shell
https://www.elastic.co/cn/downloads/past-releases?product=kibana
- 解压
shell
tar -zxvf /opt/soft/kibana-8.3.0-linux-x86_64.tar.gz -C /data- 配置修改
用户kibana_system 需要手动重置下密码,在elasticsearch部署目录执行
shell
bin/elasticsearch-reset-password -u kibana_system -iconfig/kibana.yml
shell
server.host: "hb3"
elasticsearch.hosts: ["https://hb3:9200"]
elasticsearch.username: "kibana_system"
elasticsearch.password: "123456"
elasticsearch.ssl.certificateAuthorities: [ "/data/elasticsearch-8.3.0/config/certs/http.p12" ]
elasticsearch.ssl.verificationMode: none
i18n.locale: "zh-CN"- server.host 设置服务部署主机名称 默认是localhost
- elasticsearch.hosts elasticsearch服务,默认情况是8.x版本开始开启安全认证,需要用https协议访问
- elasticsearch.username 用户
- elasticsearch.password 密码
- elasticsearch.ssl.certificateAuthorities 安全认证文件,指向es家目录下面的认证文件
- elasticsearch.ssl.verificationMode 设置认证模式
- i18n.locale kibana前端显示语言,默认是en
- 启动
shell
bin/kibana可以通过nohup后台启动
- 验证
访问主机名称:5601。