CVE-2025-4123_ Grafana 安全漏洞

CVE-2025-4123_ Grafana 安全漏洞

  • [1. 漏洞原理](#1. 漏洞原理)
  • [2. 漏洞危害](#2. 漏洞危害)
  • [3. 漏洞修复](#3. 漏洞修复)

CVSS评分:6.1

1. 漏洞原理

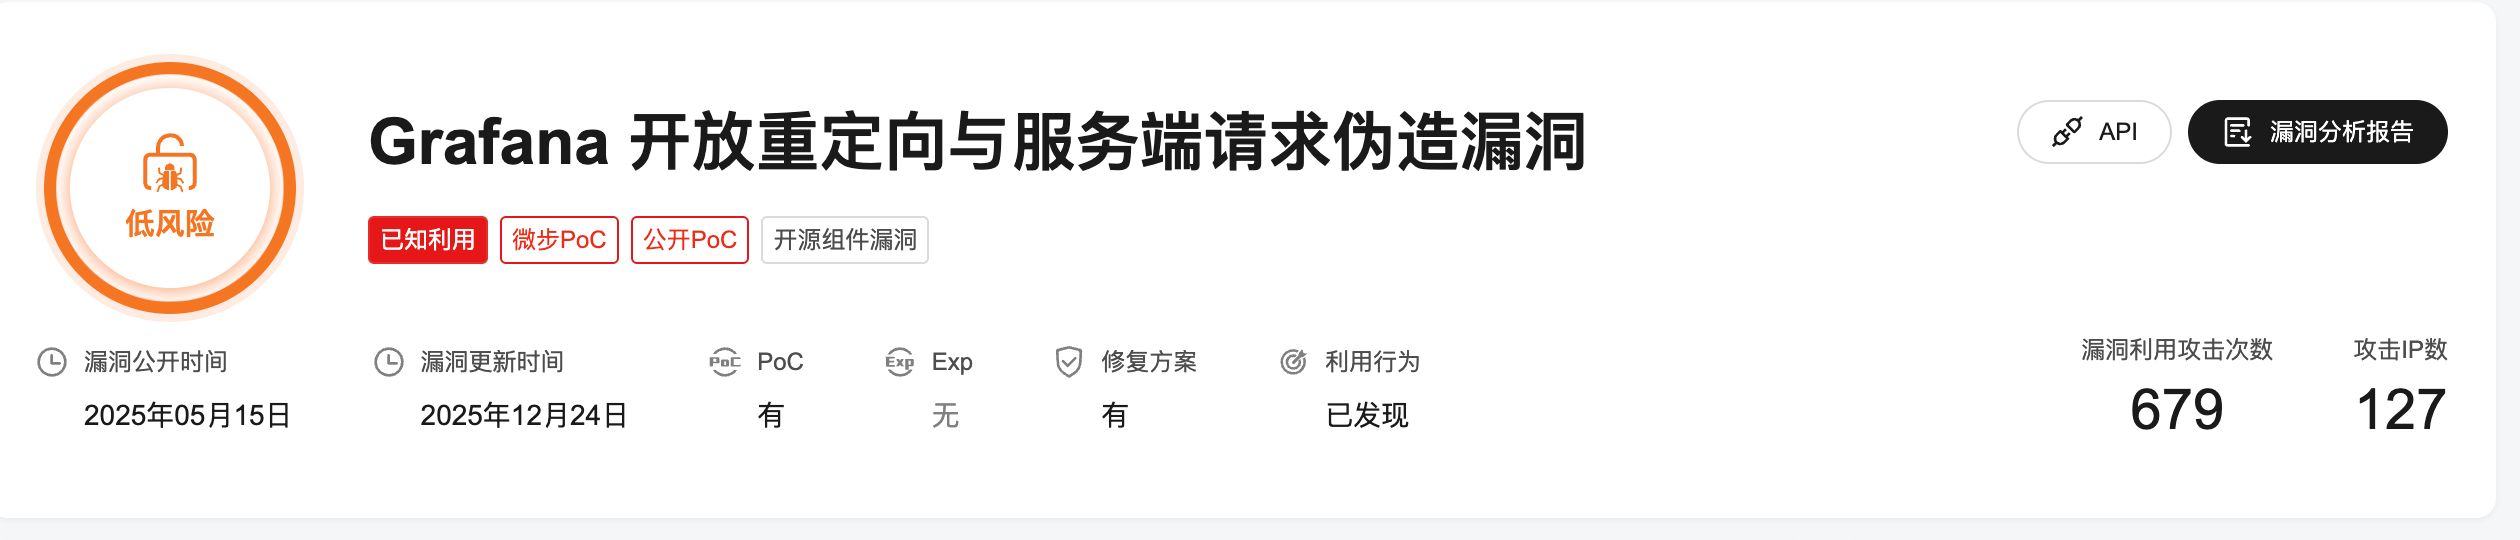
由于static.go在处理静态资源重定向逻辑时,未对原始URL路径进行处理,导致可以通过重定向到托管将执行任意 JavaScript 的前端插件的网站,执行恶意的js文件,导致跨站脚本漏洞形成

如果安装了 Grafana Image Renderer 插件,攻击者甚至可将开放重定向用于服务器端请求伪造(SSRF),允许读取内部服务数据

2. 漏洞危害

该漏洞的最大危害在于,在某些条件下,可以实现伪造服务器端请求 (SSRF),需要进一步做漏洞验证

微步为低风险,一般内网资产不需要关注此漏洞
3. 漏洞修复

官方补丁已发布于 2025-05-21 / 05-23,包含修复 CVE-2025-4123 的多个版本

相关推荐
Flynt10 小时前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
地平线开发者16 小时前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶
艾莉丝努力练剑17 小时前
【AI大模型接入SDK】C++的SessionManager 线程安全
java·开发语言·前端·c++·人工智能·学习·安全
国科安芯17 小时前
CAN FD一升到5Mbps就误码:位定时、终端与共模的现场排查顺序——ASM1042S2S在星载分布式总线中的FAE实践
分布式·安全·架构·canfd·dcdc·抗辐射·载荷
云上工程笔记19 小时前
企业接入大模型API怎么选平台?2026年模型覆盖、接口兼容、安全与成本评估指南
安全
FungLeo20 小时前
FengCMS ·PHP+MySQL 升级实录 · 安全加固的克制:一份“不做什么“清单,比修了几个漏洞更重要
mysql·安全·php·安全加固·fengcms
安心联-车辆监控管理系统21 小时前
以事实为基础,详解车辆主动安全相关功能
大数据·人工智能·安全
杨凯凡1 天前
Spring AI MCP 多租户安全实战:共享 Session 会串数据吗?工具权限与隔离边界
人工智能·安全·spring
其实防守也摸鱼1 天前
用 Claude Code 重构遗留系统:从评估到落地的完整指南
前端·网络·人工智能·chrome·安全·重构
黑客笔记1 天前
安全态势感知中的资产失陷排名思考
人工智能·算法·网络安全