目前,网络威胁无处不在,无论公共机构还是私营组织,都面临着数据泄露的风险。一个拥有过高权限的账户,就足以让黑客入侵整个组织。
为保护组织免受此类事件影响,你可以根据用户的角色和职责为其分配权限。而这,正是基于角色的访问控制(RBAC)的用武之地。
一、什么是基于角色的访问控制(RBAC)
所谓RBAC,即根据员工的角色和职责为其分配权限与访问权限。许多大型企业存在不同层级的架构,而这些架构需要访问敏感信息。借助RBAC,你可为用户仅提供与其职责相关的访问权限。例如,人力资源(HR)团队的用户可被授予仅创建和修改用户的权限,但无法访问健康记录、财务记录等信息。这一机制能有效降低未授权访问的风险。
在每个系统中手动添加用户、分配权限并更新信息,不仅耗时,还容易出错。这种重复性工作会消耗IT资源,导致团队无法专注于更具战略性的任务。不过,借助合适的工具与资源,这一流程可得到简化并提升效率。
二、ADManager Plus如何实现基于角色的访问控制(RBAC)
ManageEngine 推出的 Active Directory(活动目录)管理与报告解决方案 ADManager Plus,内置了可委派的安全角色。通过减少用户账户管理所需的时间与精力,该功能能有效提升工作效率。此外,安全角色可轻松、统一地委派给任何用户或用户组。
ADManager Plus 允许你创建具有细粒度权限的定制化角色,确保用户仅能访问其工作所需的资源。通过执行最小权限原则并采用即时访问机制,ADManager Plus 有助于最大限度降低安全风险,保护组织数据安全。
ADManager Plus 通过以下方式助力RBAC实施:
向非IT用户委派细粒度角色,并提供审计报告。例如,委派人力资源部门在无需IT管理员协助的情况下,管理基础的用户创建与修改工作。
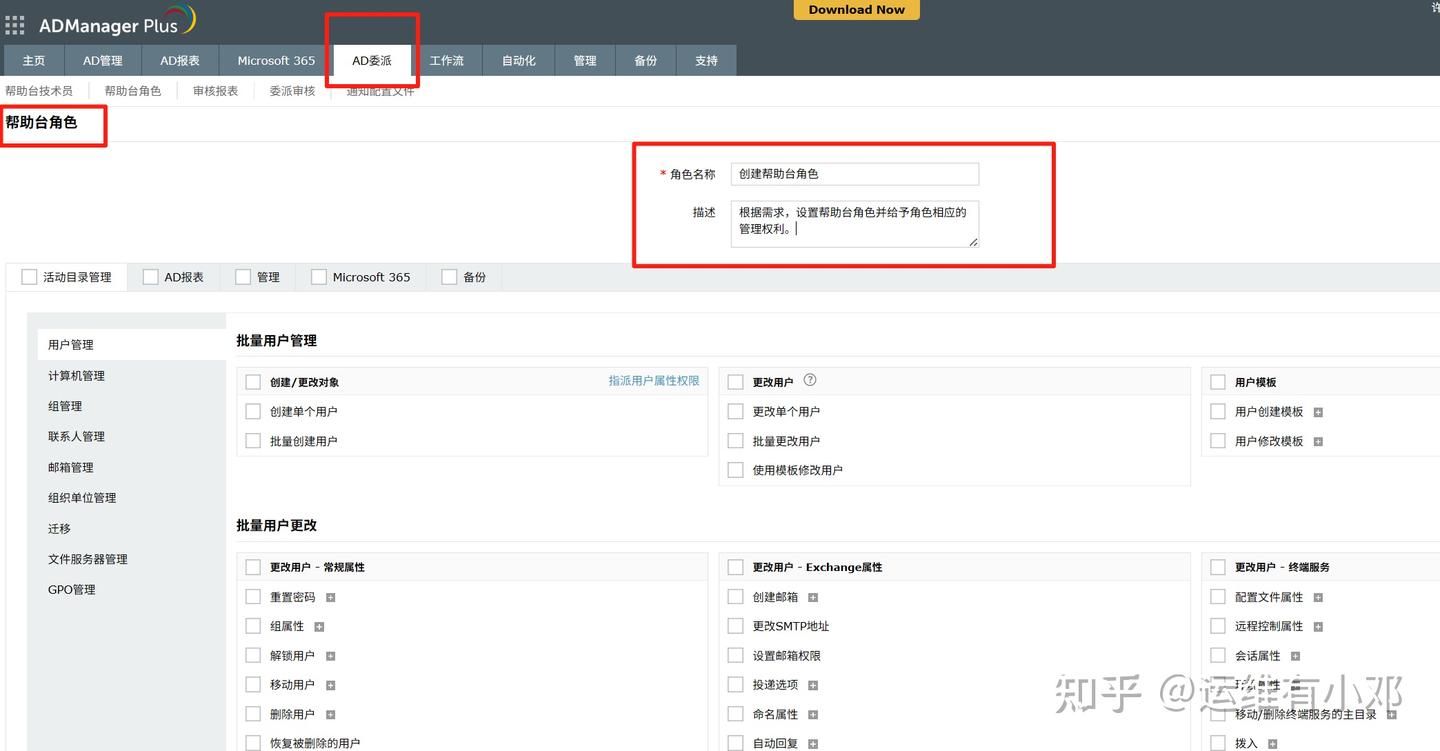
提供可定制的、基于角色的用户配置模板。生成详细报告,助你洞悉用户对关键文件服务器的访问情况。通过这些报告,你可识别潜在的安全风险。

针对所有管理操作实时发送电子邮件或短信警报。
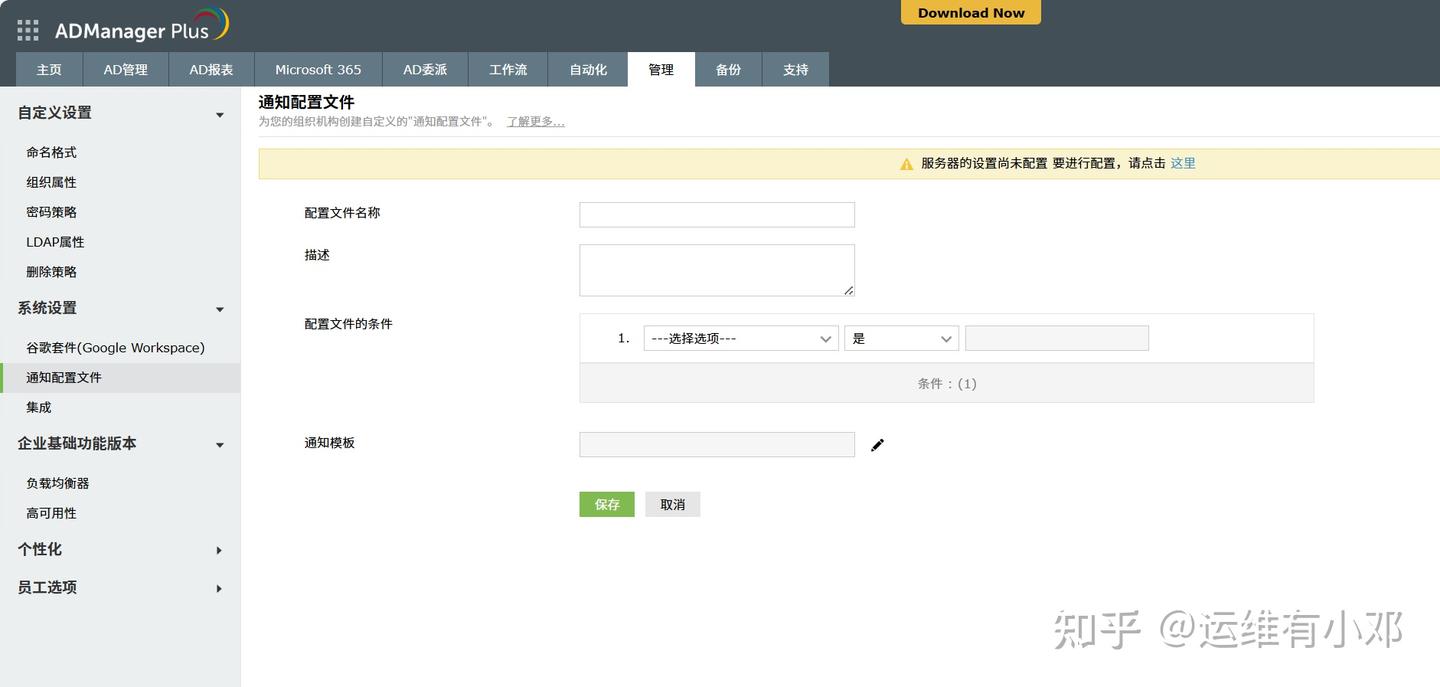
RBAC可成为组织防范网络威胁的防御机制。ADManager Plus 能实现RBAC自动化,简化访问控制流程,为你的IT提供保护!