AD域
AD域:即windwos域,也叫活动目录,给windows环境做服务的
1,集中管理
2,便捷访问网络资源
3,可扩展性更强
工作组:只适合小型网络,地位平等,管理分散,没有集中管理
AD域:地位不平等,管理集中
CA证书
功能:
1,身份验证
2,数据完整性
3,数据机密性
4,操作的不可否认性
对称加密:利用相同的密钥进行加密和解密。处理速度快但不安全
非对称加密:使用两个密码进行加密与解密,这两个密码被称为公钥和私钥
PKL:通过使用公钥技术和数字签名来确保信息安全
X.509:国际信息加密标准
SSL:网络安全传输协议
HTTPS:在http基础上加上了SSL
IPSec:给IP地址进行加密
AD域配置
准备一台windows server,一台windwos10
1)启动windows server
打开服务器管理器,添加角色和功能
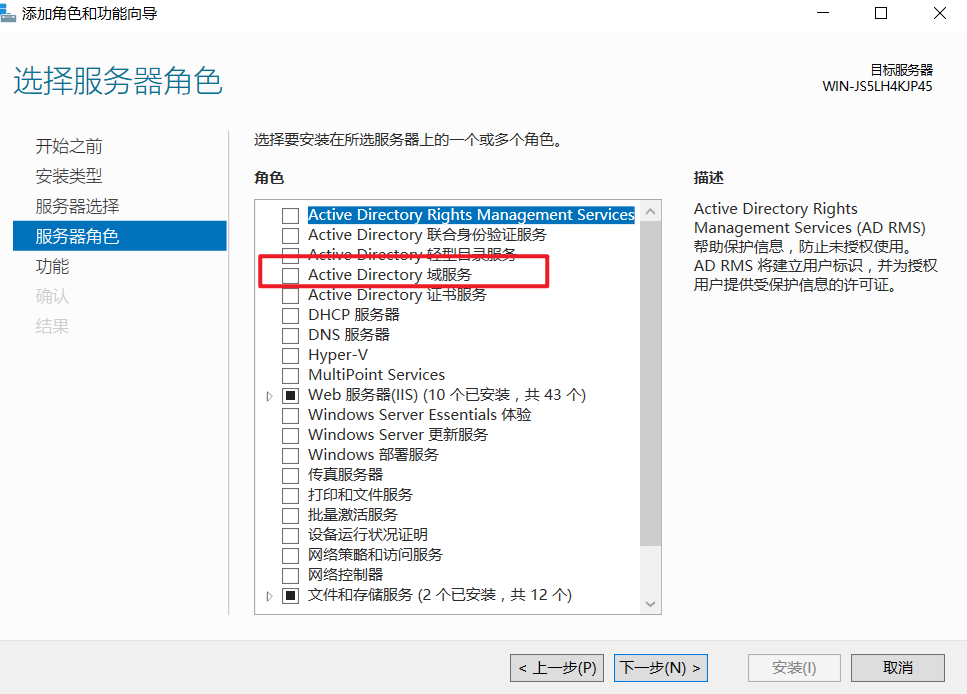
无脑下一步到安装
2)
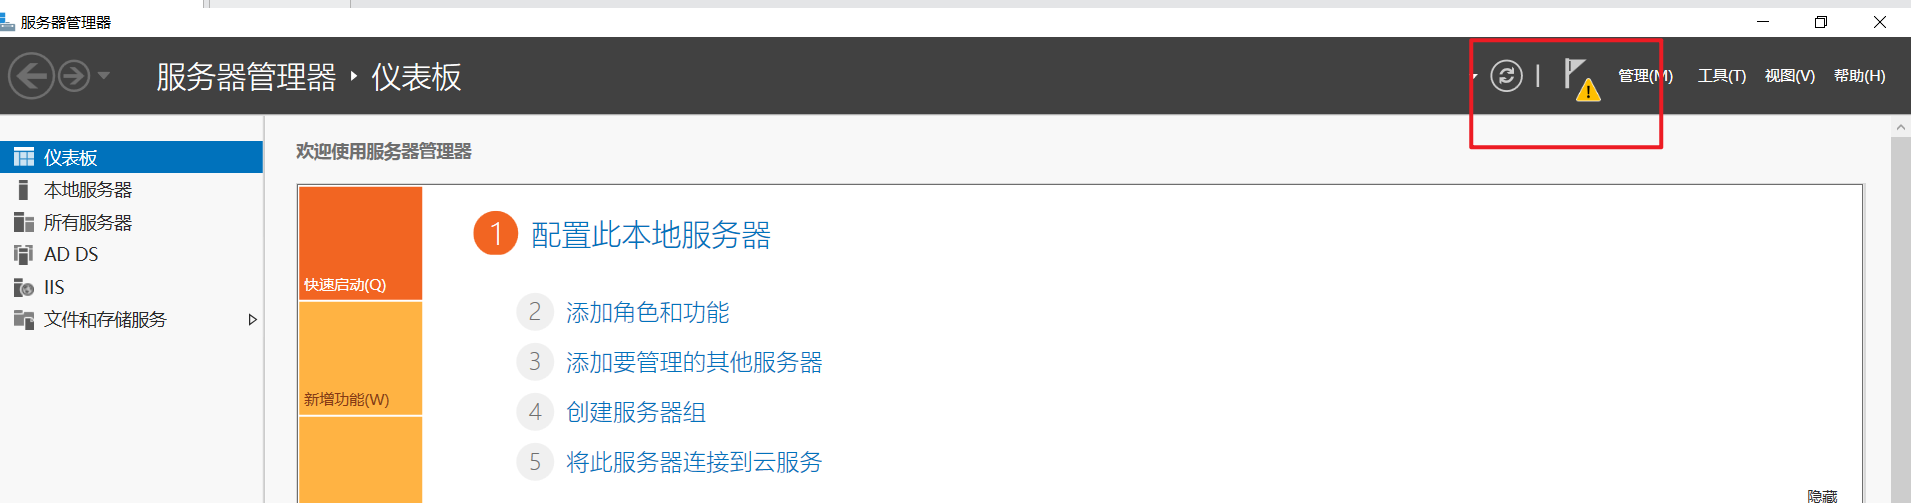
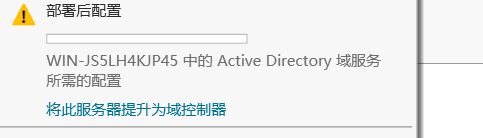
3)
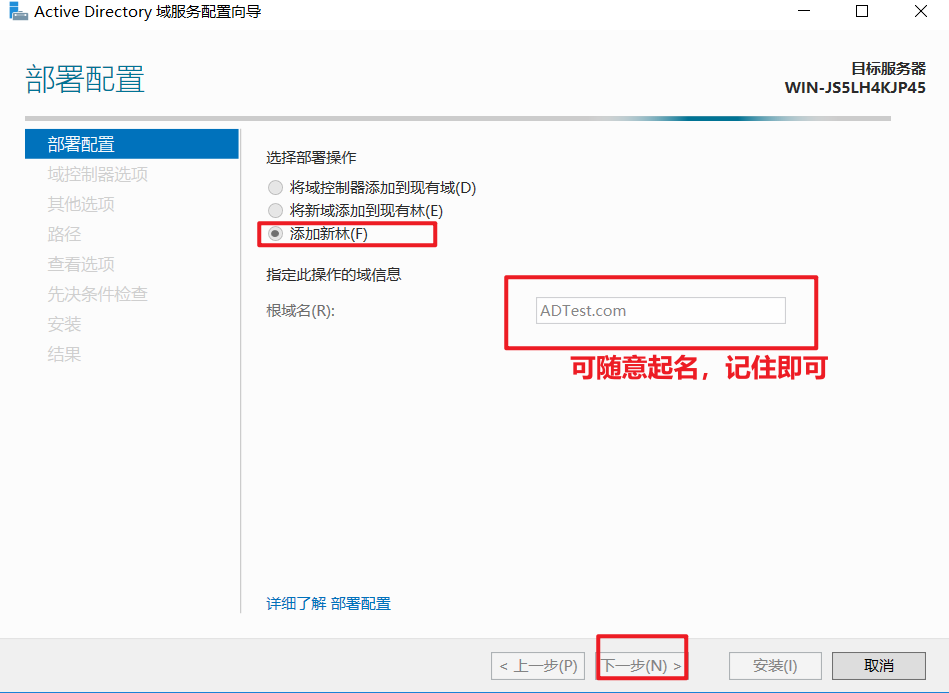
4)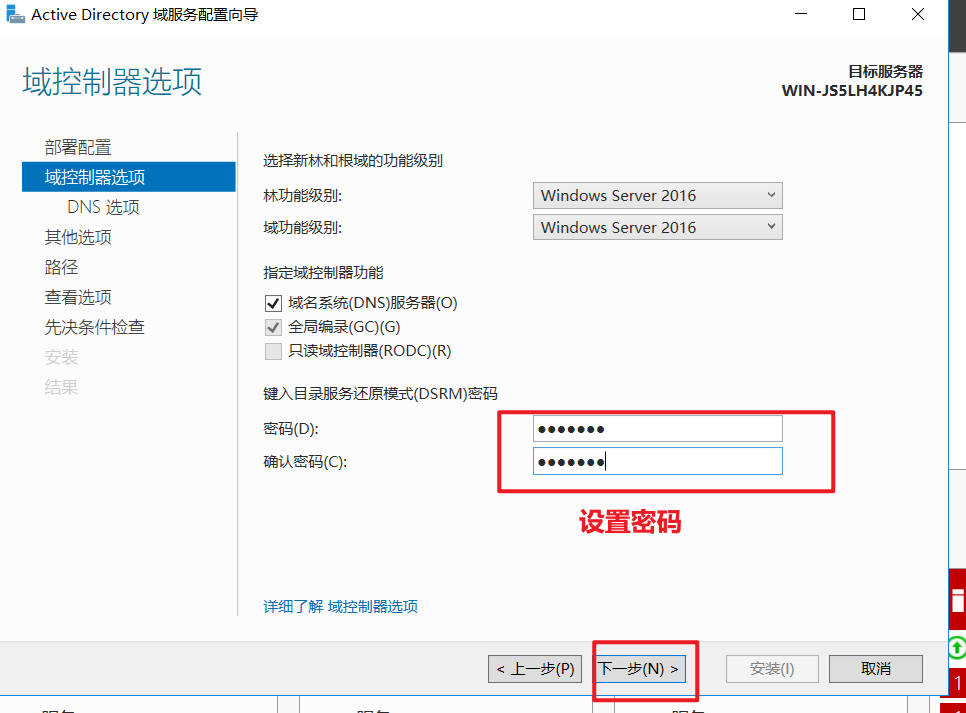
5)一直无脑下一步直到安装
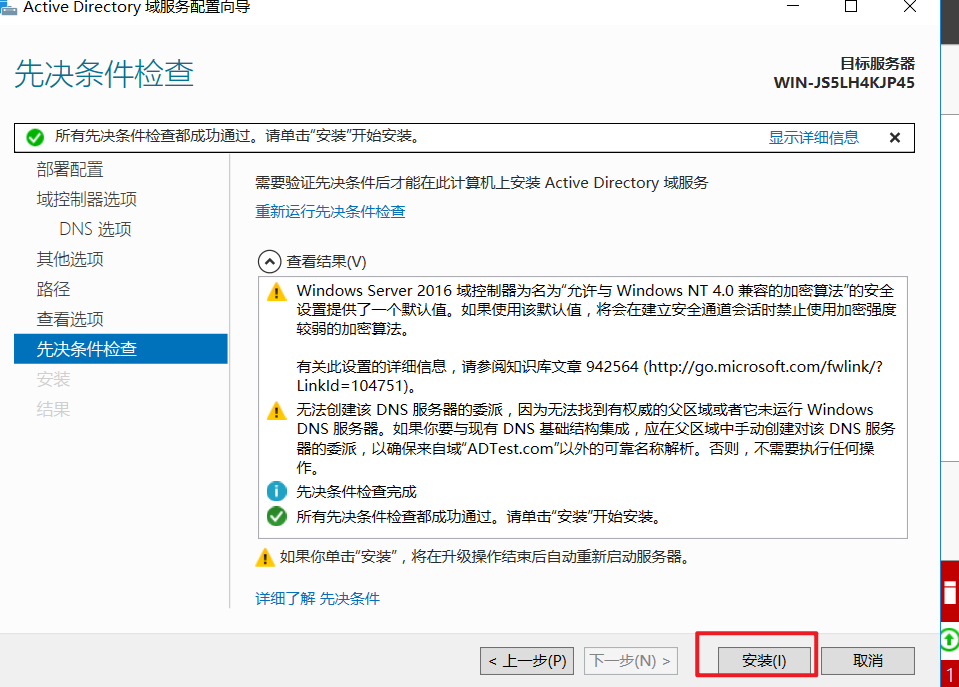
6)
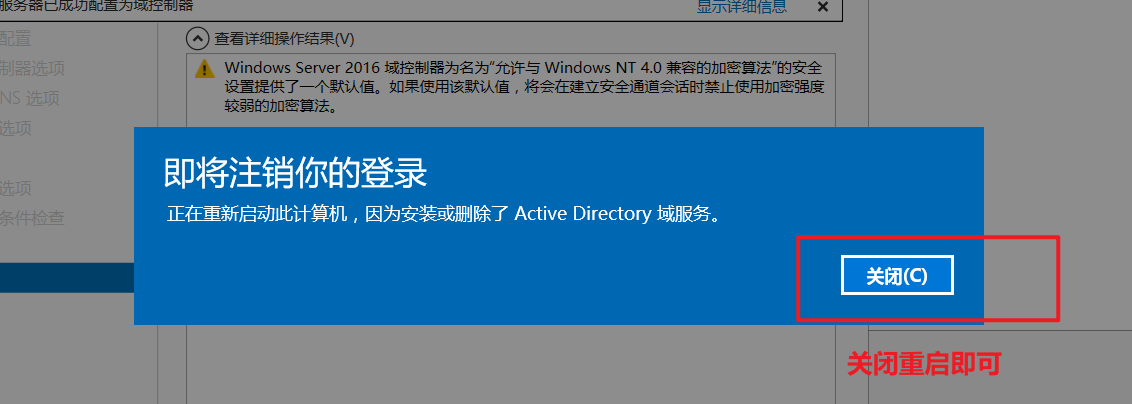
7)启动windows 10
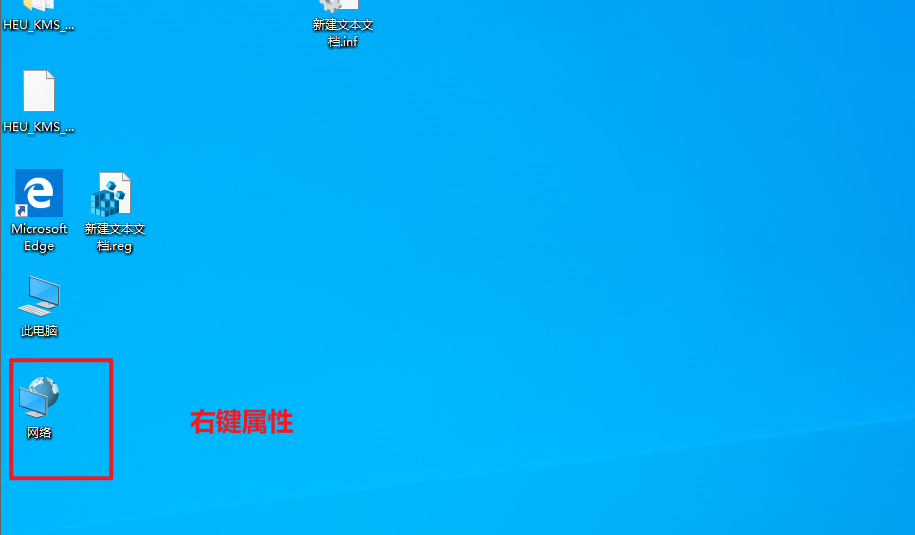
8)
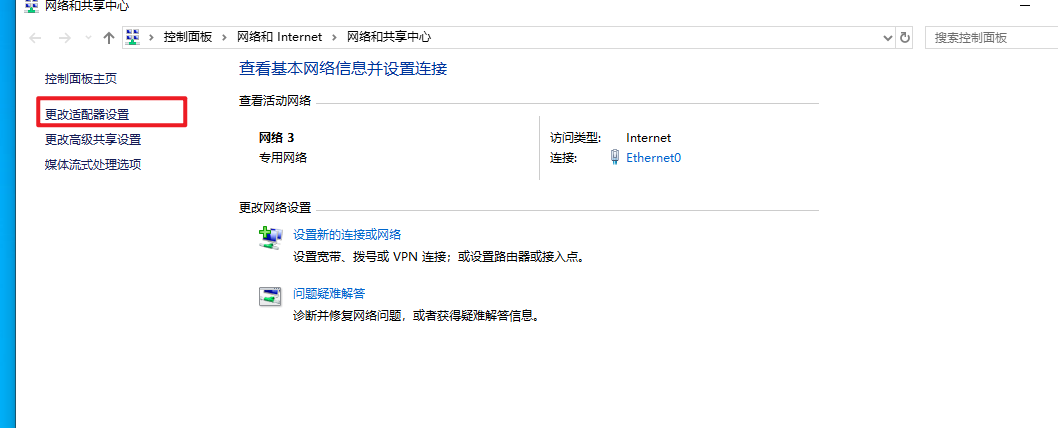
9)
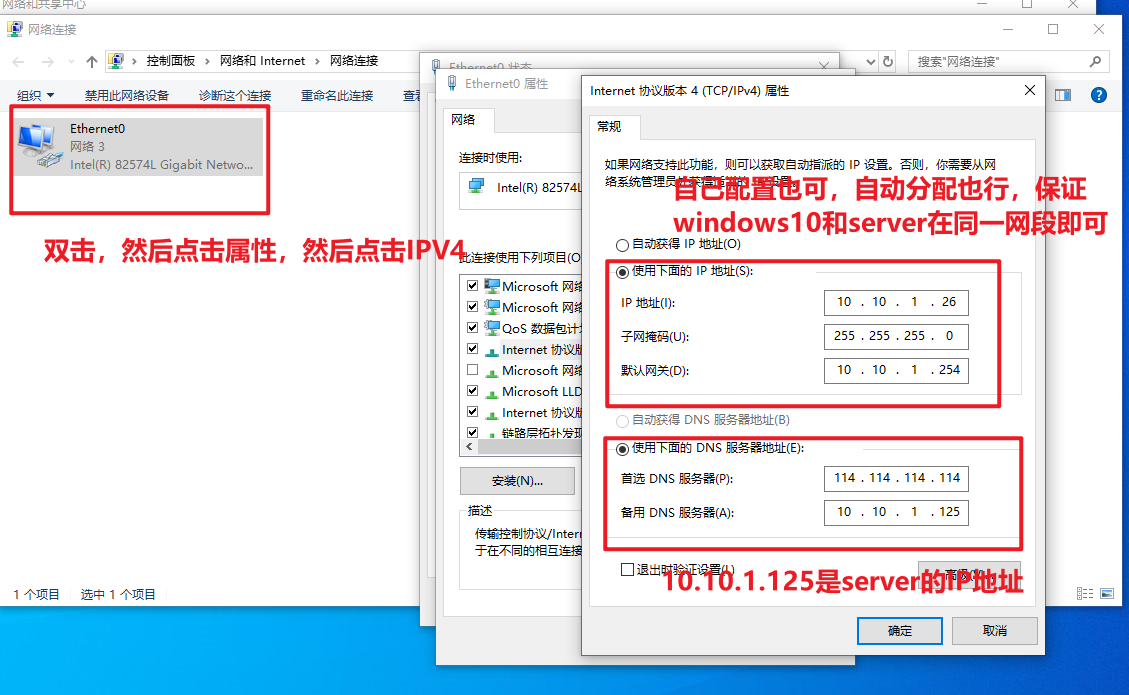
这里最好把server的IP地址放在首选DNS服务器,否则有可能在后面加入域名时候解析不到域名的IP地址
10)回到桌面,右键此电脑,点击属性
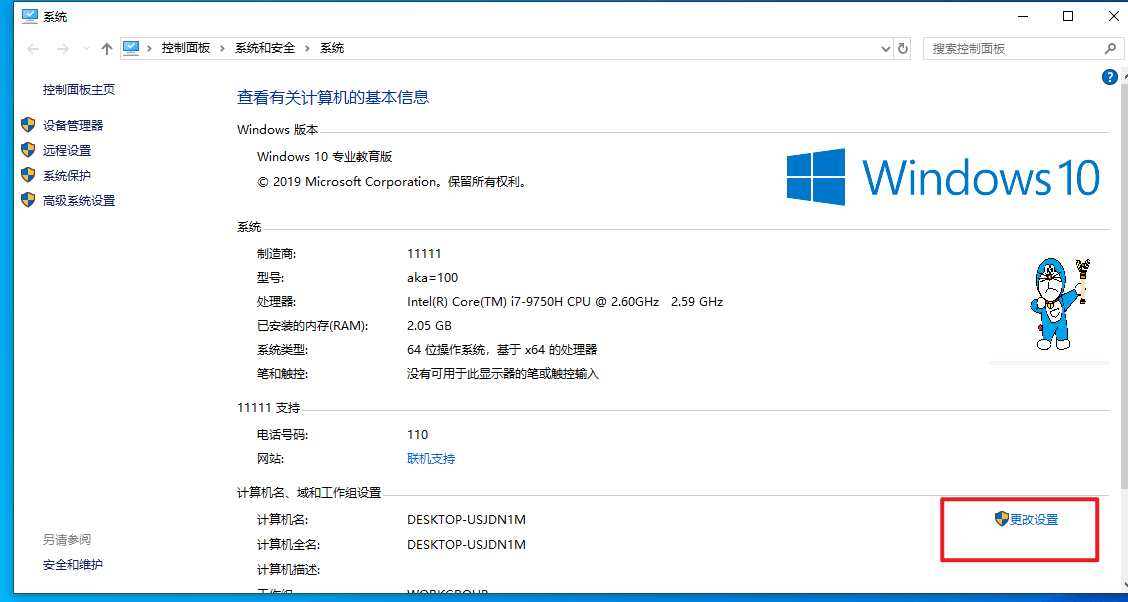
11)
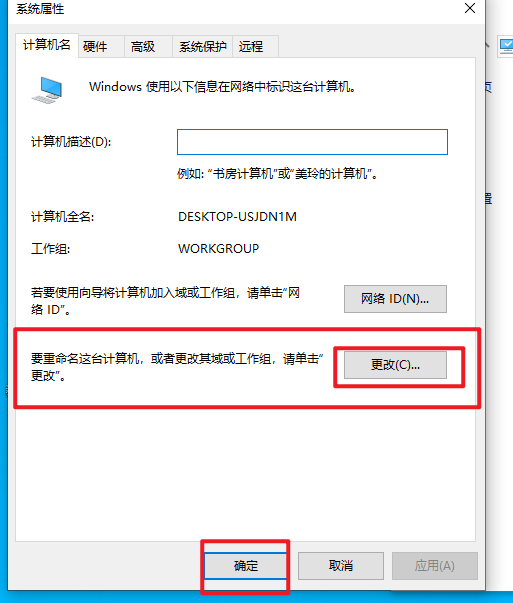
12)
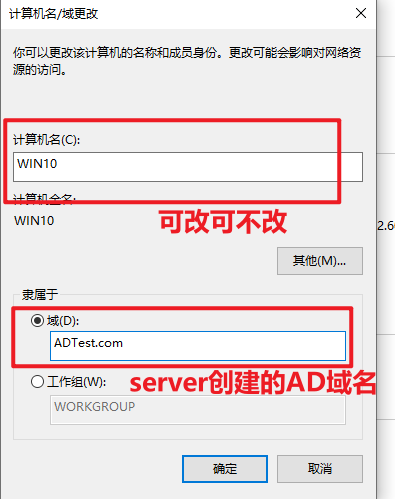
13)
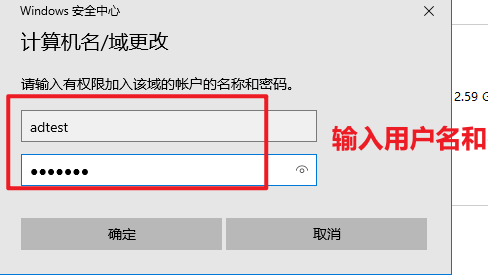
输入用户名和密码,即可加入域
部署CA证书
1)启动windwos server ,打开服务器管理器
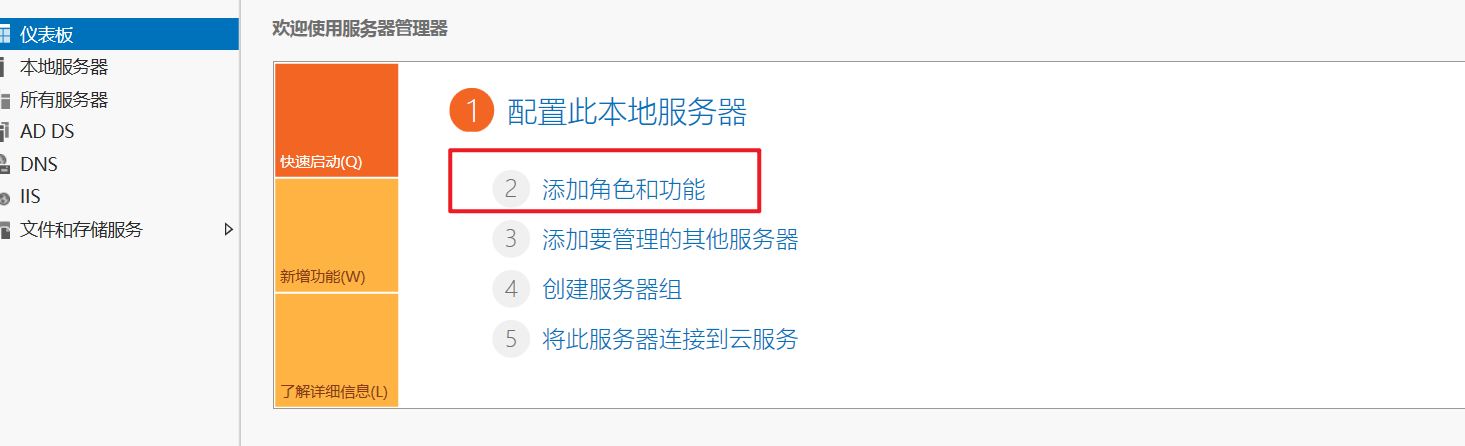
2)
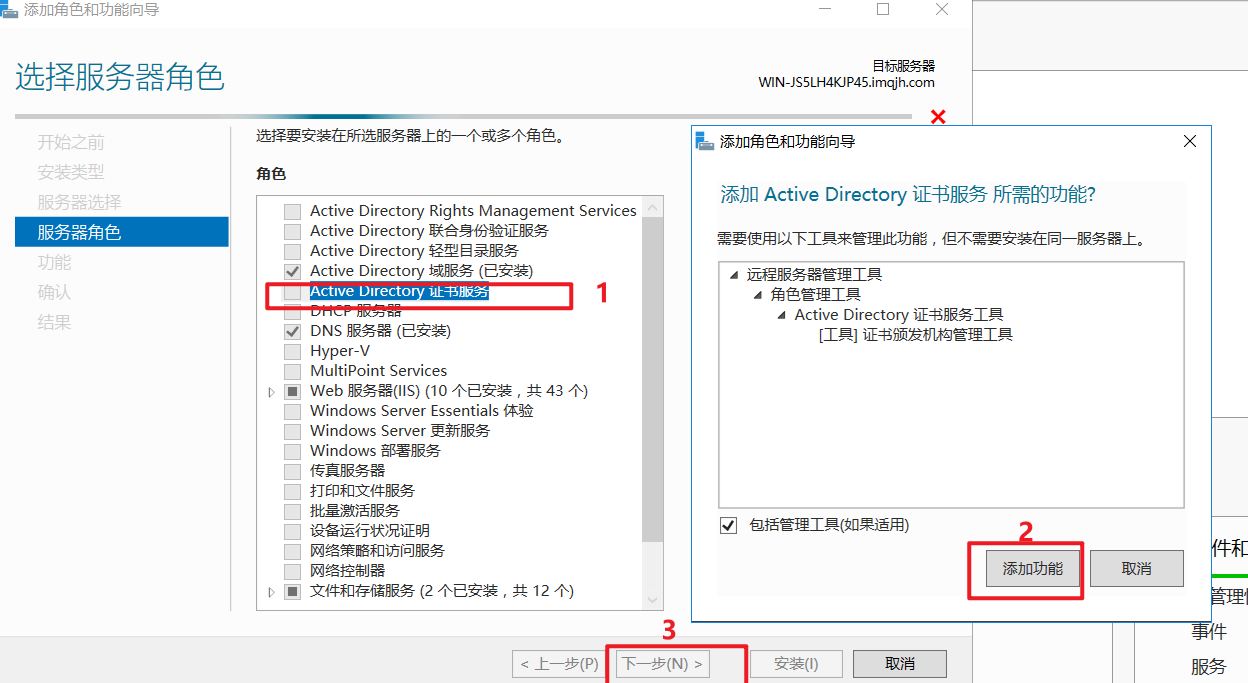
3)无脑下一步,直到
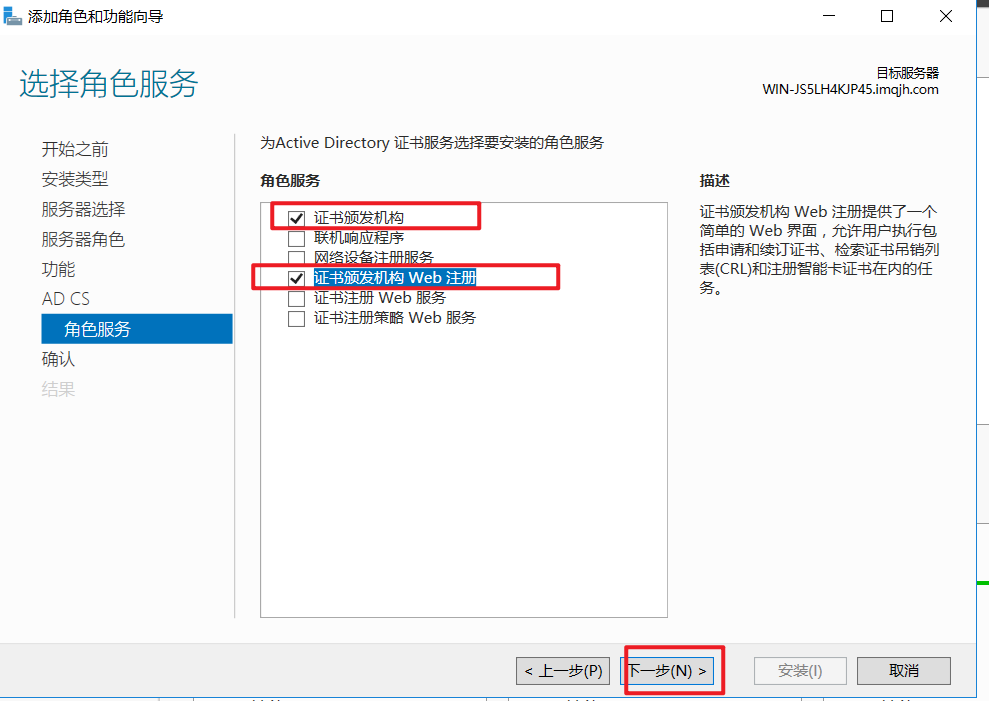
4)
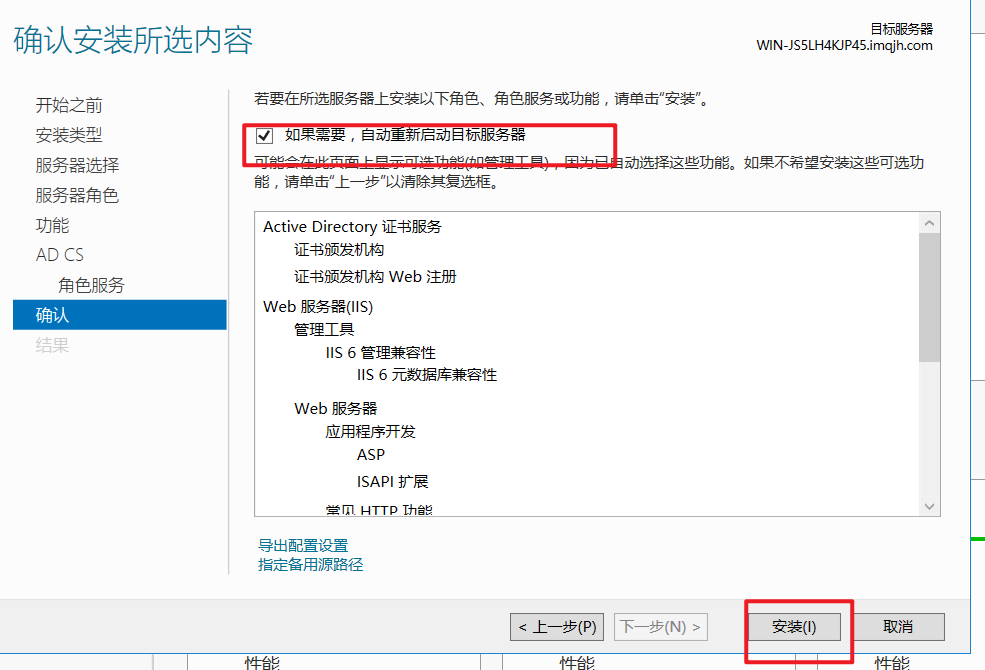
5)
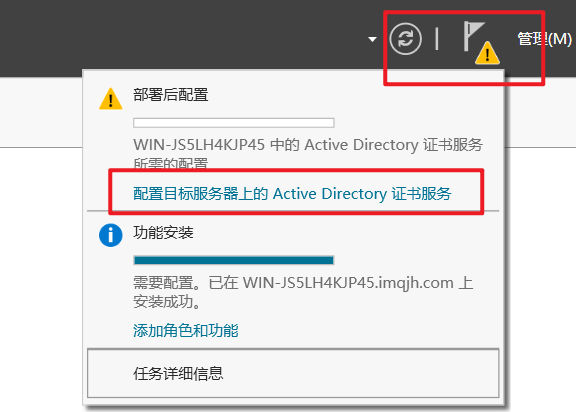
6)下一步
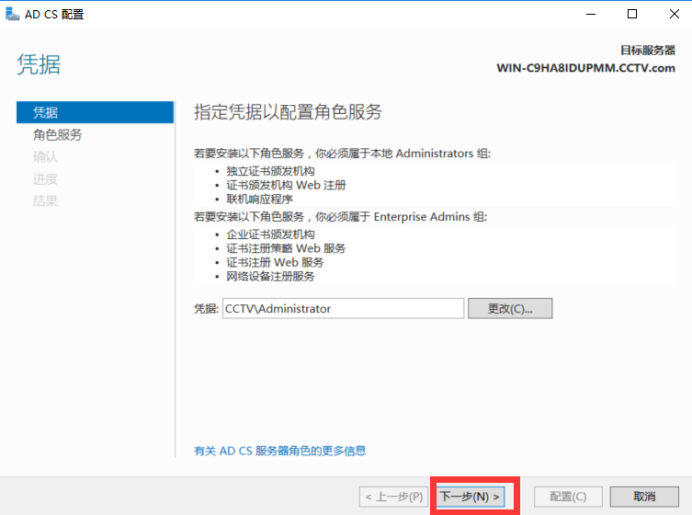
7)
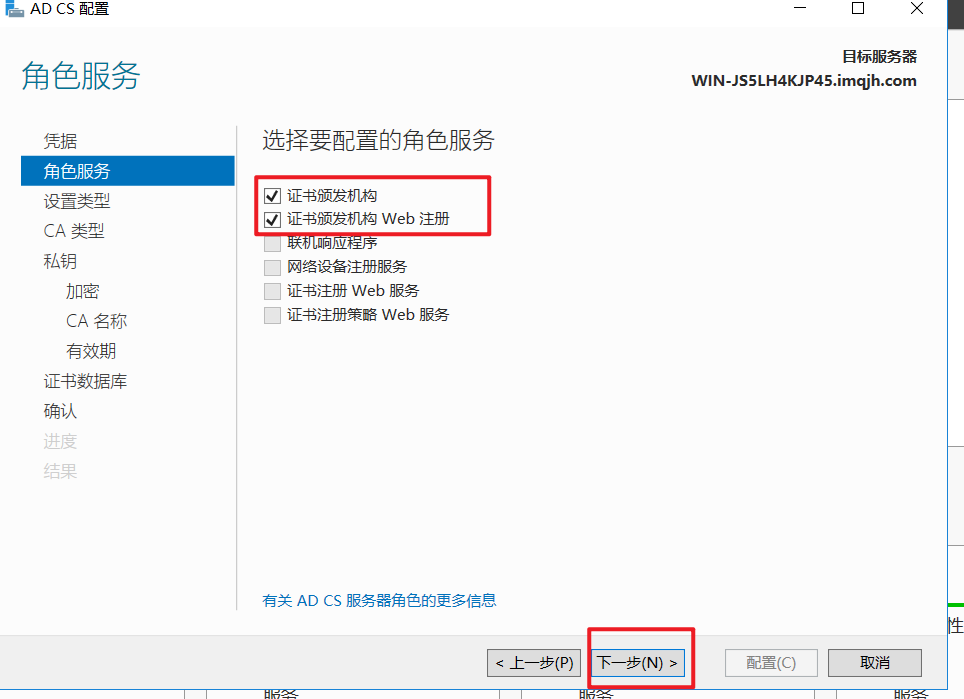
8)无脑下一步直到这里,点击配置
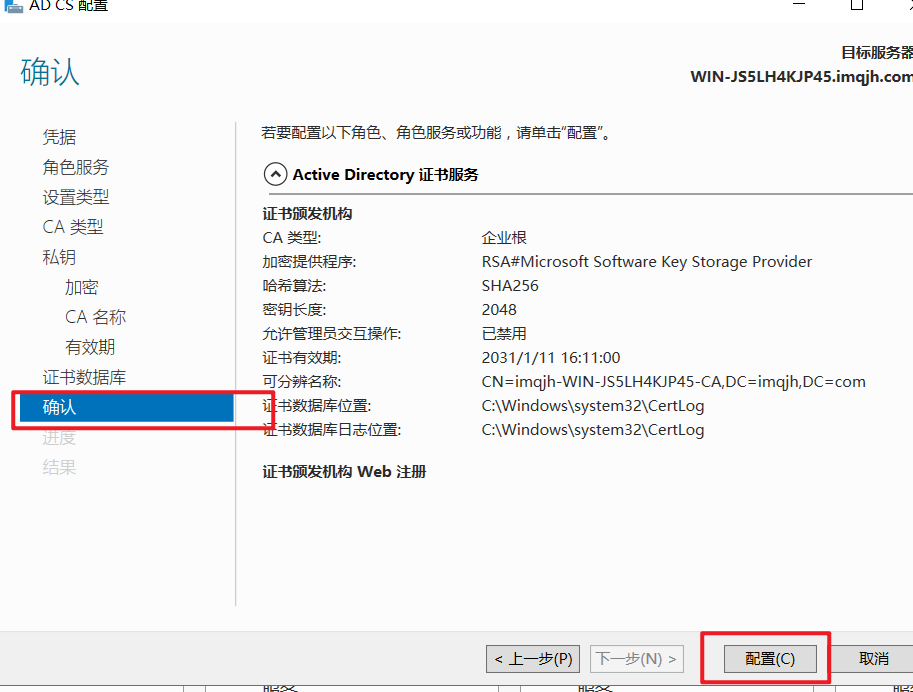
9)
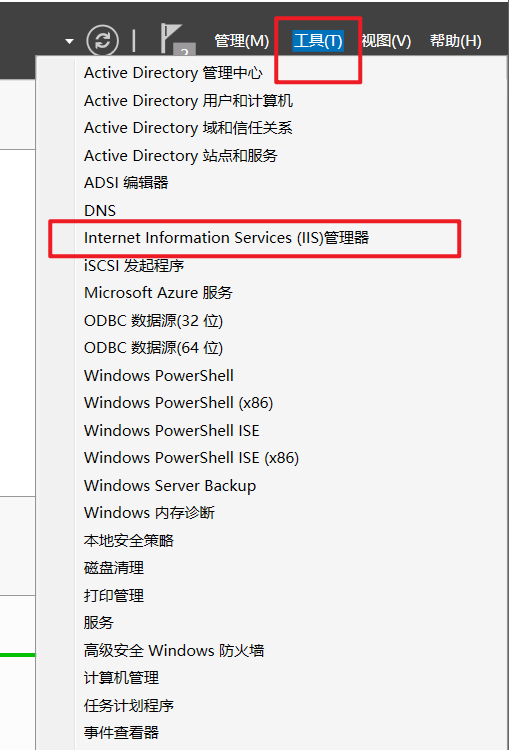
10)双击服务器证书
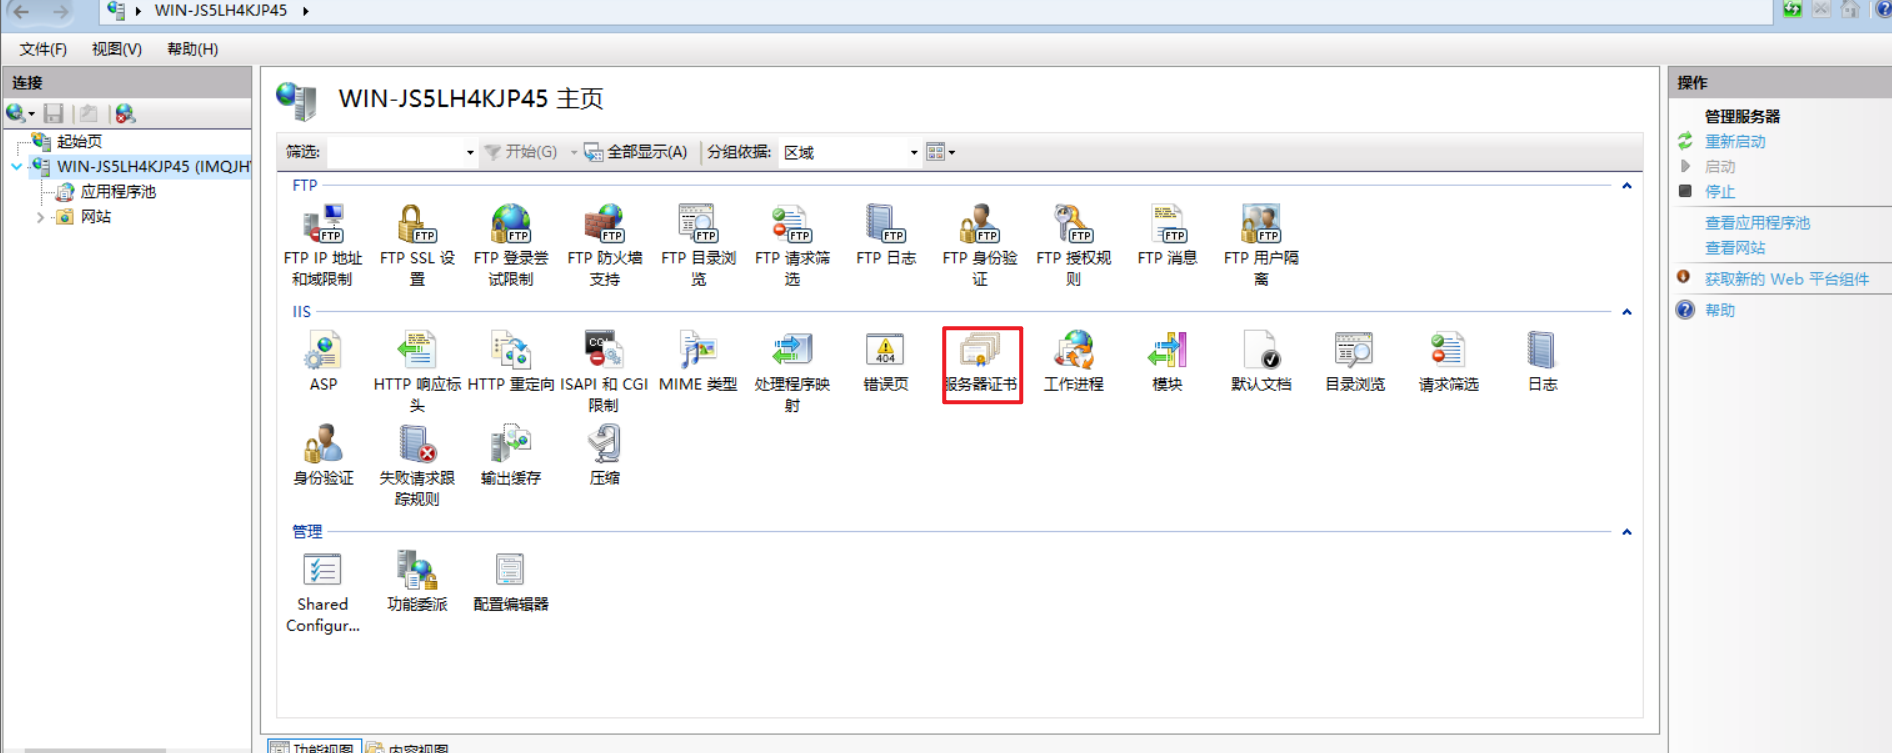
11)点击创建证书申请
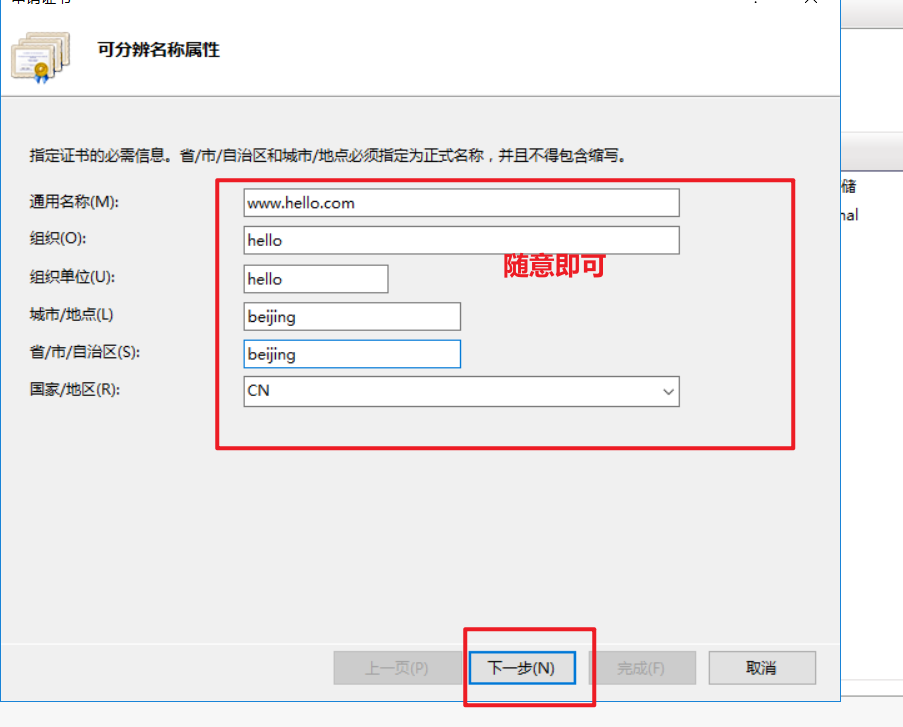
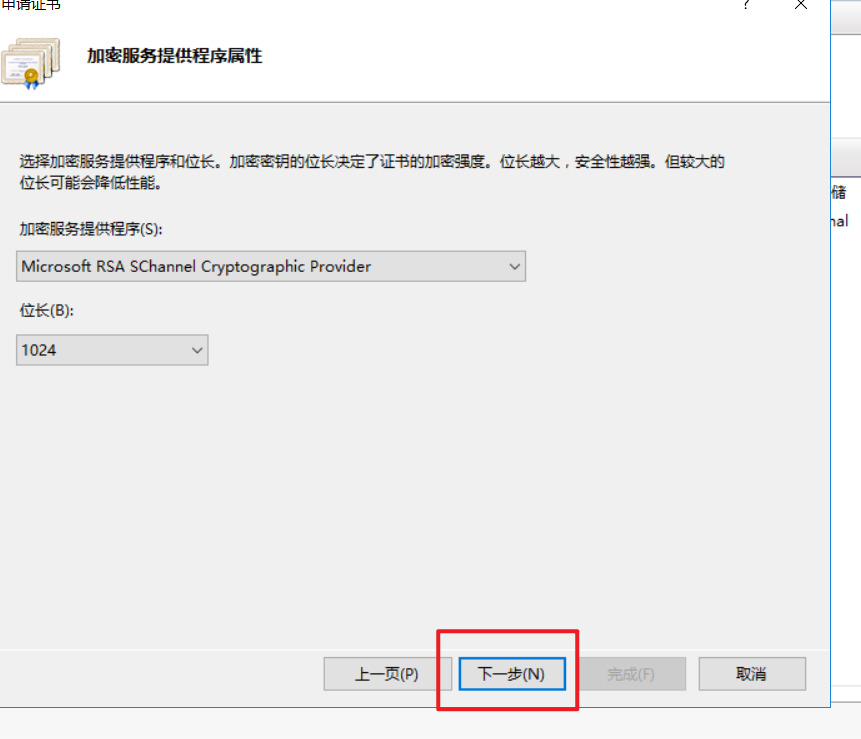
13)为证书存放建立文件夹
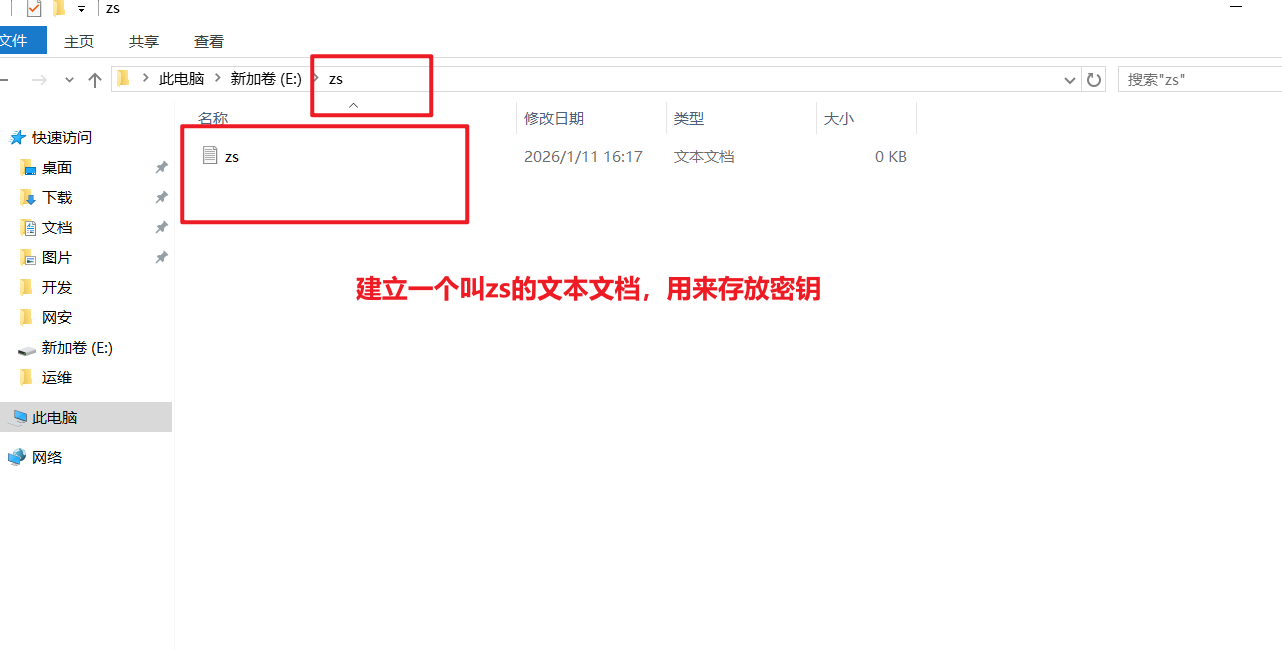
14)
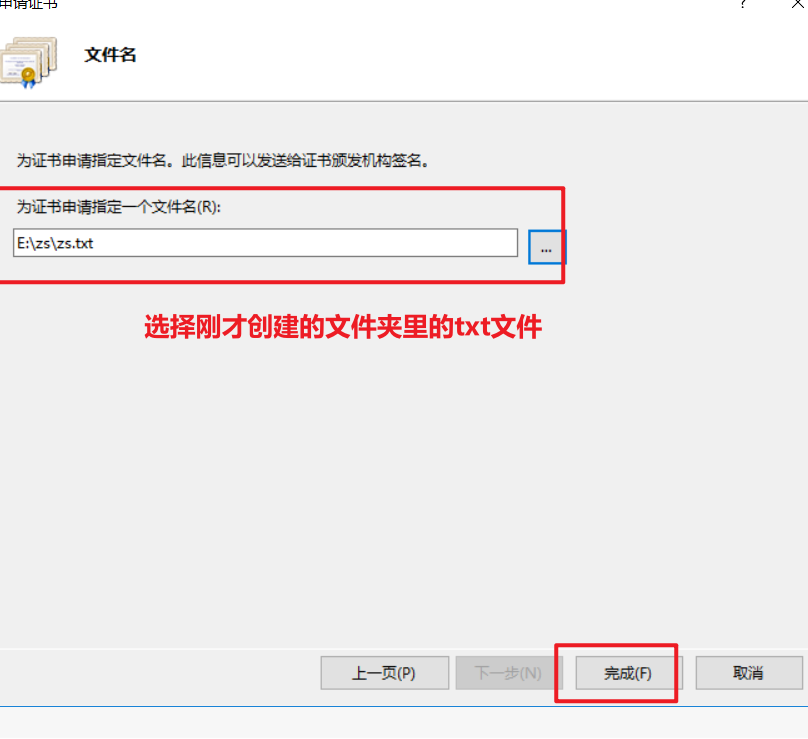
15)
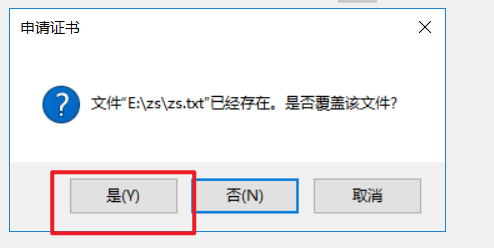
16)打开刚指定的保存位置,可以在文件里看见证书申请文件是Base64编码
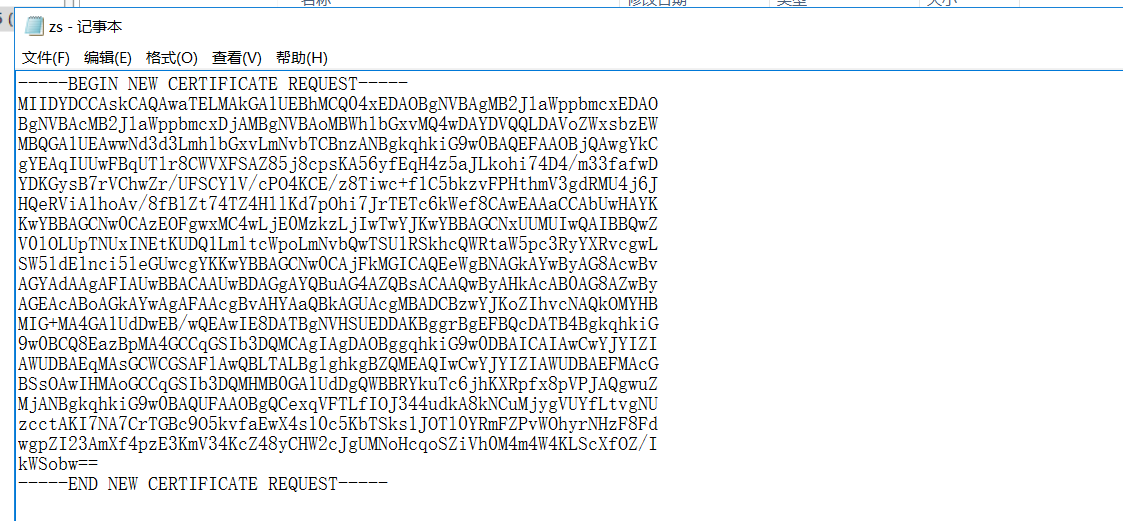
等会申请证书时候需要使用
17)打开浏览器
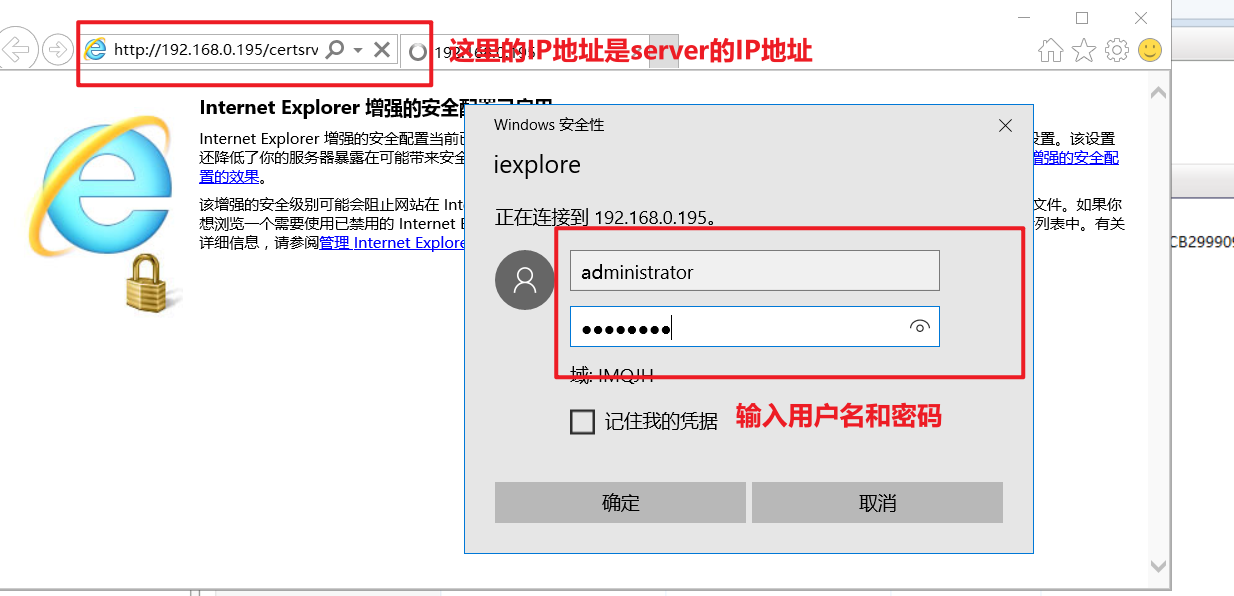
18)
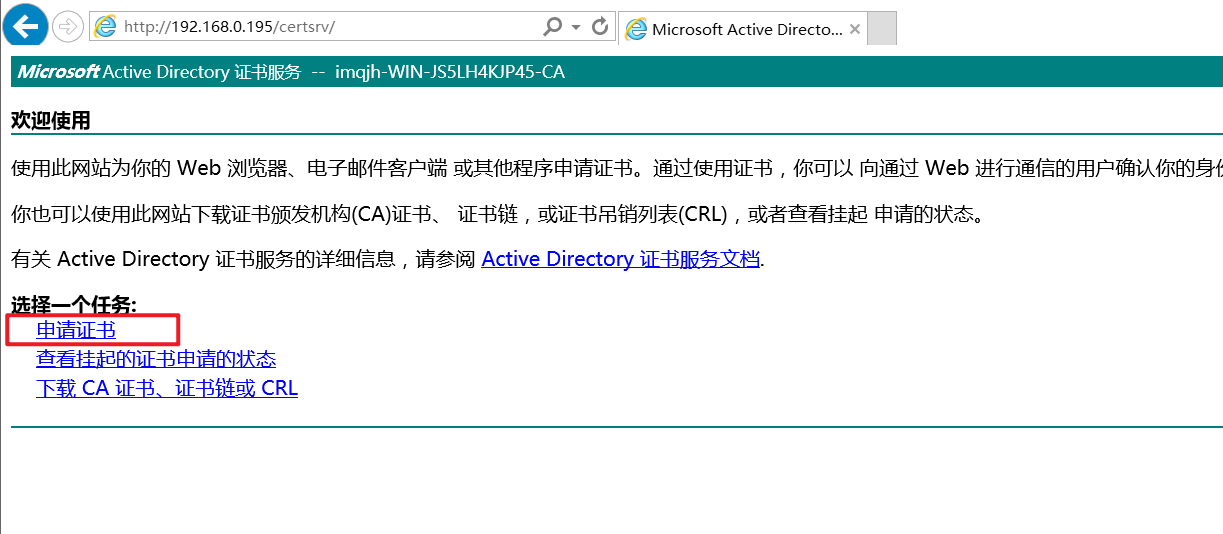
19)
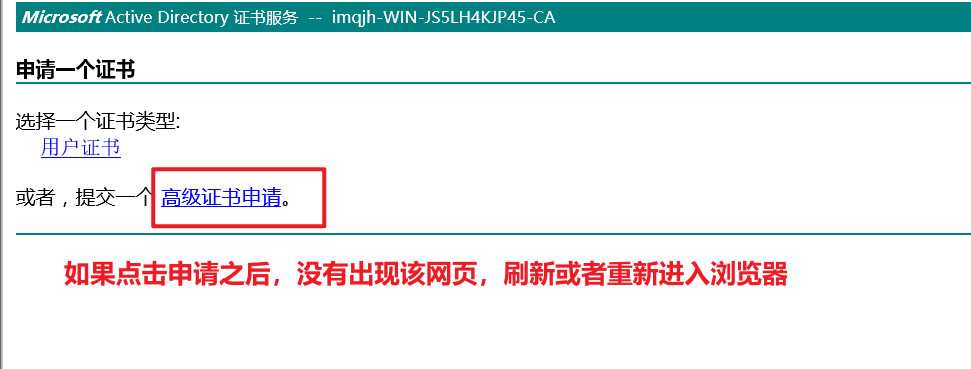
20)
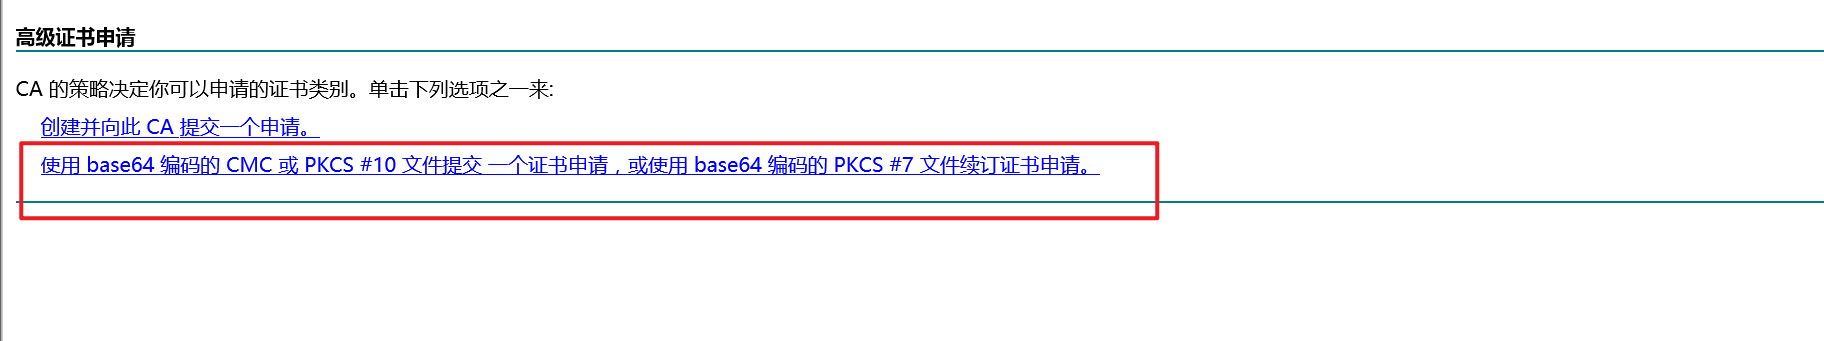
21)
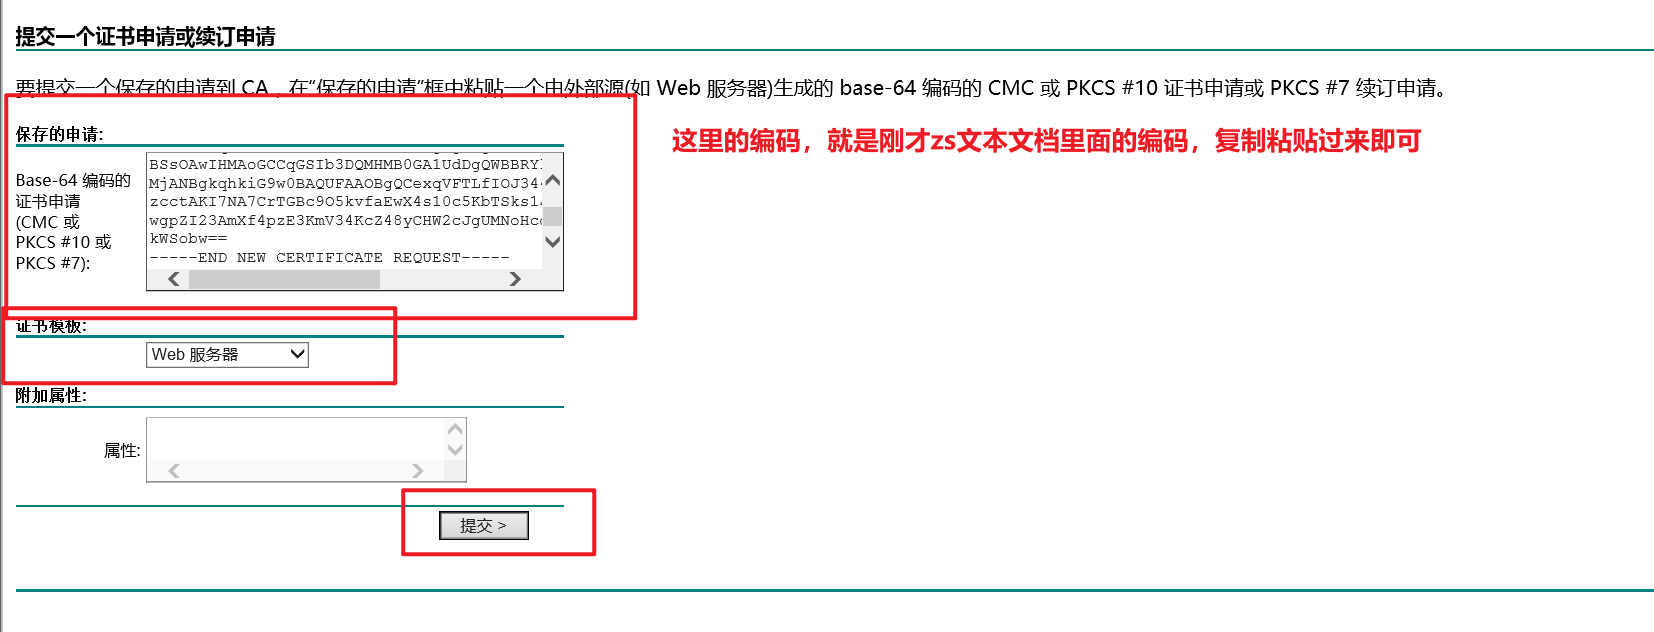
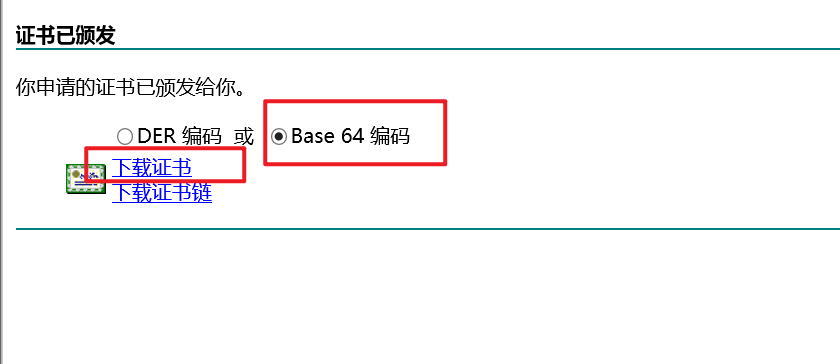
23)查看证书
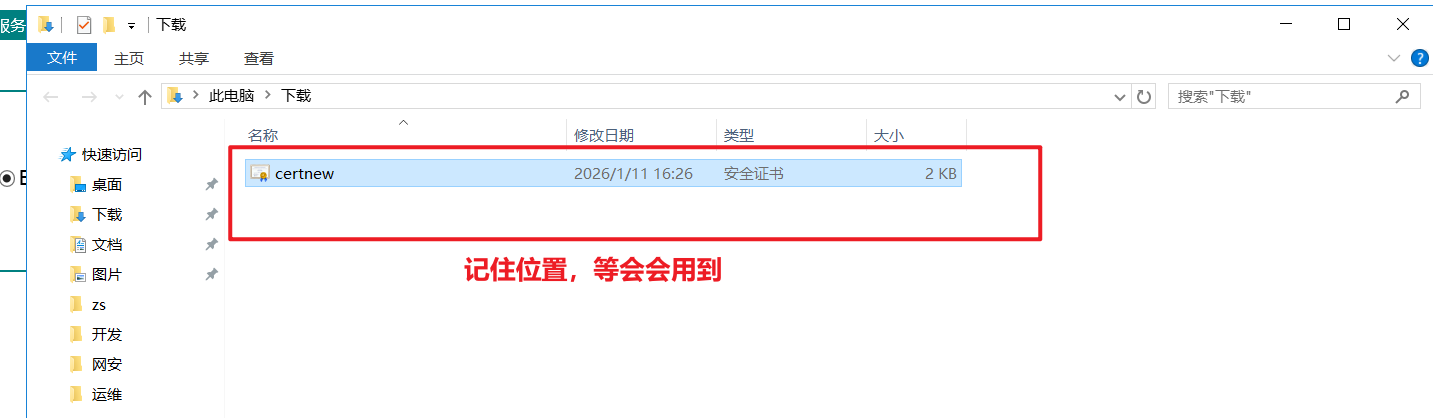
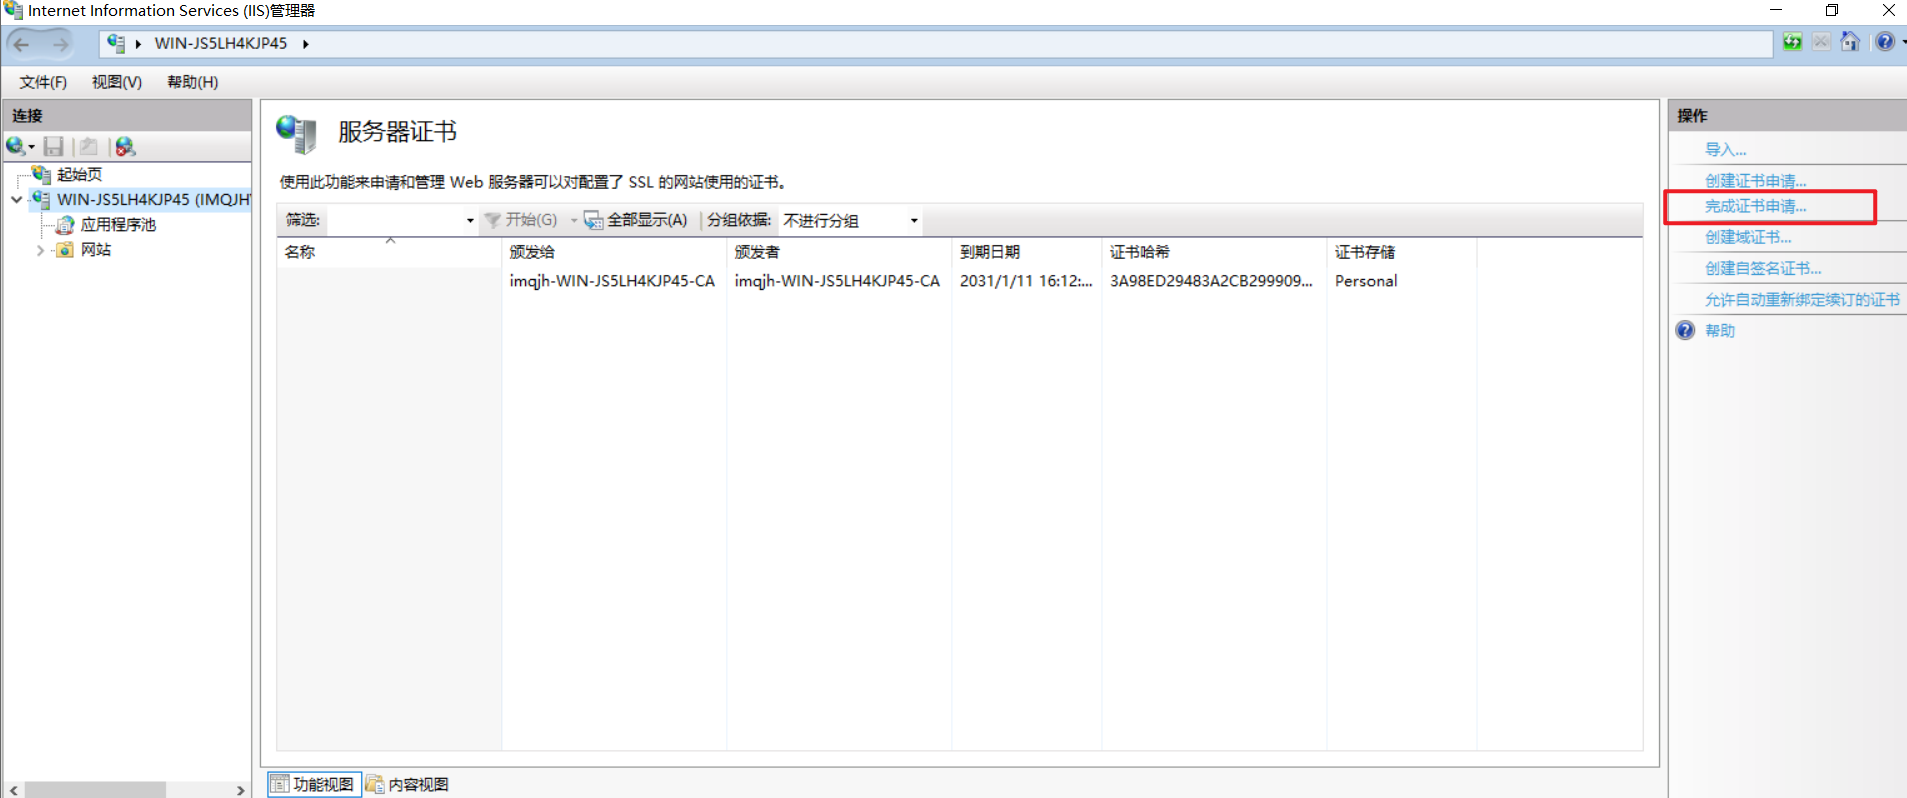
24)打开IIS服务器,完成证书申请
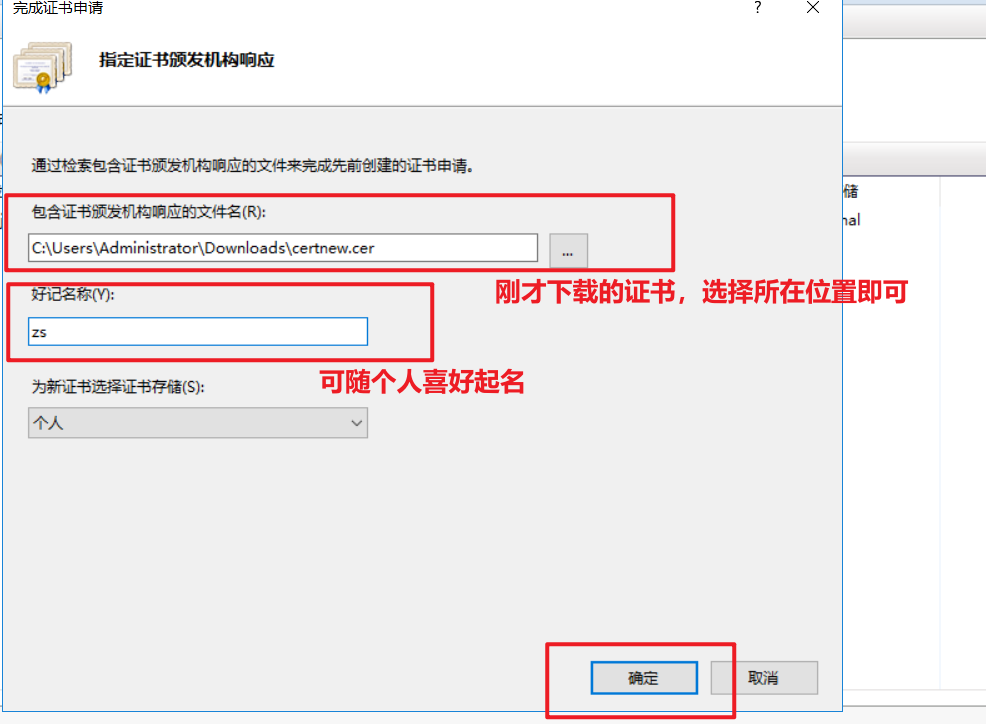
25)
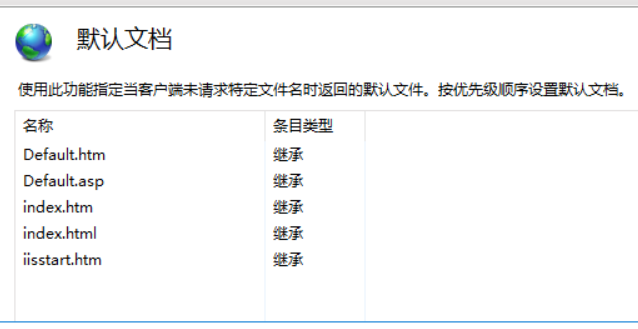
26)配置SSL,创建默认文档
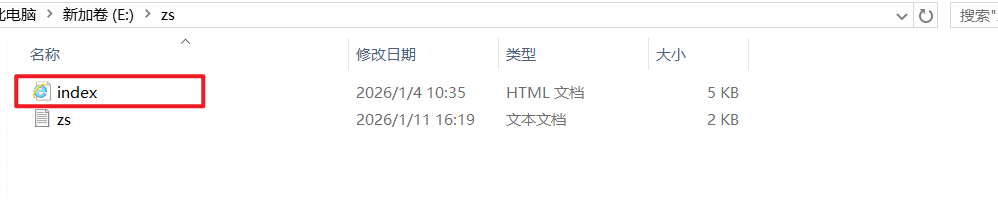
默认文档格式,命名按照以下名称,否则会访问失败
27)
随意拖动一个html文件到server里面来
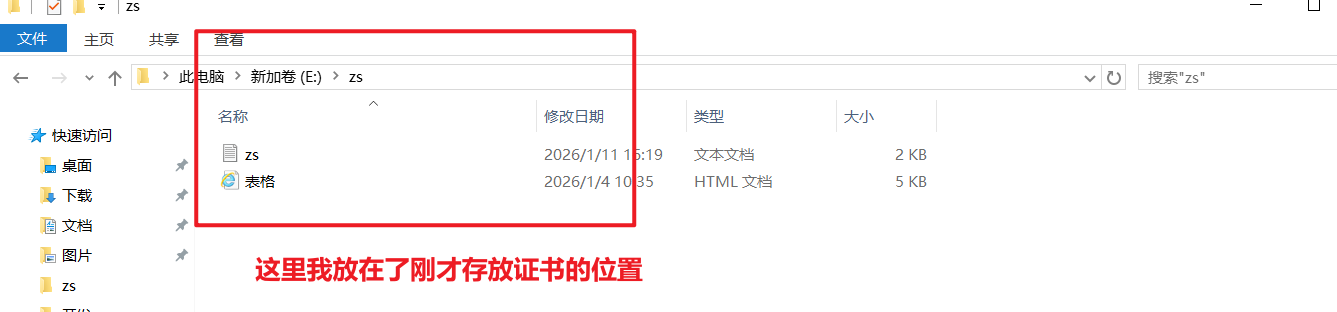
28)修改html名称
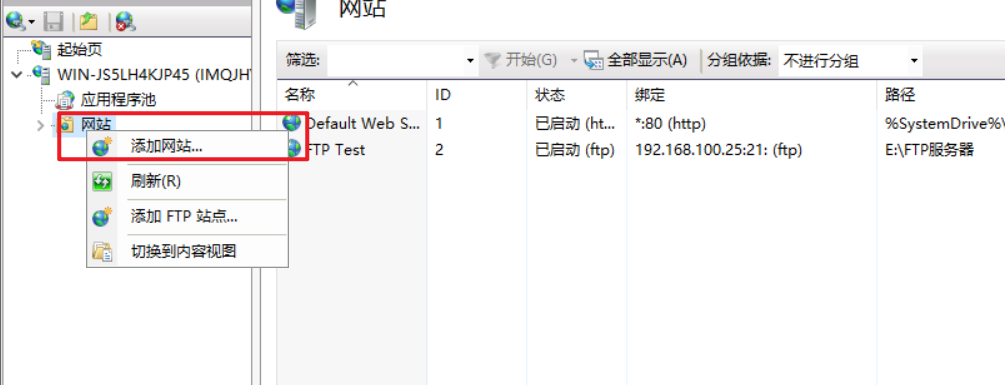
29)打开IIS管理器,右击"网站",选择"添加站点"
30)

31)
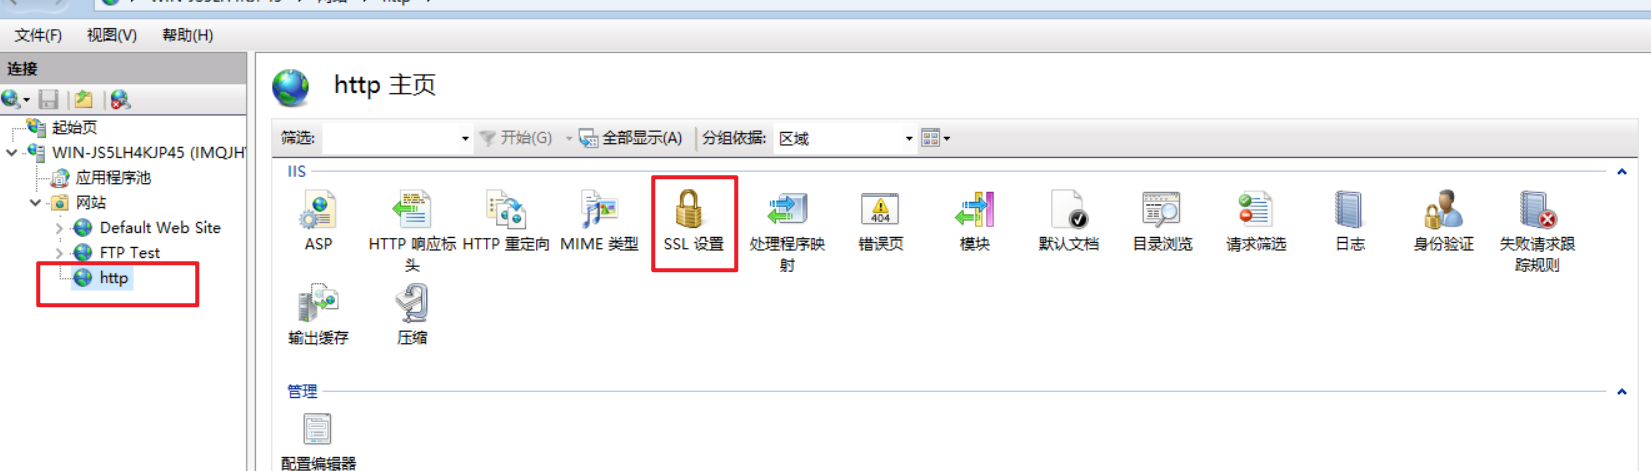
32)
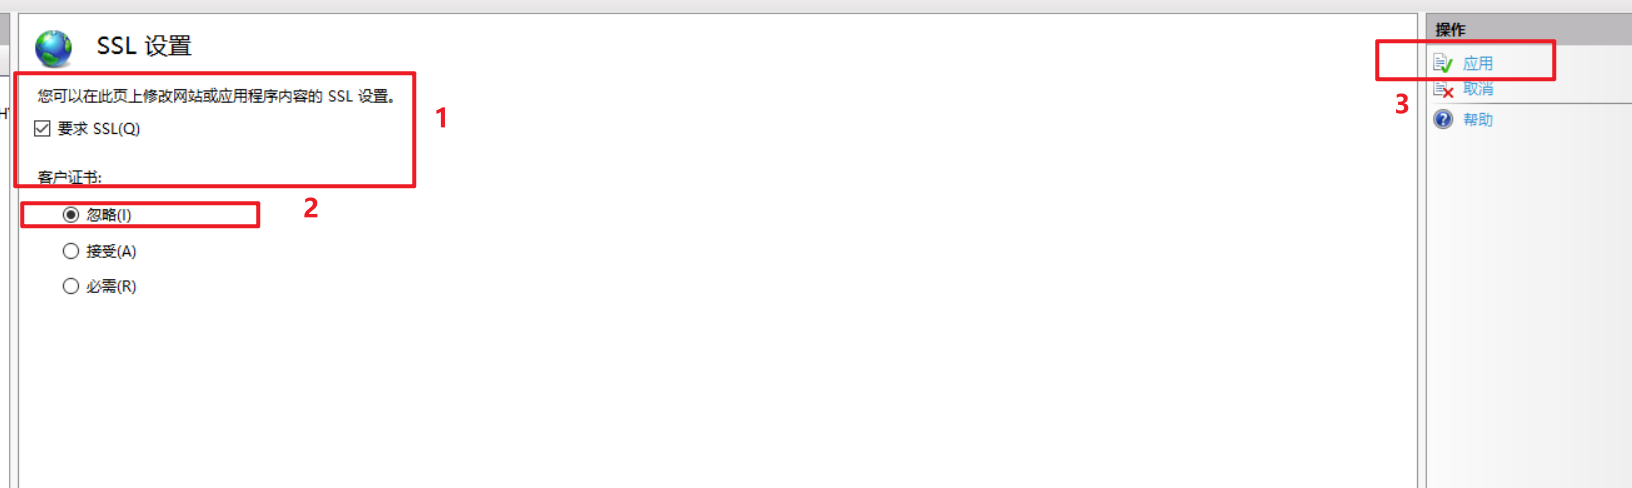
- 忽略:无论用户是否拥有证书,都将授予访问权限。客户端不需要申请和安装客户端证书。
- 接受:用户可以使用客户端证书访问资源,但证书并不是必需的。客户端不需要申请和安装客户端证书。
- 必需:服务器在将用户与资源链接之前需要验证客户端的证书。客户端必须申请和安装客户端证书。
33)启动windows 10,打开浏览器
34)
CA证书部署成功