CVE-2007-6750_ Apache HTTP Server 资源管理错误漏洞

CVSS评分:5.0

CVE-2007-6750_ Apache HTTP Server 资源管理错误漏洞

  • [1. 漏洞原理](#1. 漏洞原理)
  • [2. 漏洞危害](#2. 漏洞危害)
  • [3. 修复方法](#3. 修复方法)

1. 漏洞原理

Apache(尤其是老版本)通常使用以下模型之一:

  • prefork(多进程)
  • worker(多线程)
  • event(改进版 worker)

每个 HTTP 请求都会占用:一个进程 / 线程且占用一定的内存、文件描述符、socket

Apache 在处理某些异常 HTTP 请求时:请求可以被成功接收,但无法被正常解析完成,这时候连接不会立刻关闭,进程/线程会一直阻塞或长时间占用,最终造成 ddos 攻击

一般的测试方法:通过 curl 分析不同的响应时间对比,判断是否存在漏洞:

bash 复制代码
# 应该很快返回
time curl -X POST http://127.0.0.1/ \
  -H "Content-Length: 10" \
  --max-time 5
bash 复制代码
# 应该超时或明显时间变慢
time curl -X POST http://127.0.0.1/ \
  -H "Content-Length: 10" \
  --data "X-a: b" \
  --limit-rate 1 \
  --max-time 30

2. 漏洞危害

导致网站不可用,建议尽快修复

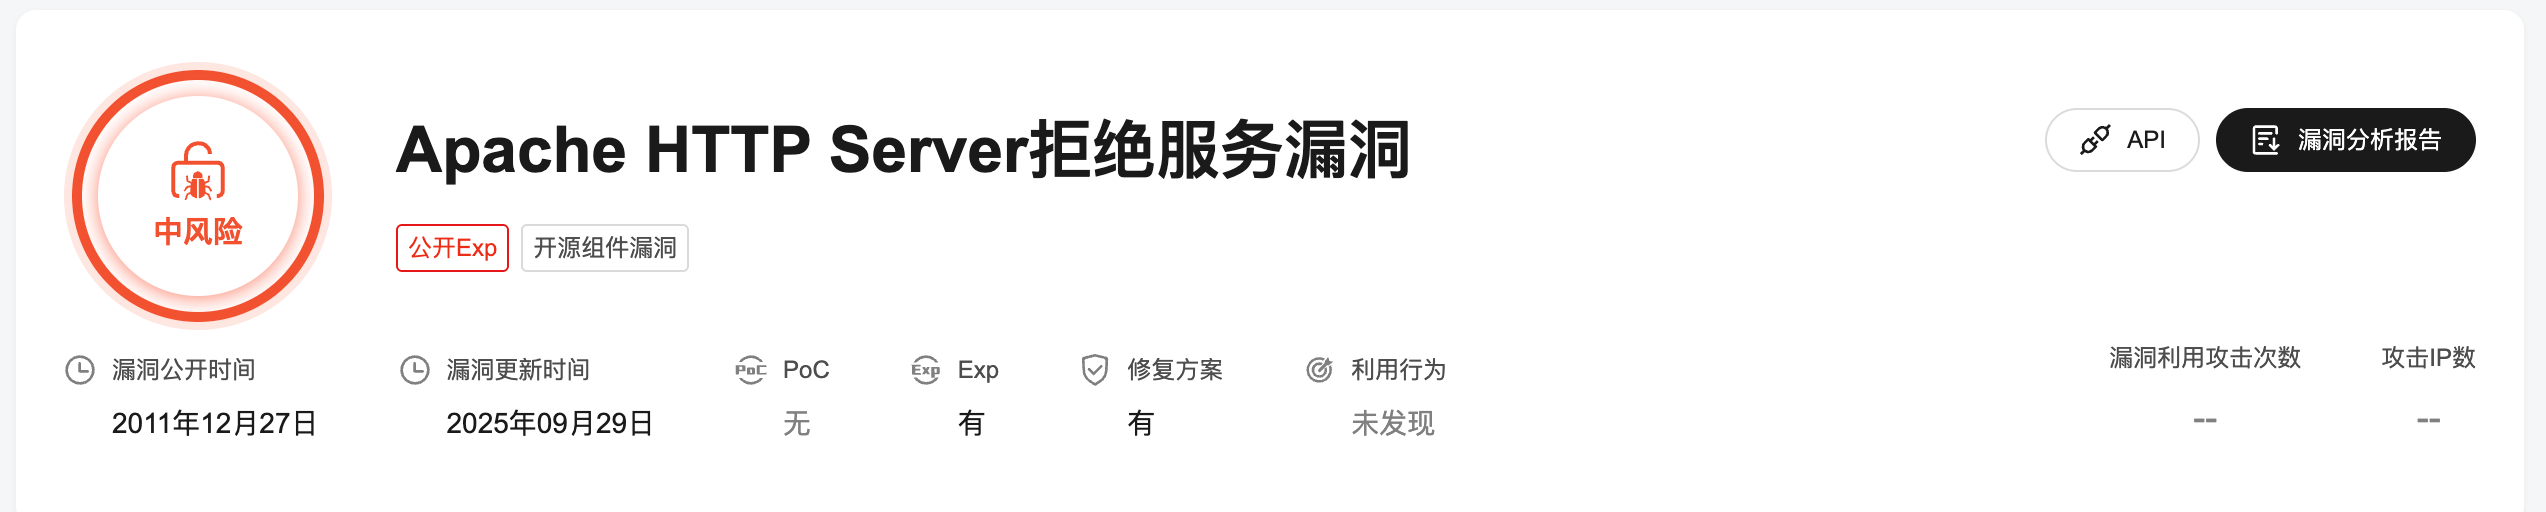
微步定义为中风险,但该漏洞实际收益价值较低,暂未发现在野利用
3. 修复方法

升级版本修复:

  • 使用 Apache 2.2.15 及以上的版本
  • 或 Apache 2.4.x 最新稳定版
相关推荐
安教安全员通关宝13 小时前
2026年广东安全员C3证考试题库+答案+解析
安全
沫璃染墨16 小时前
《Qt从零入门系列(十五):Qt线程安全与锁机制详解——从QMutex到RAII与读写锁实战》
开发语言·c++·qt·安全·交互·线程·qt6.3
Lyra_Infra16 小时前
prod-bus 主机 CPU 异常故障排查与安全事件分析报告
后端·安全
武天旭17 小时前
AI安全--AI大模型的数据投毒攻击污染
人工智能·安全
jimmyleeee17 小时前
Agent安全之二:Tool Misuse & Exploitation(ASI02)----当合法工具被用来做错事
人工智能·安全
林伽一18 小时前
训练断网、部署上门槛:AI 基础设施的两道新闸门|2026年10月25日
人工智能·科技·安全·ai·1024程序员节
终端安全笔记19 小时前
下一个大版本要动的三处:更新指令、传输要求、策略写法
网络安全·ios·1024程序员节·移动设备管理
长不大的杨瑞杰19 小时前
OpenCode v2 团队治理实战:多仓库 Policy、灰度发布与故障回滚
运维·人工智能·安全·软件工程·devops
loulanyue_19 小时前
当AI学会自主攻击与渗透破壁:Agent行为链失控与Mythos级攻防颠覆下的安全范式重构——读CNCC2026第六届网络生态治理论坛实录
网络·人工智能·安全
进击的丸子20 小时前
代理网络环境下 Linux Pro 在线激活实操指南
javascript·后端·安全