CVE-2025-48976_ Apache Commons FileUpload 安全漏洞

CVSS评分:7.5

CVE-2025-48976_ Apache Commons FileUpload 安全漏洞

  • [1. 漏洞原理](#1. 漏洞原理)
  • [2. 漏洞危害](#2. 漏洞危害)
  • [3. 漏洞修复](#3. 漏洞修复)

1. 漏洞原理

CVE‑2025‑48976 是 Apache Commons FileUpload 库中的一个 拒绝服务(DoS)漏洞。该库常用于 Java Web 框架(如 Tomcat、WebSphere、IBM 产品等)处理 multipart/form‑data 请求(即文件上传请求)

引用此库的组件均受漏洞影响,该漏洞可远程触发且无需认证

受影响版本:

  • 1.0 ≤ 版本 < 1.6
  • 2.0.0‑M1 ≤ 版本 < 2.0.0‑M4

Commons FileUpload 对 multipart 请求的 headers 分配资源没有有效限制:

  • 库原本对每个 multipart 部件的 header 大小使用 固定约 10 KB 限制;
  • 攻击者可生成含大量 multipart 部件(每个带相对较大 header)的请求;
  • 服务器在解析时分配大量内存来保存这些 header,最终耗尽资源、导致服务崩溃或无法响应。

2. 漏洞危害

该漏洞实际范围很广,只要应用依赖未修复的 FileUpload 版本就可能受影响,成功触发漏洞可导致 DOS 攻击,建议立即修复此漏洞

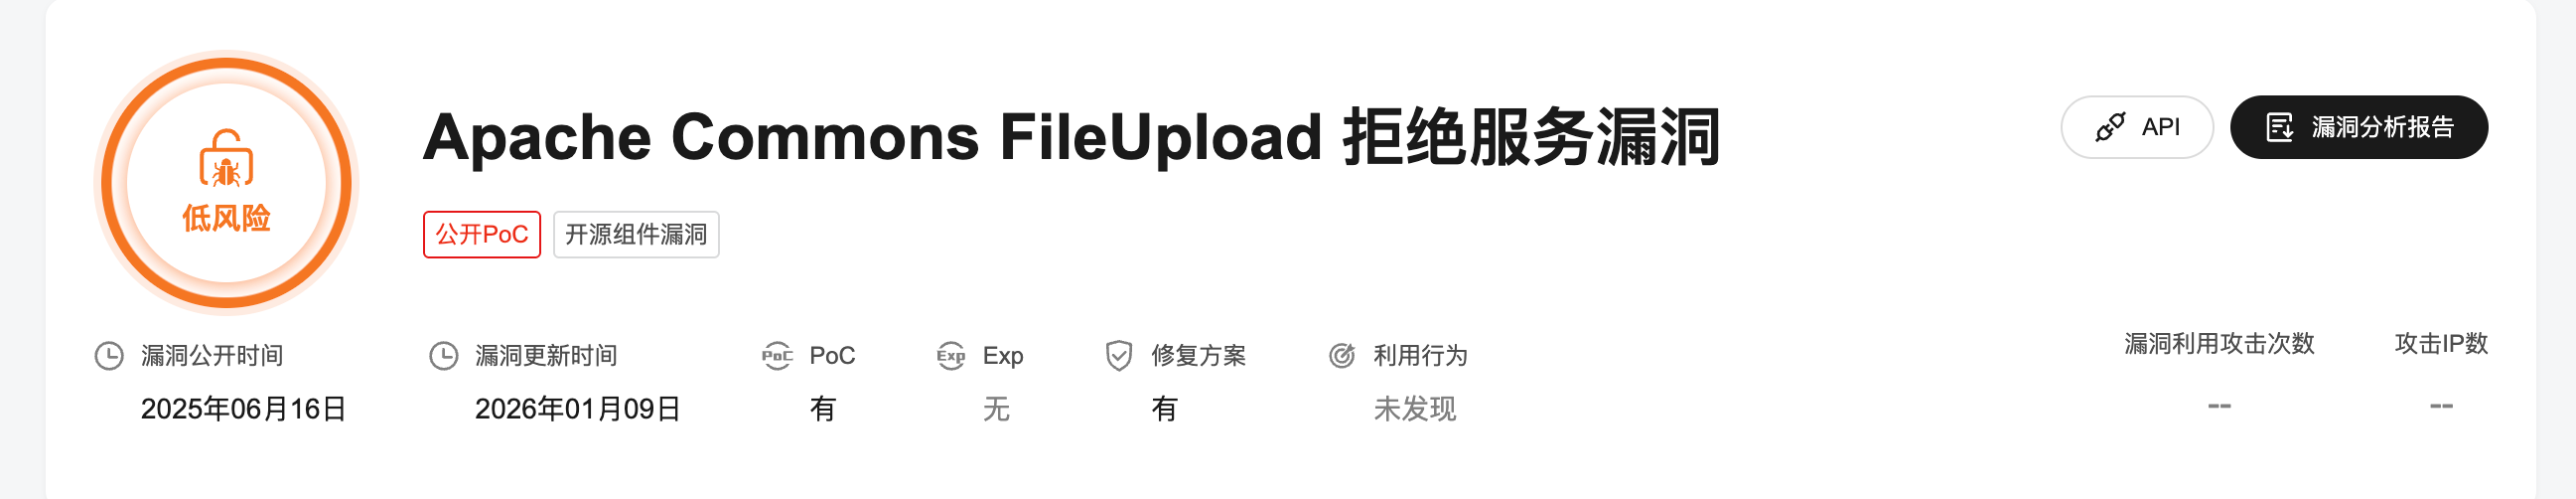
微步定义为低风险,暂未发现恶意的漏洞利用行为,但已存在公开的poc,漏洞利用成本极低:
3. 漏洞修复

升级版本修复:

  • 将 Apache Commons FileUpload 升级到 1.6 或更高;
  • 对 2.x 系列升级到 2.0.0‑M4 或更高版本
相关推荐
白帽攻防录5 小时前
SRC 挖洞:Apache APISIX 非规范路径授权绕过深度复盘,CVE-2026-94269 怎么绕过网关访问后端
网络安全·apache·src漏洞挖掘
学逆向的15 小时前
win32注入代码
开发语言·网络安全·api·win32
Knight_AL15 小时前
从 EasyExcel 到 Apache Fesod:Java Excel 处理生态的一次重构
java·apache·excel
Web Security Loop16 小时前
MAC安装最新Burpsuite pro详细步骤教程
web安全·macos·网络安全·安全性测试
墨云安全1 天前
红队评估和渗透测试的区别是什么?2026 年从目标、方法到交付物的对比
网络·安全·web安全·网络安全·渗透测试
刘婉晴1 天前
【APP安全测试】Frida 基础
网络安全
科技象限1 天前
数据防泄密系统怎么选?看它怎么把几道防线叠成网
运维·安全·网络安全·安企神
sbjdhjd1 天前
云安全 | 从特权容器到旧版 runC:Docker 宿主机访问与运行时缺陷复盘
运维·网络安全·docker·云原生·kubernetes·云计算·云安全
sbjdhjd2 天前
云安全 | Docker 容器逃逸复盘(三):docker.sock 挂载与 Docker-in-Docker 风险
经验分享·网络安全·docker·云原生·容器·kubernetes·云安全
心易行者2 天前
Agent应用+API端点商业化进阶实战:从单体智能体到可付费调用的API全流程
运维·服务器·人工智能·python·apache