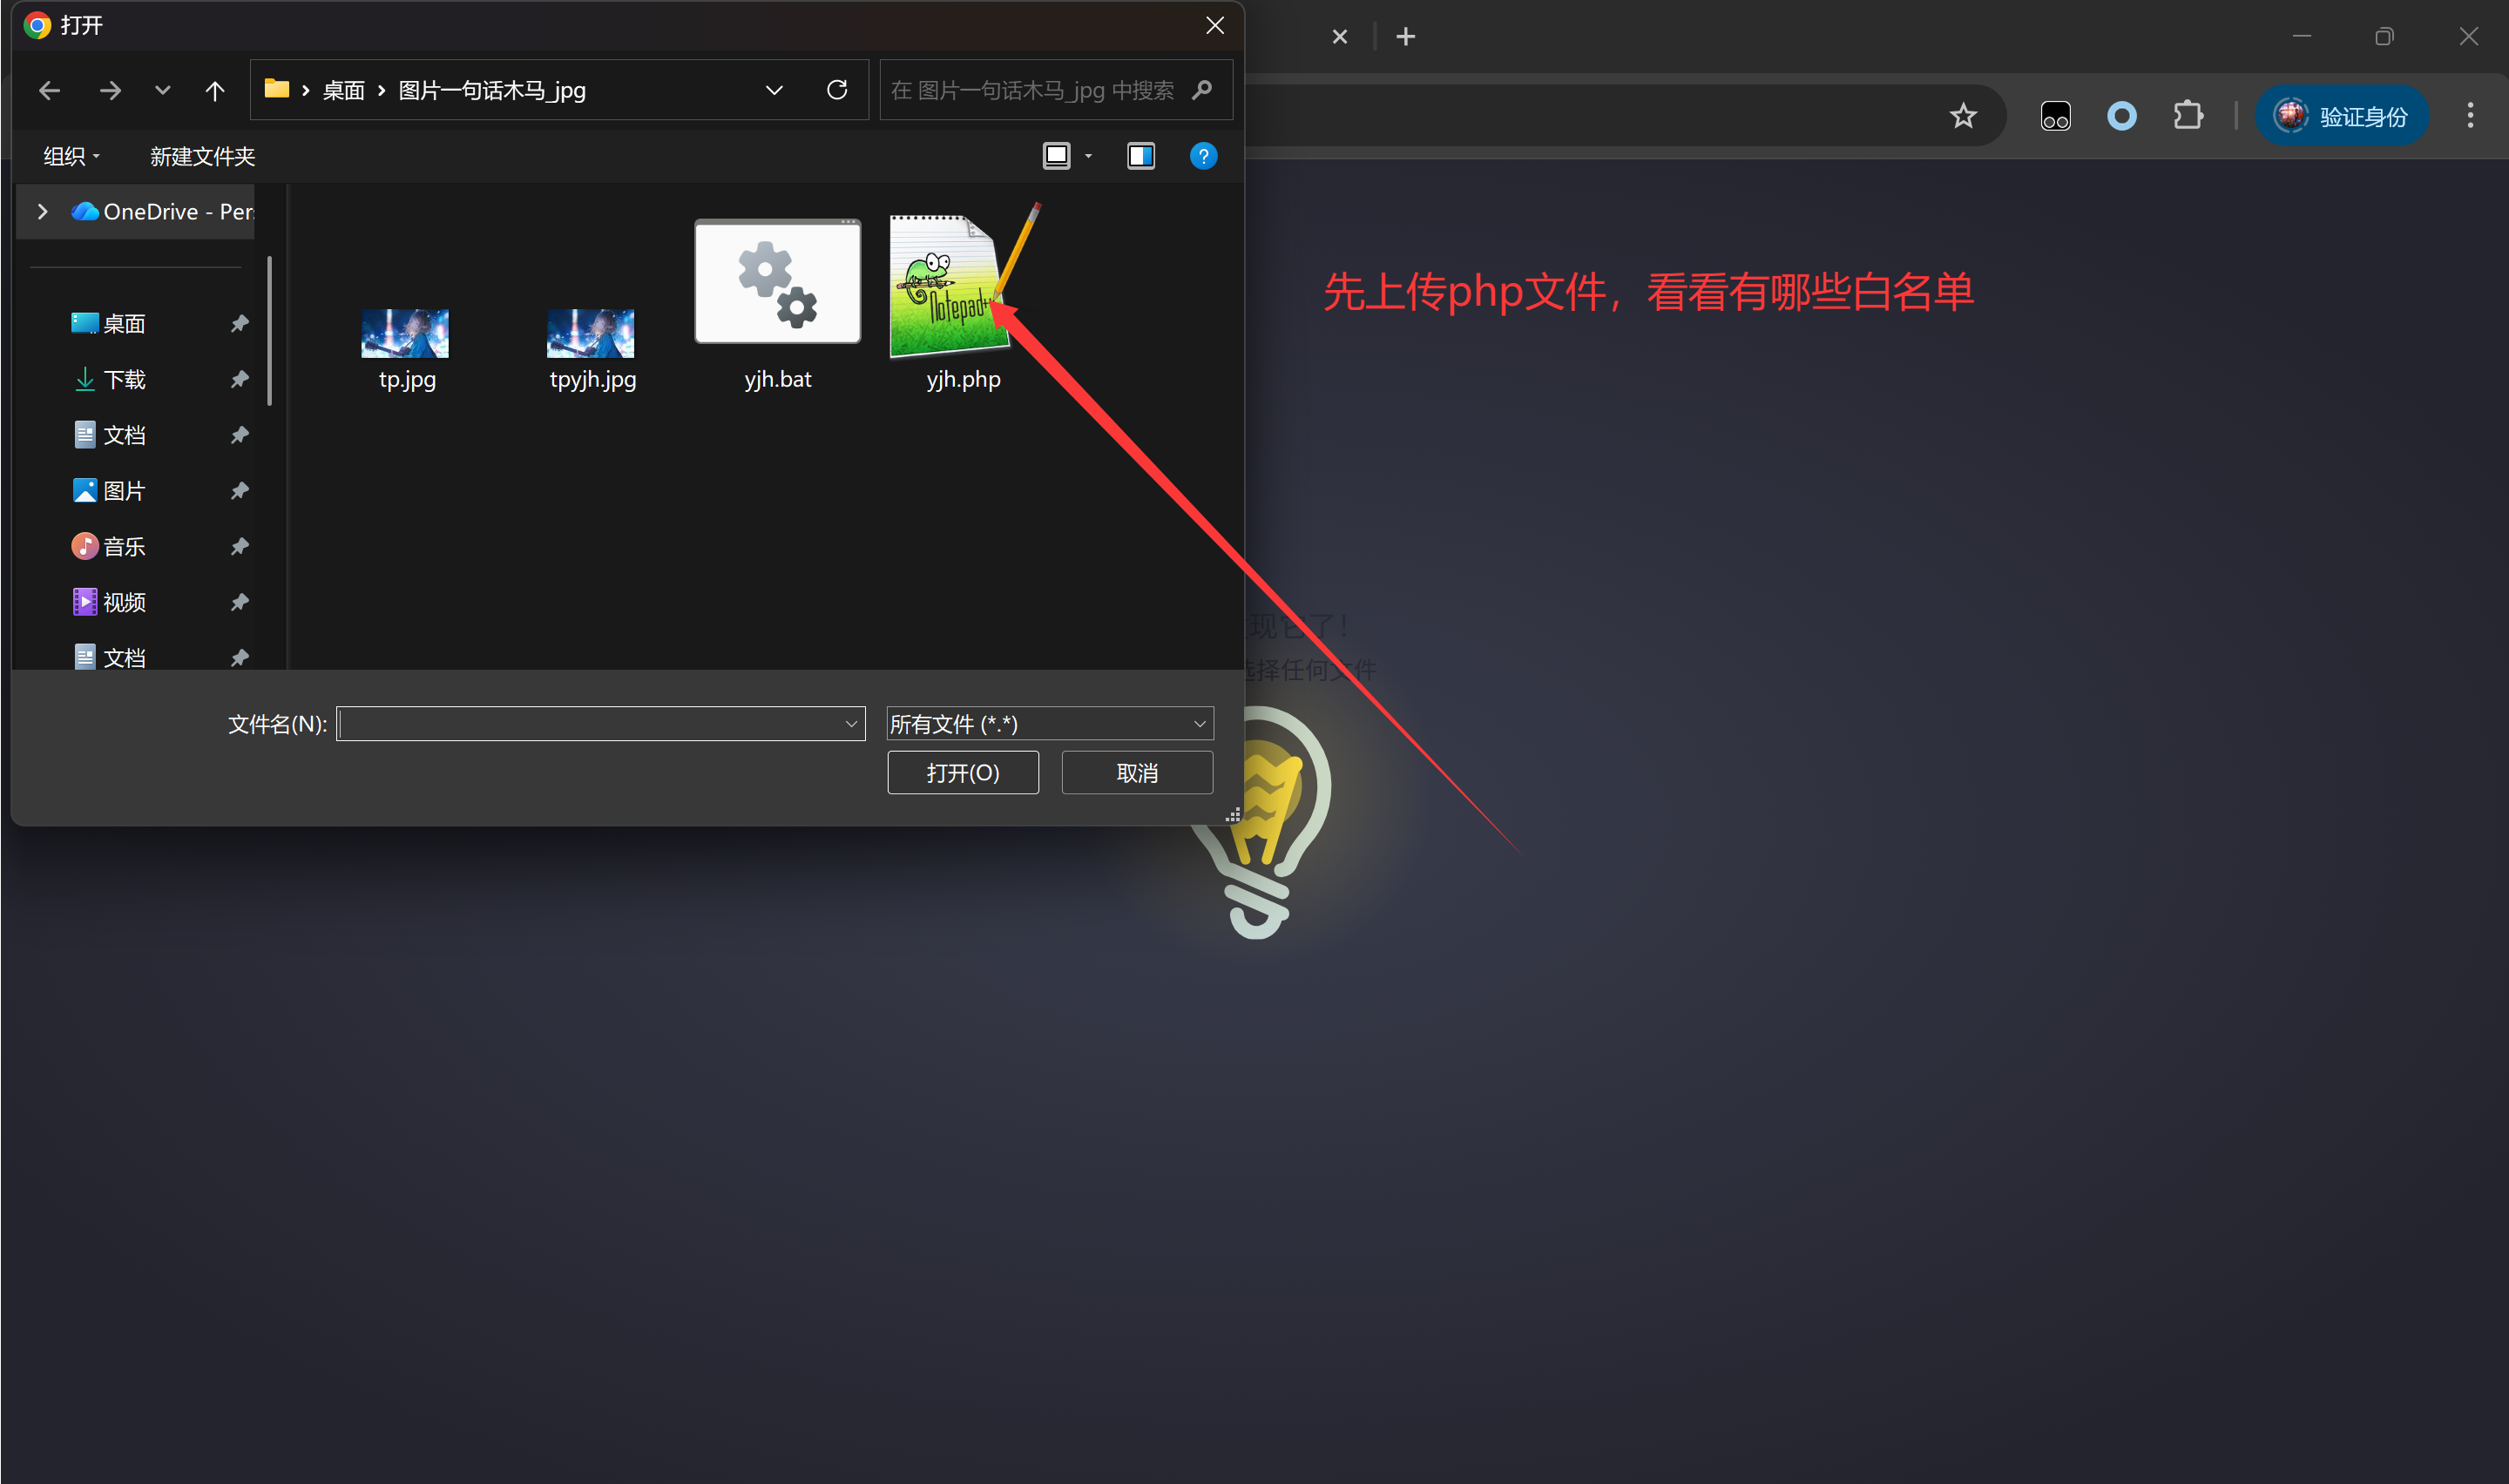
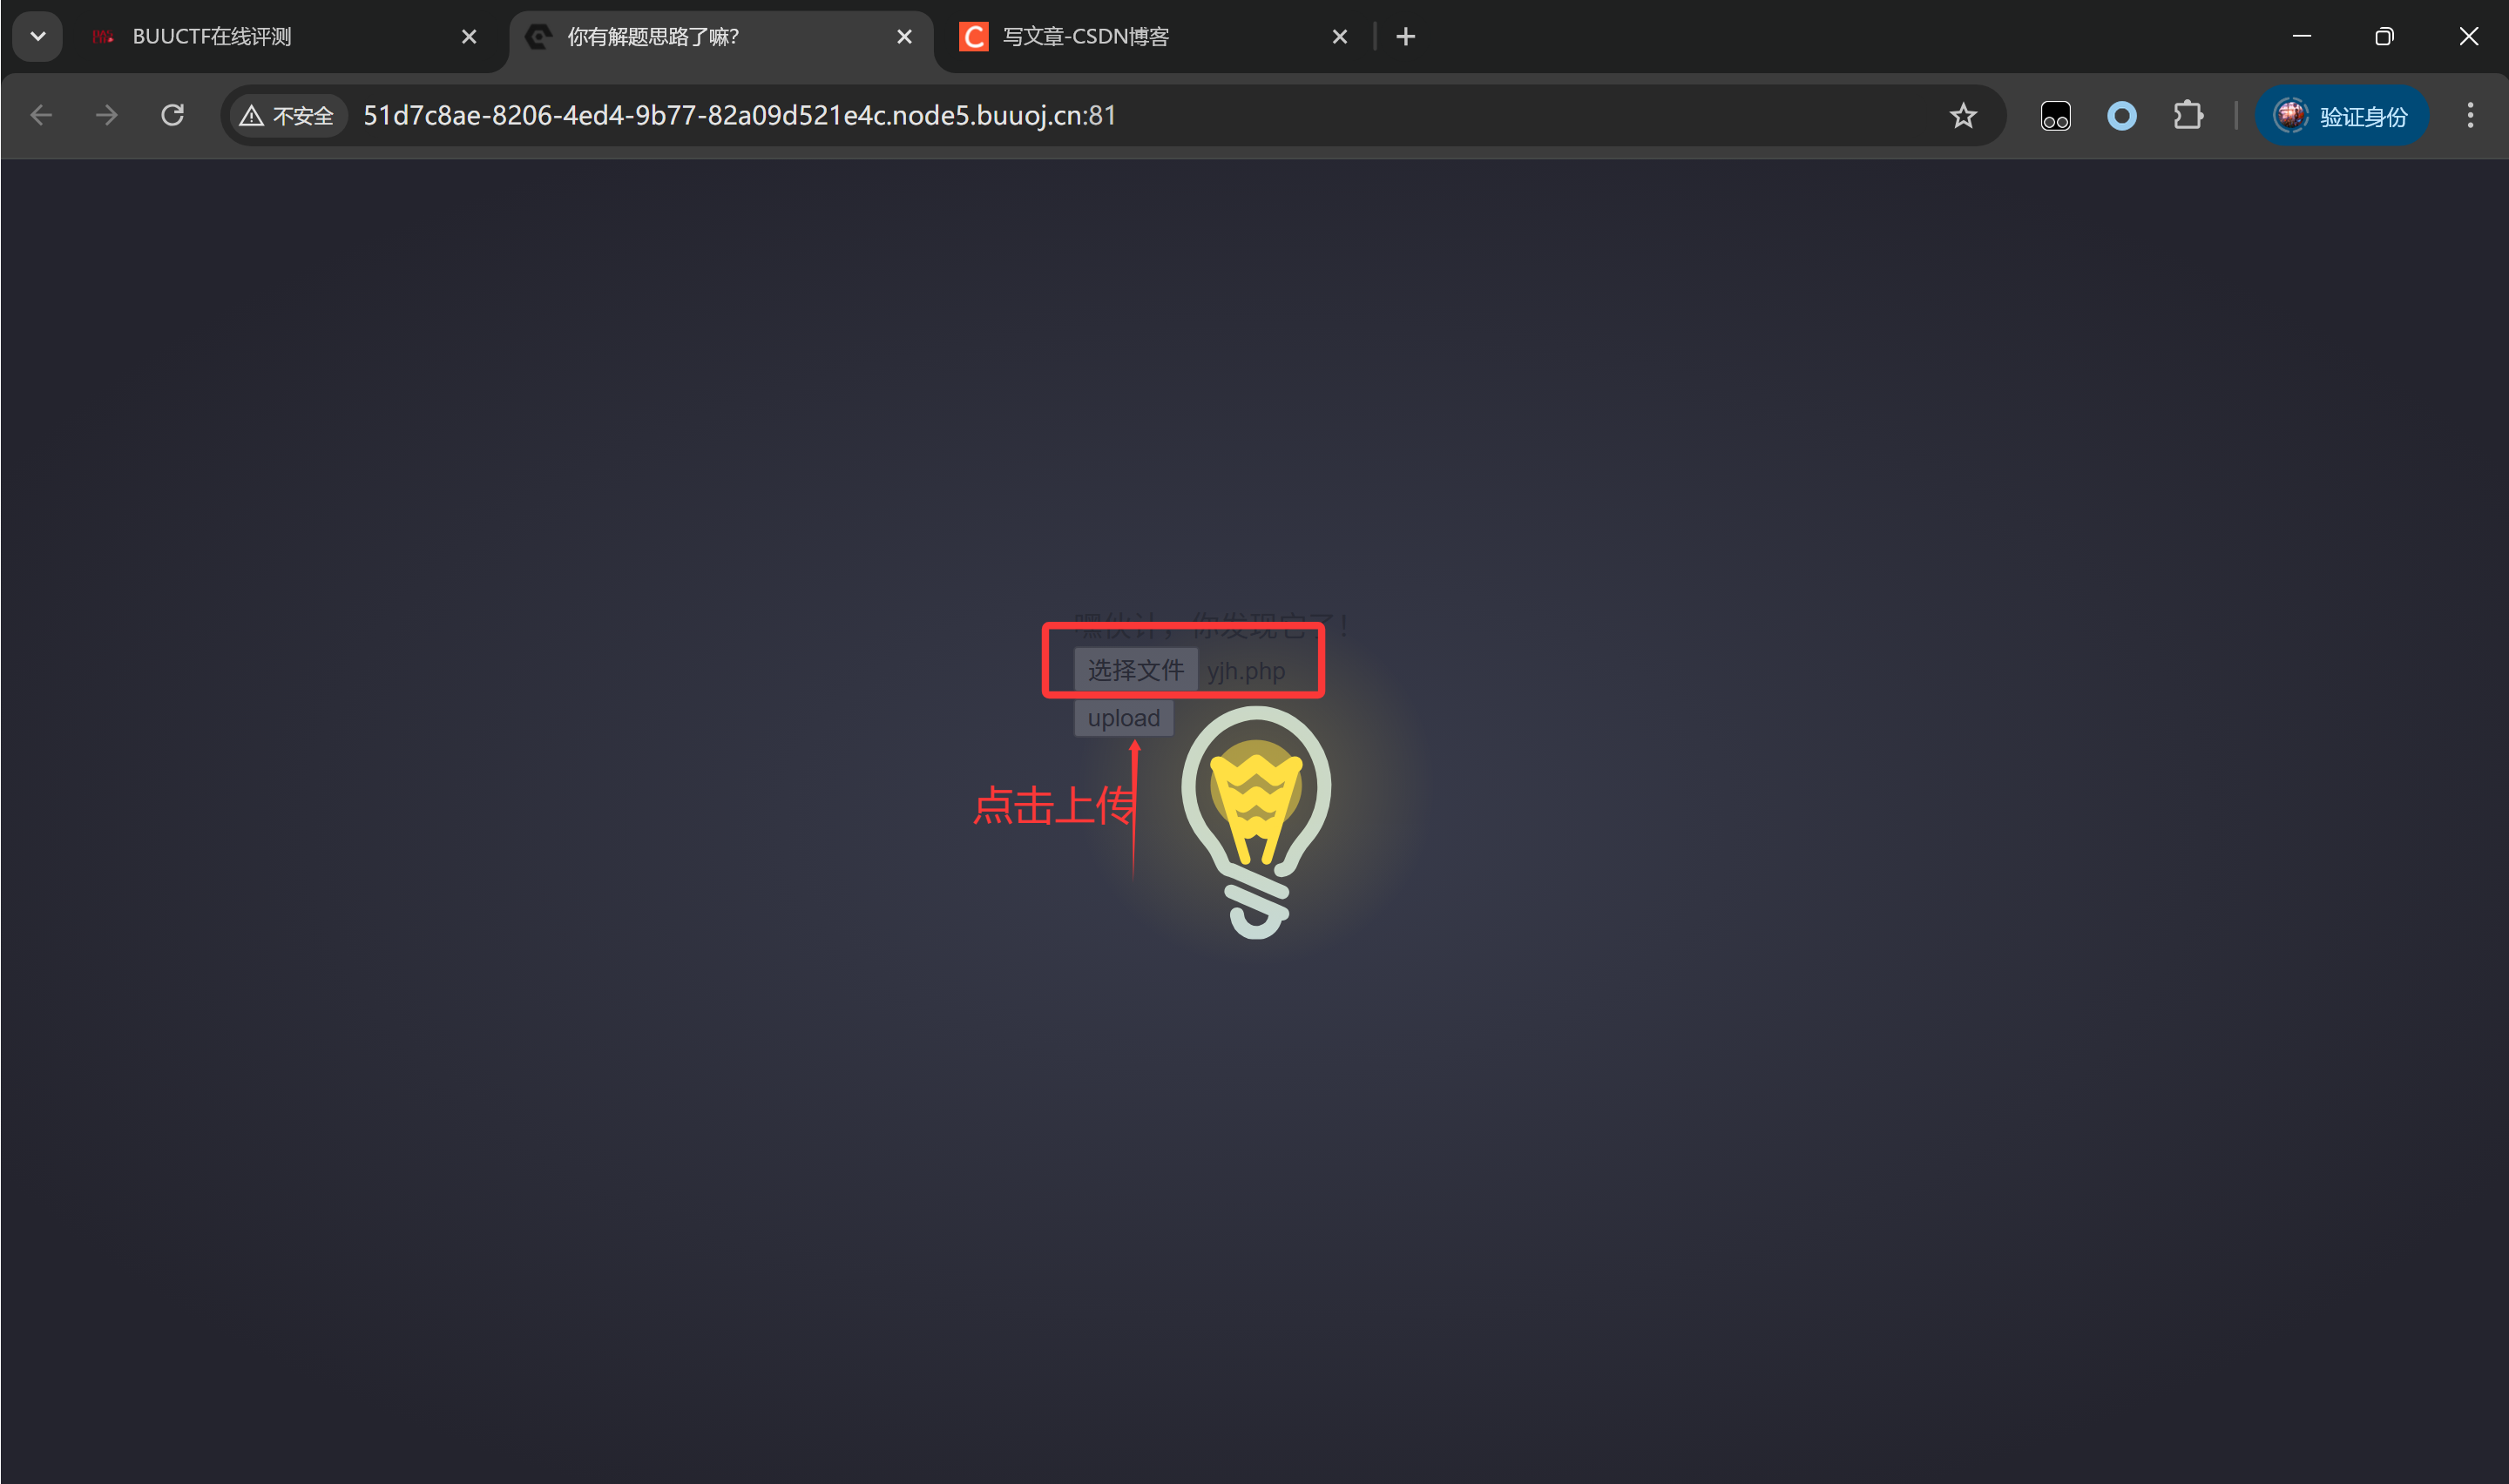
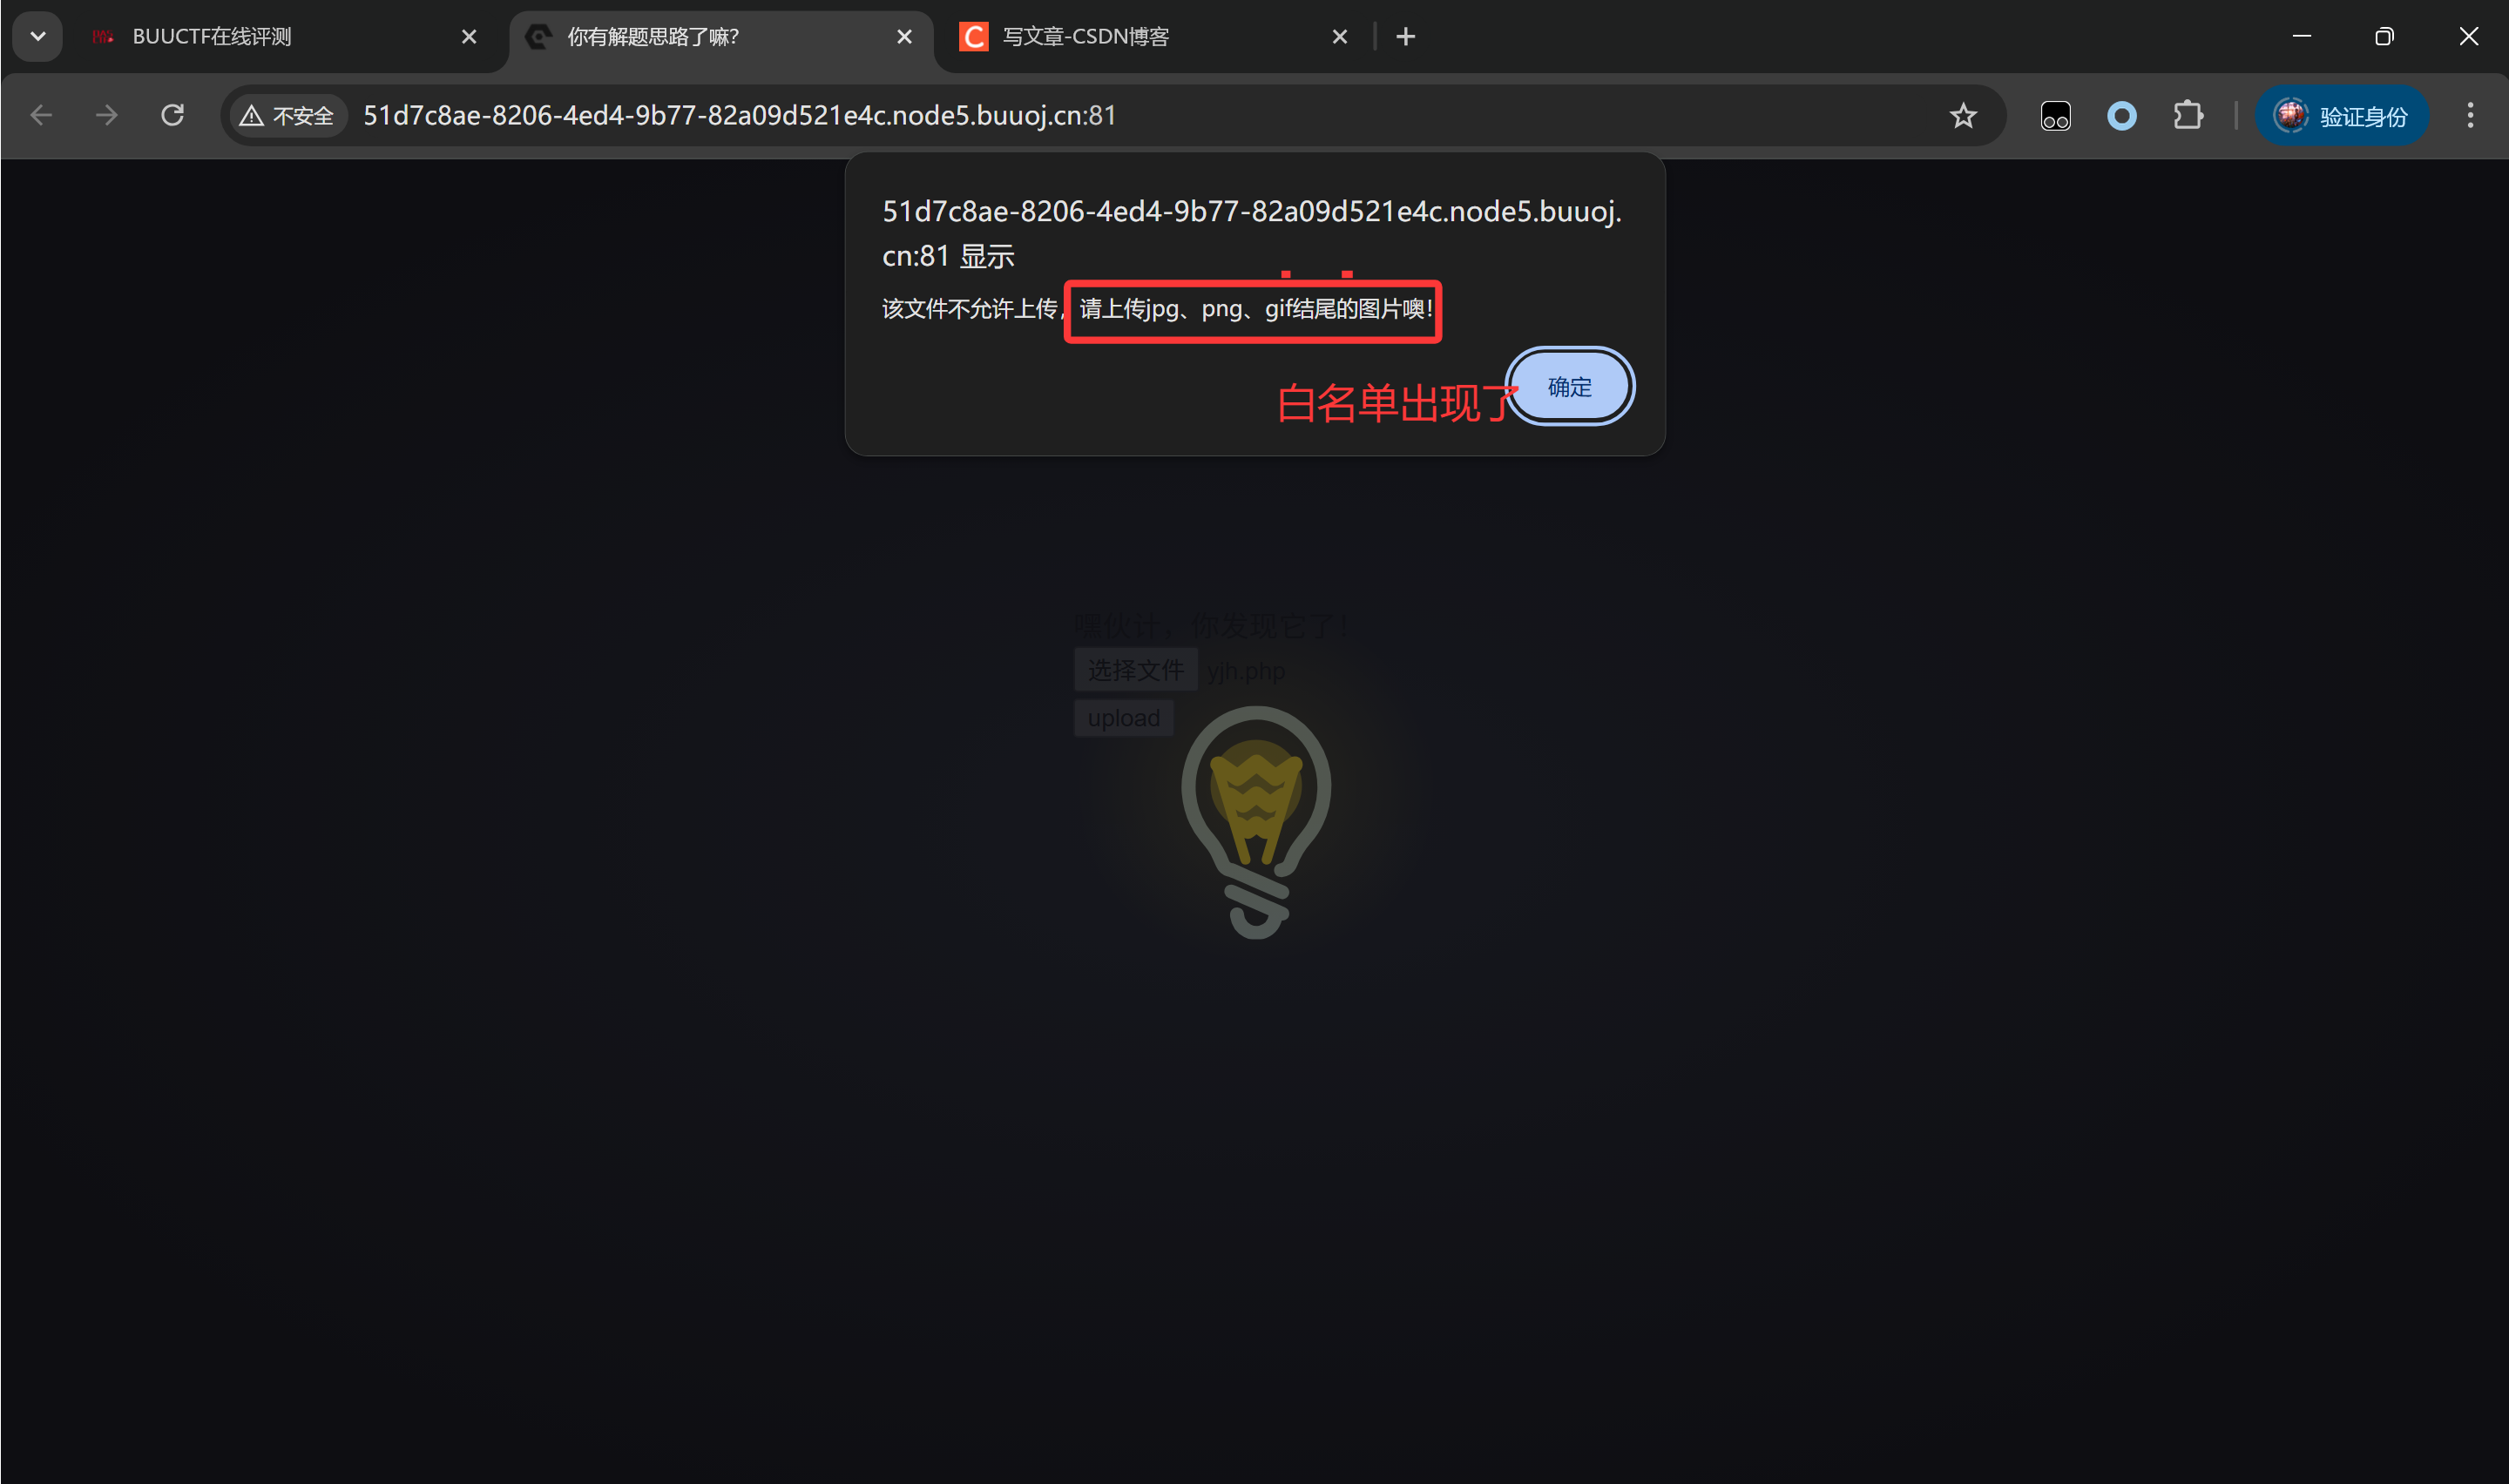
[ACTF2020 新生赛]Upload 1(一句话木马加蚁剑)


上传图片一句话木马,他的后缀名一定是白名单里的

如果图片一句话木马太大,记得先改一下图片像素,让文件减小,再生成图片一句话木马
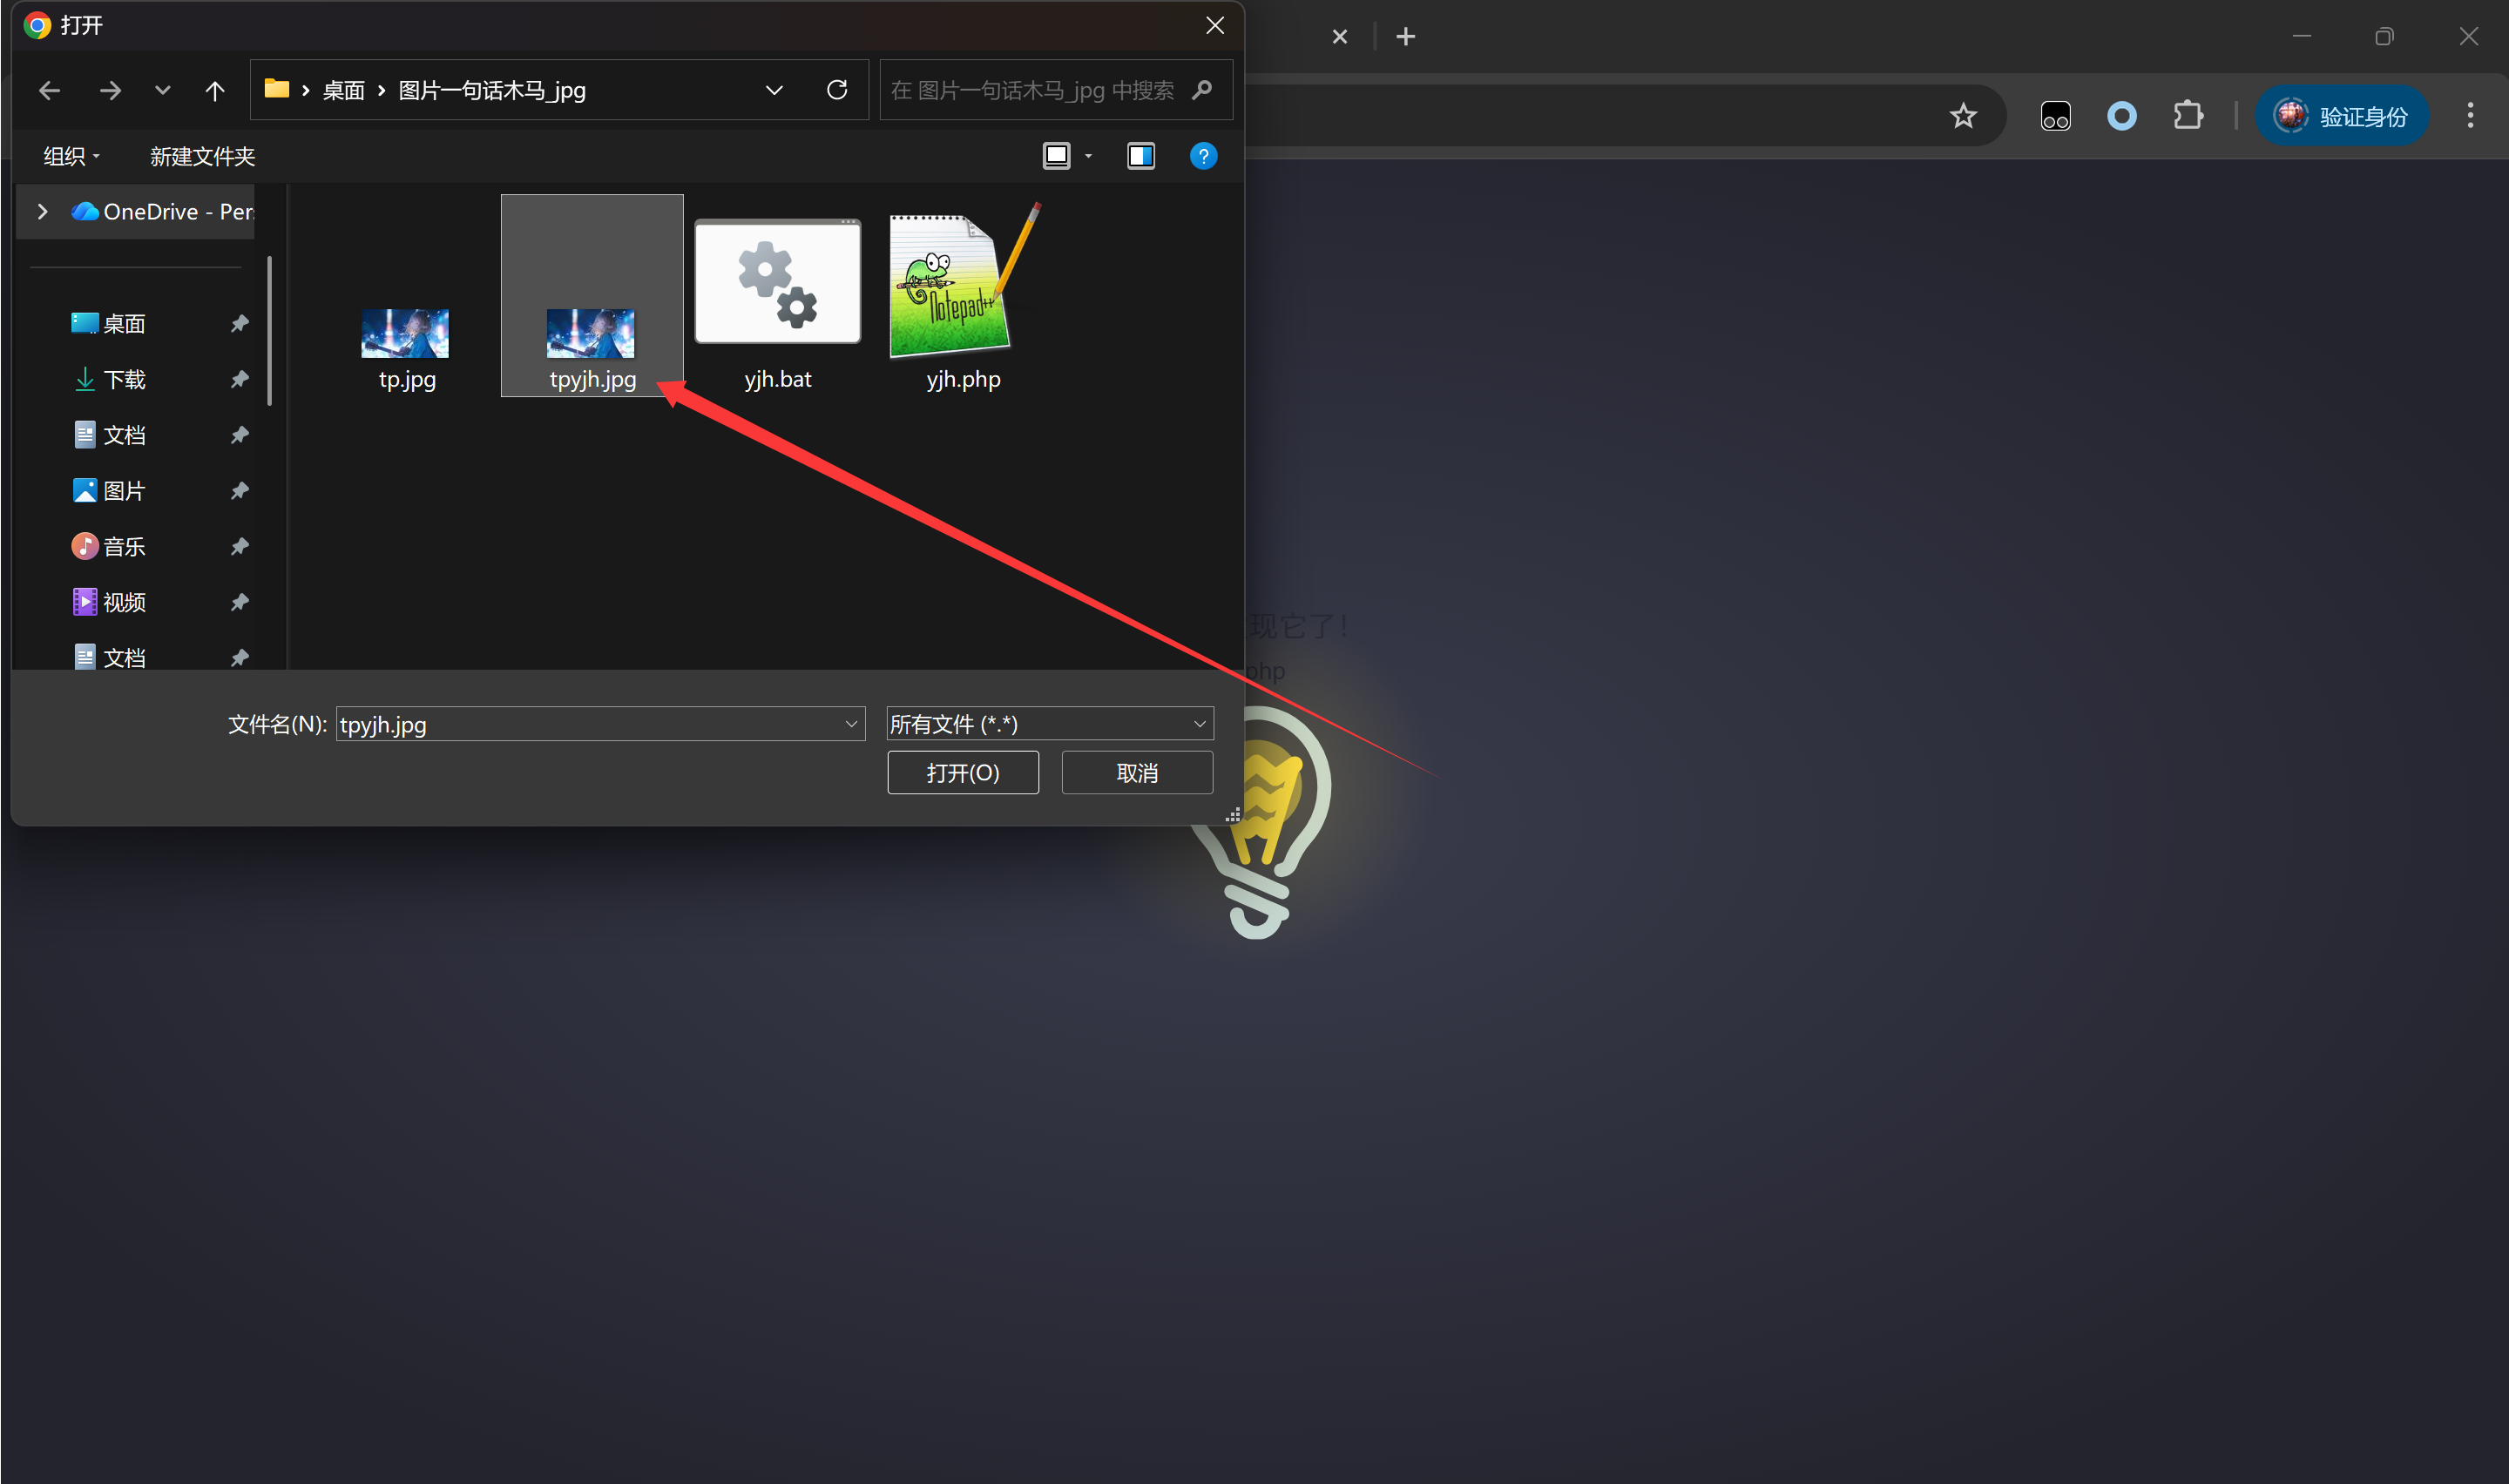
上传时打开BP拦截,将.jpg改为.phtml
再点击放行

phtml文件相当于php文件的早期形式,如果上传文件设置了php后缀名的黑名单,就用phtml来代替就可以
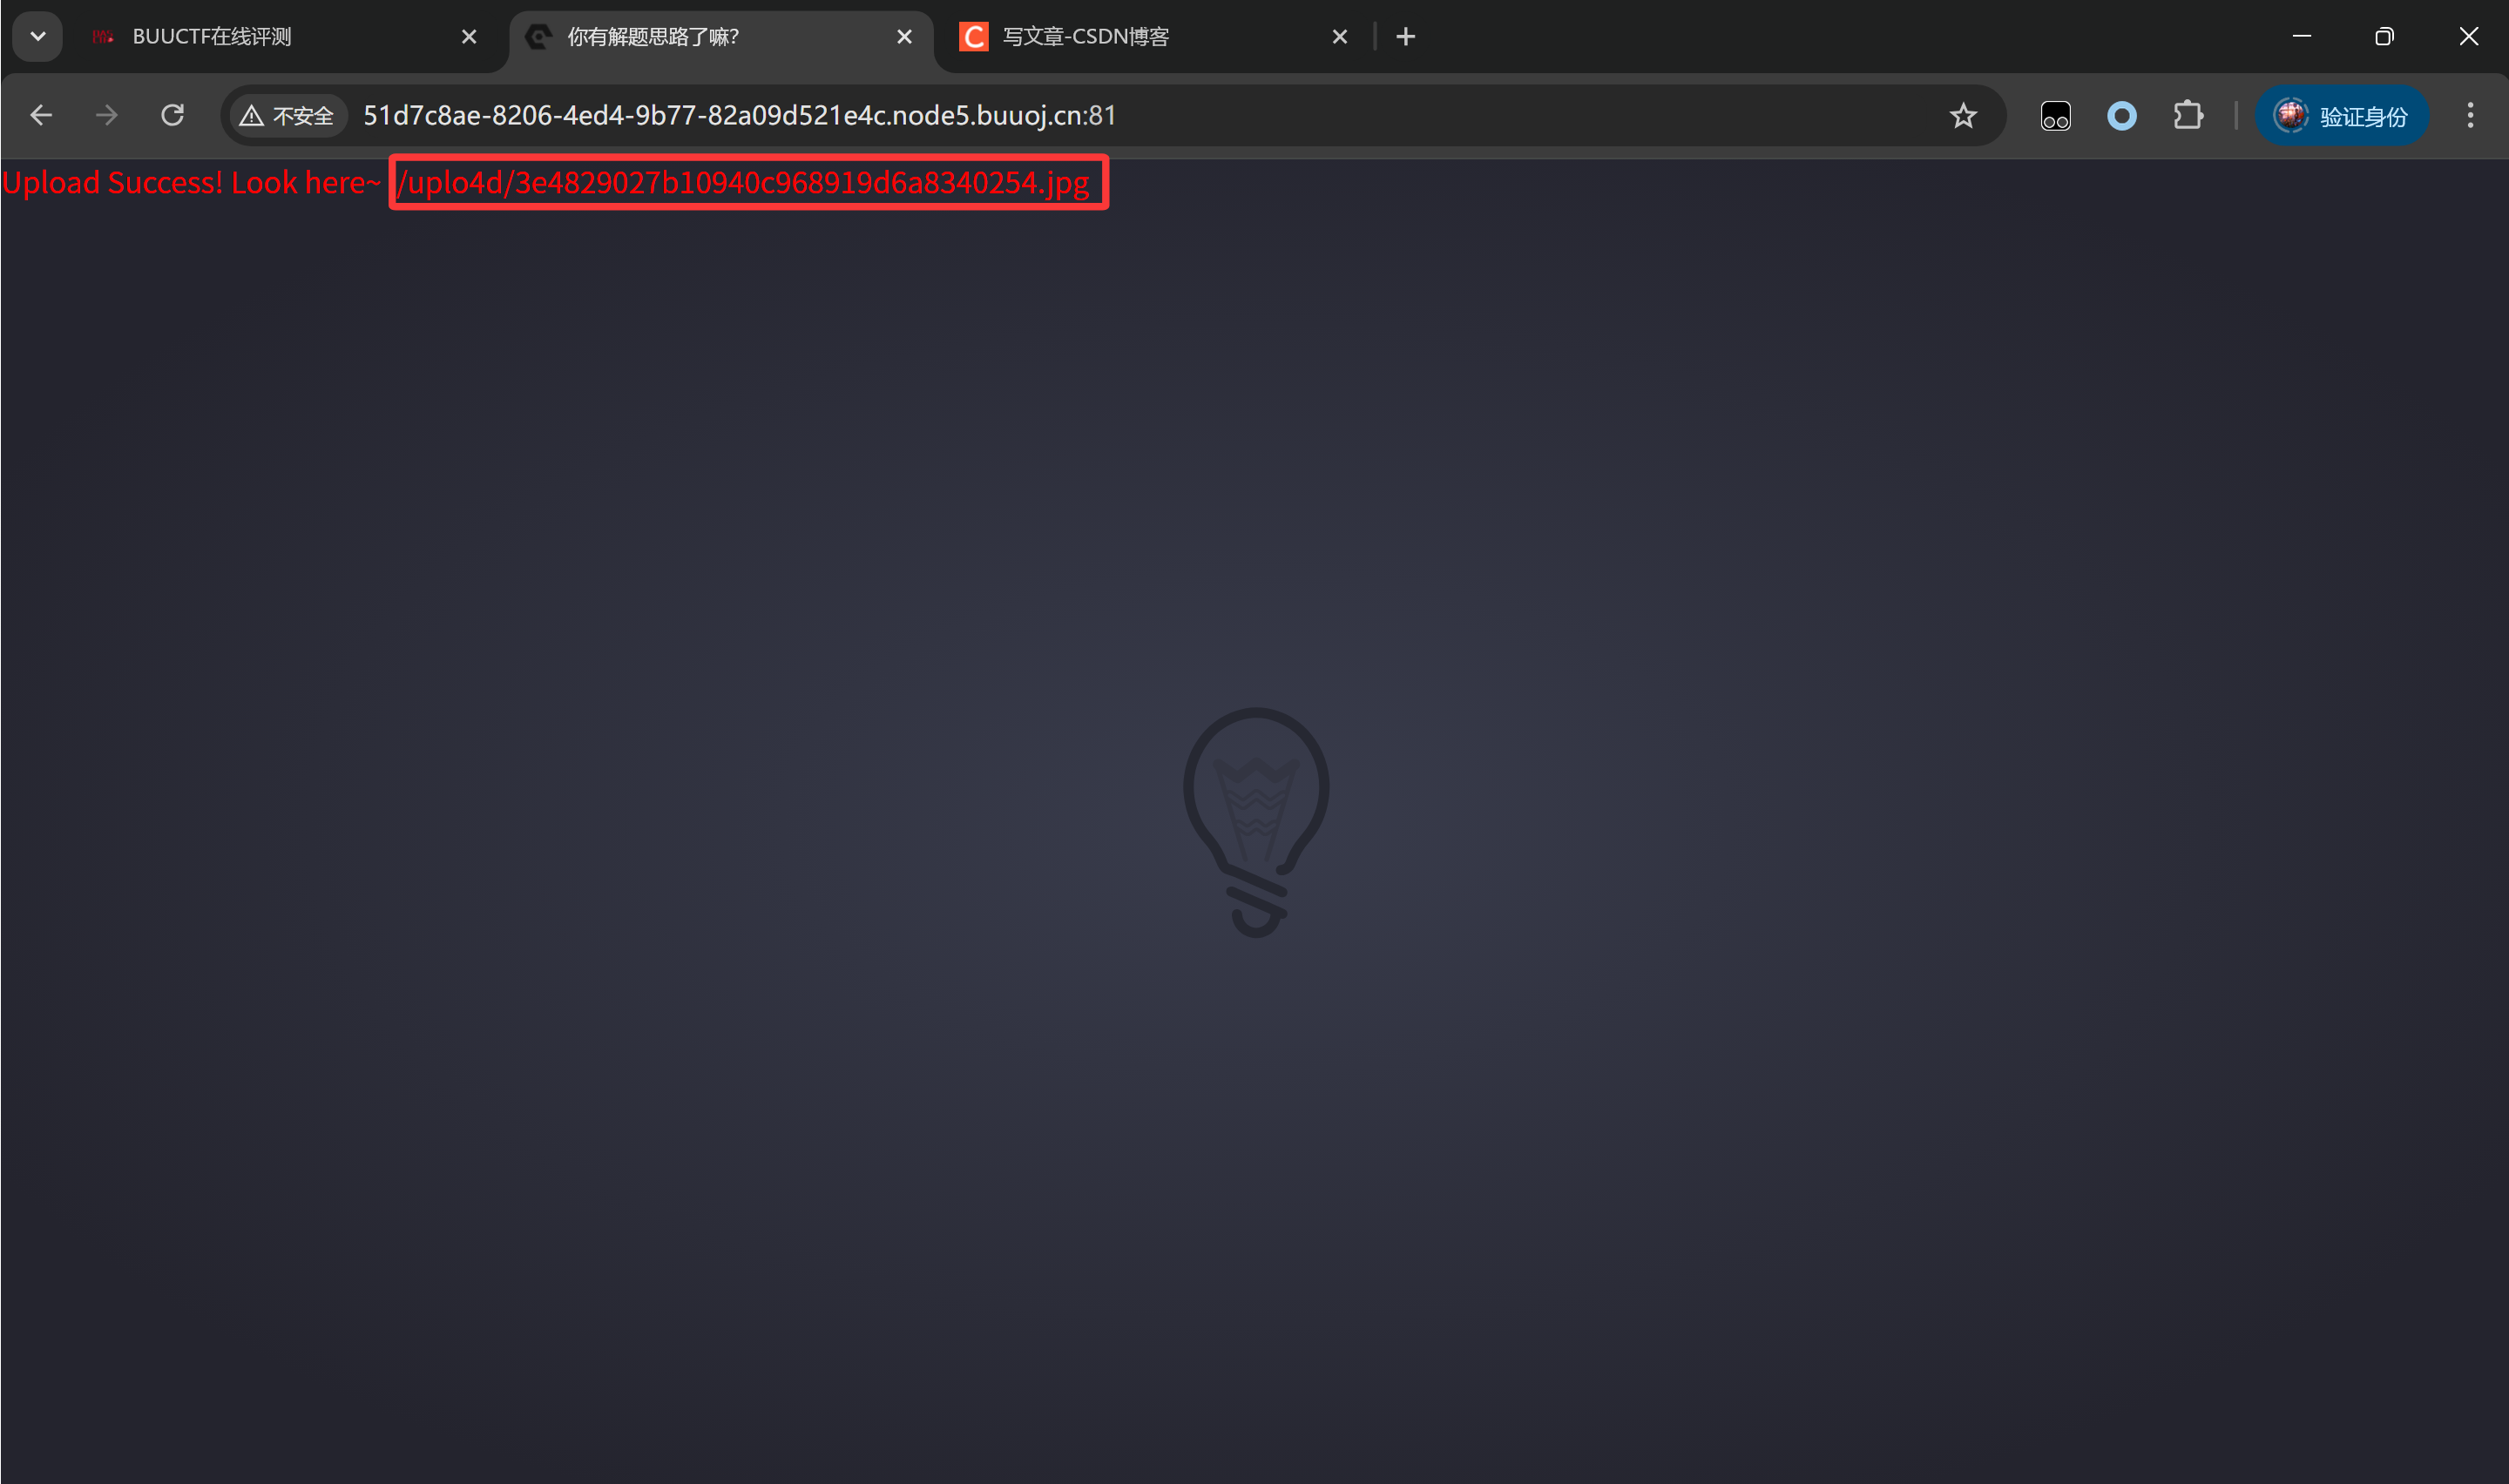
成功后,连接蚁剑
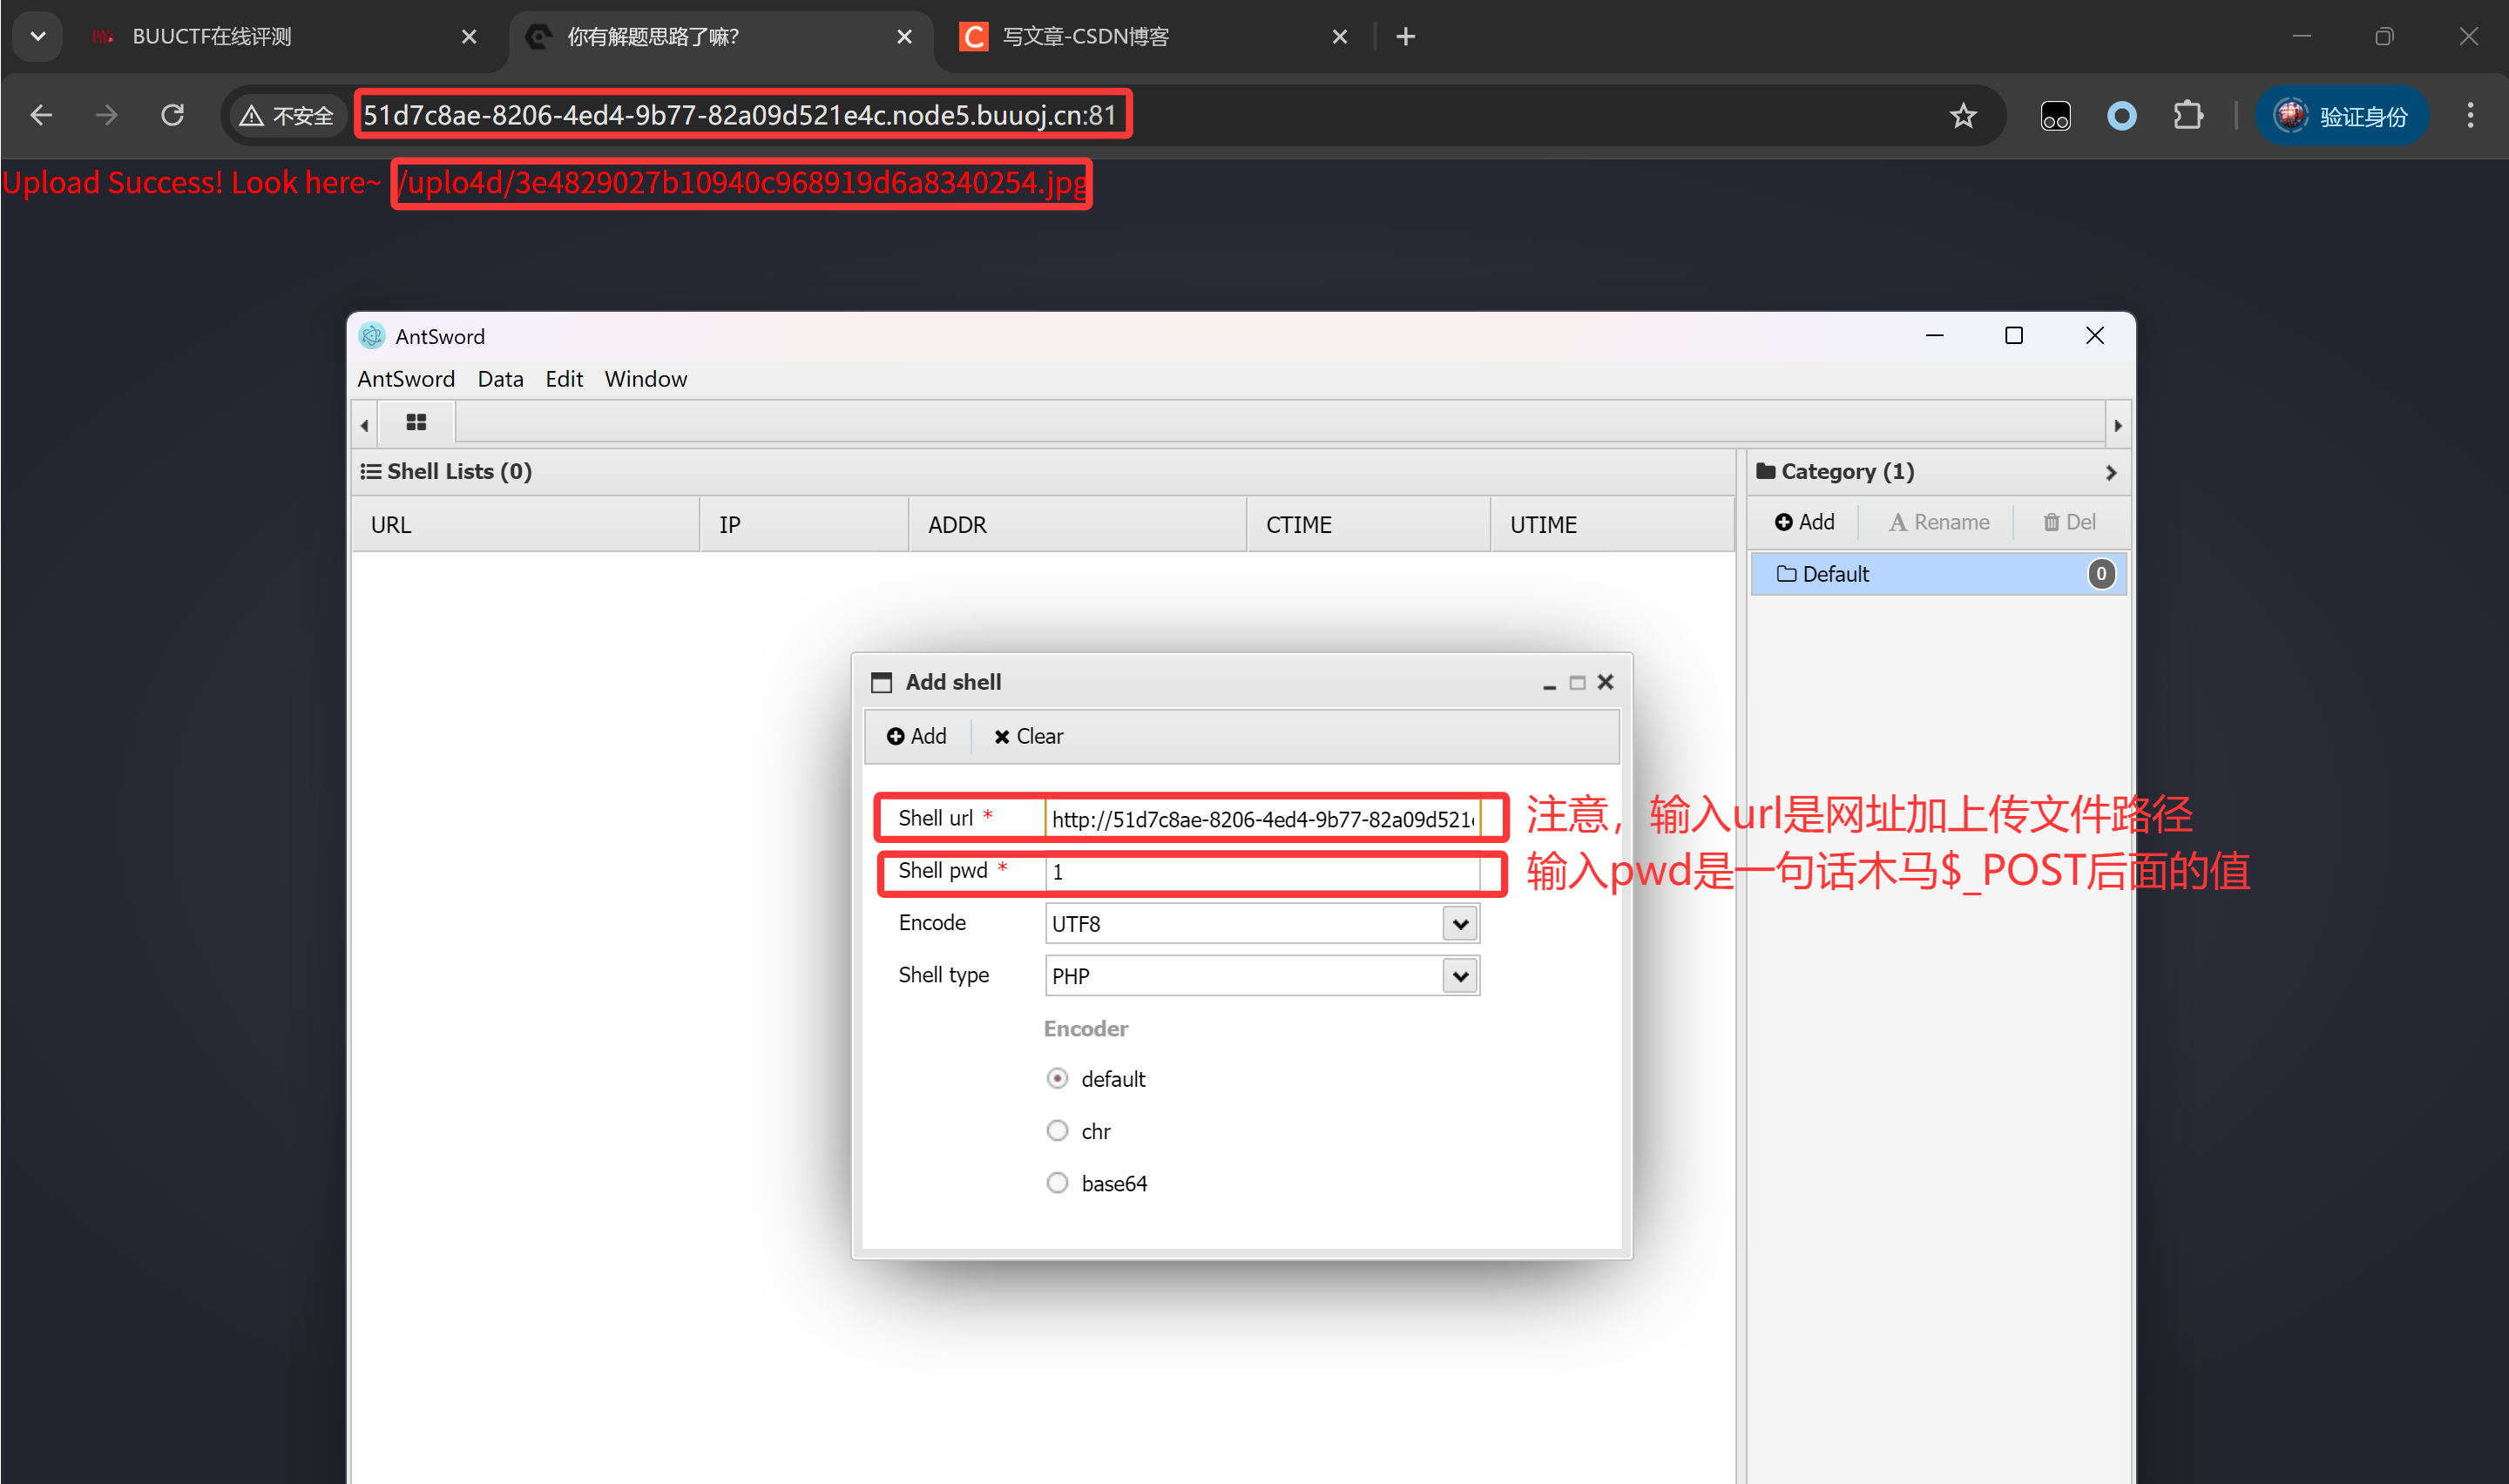
找到根目录/

flag就在/目录下

相关推荐
是真的小外套10 小时前
第13章:网络安全漏洞防护原理与应用
安全·web安全·php
Ikalus198810 小时前
检查自己写着「这不会让任务失败」:一条 Critical 风险就这么过了 178 天
安全·架构
仿生joe会梦见漫天的大雪吗11 小时前
CTF Misc 工具选型指南:按题型分类的工具、原理与限制
后端·安全
QYR-分析11 小时前
工业安全无线遥控器:5.4% 稳步增长,起重与移动机械的安全控制终端
安全
研发小能13 小时前
金融行业 DevSecOps 解决方案:把安全内建到研发全流程
安全·金融·devops·嘉为蓝鲸
xjxijd14 小时前
AI 安全进入爆发周期:智能体安全成下一阶段核心竞争高地
人工智能·安全·ai
数字化转型分享点滴15 小时前
机加工MES落地先连设备还是先上工单?一份车间实施参考
python·安全
橙色云-智橙协同研发16 小时前
汽车零部件行业:如何应对主机厂的严苛审核?
大数据·运维·服务器·人工智能·安全
Multipath71217 小时前
以多链路聚合为通信底座,让低空飞行器“连得上、传得快、飞得稳、管得住”
网络·5g·安全·智能路由器·实时音视频
IT大白鼠17 小时前
2026年9月至今重大安全漏洞专题报告——国产软件与终端高危漏洞深度解析
安全·漏洞·搜狗