每天看一种漏洞类型,oss存储桶

第一天的收入是0块钱

刚毕业大学生,回家躺平的第8天,网络安全收入40块钱

2025,1,14,mou天第一个收入,40块钱

2026,1,20,一年了,网络安全收入没有增加,因为根本没有看网络安全的

这个月的目标是能够赚够100块钱

今天学习的漏洞是oss存储桶的漏洞,漏洞来源于b站视频

存储桶挖掘方式_哔哩哔哩_bilibili

xxx.aliyucs.com,点进去,会有文件名称,访问看是否可以访问

2、可以访问的话,看能不能任意文件上传,xss等

或者是传相同的文件,看能不能覆盖掉,这也是一种危害

4、存储桶接管,

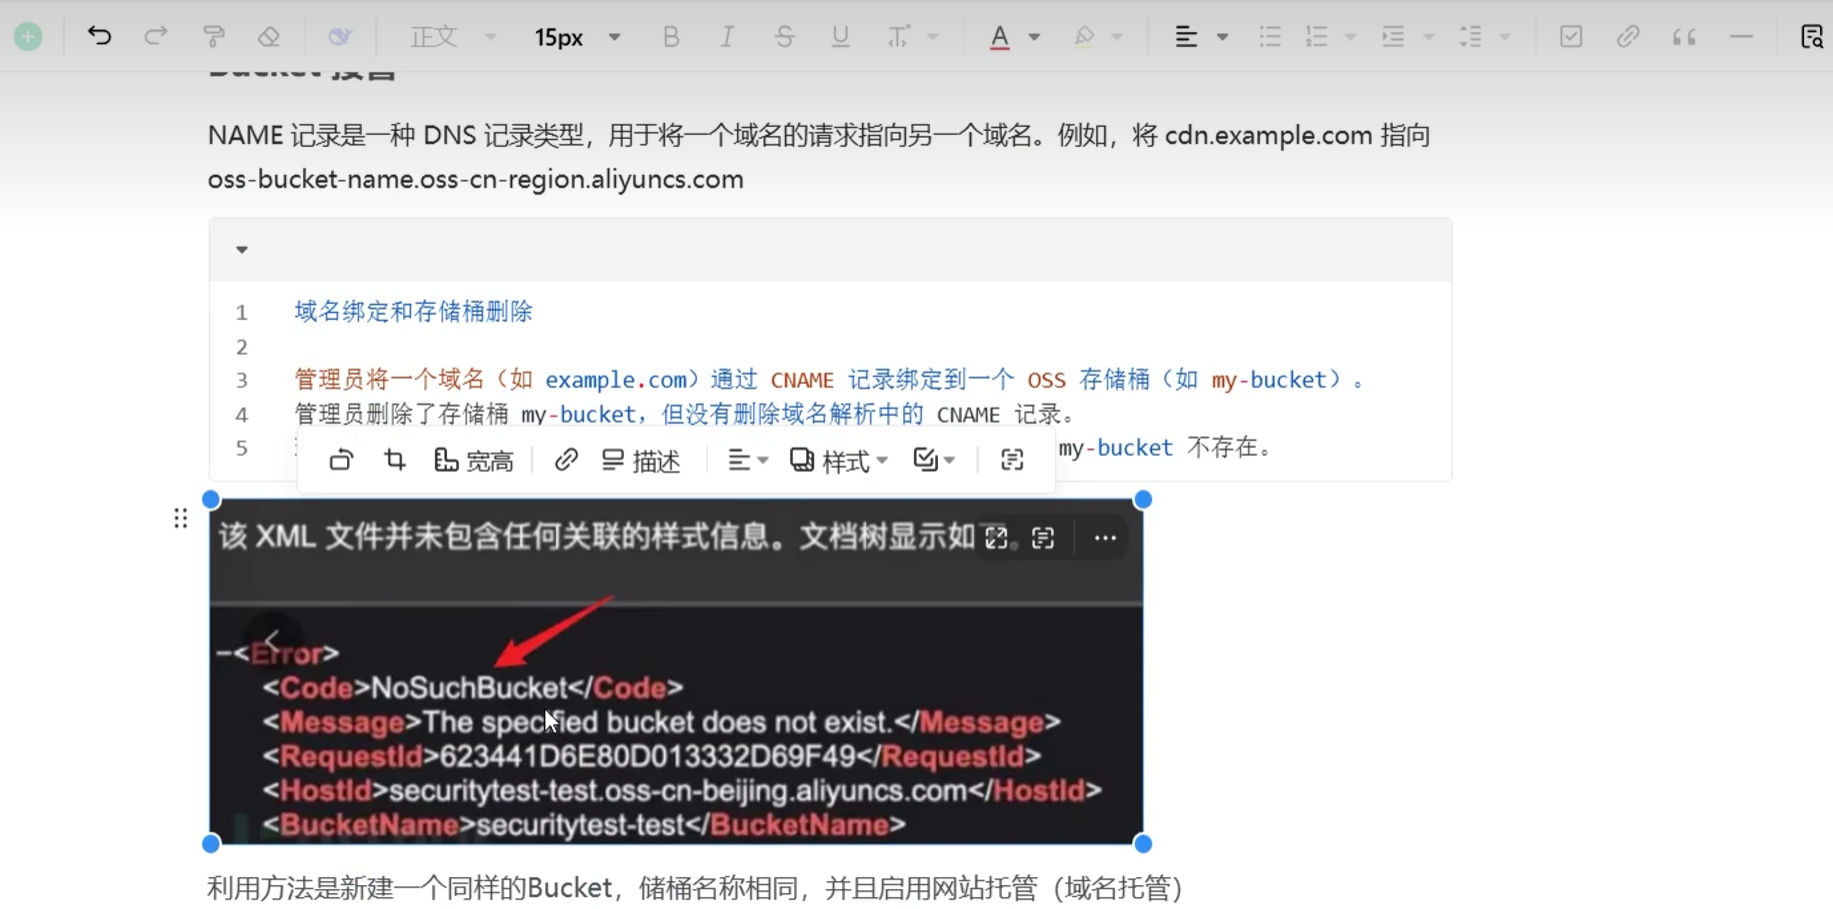
遇到这种nosuchbucket
相关推荐
Angeldream1237 分钟前
第 10 章 医学影像伦理与安全
图像处理·人工智能·python·安全·机器学习·医学影像
方白羽20 分钟前
Android 双开环境底层剖析与风控检测落地
android·安全·app
pt104338 分钟前
Cisco设备网络安全系列-18:SIEM与SOAR安全解决方案
网络·安全
yyuuuzz2 小时前
云服务器安全组规则优先级的机制记录
运维·服务器·网络·安全·阿里云·aws
福大大架构师每日一题4 小时前
redis 8.10.3正式发布:聚焦集群总线超大消息传播场景的安全修复,8.10.3 Latest更新解读
数据库·redis·安全
Linux运维技术栈4 小时前
WAF部署在防火墙后面,获取不到真实IP怎么办?
服务器·网络·tcp/ip·安全·防火墙·waf
是真的小外套5 小时前
网络安全实战第6期:Hydra爆破SSH实战
安全·web安全·ssh
是真的小外套5 小时前
网络安全实战第5期:Wireshark抓明文密码
安全·web安全·wireshark
学网安的肆伍5 小时前
认证机制攻防学习|PortSwigger Authentication 靶场复现总结(二):用户名枚举进阶
学习·web安全·网络安全·burpsuite·portswigger·认证安全·靶场复现
KeyAction66666 小时前
从西班牙高铁追尾看安全系统设计:当违规指令成为输入,防护逻辑如何兜底
运维·服务器·安全