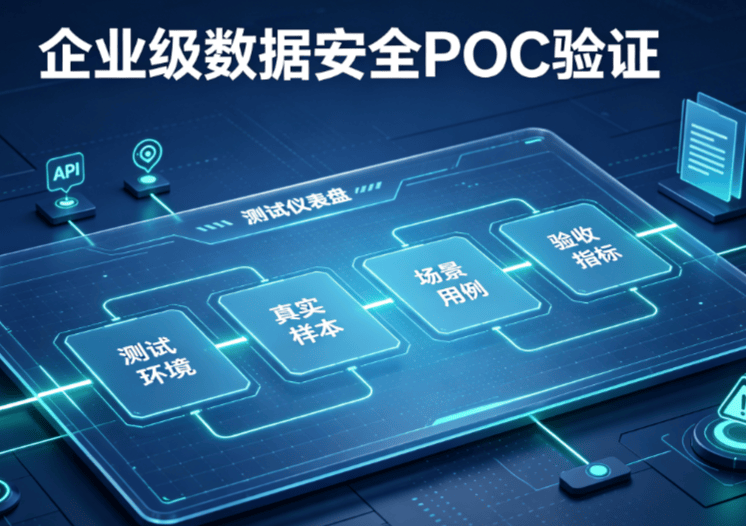
在数据安全项目落地过程中,POC(概念验证)是选型环节至关重要的一环。很多企业采购安全产品时,容易被产品手册、演示 Demo 吸引,但上线后才发现功能与真实业务不匹配、性能影响业务系统、规则误报居高不下等问题。POC 的核心价值,就是在正式采购前,基于企业真实业务环境检验产品能力,规避采购风险,验证方案可行性。
一、明确 POC 目标与范围,避免验证泛化
启动 POC 之前,首先要对齐项目目标,划定验证边界,防止测试范围无限扩大,导致周期拉长、重点模糊。
- 梳理核心业务场景 结合自身数据资产现状,确定本次 POC 需要覆盖的核心风险场景:敏感数据自动发现、数据分类分级、数据脱敏、访问行为审计、异常泄密识别、API 数据流转管控、运维操作管控等。不需要一次性验证产品全部功能,优先聚焦企业最关心、合规压力最大的场景。
- 定义验收标准 输出可量化的判定指标,拒绝主观评价。例如:敏感数据识别准确率、误报率;旁路部署下对业务系统的性能损耗;规则策略下发耗时;日志留存与检索效率;信创环境兼容性;告警响应处置链路是否通畅。所有指标提前书面确认,作为 POC 结束后的评判依据。
- 划定环境范围 优先选取生产镜像环境或者隔离的小范围真实生产环境,严禁直接在核心生产全量业务上开展测试。选定测试数据库、文件服务器、终端、业务接口样本,保证测试数据类型、数据量贴近真实情况。
二、POC 测试核心验证维度
- 功能能力验证:重在场景,而非单点功能
很多厂商演示时使用精心准备的样本数据,效果看起来十分理想,但面对企业内部非标准化文档、历史杂乱数据时识别效果大幅下降。 测试时,要导入企业自有真实样本数据,包含结构化数据库表件、PDF、Word、扫描件、接口报文等多种格式。重点验证:敏感信息识别是否稳定;分类分级标签是否可以自动生成;脱敏策略是否支持动态脱敏、静态脱敏;告警能否精准识别批量下载、越权访问、外发等风险行为。同时验证策略配置难度,评估日常运维人员上手成本。
- 业务性能与兼容性验证
数据安全产品多采用旁路或串联部署模式,性能压力是不可忽视的风险点。 持续加压测试,观察业务系统响应延迟、CPU、内存占用情况,确认产品采集、解析数据时,不会拖累原有业务。同时验证基础兼容性:操作系统、数据库、中间件、云平台、信创软硬件适配情况;日志采集是否支持现有各类业务组件,是否需要对业务做大规模改造。改造量越大,后续落地风险越高。
- 告警质量验证,控制误报与漏报
告警质量是决定后续安全运营工作量的关键。大量无效告警会让安全人员产生告警疲劳,真正的数据泄露风险反而被淹没。 测试中混合正常业务操作和模拟泄密行为,统计误报率、漏报率。评估产品是否支持基于用户基线的行为分析,能否区分正常批量导出和恶意数据窃取,同时验证告警分级、告警聚合、工单联动能力。
- 运维与服务能力验证
POC 不只是测试软件本身,同时也是考察厂商技术交付能力的过程。 观察厂商现场技术人员对业务场景的理解程度,策略调优响应速度;查看平台日志导出、报表能力,是否能够直接输出满足监管检查要求的报告;验证平台稳定性,长时间运行下是否存在进程中断、日志丢失等问题。
三、POC 执行流程与时间管控
- 方案确认阶段:双方确认 POC 方案、测试环境、用例清单、验收指标、起止时间,形成书面文档。
- 环境部署阶段:完成产品部署、对接业务系统、基础策略初始化,完成连通性调试。
- 场景测试阶段:按照测试用例逐项开展功能、性能、告警测试,同步记录问题,留存截图、日志等原始测试记录。
- 问题整改阶段:针对测试发现的缺陷,由厂商进行策略优化或问题修复,必要时复测。
- 总结评审阶段:汇总全部测试结果,对照验收标准打分,输出正式 POC 测试报告,作为采购决策依据。
常规数据安全 POC 周期建议控制在 2~4 周,周期太短无法充分验证稳定性,周期过长会增加内部资源消耗。
四、POC 常见踩坑点提醒
- 只用厂商提供的样例数据测试:这种方式无法检验产品在自有业务数据下的真实效果,是最常见的误区。
- 验收标准模糊:只写 "功能满足需求" 这类描述,没有量化指标,后期容易产生争议。
- 忽略长期运维成本:只关注产品能否实现功能,不考虑后续策略持续调优、规则维护工作量。
- 测试环境和生产差异过大:测试环境数据量、业务流量远小于真实环境,上线后出现性能瓶颈。
五、结语
POC 验证不是简单的产品演示,而是一次小规模的模拟落地。其核心目的,是验证产品方案适配企业业务与合规诉求,把风险前置到采购决策之前。一套严谨、标准化的 POC 流程,能够帮助企业客观评估方案能力,减少选型失误,保障后续数据安全项目平稳落地。