漏洞名称:GNU InetUtils Telnetd USER环境变量注入 权限绕过漏洞(CVE-2026-24061)
风险等级:
高危
漏洞描述:
GNU InetUtils telnetd 是 GNU InetUtils 套件中的远程登录服务守护进程,监听 TCP 23 端口,为客户端提供基于 Telnet 协议的明文终端接入能力。主流 Linux 发行版在安装 telnet 服务器时默认选择不是 inetutils-telnetd,但依旧作为可选项存在于官方仓库中。
telnetd 在调用系统 /usr/bin/login 程序时,未对从客户端 USER 环境变量传入的用户名做过滤,直接拼接到 login 命令行。未经授权的远程攻击者可利用该缺陷,在无需任何口令的情况下直接获取目标主机的 root shell,造成完全控制权泄露、敏感信息被窃取或进一步横向移动。该漏洞PoC和技术细节已公开,目前观察到的受影响设备以NAS设备为主。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
FOFA自检语句:
protocol="telnet" && banner="New Environment Option" && banner="Authentication Option"
受影响版本:
1.9.3 <= GNU InetUtils <= 2.7
临时修复方案:
官方已发布安全补丁,请及时通过包管理器更新至最新版本:
Debian/Ubuntu: sudo apt update && sudo apt install inetutils-telnetd
RHEL/CentOS: sudo dnf upgrade inetutils
Alpine: apk upgrade inetutils
或手动应用补丁:
wget https://codeberg.org/inetutils/inetutils/commit/fd702c02497b2f398e739e3119bed0b23dd7aa7b.patch
wget https://codeberg.org/inetutils/inetutils/commit/ccba9f748aa8d50a38d7748e2e60362edd6a32cc.patch
patch -p1 < fd702c0.patch
patch -p1 < ccba9f7.patch
./configure && make && sudo make install
临时缓解措施:
禁用 telnetd 服务器,或使 IntelUtils telnetd 调用不带有"-f"参数的 login 工具。
漏洞检测工具:
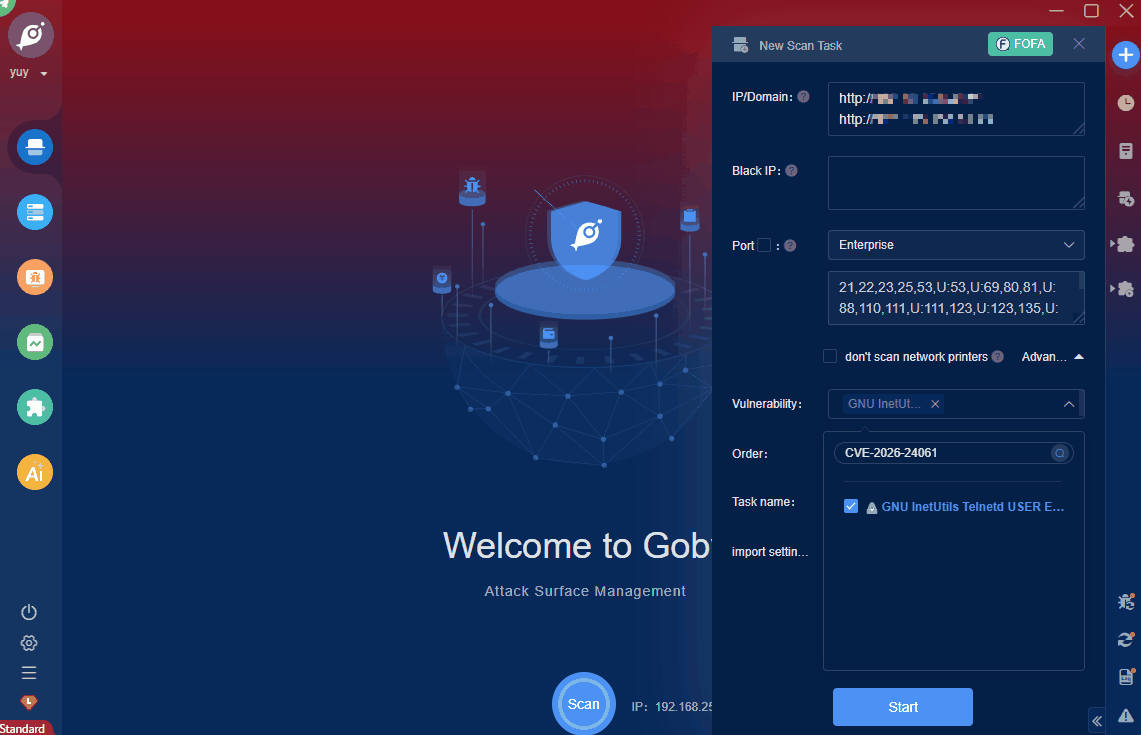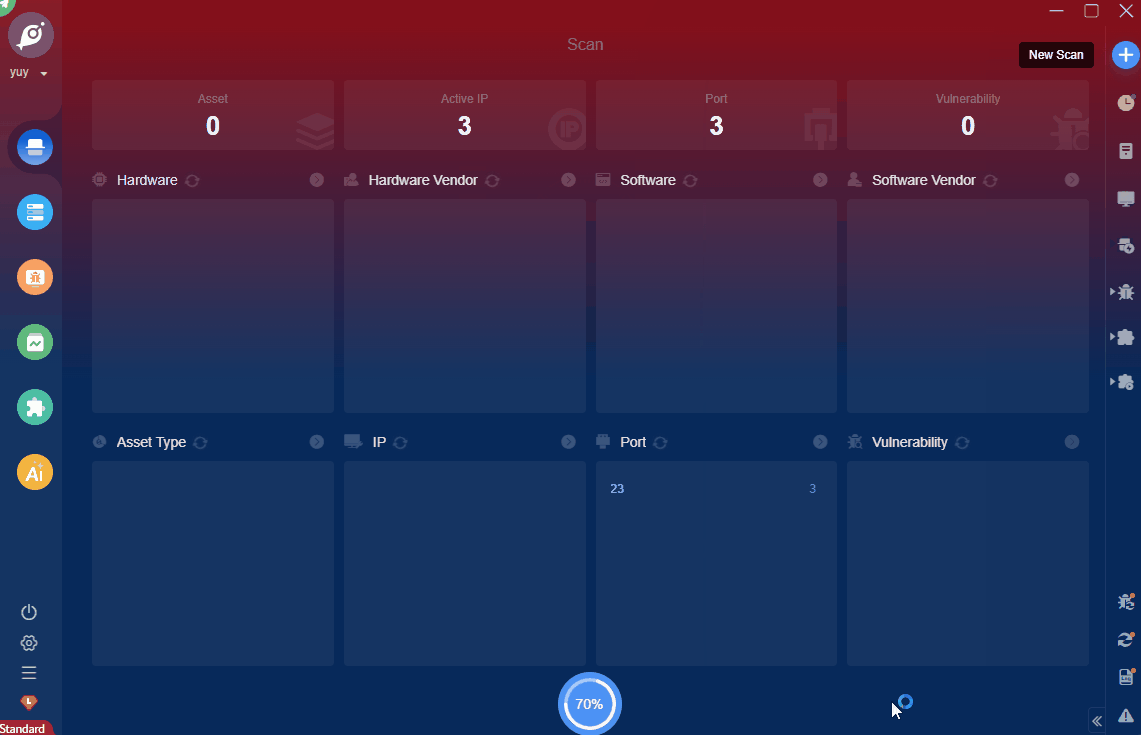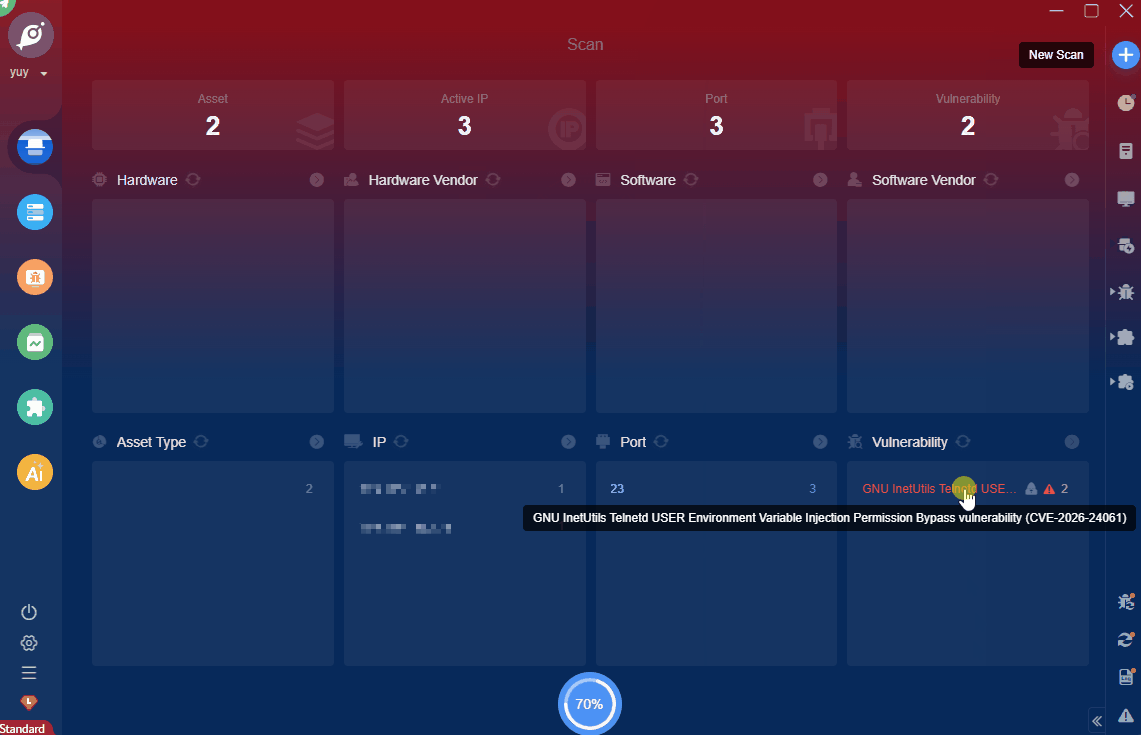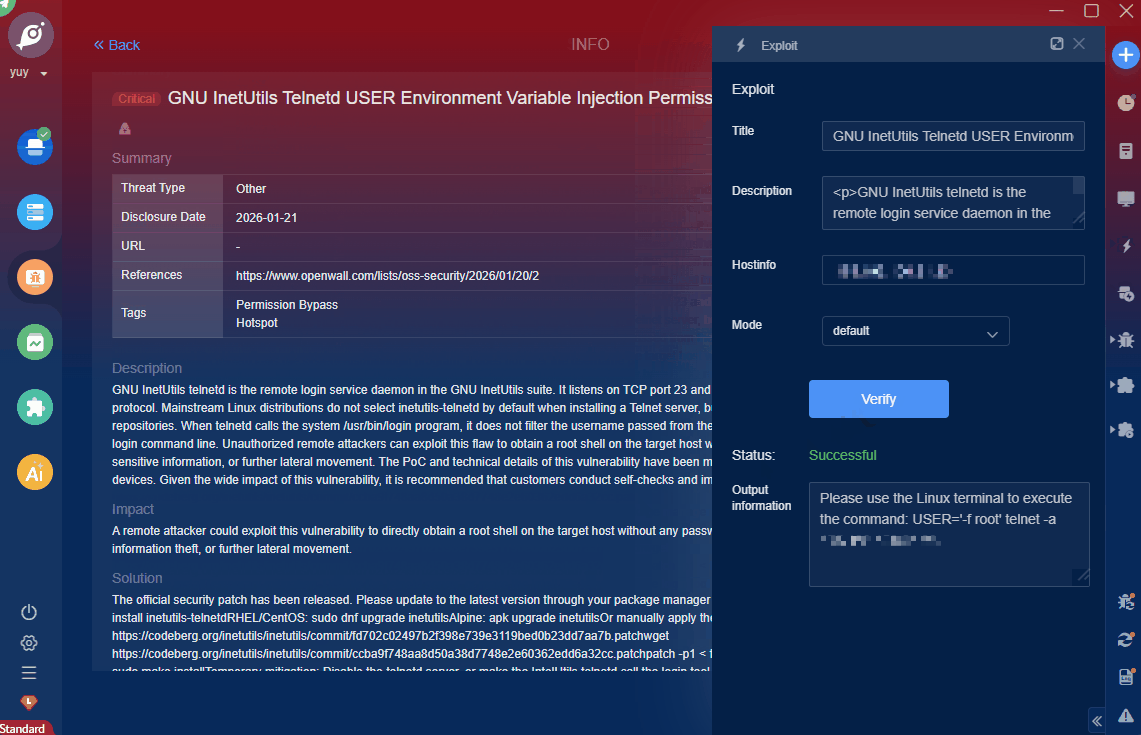
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
查看Goby更多漏洞: Goby历史漏洞合集