CVE-2024-3366_ XXL-JOB 注入漏洞

CVSS评分:3.5

CVE-2024-3366_ XXL-JOB 注入漏洞

  • [1. 漏洞原理](#1. 漏洞原理)
  • [2. 漏洞危害](#2. 漏洞危害)
  • [3. 漏洞修复](#3. 漏洞修复)

1. 漏洞原理

漏洞介绍:https://github.com/xuxueli/xxl-job/issues/3391

漏洞位置:com/xxl/job/core/util/JdkSerializeTool.java -> deserialize()

在反序列化模板数据过程中发生注入:

  • deserialize 方法将未信任的数据反序列化为 Java 对象。由于没有严格校验输入内容,攻击者可以构造恶意序列化数据。
  • 序列化链内部会用到 FreeMarker/模板处理机制,导致攻击向量更广。

2. 漏洞危害

该漏洞暂无可利用的 poc,
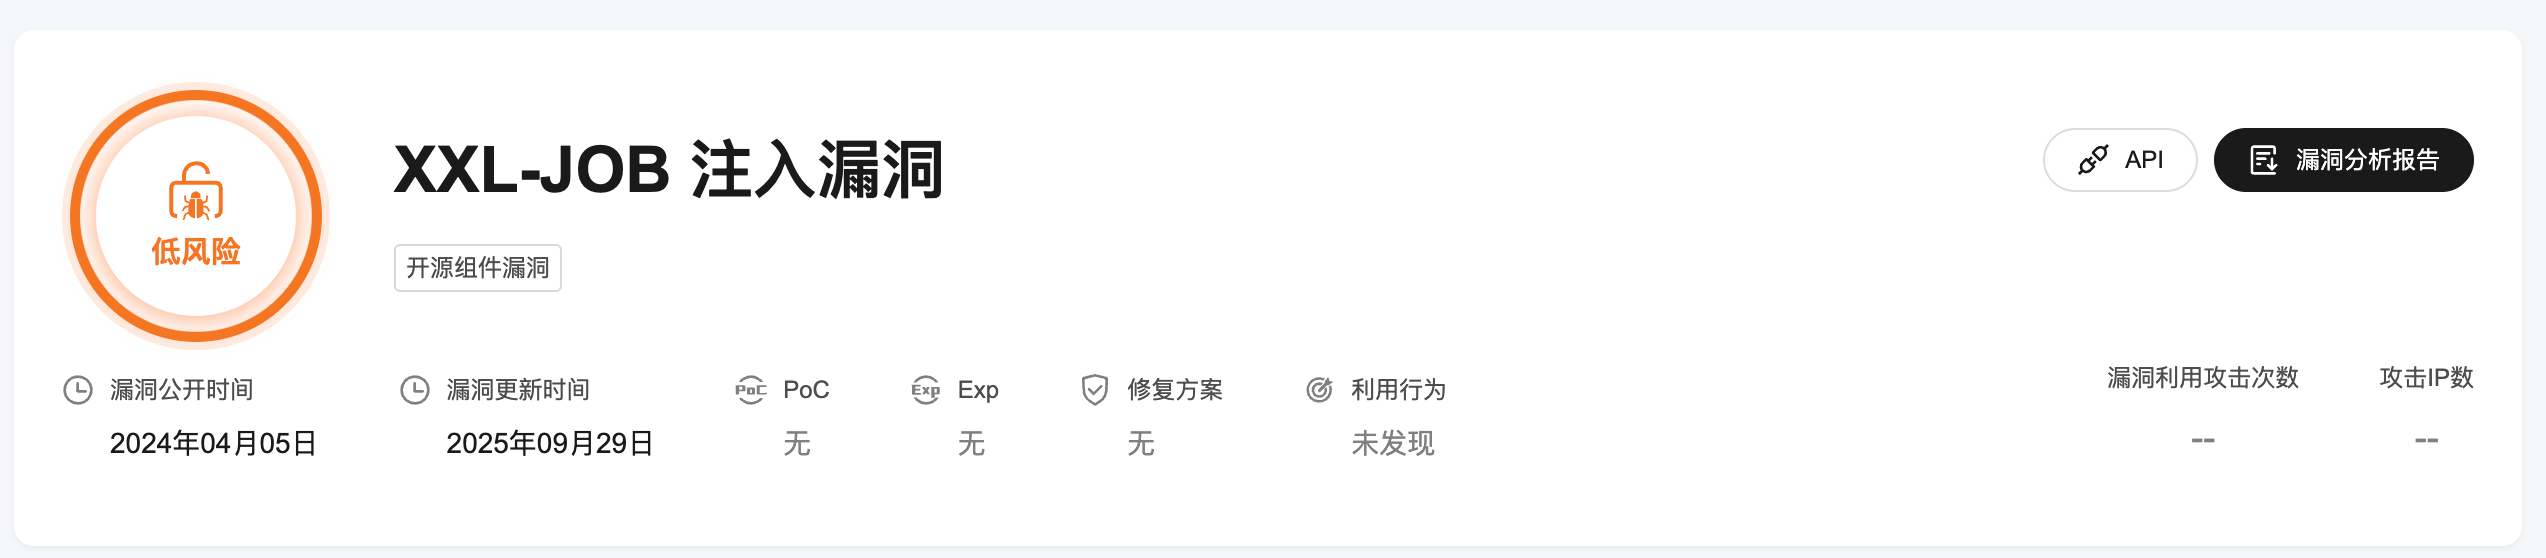
攻击者需要有一个前置的合法 token,并且token 对应账号存在,并且可写入模板路径,才能执行漏洞攻击

相对危害较低

3. 漏洞修复

2.4.1 已经修复,升级即可

相关推荐
东姬AI1 小时前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
QXWZ_IA2 小时前
定位数据怎么推给 IoT 平台?消息协议选型与接入准备
网络·人工智能·物联网·安全
不庸.3 小时前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
qq_452396233 小时前
第十篇:《Kafka 安全加固:SASL、SSL、ACL 与多租户隔离》
安全·kafka·ssl
ppo_wu13 小时前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
迪康coolmu18 小时前
出差终端数据安全落地实战:基于迪康端点安全一体化管理系统的四道防线实践
运维·服务器·经验分享·笔记·其他·安全·php
阡陌数智1 天前
Claude API新版本重大变更与安全升级指南
java·linux·安全
andxe1 天前
工业级 PoE 交换机选型指南:破解边缘部署四大核心难题
运维·网络·安全·光通信·交换机
狂师1 天前
把别人的软件拆开看,推荐5个主流逆向工具
安全·程序员·开源
kingx31 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf