第 6 章 管理SELinux安全性
1.SELinux 是如何保护资源的?
答:
通过强制访问控制和安全上下文,控制 进程对资源的访问 ,从而保护资源。
2.什么是强制访问控制 (MAC)?它有什么特点?
答:
MAC 是系统强制实施的访问控制模型,特点是强制、细粒度、最小权限。
特点:
强制实施:用户无法绕过策略自行授予访问权限;
细粒度控制:可针对进程、文件等对象设置精确的访问规则;
最小权限原则:进程仅获得完成任务所需的最小权限,降低攻击面。
3.什么是 SELinux 上下文?
答:
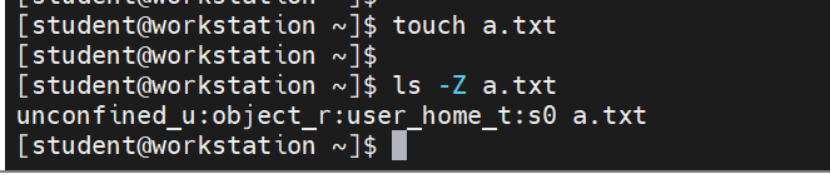
SELinux 上下文文件,进程等 对象的安全标签,格式为 user:role:type:level,用于标识对象的安全属性 从而来 控制访问权限。
如:
查看目录SELinux上下文:
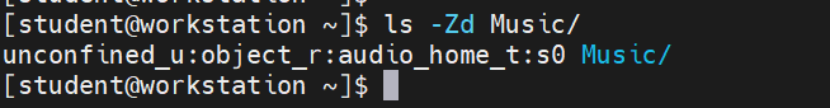
查看文件SELinux上下文
4.setenforce 0 命令的作用是什么?
答:
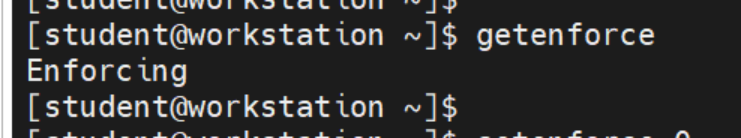
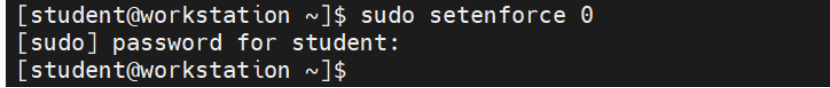
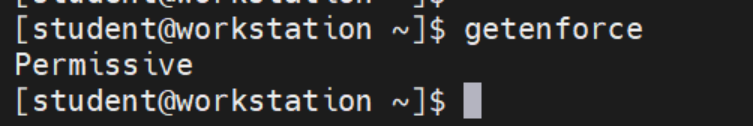
临时将 SELinux 切换为宽容模式,记录但 不阻止违规行为 , 重启后会恢复为之前的模式
示例:
初始SELinux:
执行命令修改SELinux:
验证:
5.定义一条 SELinux 文件上下文规则,以便将 /custom e 目录及目录中所有文件的上下文类型设置为 httpd_sys_content_t
答:
(1)添加上下文规则
semanage fcontext -a -t httpd_sys_content_t '/custome/*'

(2)应用规则到现有文件
restorecon -Rv /custome

(3)验证:
验证是否添加:

成功添加上下文规则。
验证是否应用:
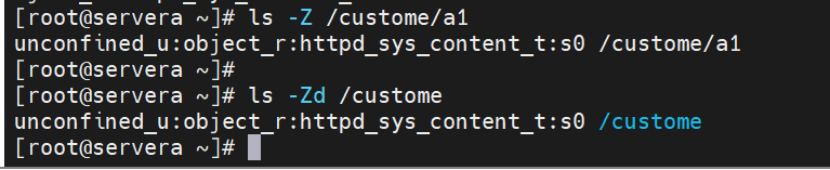
成功应用规则到现有文件。