CKEditor副本编辑器CVE-2021-33829漏洞复现

文章目录


CVE-2021-33829

CKEditor4富文本编辑器中发现"存储型跨站脚本攻击"高危漏洞,对内容管理系统造成威胁!

CKEditor4是一款在全球流行的富文本编辑器,因其惊人的性能与可扩展性,广泛用于各大网站,web框架及Drupal和Backdrop等内容管理系统(CMS)。据其网站介绍,该编辑器是"获得了数百万用户的认可的可定制、功能最多、排名第一的富文本编辑器。

CKEditor4属于常用的富文本编辑器,其可能会影响各种应用环境,如博客、内容管理系统和其它用户接受富文本内容的网站。如果恶意者成功利用该漏洞,则其将可以任意注入web脚本。该漏洞的影响取决于插件的使用位置,它可能导致账户被盗、凭据窃取、敏感数据泄露等等。

漏洞复现

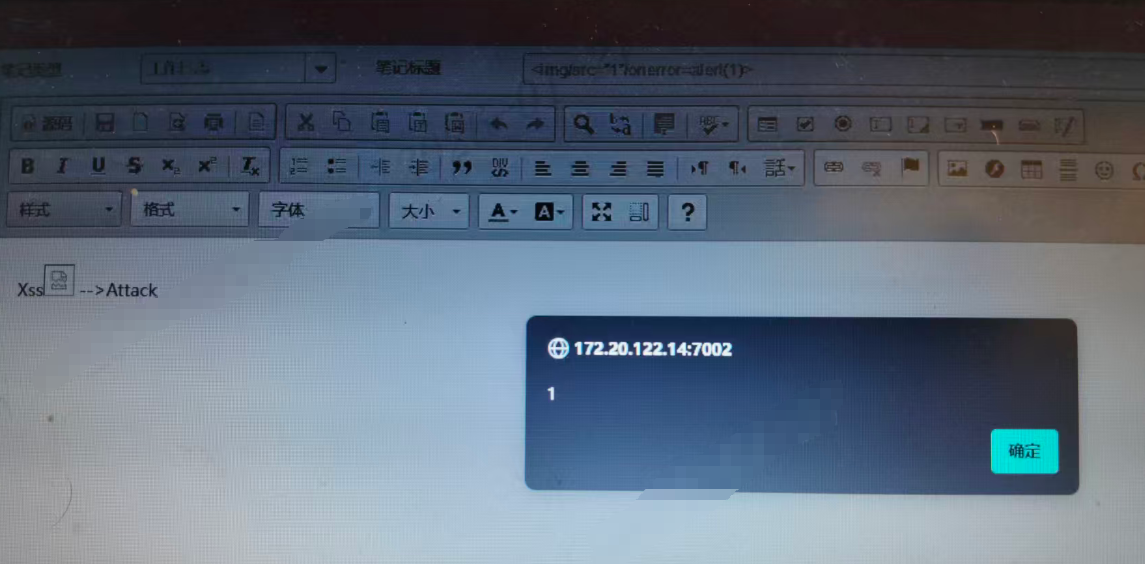
  1. 点击CKEditor4富文本编辑器中的'源代码'按钮

  2. 粘贴下列Payload:

    Xss<!--{cke_protected} --!><img src=1 οnerrοr=alert(XSS)> -->Attack

  3. 再次点击'源代码'按钮,返回常规编辑器

修复建议

该漏洞的修复工具已经发布,强烈建议将CKEditor4和Drupal编辑器更新到最新可用版本。关于CKEditor富文本编辑器,也可以选择使用升级版CKEditor5。

相关推荐
山东科恩光电19 小时前
安全触边在自动化停车场道闸防夹伤保护中的选型安装与日常维护
安全
aifannihao1 天前
ß 大写变 SS:用 Python 算清 Ruby2Shell 的缓冲区账本
python·安全·标准库·缓冲区溢出·字符串编码
ScilogyHunter2 天前
[14] TMS570LC4357_VIM向量中断:128 通道、双 VIM 与硬件向量分发
单片机·编辑器·vim·excel·hercules·tms570
CCIE-Yasuo2 天前
网络安全-PHP基础3
安全·web安全·php
未来之窗软件服务2 天前
API接口安全与合作商业秘密架构-东方仙盟
安全·架构·接口安全·仙盟创梦ide·东方仙盟·终端架构
HMS工业网络2 天前
工业远程访问的五项安全部署原则
运维·服务器·安全
知白映川3 天前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
山东科恩光电3 天前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
如夏倾城3 天前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
0xBADCODE3 天前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学