漏洞名称: Moltbot(Clawdbot)Gateways 未授权访问漏洞
风险等级:
高危
漏洞描述:
Clawdbot(现已更名为Moltbot)是一款于2026年发布的开源个人AI智能体,在GitHub 拥有 96.3k star。它采用本地优先架构,能通过常用聊天软件接收指令,直接操控电脑执行任务,并具备持久记忆能力。其定位是一个能真正执行实际工作的AI助手。
该产品存在认证逻辑缺陷,当部署在NGINX或Caddy等反向代理之后且未配置gateway.trustedProxies时,所有外部请求的源IP地址会被代理服务器替换为127.0.0.1。由于Clawdbot的默认配置会信任来自localhost的连接并自动授予权限,导致外部攻击者无需任何凭证即可绕过认证机制,直接访问并控制Clawdbot实例。攻击者可借此通过提示注入、响应篡改等方式操纵AI助手,窃取其管理的包含大量第三方服务凭证在内的敏感遥测数据,危害性极高。鉴于其利用门槛低、可直接导致核心业务数据泄露,建议企业立即排查并修复所有暴露在公网的Clawdbot实例。
FOFA自检语句:
app="Moltbot"
受影响版本:
存在默认localhost信任配置且未正确配置gateway.trustedProxies的版本。
临时修复方案:
参考官方最新安全指南,应用安全补丁(如GitHub PR #1795),确保在生产环境中正确配置gateway.trustedProxies参数,禁用默认的localhost信任机制。
漏洞检测工具:
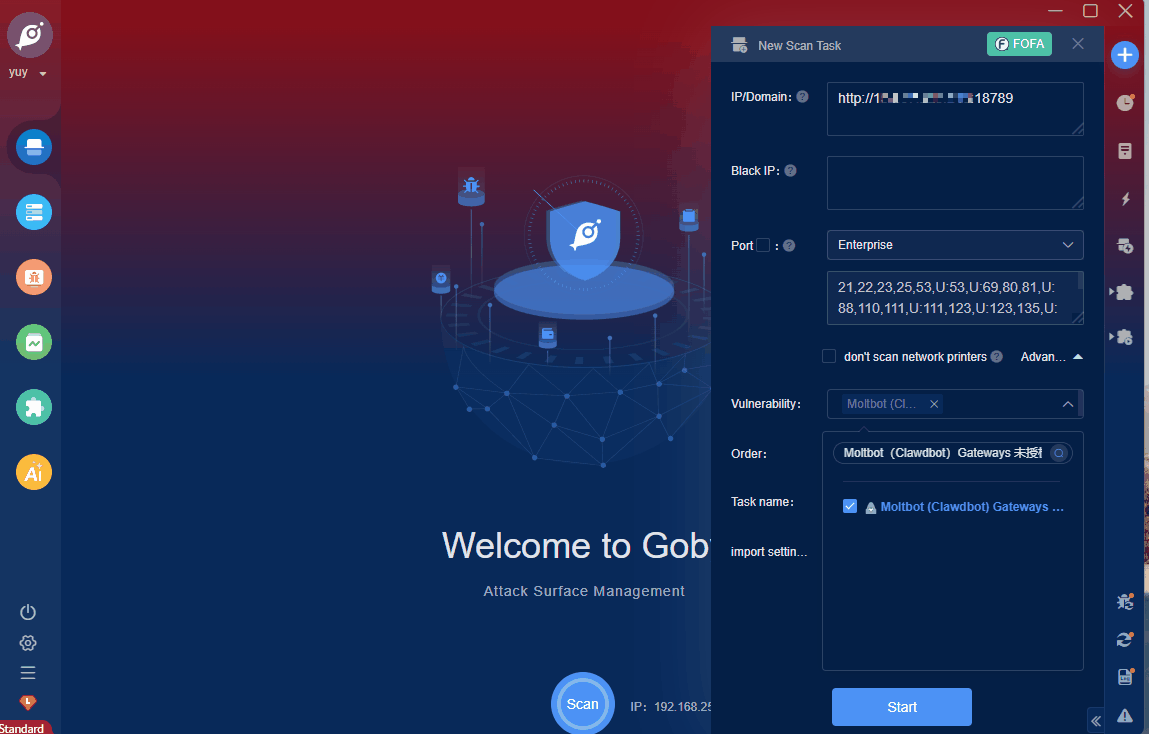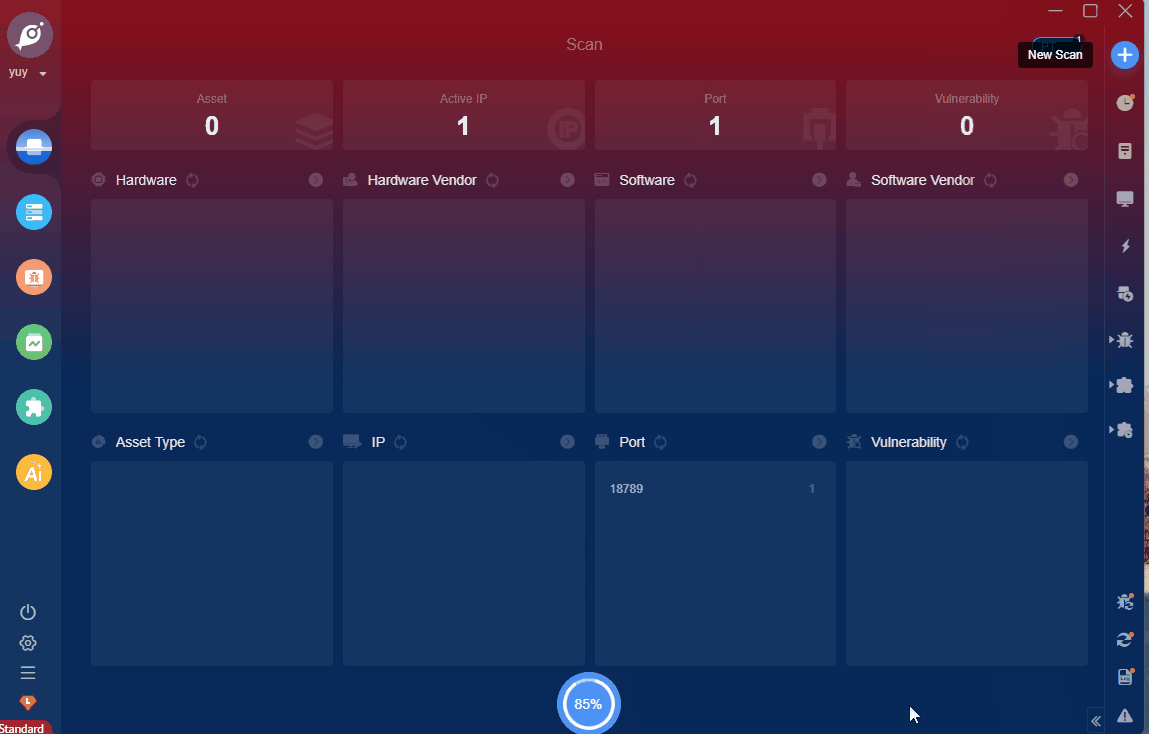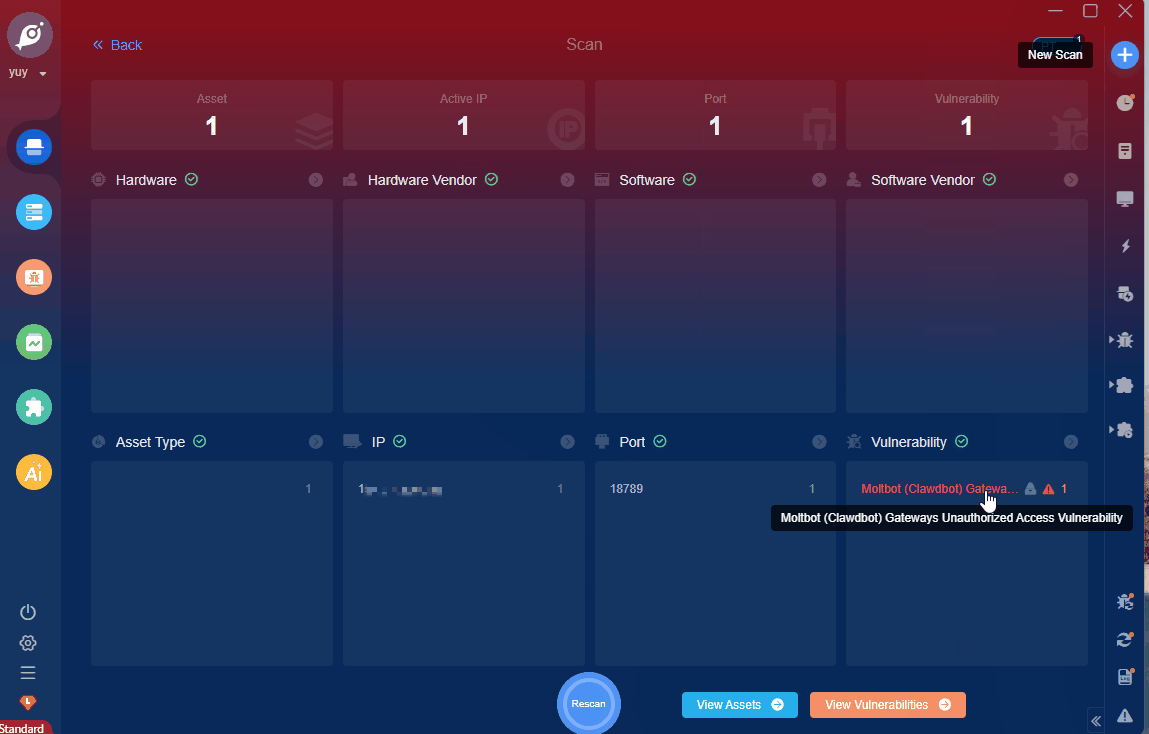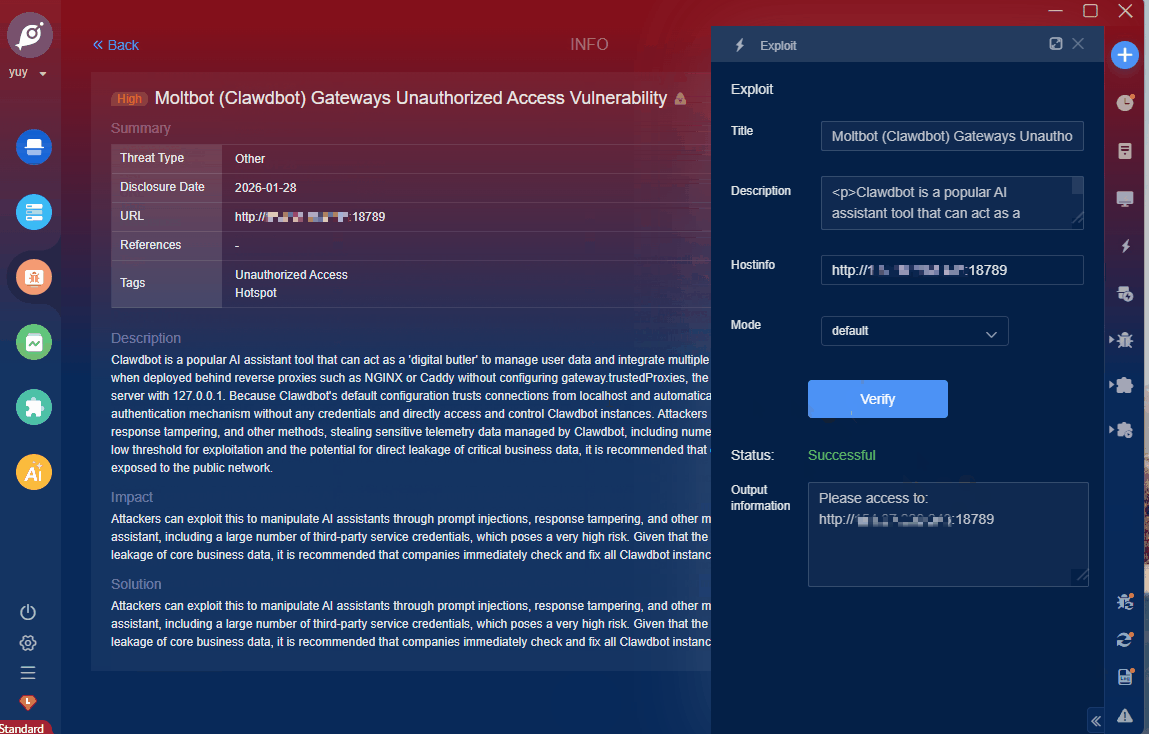
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
查看Goby更多漏洞: Goby历史漏洞合集