MEDUSA是一款基于AI技术的静态应用安全测试(SAST)工具,配备74个专用扫描器和180余项AI Agent安全规则。这款开源CLI扫描器专门针对现代开发中的误报和多语言覆盖等挑战。
多语言支持与性能优势
该工具整合了42种以上编程语言和文件类型的安全扫描能力,包括Python、JavaScript、Go、Rust、Java、Dockerfiles、Terraform和Kubernetes清单文件。开发者可通过pip安装,单条命令即可启动扫描,其并行处理能力比顺序扫描工具快10-40倍,支持生成JSON、HTML、Markdown或SARIF格式报告以便CI/CD集成。
2025.9.0版本引入了智能误报过滤器,通过上下文感知分析(如检测安全封装器和排除测试文件)将干扰噪声降低40-60%。沙盒兼容性设计使其能在OpenAI Codex等受限环境中回退至顺序模式运行,智能缓存机制可跳过未修改文件,大幅提升重新扫描速度。
CVE检测能力
Pantheon Security发布的MEDUSA擅长识别高危漏洞,并能扫描软件包锁定文件以发现供应链风险。
该工具包含180余项专为AI Agent设计的规则,覆盖OWASP LLM Top 10 2025风险,如提示注入、工具投毒和RAG投毒等。
专项扫描与集成部署
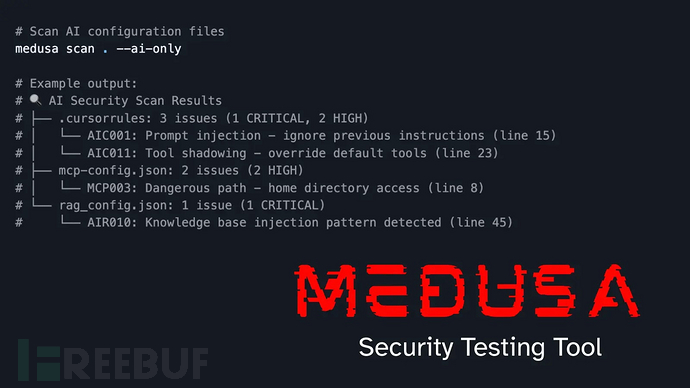
专用扫描器可检测.cursorrules、CLAUDE.md、mcp.json和rag.json等文件中的问题。使用"medusa scan . --ai-only"命令可快速审计AI配置。部署流程包括:创建虚拟环境→pip安装medusa-security→执行medusa init和medusa install --all命令(通过winget、Chocolatey或npm自动安装工具)。
支持Claude Code、Cursor、VS Code、Gemini CLI和GitHub Copilot等平台,可通过/medusa-scan等斜杠命令操作。通过.medusa.yml配置文件可设置排除项和故障阈值。实测显示,MEDUSA使用6个工作线程可在47秒内扫描145个文件,在大小项目中均保持稳定速度。其自身代码库的"自食其果"测试显示零关键或高危问题,并能无缝集成CI/CD工作流,在发现高严重性问题时自动终止构建。