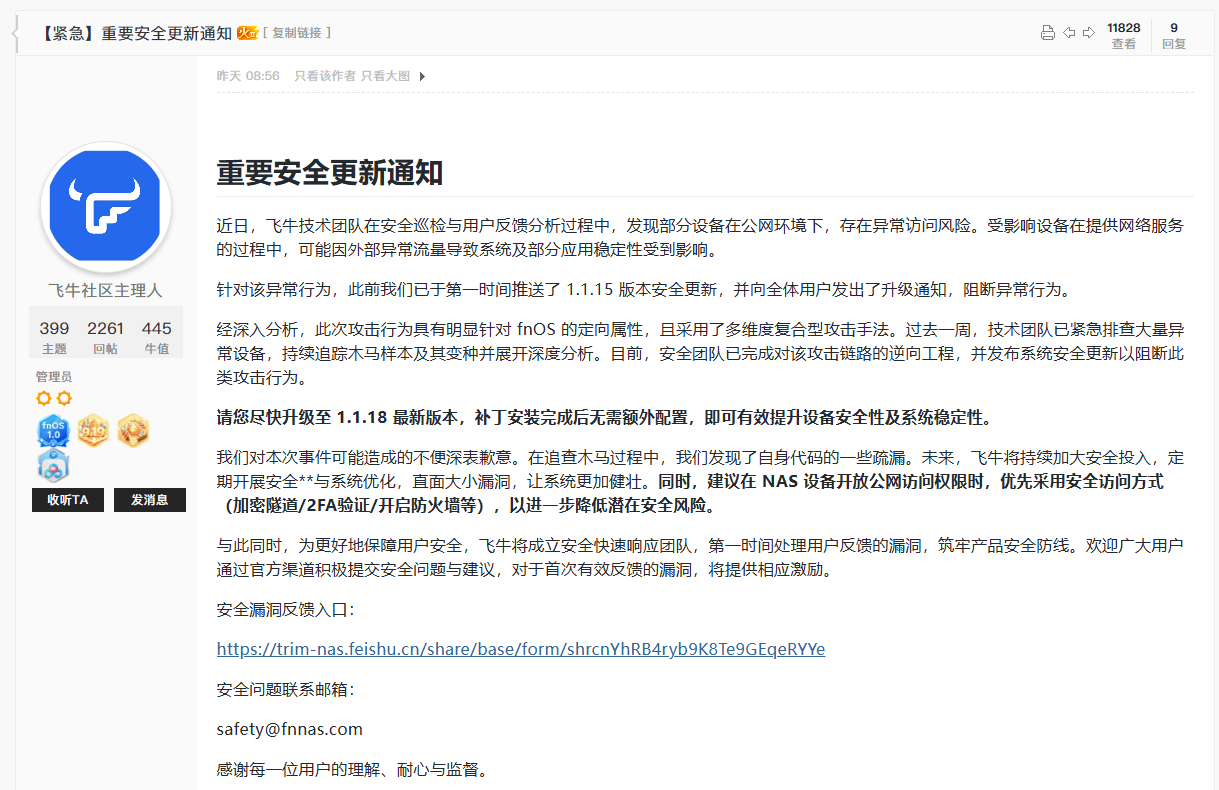
我们关注到合作伙伴飞牛(fnOS)于昨日(2026年2月1日)正式发布了【紧急】重要安全更新通知。作为其应用市场的上架服务商,ZeroNews一直密切留意此事的进展,并对官方及时、透明的回应表示支持。
1. 事件概要
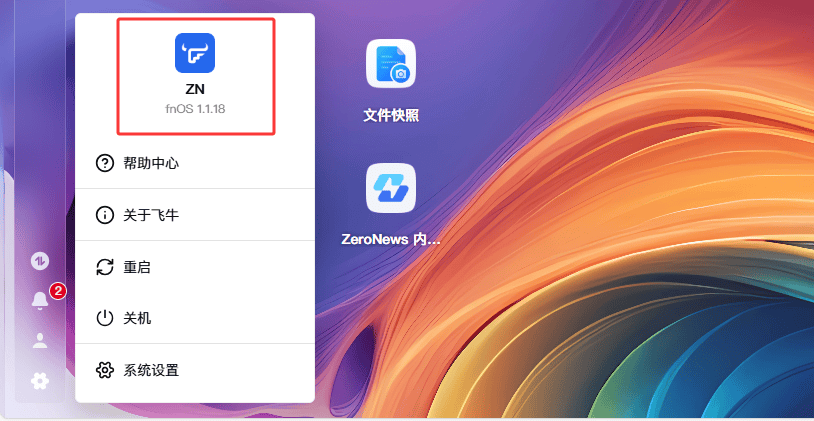
根据飞牛官方公告,此次安全事件为针对fnOS的定向、复合型攻击。官方已通过推送 1.1.15版本 进行初步阻断,并于近期发布了包含完整修复的 1.1.18版本 系统更新。此次更新主要解决了部分设备在公网环境下可能存在的异常访问风险,能够有效提升系统安全性和稳定性。
2. 用户建议
我们建议所有飞牛用户可立即操作的安全加固措施如下:
- 请务必尽快将您的飞牛NAS设备升级至 fnOS 1.1.18 版本。这是最核心、最有效的防护措施。
- 严格遵循最小化暴露原则。如需公网访问,务必优先采用加密隧道、启用双因素认证(2FA),并保持防火墙开启。
- 检查设备日志中是否存在未知的异地登录或异常连接记录,并为所有账户设置强密码。
3. ZeroNews 的安全实践
此次事件再次警示我们,网络安全无小事。作为专注于内网安全访问解决方案的服务商,我们对任何潜在的系统层风险都保持高度警惕,并坚信,安全是产品和服务的基石。
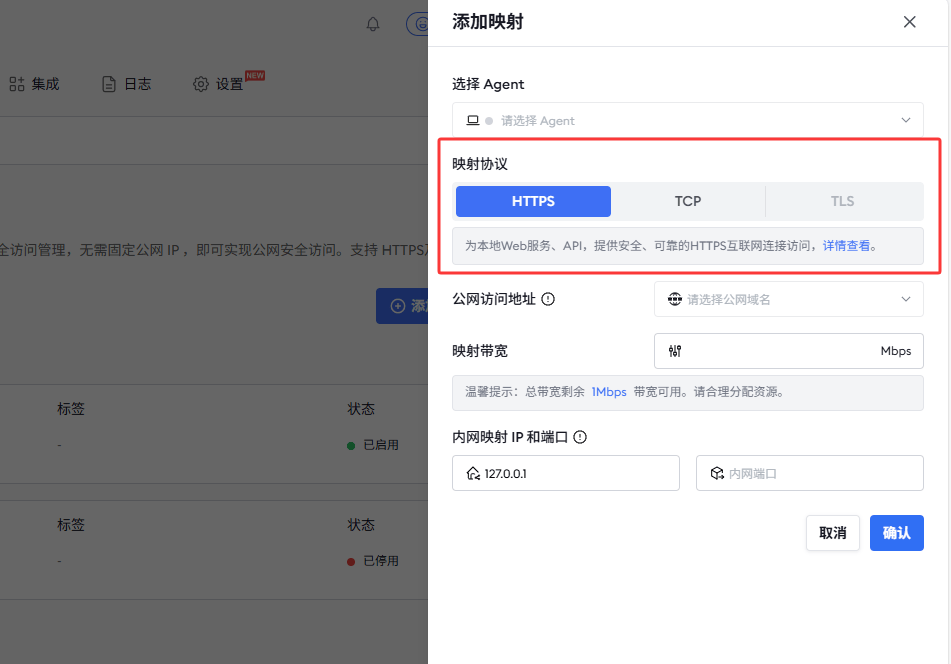
- 我们的安全策略从产品设计之初即融入整体产品设计。例如,早在去年6月,我们便在产品中全面移除了对HTTP的默认支持,强制使用HTTPS加密协议,从根本上杜绝中间人攻击风险。
- 我们建立了持续的安全威胁监控与评估机制。对于任何可能影响用户的安全问题,我们都将秉持负责任的披露原则,确保与用户的沟通及时、透明、清晰。
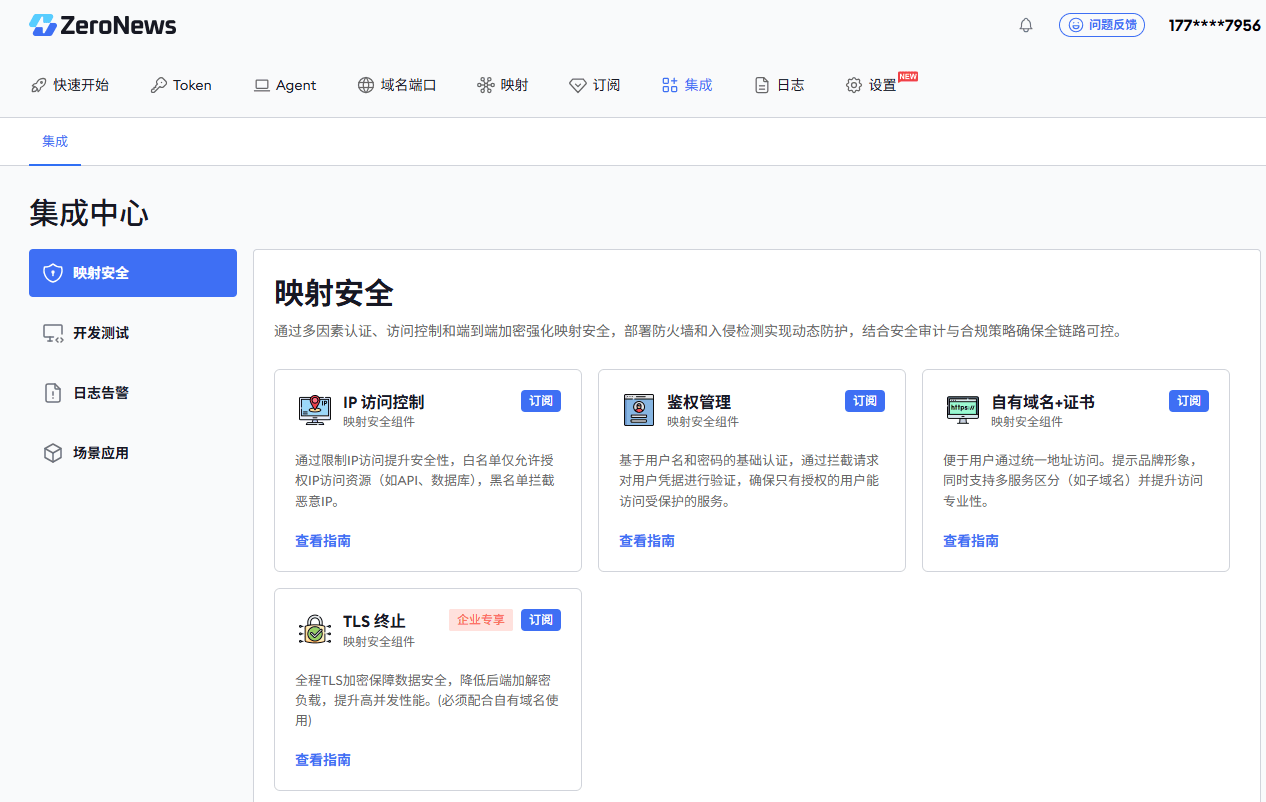
- 在 ZeroNews,我们将安全理念落实为可配置的具体功能。产品支持使用 TLS 终止 来保障数据传输加密,并提供 IP 访问控制 功能,允许通过设置 IP 黑白名单来限制访问来源。在鉴权层面,支持账号密码认证,并可结合访问日志审计,帮助管理员进行访问权限的分配与管理。
安全是一个需要整个生态共同努力的持续过程。ZeroNews 将继续坚守对安全的承诺,与各方携手,共同维护更健康的网络环境。