一、NAT 类型核心对比表
NAT(Network Address Translation,网络地址转换) 是一种将私有网络IP地址转换为公网IP地址的技术,让多个内网设备能共享少量公网IP安全访问互联网,同时隐藏内部网络结构。
| NAT 类型 | 核心特点 | 公网IP利用率 | 典型应用场景 |
|---|---|---|---|
| 静态NAT | 一对一固定映射,双向通信 | 低(1:1) | 内网服务器需固定公网IP对外提供服务(Web/FTP) |
| 动态NAT (No-PAT) | 多对多动态映射,不转换端口 | 中(会话数=公网IP数) | 特殊协议需保留原始端口(如部分VoIP、游戏) |
| NAPT (PAT) | 多对少映射 + 端口转换 | 高(成百上千设备共享) | 企业/校园网多用户共享上网(最常用) |
| Easy IP | 直接使用出接口公网IP + 端口转换 | 极高(仅需1个IP) | 家庭/小企业(PPPoE拨号、单公网IP场景) |
| NAT Server | 目的地址转换:公网→内网端口映射 | - | 将内网服务器(Web/FTP)安全发布至互联网 |
关键区分:
- No-PAT vs NAPT :
no-pat参数决定是否启用端口转换- Easy IP 本质:是 NAPT 的特例(地址池 = 接口IP)
- NAT Server ≠ 静态NAT :前者专注入向流量 (公网访问内网服务),后者专注出向流量
二、详细配置步骤(命令解析)
1: 静态NAT(内网服务器固定映射)
# 进入公网出接口
[R2] interface GigabitEthernet 0/0/1
# 命令解析:将内网192.168.1.1固定映射为公网202.100.10.6(双向生效)
[R2-GigabitEthernet0/0/1] nat static global 202.100.10.6 inside 192.168.1.1
[R2-GigabitEthernet0/0/1] nat static global 202.100.10.7 inside 192.168.1.2
# 适用场景:内网Web服务器需被外网通过固定公网IP访问
2: 动态NAT (No-PAT) --- 无端口转换
# 创建公网地址池(202.100.10.100~120)
[R2] nat address-group 1 202.100.10.100 202.100.10.120
# 定义需转换的内网网段(ACL 2000)
[R2] acl 2000
[R2-acl-basic-2000] rule permit source 192.168.1.0 0.0.0.255
[R2-acl-basic-2000] quit
# 应用No-PAT:仅转换IP,保留原始端口(关键:末尾加 no-pat)
[R2] interface GigabitEthernet 0/0/1
[R2-GigabitEthernet0/0/1] nat outbound 2000 address-group 1 no-pat
#  注意:公网IP耗尽后新连接将失败(无端口复用)
3: NAPT (PAT) --- 端口复用(企业主流方案)
# 地址池与ACL配置同No-PAT(略)
# 关键区别:省略 no-pat → 启用端口转换
[R2] interface GigabitEthernet 0/0/1
[R2-GigabitEthernet0/0/1] nat outbound 2000 address-group 1
# 效果:192.168.1.10:5000 → 202.100.10.100:62001(端口动态分配)
4: Easy IP --- 零地址池配置
[R1] acl 2000
[R1-acl-basic-2000] rule permit source 192.168.1.0 0.0.0.255
[R1-acl-basic-2000] quit
# 直接绑定ACL到出接口(自动使用接口IP作转换地址)
[R1] interface GigabitEthernet 0/0/1
[R1-GigabitEthernet0/0/1] nat outbound 2000
#  优势:无需维护地址池,适合PPPoE拨号等动态公网IP环境
5: NAT Server --- 发布内网服务
[R2] interface GigabitEthernet 0/0/1
# 映射Web服务(公网202.100.10.6:80 → 内网192.168.1.10:80)
[R2-GigabitEthernet0/0/1] nat server protocol tcp global 202.100.10.6 80 inside 192.168.1.10 80
# 映射FTP服务(示例)
[R2-GigabitEthernet0/0/1] nat server protocol tcp global 202.100.10.6 21 inside 192.168.1.11 21
#  安全提示:仅开放必要端口,避免全端口映射(知识库[3]强调精准映射)
三、验证与排错命令
| 场景 | 命令 | 作用说明 |
|---|---|---|
| 查看会话 | display nat session all |
实时验证地址/端口转换是否生效(知识库7核心命令) |
| 静态NAT | display nat static |
检查静态映射配置 |
| NAT Server | display nat server |
确认服务端口映射关系 |
| 地址池状态 | display nat address-group |
检查地址池使用率(排查No-PAT失败) |
| ACL匹配 | display acl 2000 |
确认内网源地址是否被正确匹配 |
高频排错点
- 环路问题 :静态NAT需配置回程路由(知识库3:
ip route-static 10.1.1.0 24 10.1.100.254) - ACL遗漏:NAPT/Easy IP 依赖ACL,未匹配流量不转换
- 接口错配 :NAT策略必须配置在公网出接口(非内网接口)
- 协议限制:IPSec等含IP头校验的协议需额外配置(知识库5)
四、综合应用场景示例
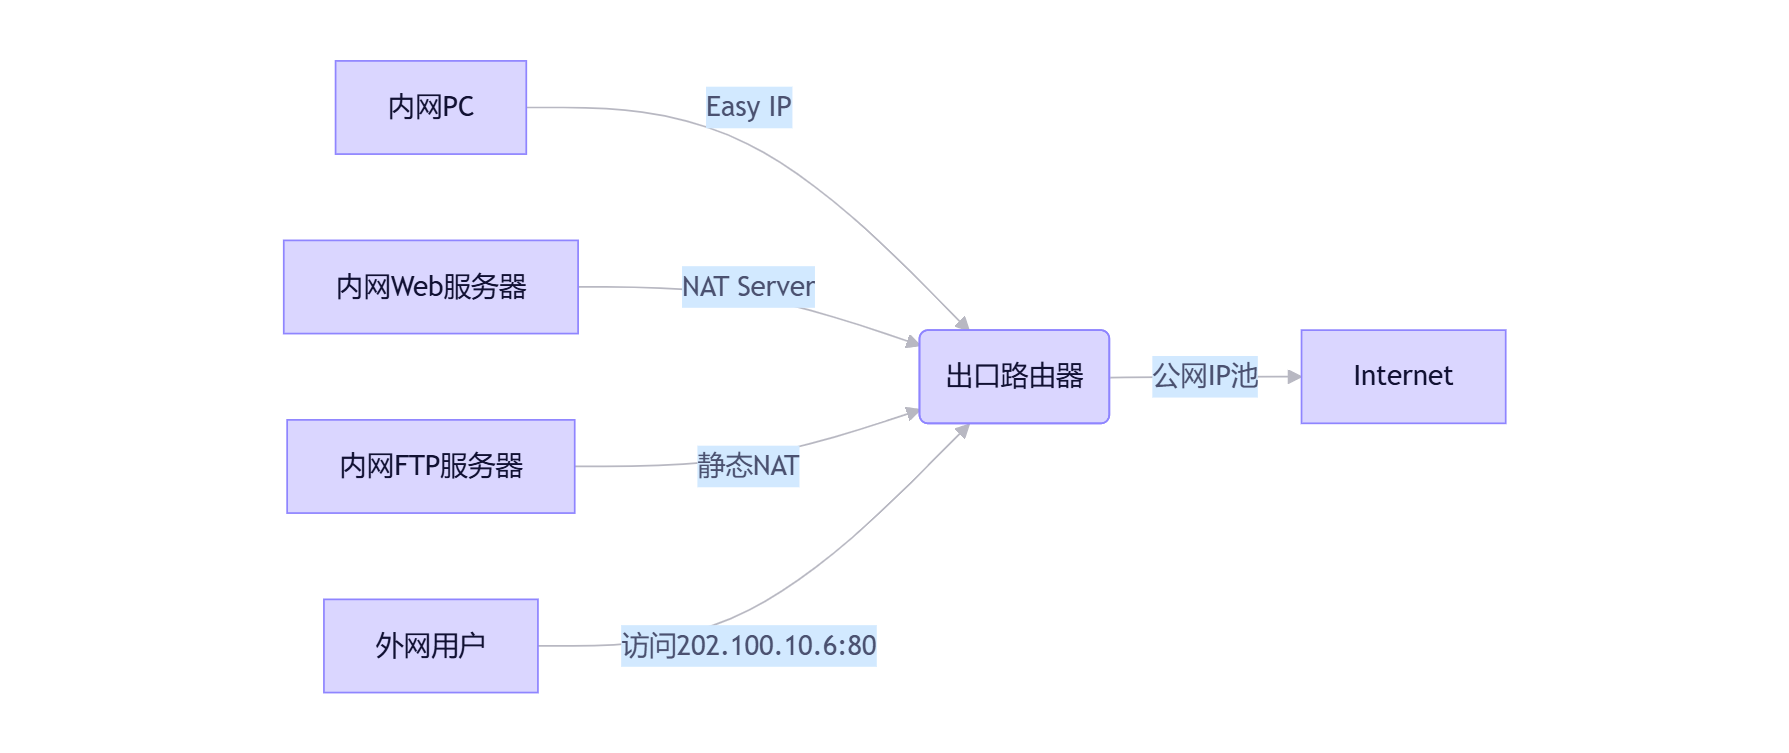
- 员工上网:Easy IP(单公网IP场景)或 NAPT(多公网IP池)
- 官网访问:NAT Server 精准映射 80/443 端口
- 运维需求:静态NAT 为管理服务器分配固定公网IP
- 安全加固:结合ACL限制转换源(知识库5强调ACL协作)