昨天晚上有小伙伴提出了:想要详细了解Lucky中的CorazaWAF功能。
这不就来了嘛!
正文开始
CorazaWAF介绍
根据网上查到的资料,CorazaWAF其实是一款用Go语言编写的、高性能的开源Web应用防火墙框架,其最重要的特性是完全兼容OWASP CRS规则集。
它是OWASP CRS的"运行引擎":CRS提供的是检测攻击的规则(规则集),而Coraza则是加载并执行这些规则的程序(防火墙引擎)。
来自Lucky的CorazaWAF设置建议
在整个查询的过程中,首先肯定是进入到Lucky官网页面查询与CorazaWAF相关的信息:
https://lucky666.cn/docs/modules/coraza最近飞牛的漏洞主要是路径穿越问题,那么根据在Lucky官网上看到的提示是:【如果只是用于防御路径穿越攻击,只需勾选901、930、949三条规则即可。】
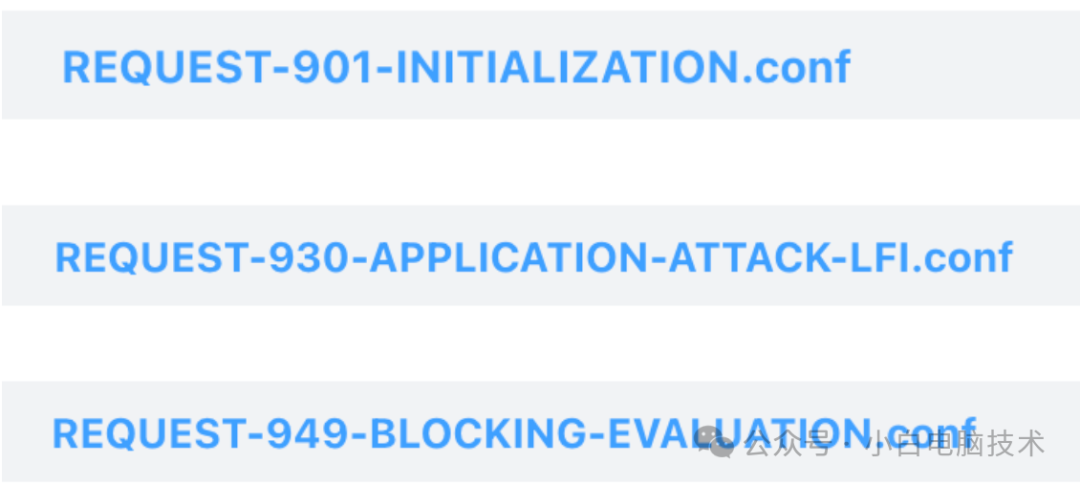
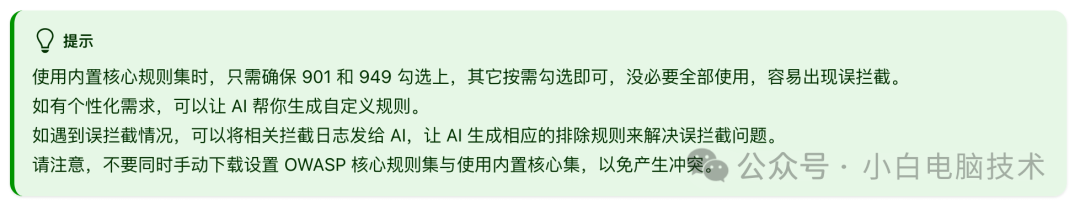
设置完成之后可以自行测试一下:
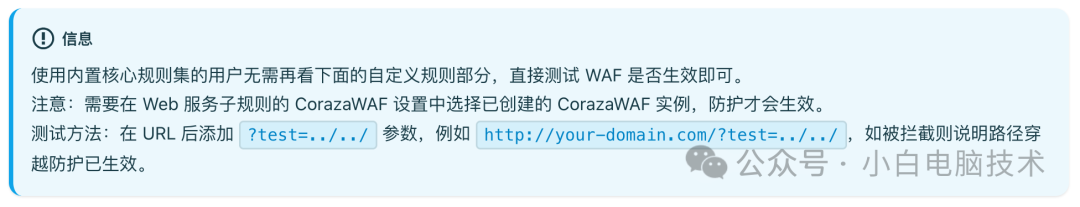
详细可以到Lucky官网查询。
OWASP核心规则集是什么?
OWASP核心规则集是一套开源的、通用的Web应用攻击检测规则集,主要用于为Web应用提供针对常见攻击的基础防护。
下面的规则集请自行查询:
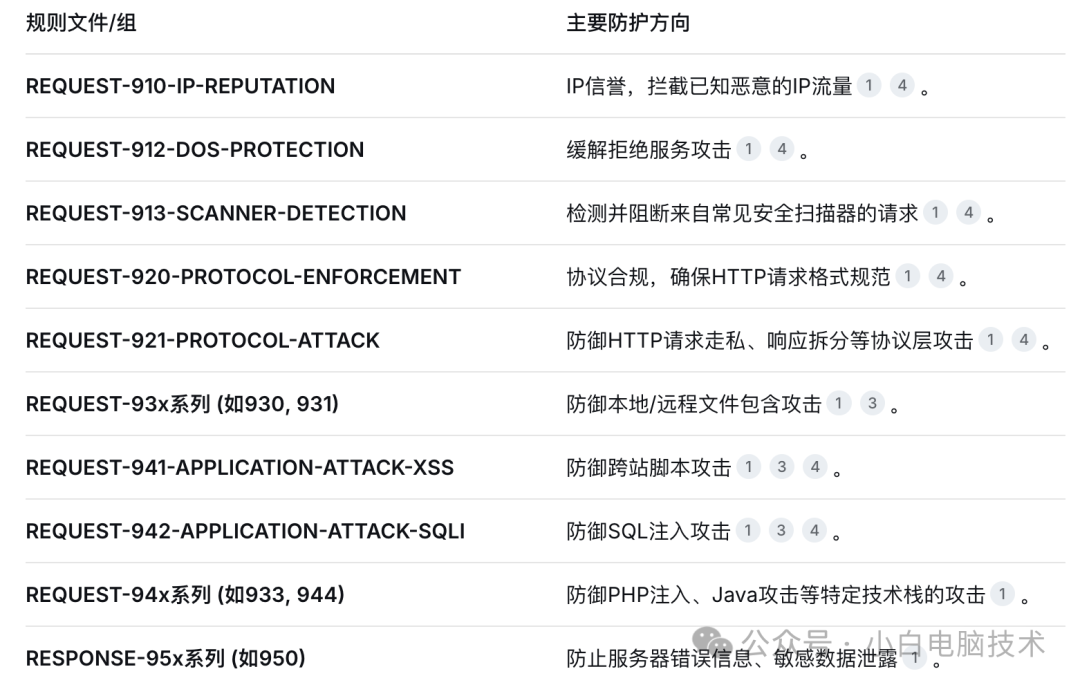
这里没有全部列出,可以在Lucky页面复制相应的conf文件名到AI查询。
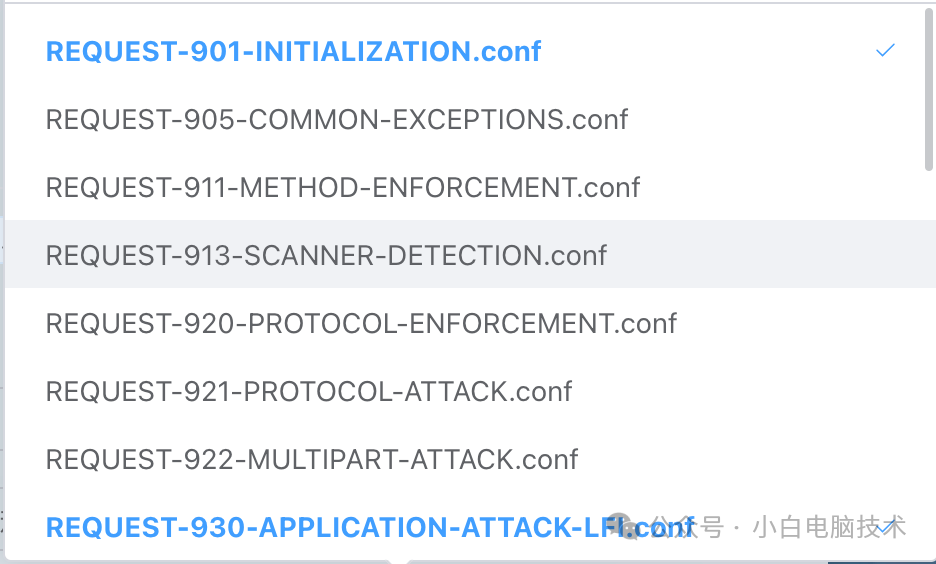
但是在一开始,咱们并不是直接全选所有规则,而是在检测模式(只记录不阻断)下运行,观察日志,调整规则后再开启防护模式。
如果全选之后进行全阻断模式,可能会导致咱们无法访问部分功能,严重的话还需要重装系统。所以还是一点点进行调整,且谨慎操作哦!
--End--
自行部署NAS或者服务器之后,如果想要异地访问设备,那网络安全就不能忽视。毕竟目前没有一个系统能说完全没有bug,可能是因为系统的漏洞还没被发现或者是因为版本更新迭代得到及时修补。
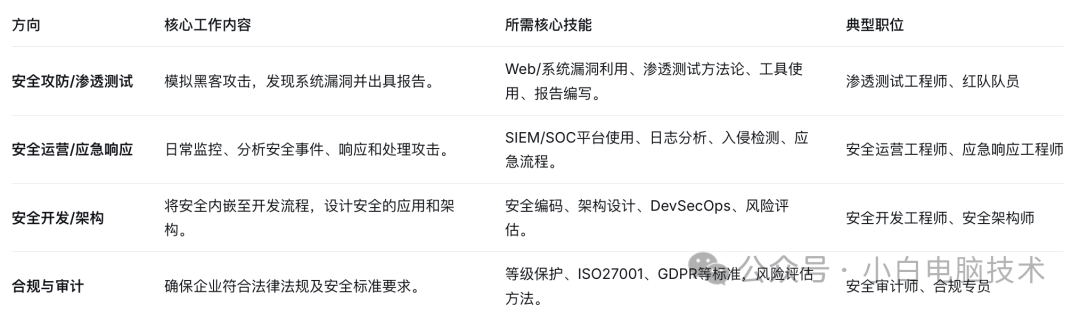
目前互联网日益增长,网络安全是数字时代经济社会稳定运行和个人权益的基石,其人才难觅的技能缺口依然显著。如果你对网络安全感兴趣,可以考虑深入研究学习。