[HCTF 2018]admin WP

题目链接 :https://buuoj.cn/challenges#HCTF%202018admin
任务 :在给定的靶机容器中拿到flag
操作:

  • Step1。直接查看网页源码,尝试搜索flag没找到相关信息,浏览源码结构发现里面有行注释"you are not admin" ,说明注册账户用登录可能会不一样。
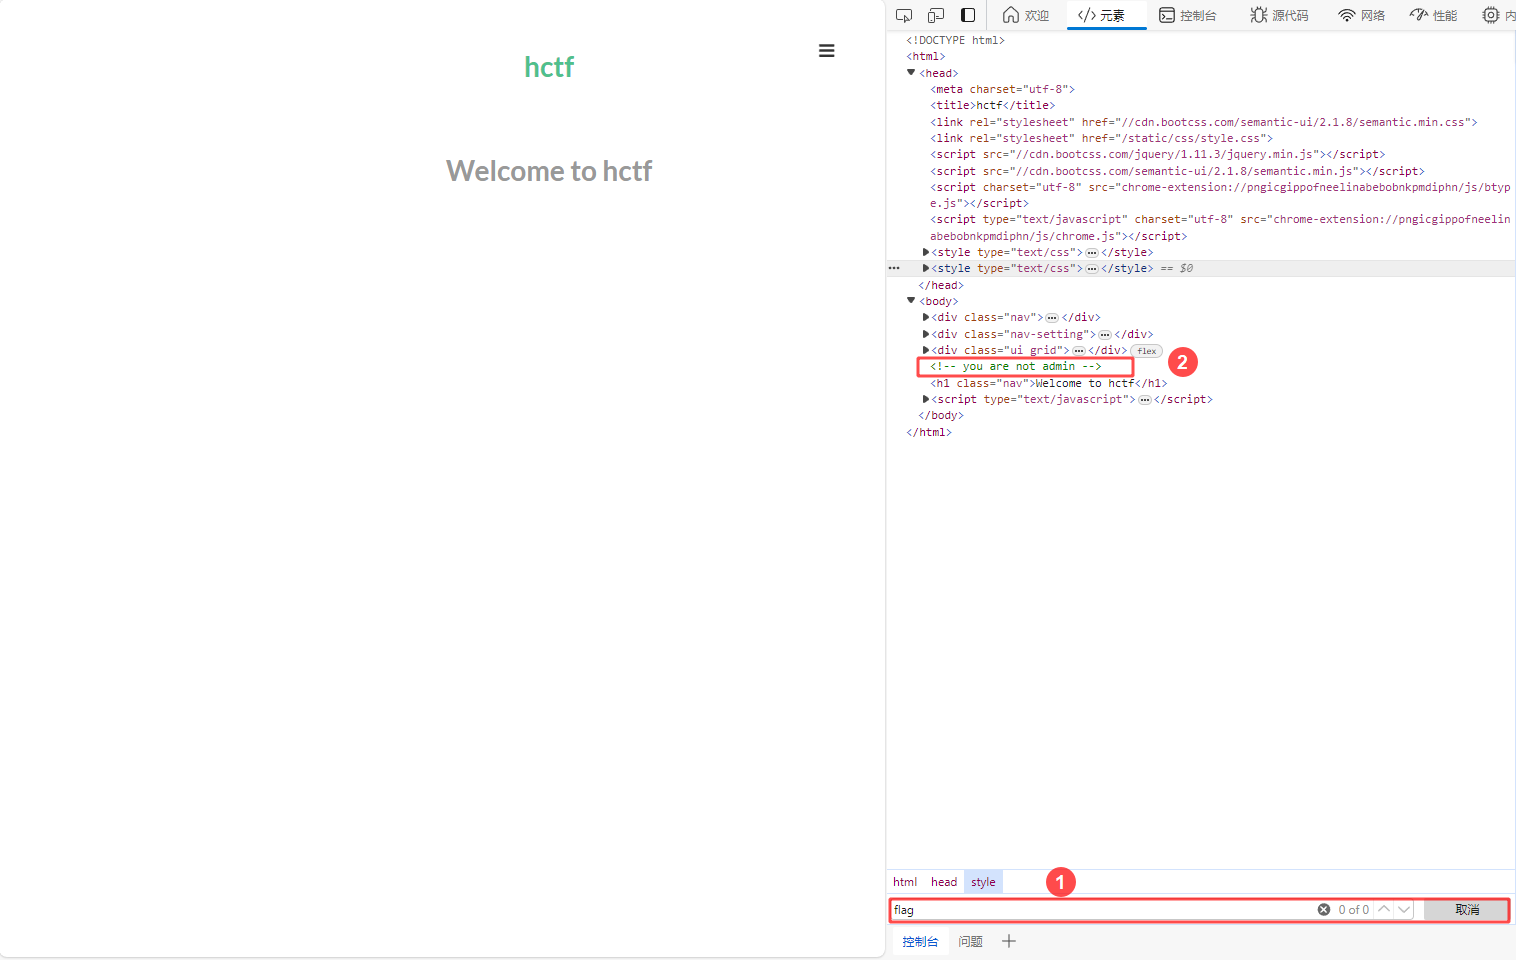
(图1)

  • Step2。注册并登录账户。这里有个魔鬼细节,注册账户、登录账户的每个页面、每行源码时都要扫一下,也许有重要信息。(每进入一个新界面,先右键查看页面源代码,将干净的html源码保存为文件方便后面查看)
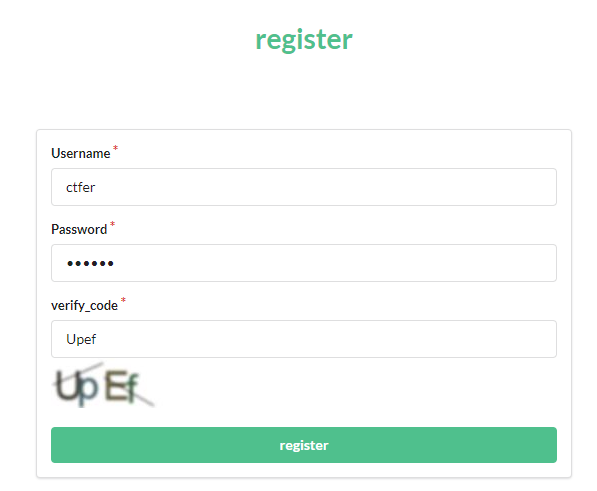
    先注册账户,注册账户"admin"发现该名字已被注册(如图2所示),然后我随便换了个名字注册成功(Username: ctfer ; Password:123456)。

(图2)

注册成功以后登录账户,界面如图3所示。可看到index界面有post、change password、logout三个功能,逐个点击进去看源码,发现change password界面有个网址https://github.com/Wkh19/hctf_flask,如图4。
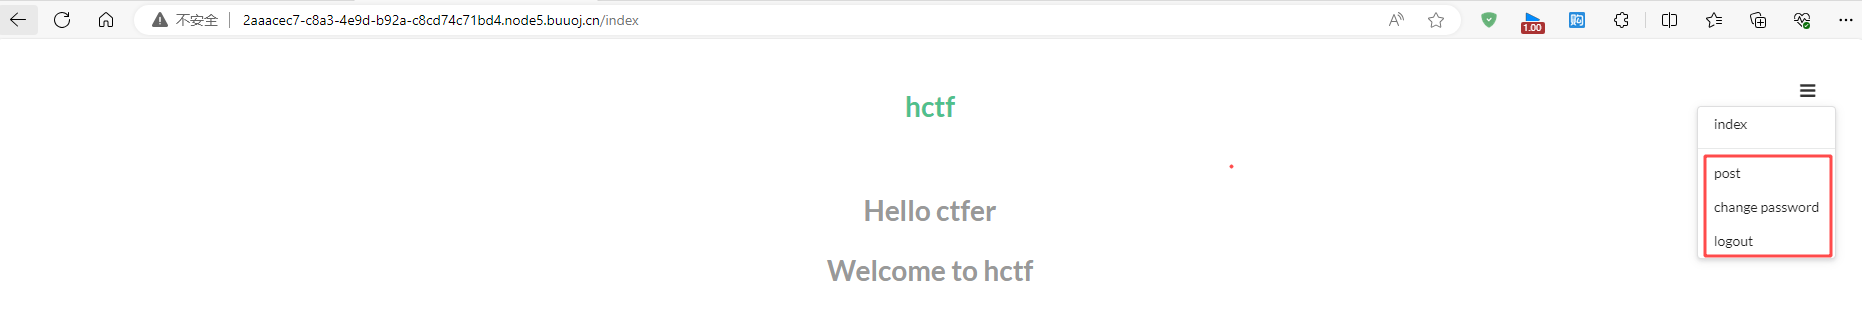

(图3)
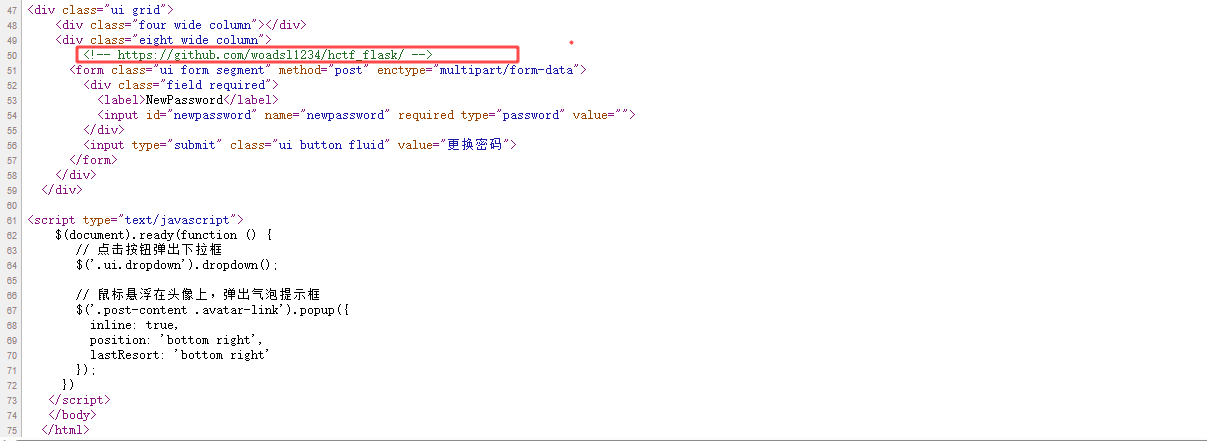

(图4)

To be continued~

相关推荐
ITxiaobing20234 小时前
中国广告技术公司海外反欺诈中的 IP 应用:从“库查询”到“多层信号”
网络·tcp/ip·web安全
CCIE-Yasuo5 小时前
网络安全-PHP基础3
安全·web安全·php
0xBADCODE1 天前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
真上帝的左手3 天前
7、网络安全-认证鉴权
web安全·架构·系统架构·系统安全
web安全成长日记4 天前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
pps-key5 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
博闻善行6 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下7 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
不庸.11 天前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
不庸.13 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试