百家cms 黑盒测试

源码地址:https://gitee.com/openbaijia/baijiacms.git

00x1 登录口越权

0x1删除越权测试,失败

漏洞页面
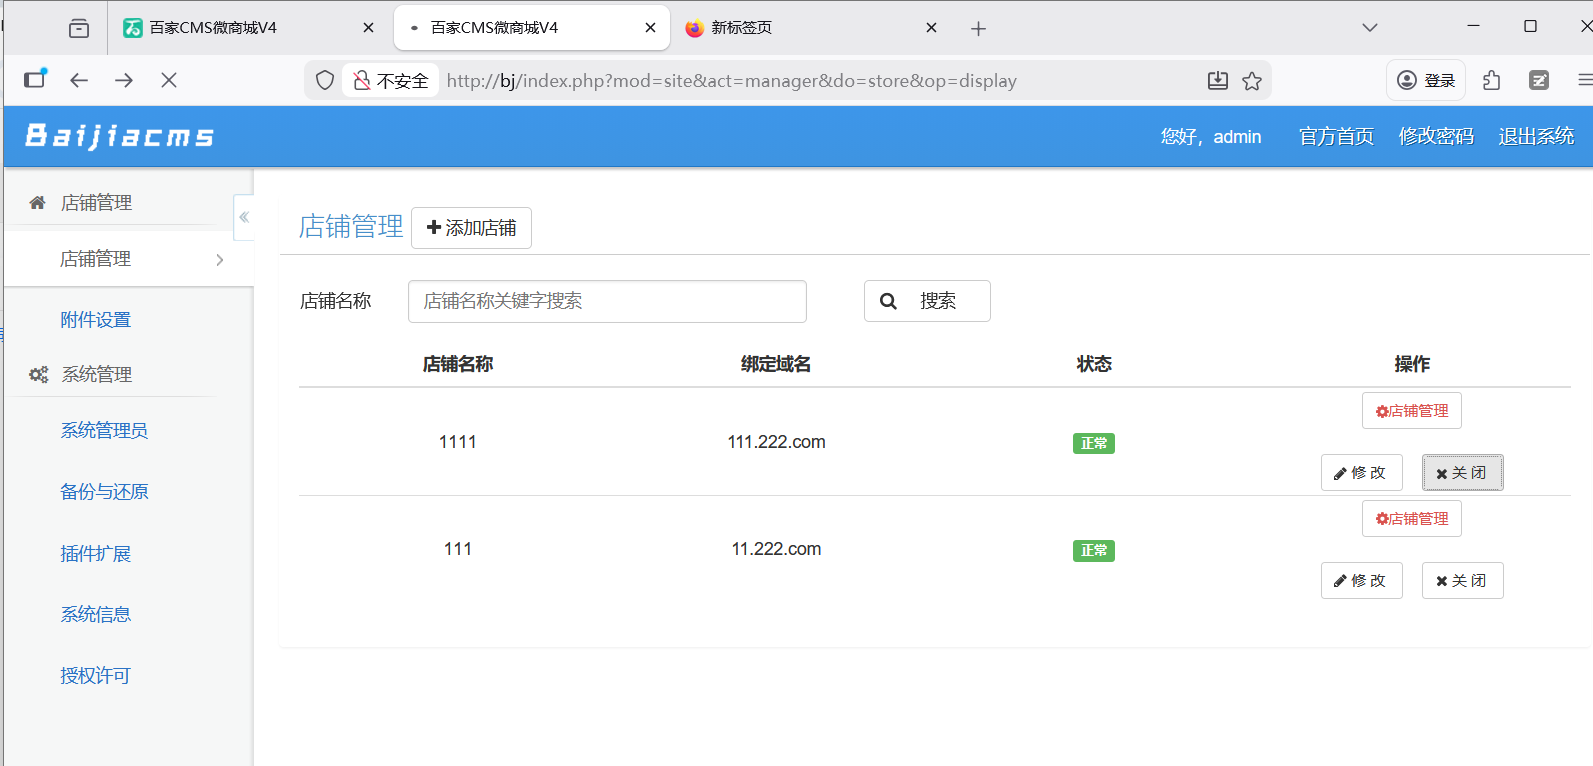
删除店铺的包
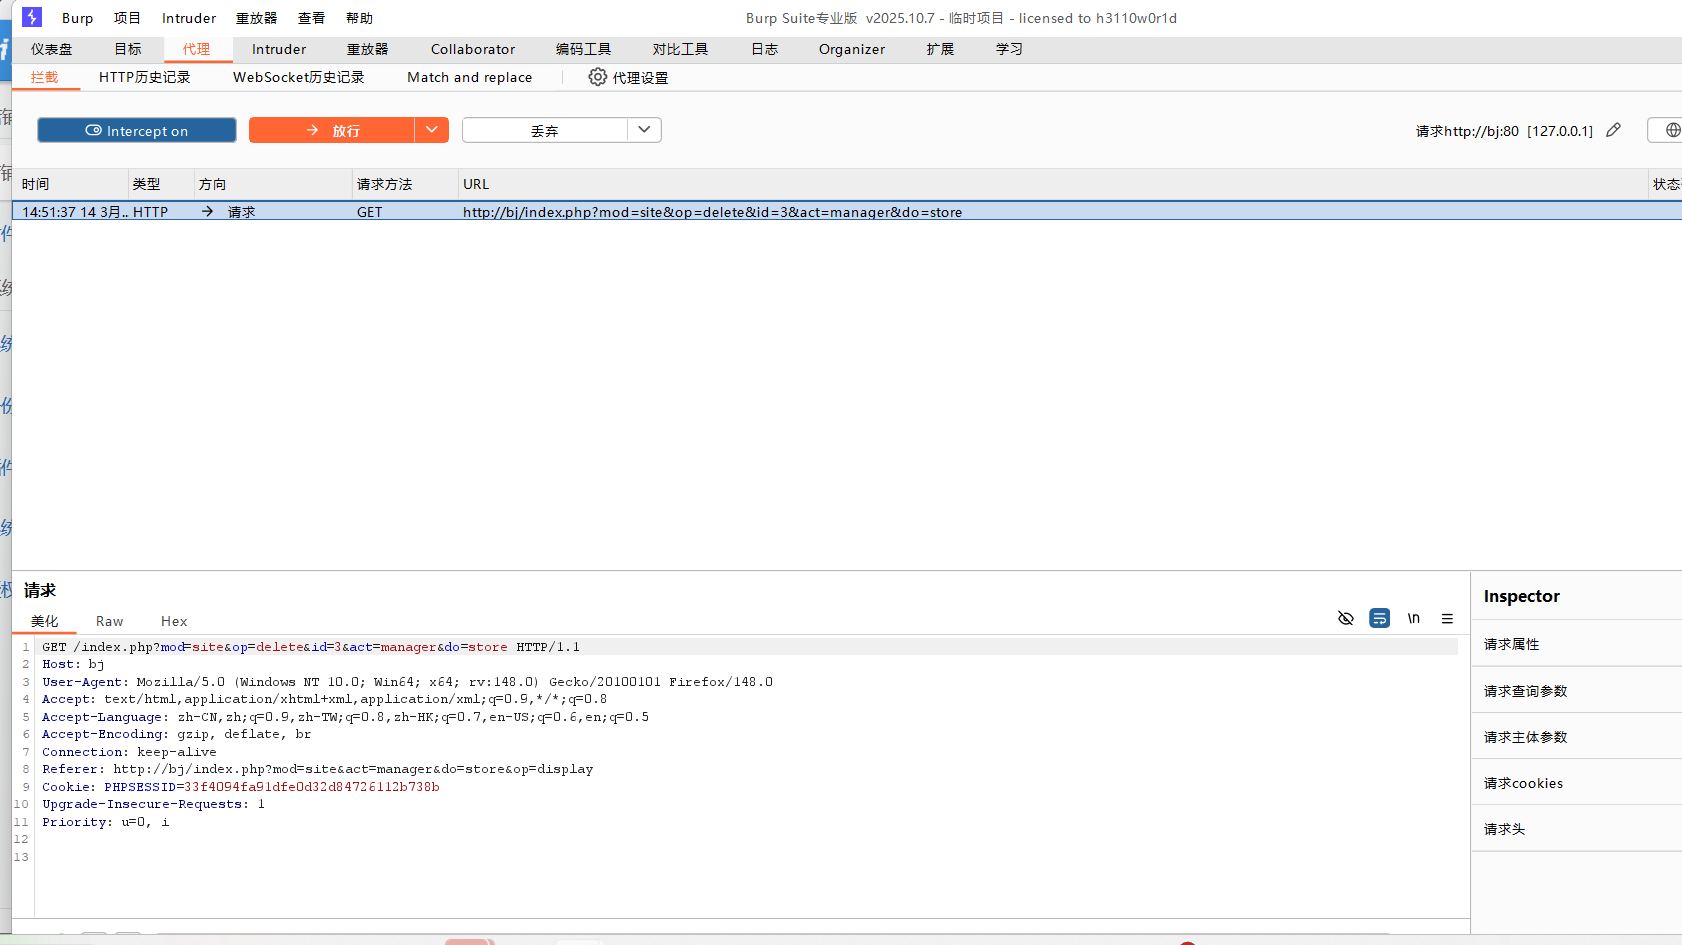
换一个浏览器构造删除get包
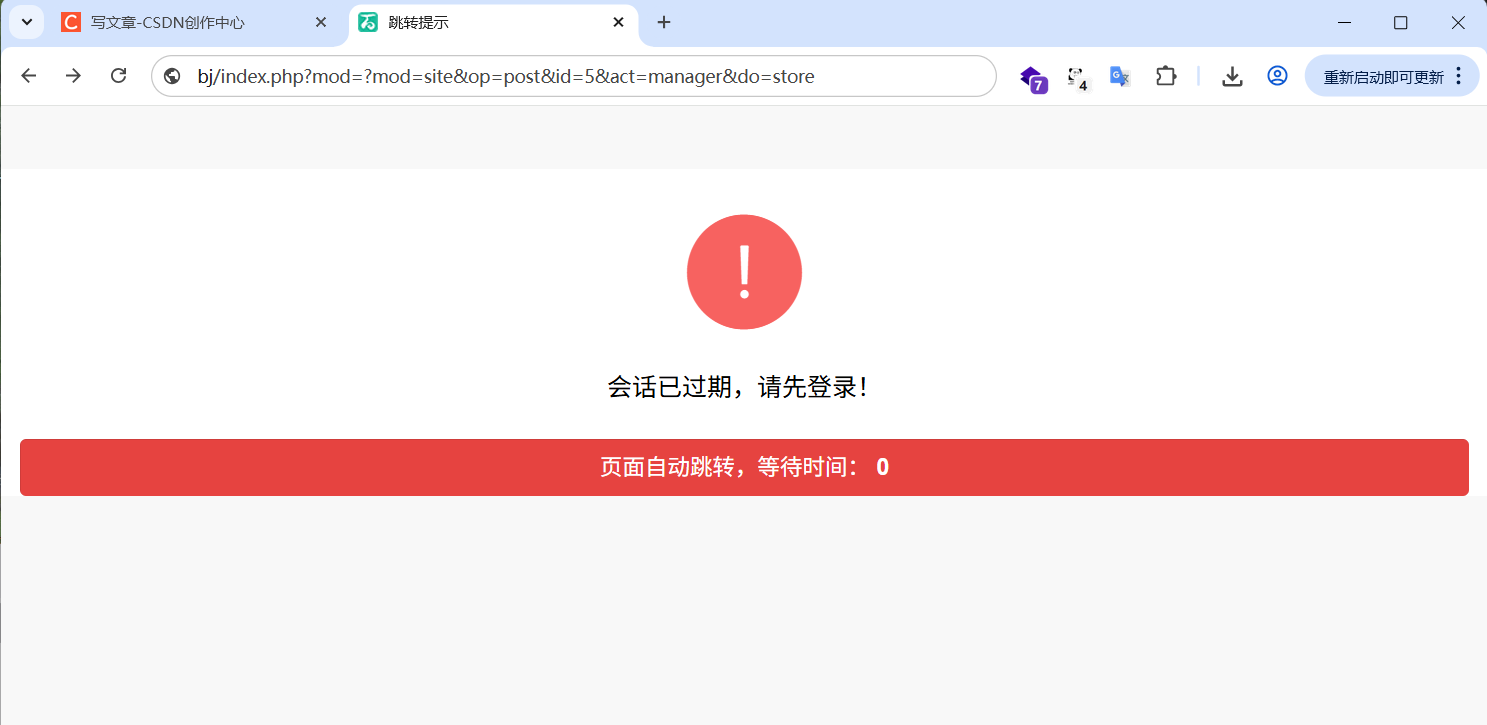
这里他应该是有会话校验的。

代码分析

0x2重定向漏洞,失败

这是后台地址
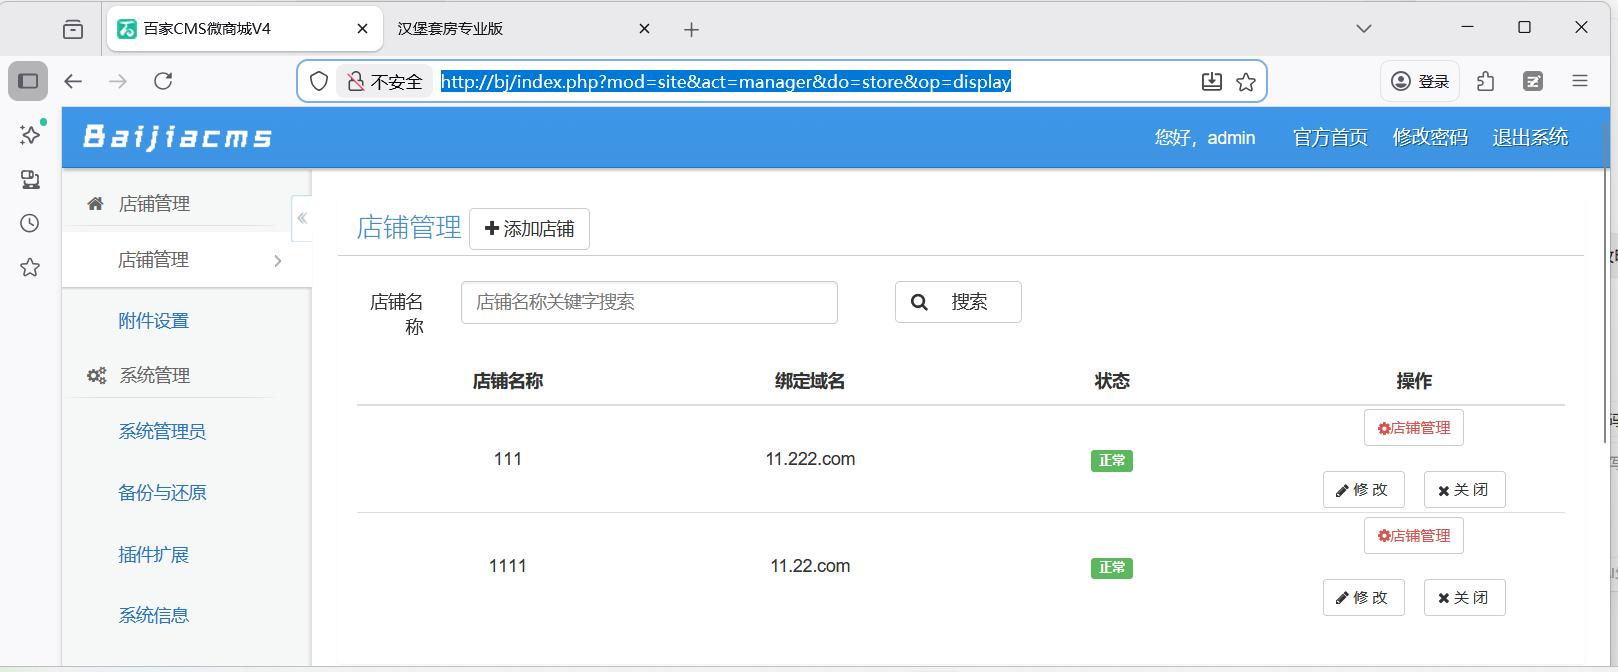

http://bj/index.php?mod=site&act=manager&do=store&op=display

经过测试,我们的会话已过期。
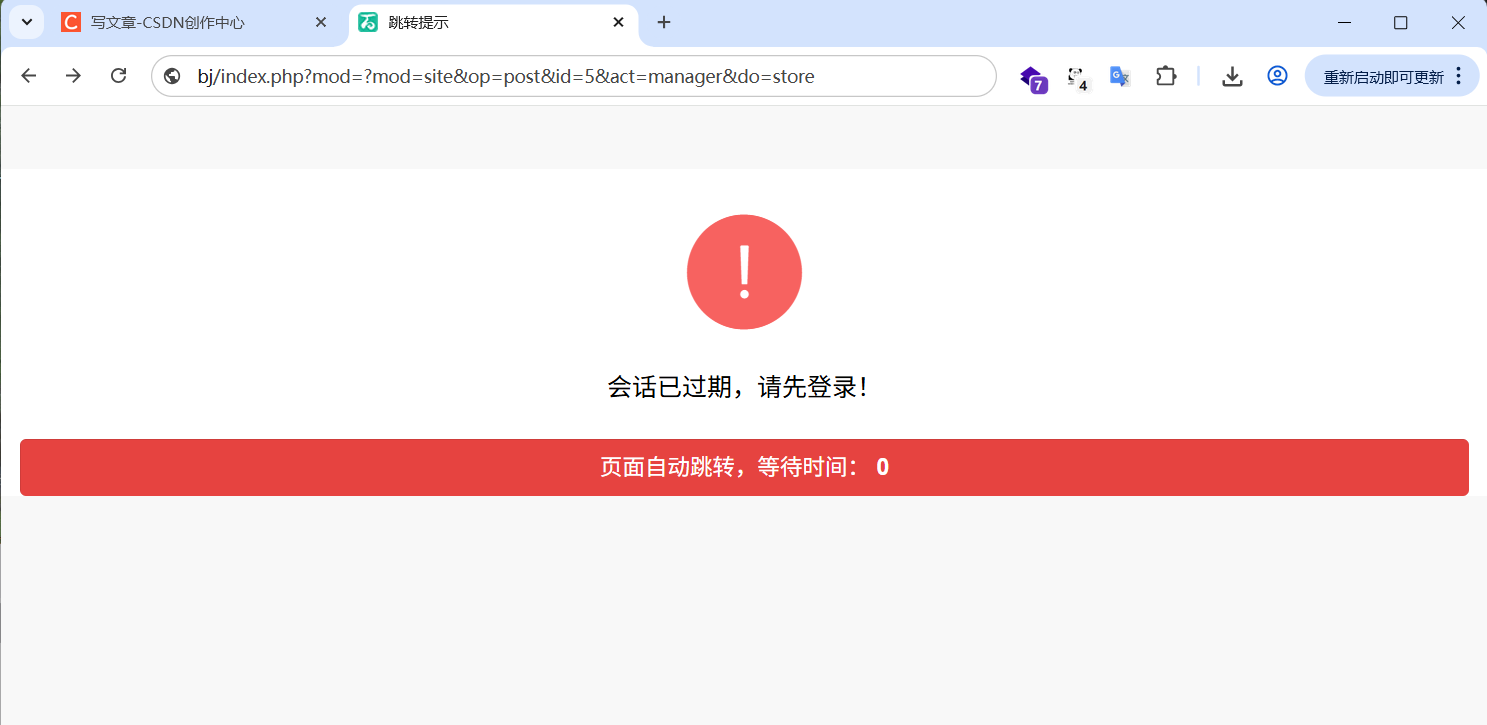
直接登录会有二次get重定向请求
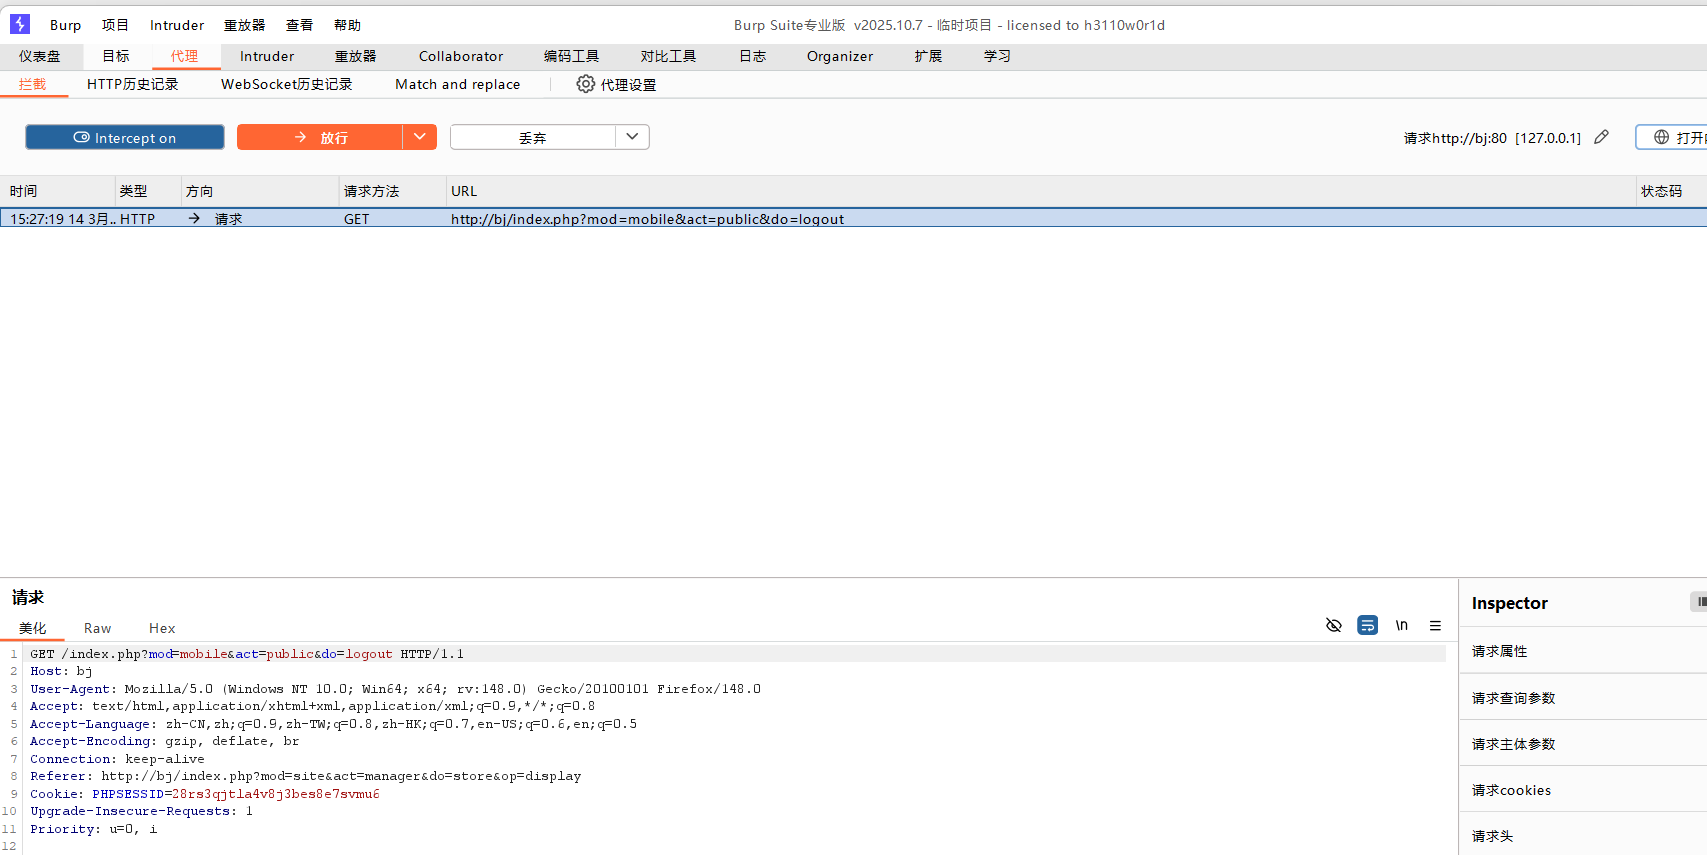
改包

失败

外面做了很强的会话处理。

sql 未试

00x2

0x1 xss,失败
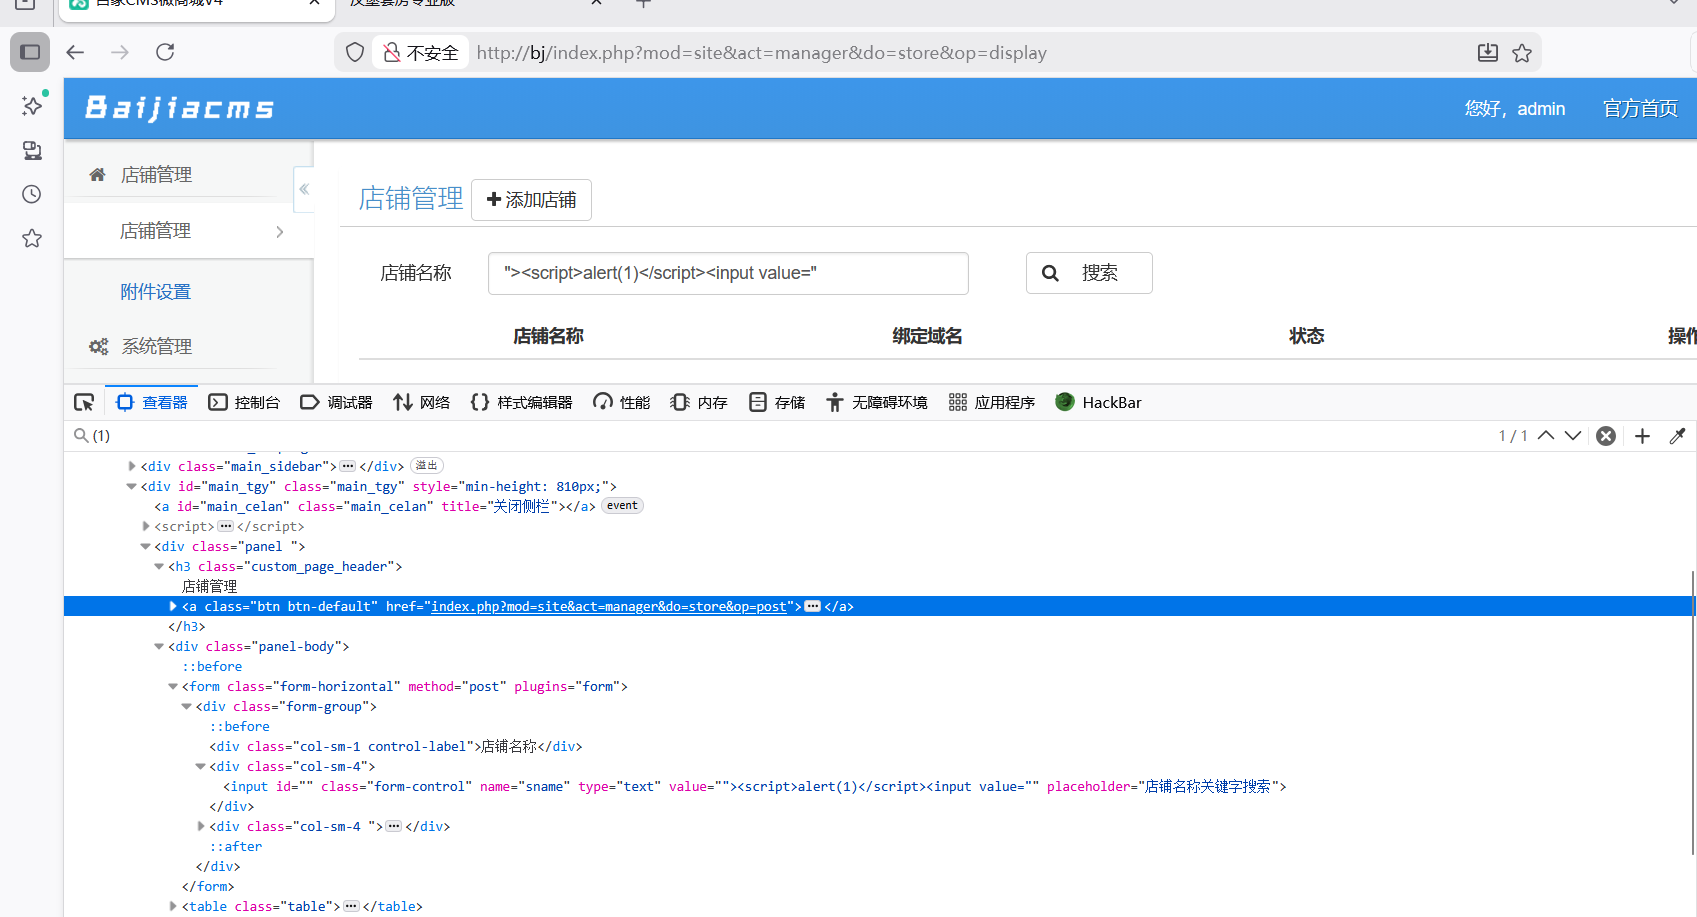
0x2 sql 未试
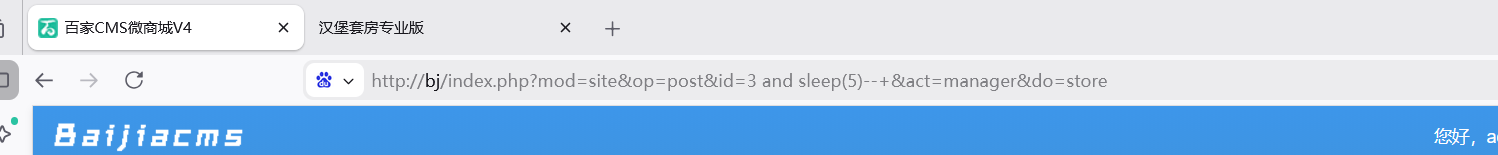
0x3 ssrf 失败
一通乱点和抓包黑盒什么都没发现。

相关推荐
长不大的杨瑞杰6 小时前
OpenCode v2 会话可靠性实战:Snapshots、Compaction、Instructions 与 Formatters
人工智能·安全·云计算·软件工程·devops
陆圣杰7 小时前
代码分享之前,先用假数据练一次凭据检查
安全
Angeldream1239 小时前
第 10 章 医学影像伦理与安全
图像处理·人工智能·python·安全·机器学习·医学影像
方白羽9 小时前
Android 双开环境底层剖析与风控检测落地
android·安全·app
pt10439 小时前
Cisco设备网络安全系列-18:SIEM与SOAR安全解决方案
网络·安全
yyuuuzz10 小时前
云服务器安全组规则优先级的机制记录
运维·服务器·网络·安全·阿里云·aws
福大大架构师每日一题12 小时前
redis 8.10.3正式发布:聚焦集群总线超大消息传播场景的安全修复,8.10.3 Latest更新解读
数据库·redis·安全
Linux运维技术栈12 小时前
WAF部署在防火墙后面,获取不到真实IP怎么办?
服务器·网络·tcp/ip·安全·防火墙·waf
是真的小外套14 小时前
网络安全实战第6期:Hydra爆破SSH实战
安全·web安全·ssh
是真的小外套14 小时前
网络安全实战第5期:Wireshark抓明文密码
安全·web安全·wireshark