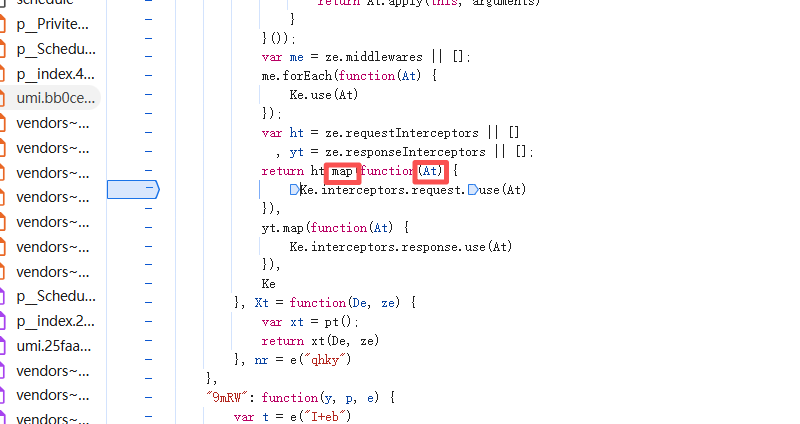
1、根据加密的数据定位这个!看到 initiator是promise.then(), 跟axios有关,那么也就跟拦截器有关
interceptors.request(response).use(){}
里面的map就是说将ht里面的每一个At都拿过去拦截器过滤一遍
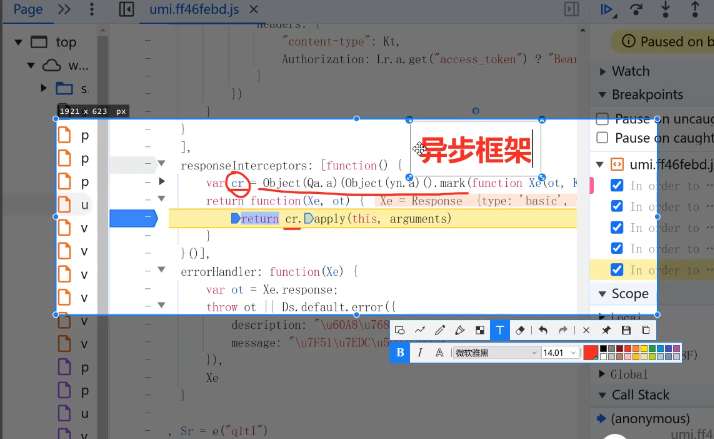
看到这种字样的不要单独调试
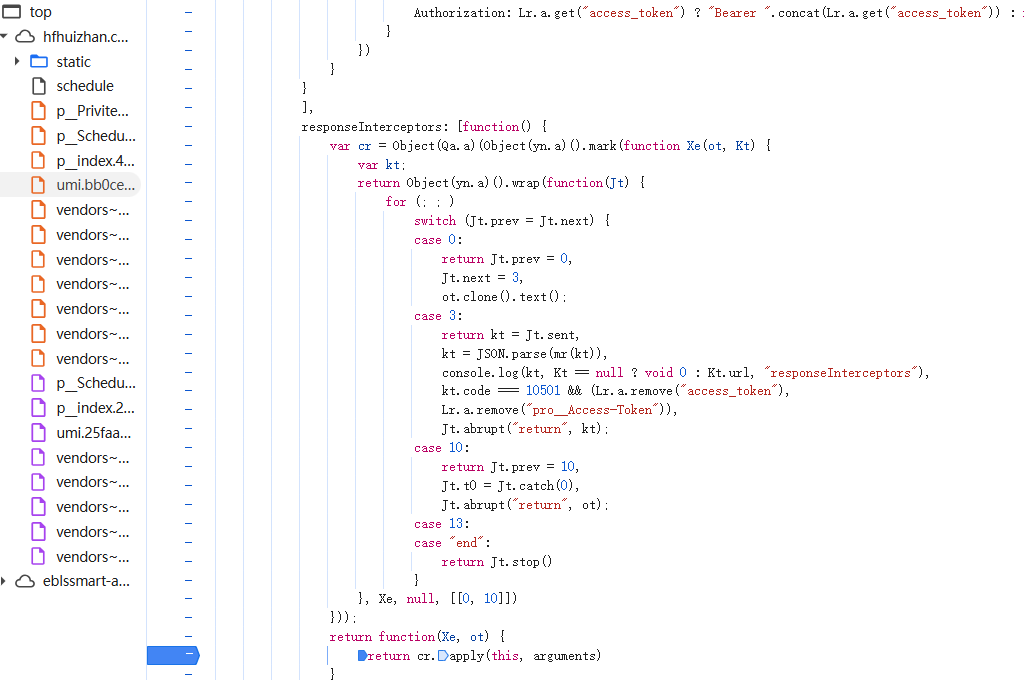
请求之后就是响应拦截:
javascript
responseInterceptors: [function() {
                var cr = Object(Qa.a)(Object(yn.a)().mark(function Xe(ot, Kt) {
                    var kt;
                    return Object(yn.a)().wrap(function(Jt) {
                        for (; ; )
                            switch (Jt.prev = Jt.next) {
                            case 0:
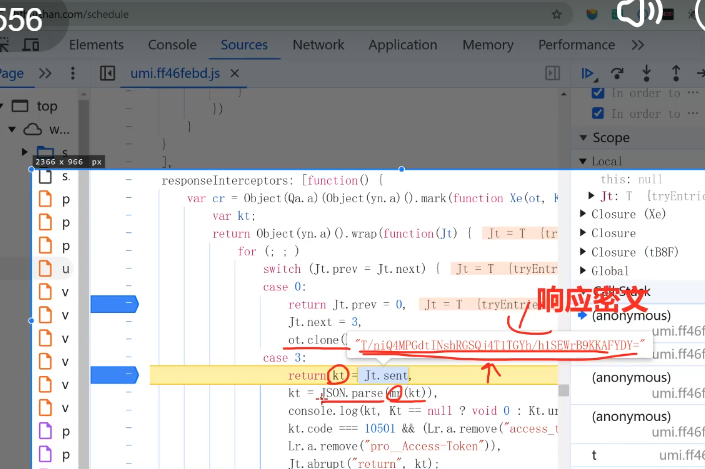
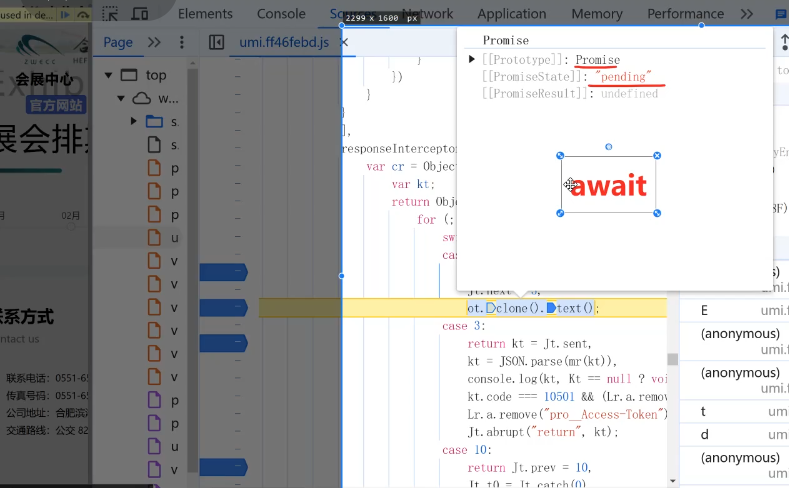
                            //1.这里的return当作await,并不是真正的return!!
                                return Jt.prev = 0,
                                Jt.next = 3,
                                ot.clone().text();
                            case 3:
                                return kt = Jt.sent,
                                kt = JSON.parse(mr(kt)),
                                console.log(kt, Kt == null ? void 0 : Kt.url, "responseInterceptors"),
                                kt.code === 10501 && (Lr.a.remove("access_token"),
                                Lr.a.remove("pro__Access-Token")),
                                Jt.abrupt("return", kt);
                            case 10:
                                return Jt.prev = 10,
                                Jt.t0 = Jt.catch(0),
                                Jt.abrupt("return", ot);
                            case 13:
                            case "end":
                                return Jt.stop()
                            }
                    }, Xe, null, [[0, 10]])
                }));
                return function(Xe, ot) {
                    return cr.apply(this, arguments)
                }
            }()],
注意点1:里面的return是await,然后abrut才是return!
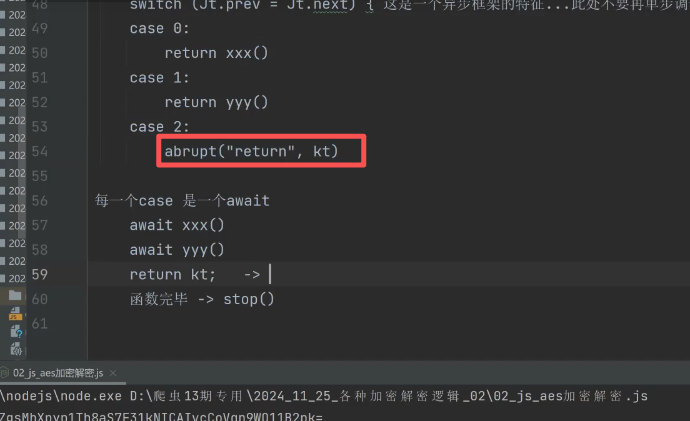
jt.send() ,接收上一步返回的结果!
这里不能单步调试,只能释放
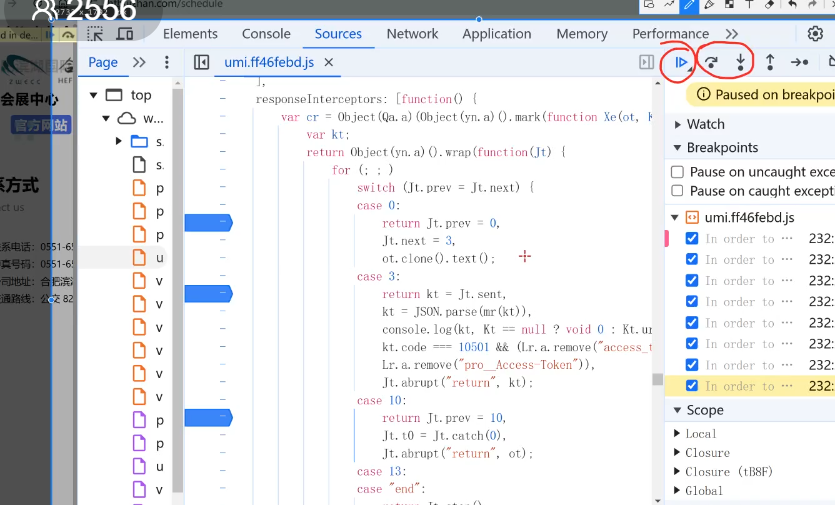
一大步用释放,就是case0case3case10都可以释放,
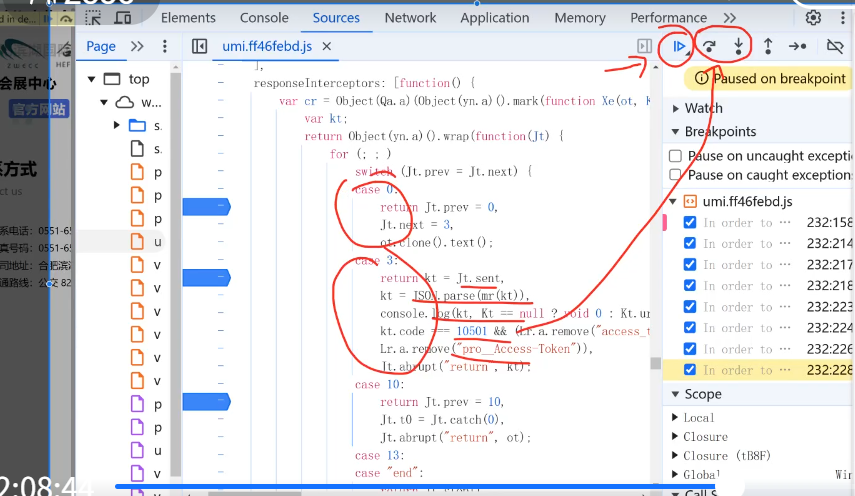
for()这个死循环就是异步框架
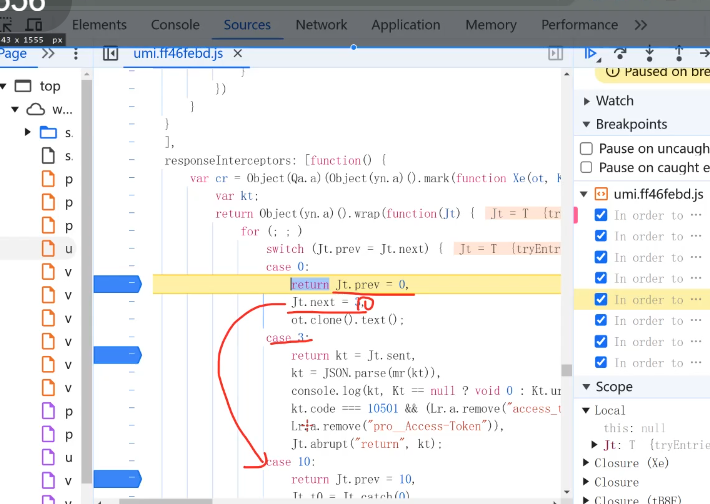
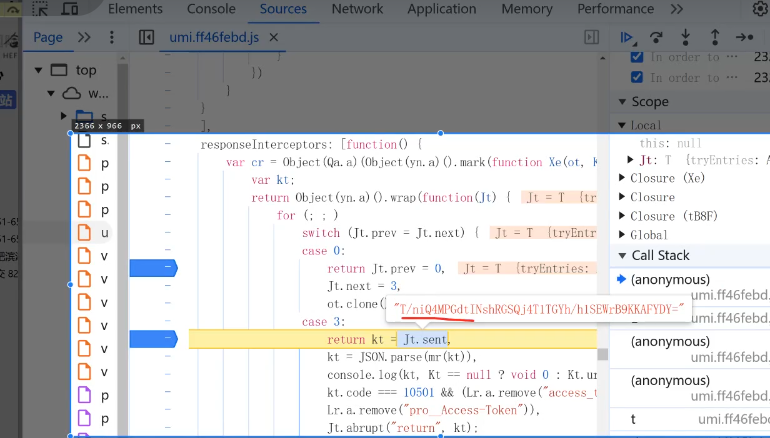
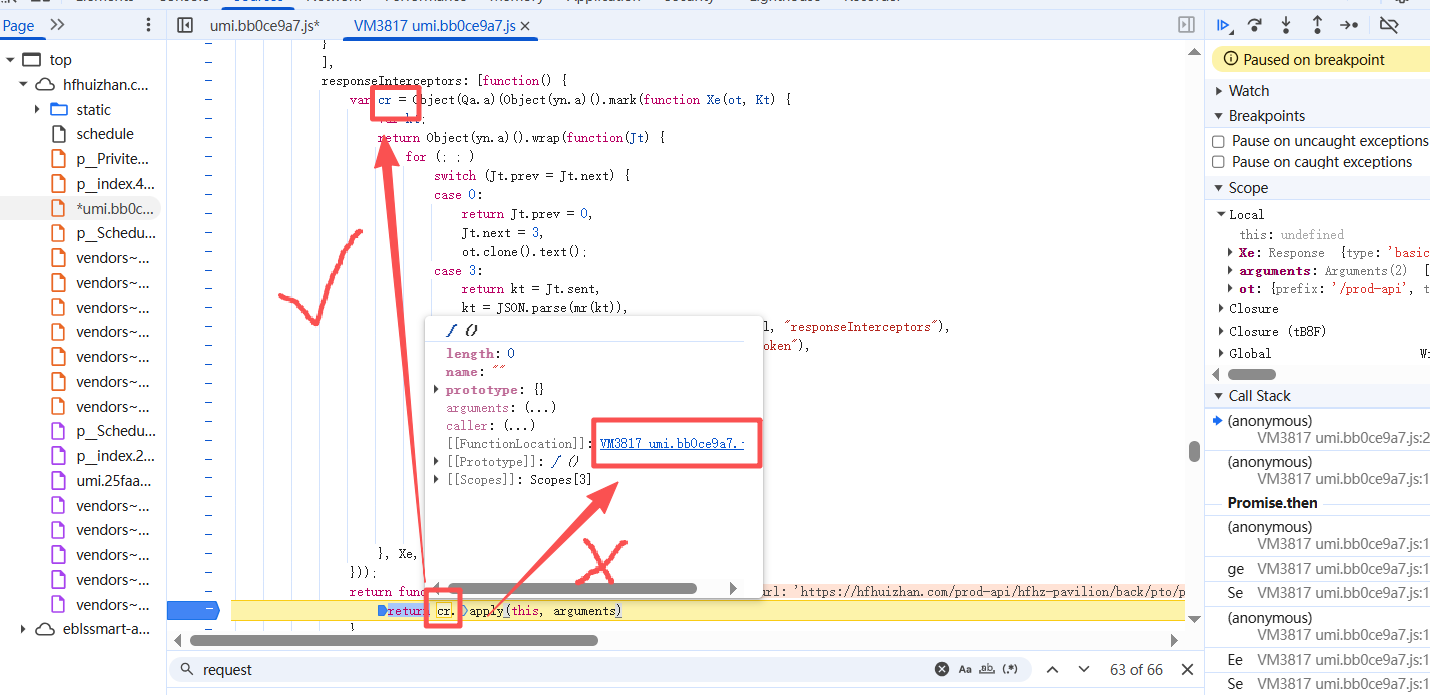
注意这个cr函数点击进去并不是真正的cr,是上面的cr。如图中说明:
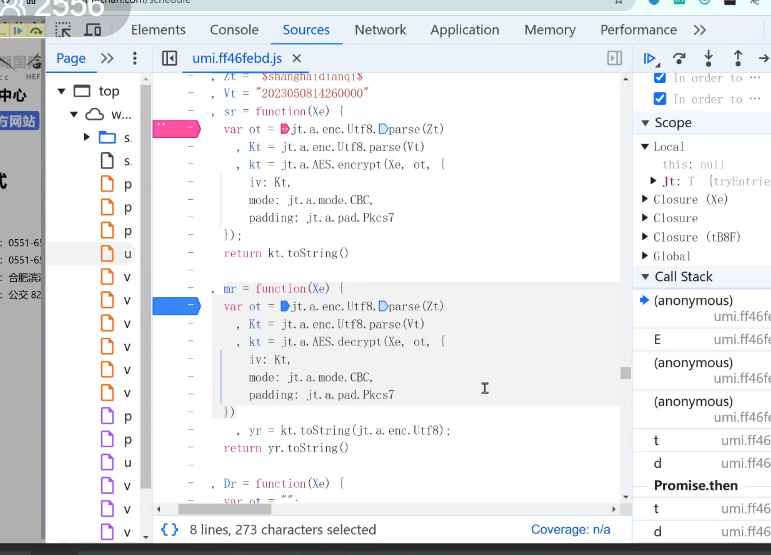
案例二:数位观察
案例二:
数位观察,商业数据------城市数据
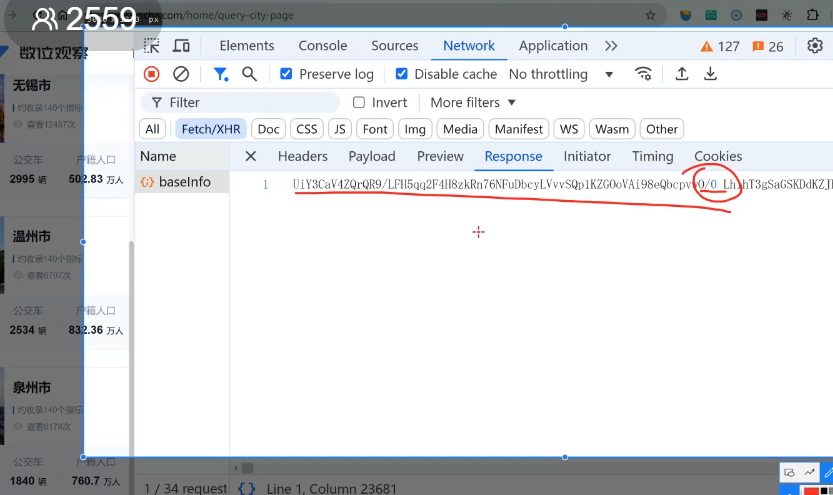
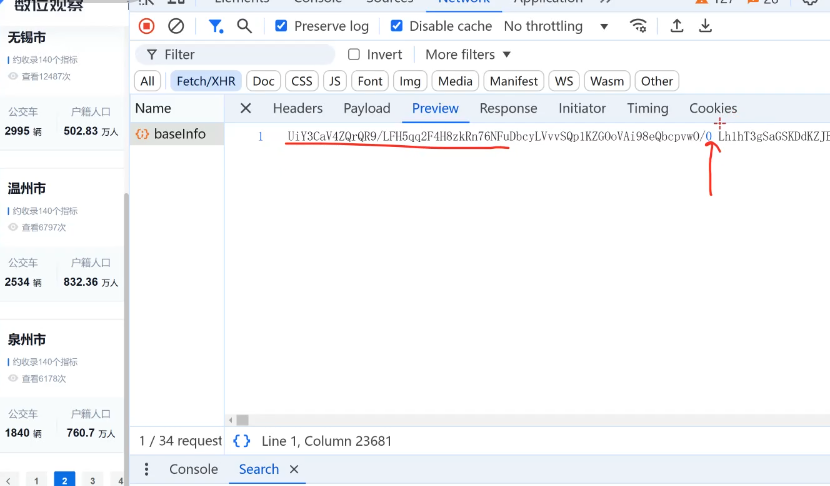
我们看到这个数据请求体是没有加密的,但是响应的数据是加密的,加上promise.then,我们直接搜响应拦截器
这个加密的密文中是有一个空格的,所以务必要在代码中处理好!
案例三:集思录
集思录案例是根据username来搜索的
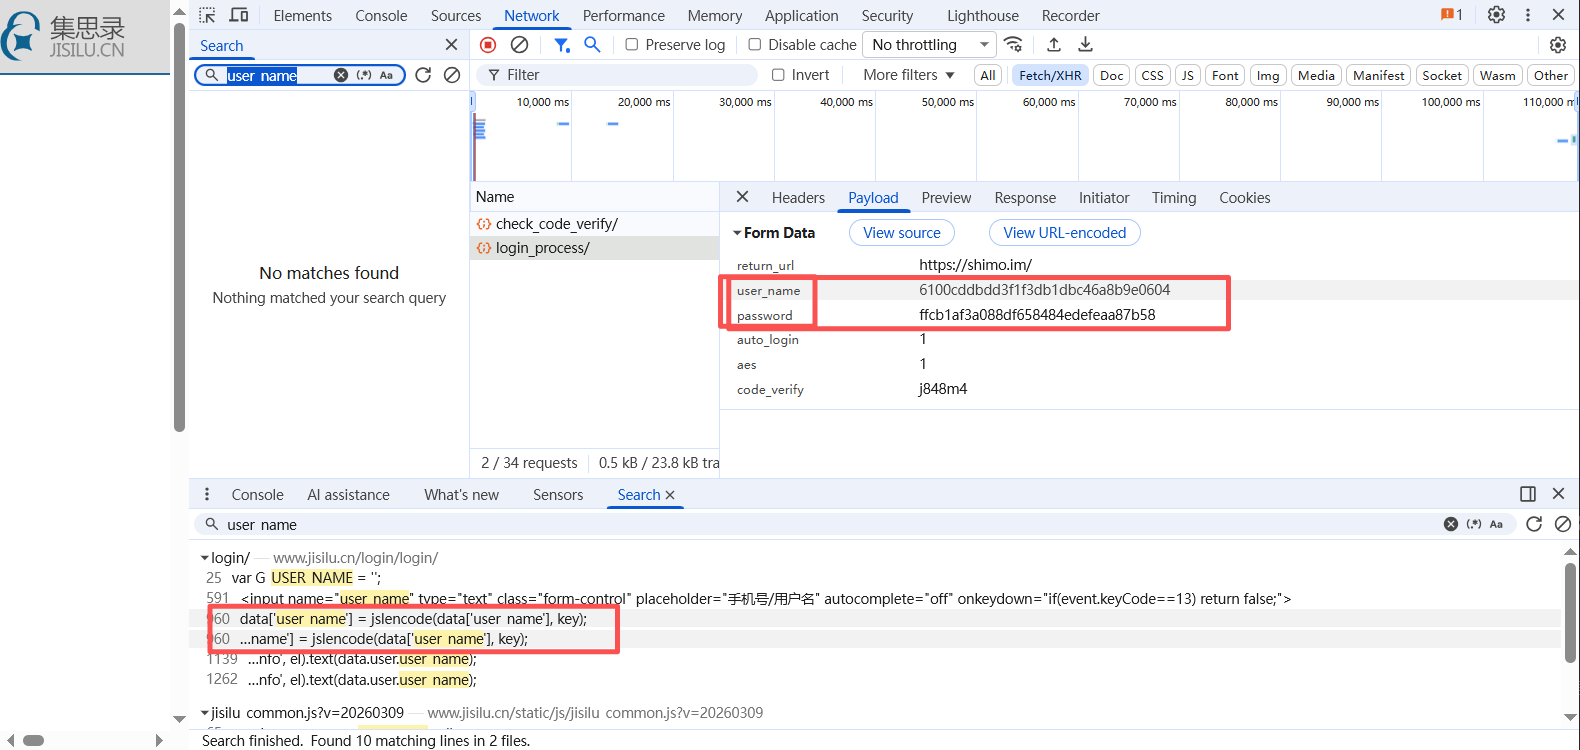
看到url.jsencode();
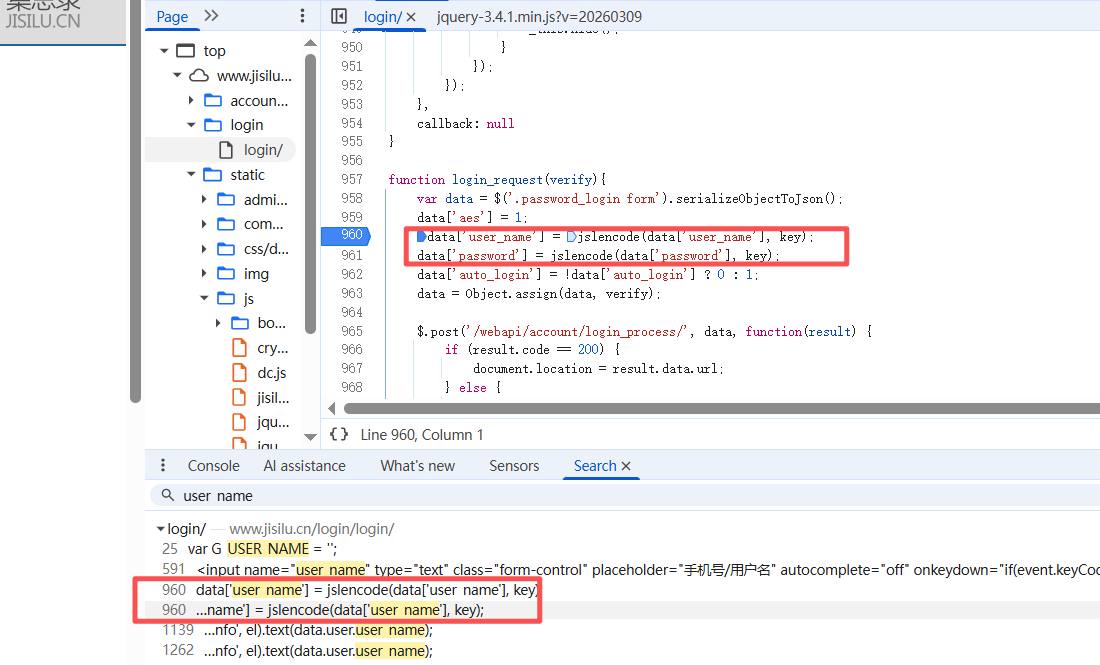
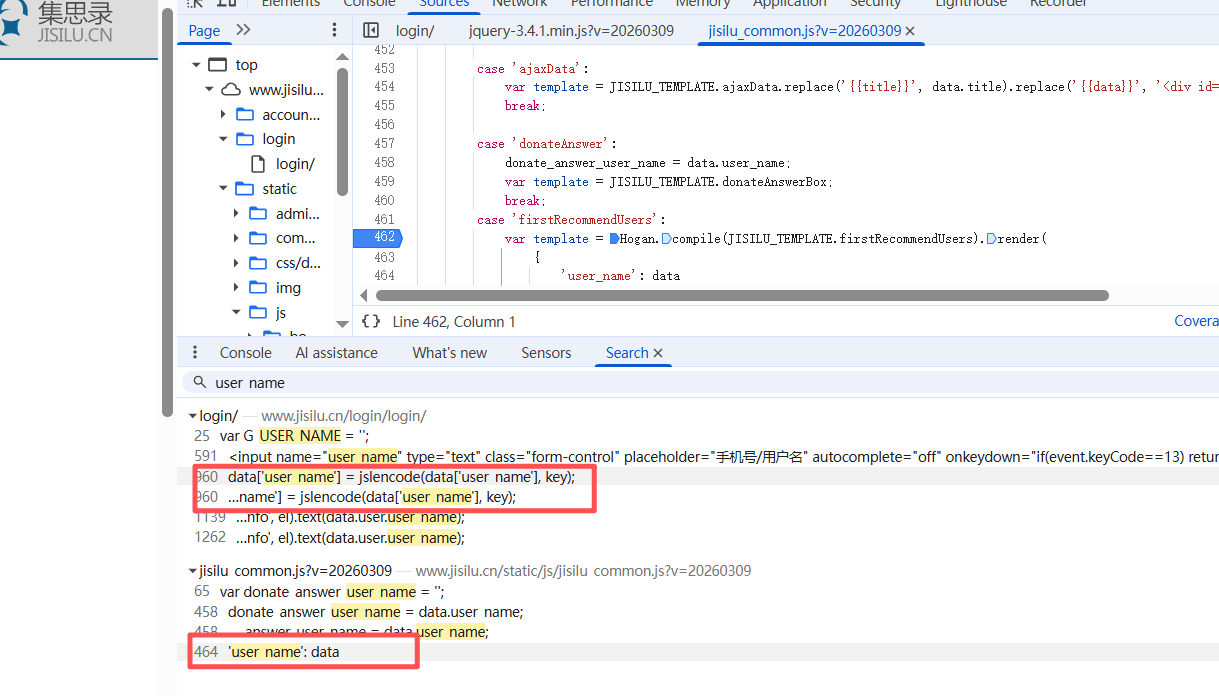
这3个有用!所以都打了断点!剩下练习即可!