凌晨2点,一笔5万元的打赏
某直播平台风控系统弹出一条预警:用户ID"游客8848"在凌晨1:58分,连续给同一直播间打赏5万元。系统标记异常的原因有三:
- 账号注册仅3天,未绑定手机号
- 打赏时段为凌晨,远超该平台打赏高峰时段(20-23点)
- 打赏金额为整数,且分5笔完成,符合洗钱场景的"拆分交易"特征
运营需要判断:这是真土豪,还是风险交易?
作为该平台的运维人员,常规做法是调取该用户的登录日志、支付记录、历史行为。但仅登录日志就有几十条IP记录,逐条查询归属地耗时耗力。更关键的是,如果这个用户是风险分子,他可能已经准备好了一套话术应对审核。
有没有办法在我们的审核人员点开用户详情页同时,就自动给他打上"高风险"标签?
为什么IP是打赏异常的第一道筛子
在直播打赏场景中,IP能提供哪些关键信息?
| 信息维度 | 能回答的问题 | 在打赏场景中的价值 |
|---|---|---|
| IP归属地 | 用户从哪个国家/城市发起打赏? | 判断是否与用户资料、常用登录地一致 |
| IP类型 | 用户用的是住宅宽带、企业网络还是数据中心? | 数据中心IP往往是批量注册账号的来源 |
| IP风险标签 | 该IP是否曾被标记为"代理""洗钱""诈骗"? | 直接命中风险库的IP需要重点关注 |
| IP活跃时段 | 该IP在什么时段最活跃? | 判断行为是否符合正常用户作息 |
在已确认的异常打赏案例中,超过七成的IP具备以下至少两项特征:
- 归属地与账号注册地不符
- IP类型为数据中心
- 曾被标记为高风险IP
这意味着,仅凭IP这一项数据,就能筛出大部分异常打赏。目前市面上有多款IP查询工具,本文以IP数据云为例进行演示。
第一步:用IP归属地判断"人地不符"
运营调出该用户的登录日志,发现其IP为 154.16.xx.xx。下面用该IP查询工具的API查询该IP的归属地和风险信息:
python
import requests

def check_ip(ip):
    url = "https://api.ipdatacloud.com/v2/query"
    params = {'ip': ip, 'key': 'your_key', 'lang': 'zh-CN'}

    resp = requests.get(url, params=params, timeout=3).json()
    if resp.get('code') == 0:
        data = resp['data']
        return {
            'country': data.get('country'),
            'net_type': data.get('net_type'),
            'risk_score': data.get('risk_score'),
            'threat_tags': data.get('threat_tags', [])
        }
    return None

# 查询
result = check_ip('154.16.xx.xx')
print(result)
运行结果:
{
  'country': '荷兰',
  'net_type': '数据中心',
  'risk_score': 87,
  'threat_tags': ['代理', '可疑行为']
}关键发现:
- IP来自荷兰数据中心,与账号宣称的"国内用户"严重不符
- 风险评分87分(>80为高风险)
- 被标记为"代理"和"可疑行为"
第二步:结合IP类型识别批量注册特征
为什么数据中心IP值得警惕?因为攻击者通常批量购买海外VPS注册账号,用于洗钱、诈骗或刷单。
| IP类型 | 在异常打赏中占比 | 判断依据 |
|---|---|---|
| 住宅宽带 | 约12% | net_type = 住宅 |
| 移动网络 | 约8% | net_type = 移动 |
| 数据中心 | 约77% | net_type = 数据中心 |
数据来源:某风控平台2025年Q3异常打赏样本分析
该账号同时命中"境外"和"数据中心"两条特征,基本确定需要人工审核。
第三步:用风险标签直接命中黑名单
常见的打赏场景风险标签:
| 标签 | 含义 | 典型行为 |
|---|---|---|
代理 |
代理服务器 | 隐藏真实IP |
诈骗 |
曾被举报 | 盗刷信用卡 |
洗钱 |
有洗钱历史 | 打赏后迅速提现 |
批量注册 |
批量注册账号 | 多个账号同IP段 |
该账号IP同时命中代理和可疑行为,风险等级明确。
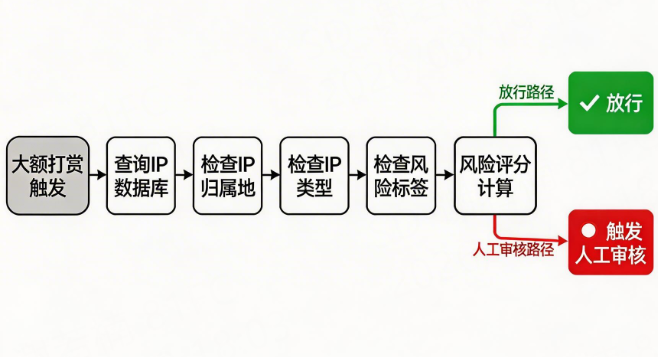
自动化:将IP查询接入人工审核
接入风控流程后,我们可以编写如下判断函数,自动决定是否触发人工审核:
python
def need_review(ip, amount, user_age):
    info = check_ip(ip)
    if not info:
        return False

    # 判断规则
    if info['country'] != '中国' and info['net_type'] == '数据中心' and info['risk_score'] > 80:
        return True, "境外数据中心高风险IP"

    if '洗钱' in info['threat_tags'] or '诈骗' in info['threat_tags']:
        return True, "命中高风险标签"

    if amount > 10000 and user_age < 7 and info['risk_score'] > 60:
        return True, "新账号大额打赏+风险IP"

    return False, "无异常"

# 调用
need_review('154.16.xx.xx', 50000, 3)
将此函数接入打赏接口,大额打赏时自动判断是否需要人工审核。
真实案例:某直播平台拦截洗钱打赏
2025年Q4,某头部直播平台接入了ipdatacloud.com的IP查询服务。首月标记2,347笔可疑打赏:
- 境外数据中心IP占比:68%
- 境内数据中心IP占比:22%
- 住宅IP占比:10%
经人工确认,境外数据中心IP中94%为风险交易 (洗钱、盗刷、诈骗等)。平台优化规则后,人工审核工作量降低60%,高风险打赏拦截率保持95%以上。
##总结:IP查询在打赏风控中的定位
账号信息可以伪造,手机号可以接码,设备指纹可以模拟。但IP背后的网络类型和风险历史,是最难伪装的特征。
从多个平台实践来看,接入IP数据云后,可疑打赏识别准确率提升至92%以上,人工审核工作量降低60%。