日志文件分析溯源(连接WebShell的IP地址)实验报告

一、实验目标

了解文件分析溯源的基本操作

二、环境描述

墨者学院日志文件分析溯源(连接WebShell的IP地址)的靶场

三、操作步骤(截图+说明)

点击下载文件
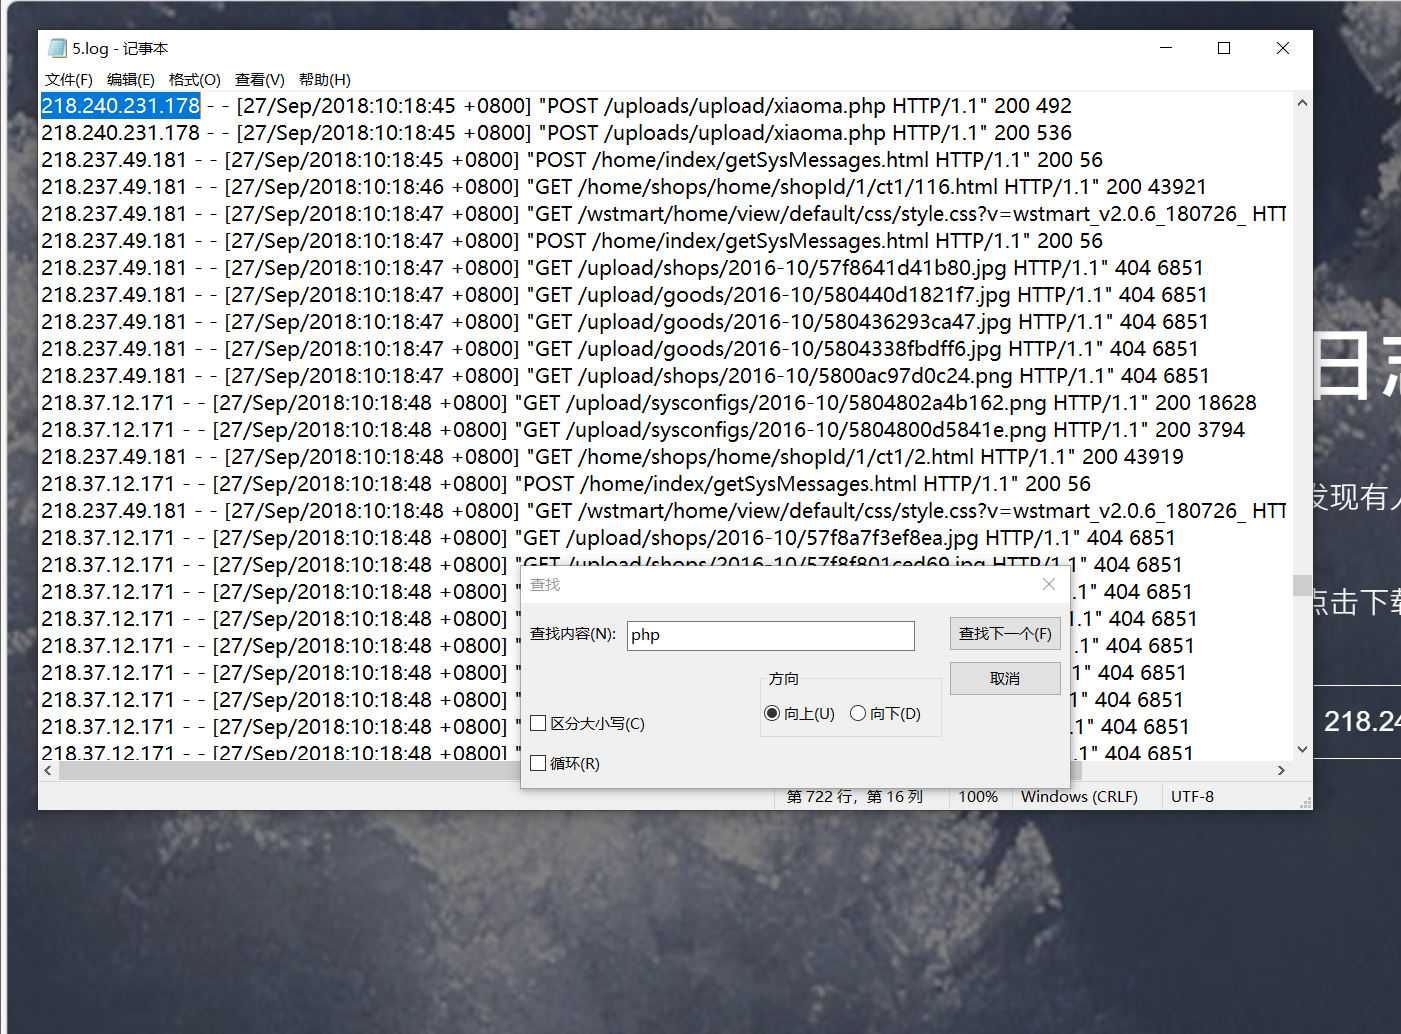
下载的日志文件查找PHP,复制输入,拿到key
四、发现的异常及研判依据

上传病毒应该是POST请求,后缀为php的可能性较大,输入php进行查找(如果php不是,考虑后缀ASP、JSP)

五、结论与建议

对上传文件后缀为php、ASP、JSP、jpg、png的进行严格过滤并审查,并对上传的文件进行随机改名和不固定位置保存(使上传文件者,即使成功上传也无法连接)

相关推荐
Alsn863 小时前
frp内网穿透实操(Kali NAT 环境 · 附原理说明)
安全
代龙涛3 小时前
WordPress Query 查询机制详解(WP_Query)
开发语言·后端·php·wordpress
MaAidan3 小时前
AI 交付前的质量门禁:复杂度、分层、安全配置、测试,一个都不能少
人工智能·安全
由你创机器人4 小时前
具身智能机器人定制交付、安全设计与验收落地要点
安全·机器人
Zadig5 小时前
从 Claude Code 投毒到币安入侵:高权限 DevOps 终端,正在成为黑客突破口
安全·devops
是真的小外套6 小时前
网络安全实战第13期:侦察报告撰写
安全·web安全
是真的小外套6 小时前
网络安全实战第15期:SQL注入根源之一条拼接语句的警示
sql·安全·web安全
10岁的博客6 小时前
Chrome 扩展安全攻防实录:从权限模型到真实漏洞复盘
前端·chrome·安全
滼7 小时前
AI 数据安全面试应答框架:从大框架到小点
大数据·人工智能·安全·面试·安全架构
johnsong8 小时前
AI前沿日报 · 2026-11-01 | 资本狂潮与安全崩塌 —— 当AI大国博弈遇上供应链暗战
人工智能·安全